加密货币赌博平台 Gamdom 已成为网络勒索组织 WhiteArmor 的攻击目标,该组织声称已获取超过 1540 万个用户账户,并索要 1500 万美元比特币以了结这起所谓的入侵事件。
摘要
- WhiteArmor 声称通过一个据称多年来一直保留管理员权限的旧内部机器账户,获取了超过 1540 万个 Gamdom 用户账户。
- 该网络勒索组织索要 1500 万美元比特币,并公布了一份包含 100 条账户记录的样本,作为其所谓访问权限的证据。
- Gamdom 创始人 Felix Romer 对所谓入侵的范围提出异议,坚称攻击者仅访问了数百个账户,而非整个数据库。
- 这些指控发生在此前 10 月 13 日的一起热钱包漏洞利用事件之后,据报道该事件使 Gamdom 损失了价值 300 万至 420 万美元的加密货币。
根据网络安全监控账号 Dark Web Informer 于 10 月 26 日分享的一则帖子,WhiteArmor 声称拥有 Gamdom 的整个用户数据库,其中包含分布在 146 个数据库列中的 15,420,003 个账户。
该组织公布了一份包含 100 条账户记录的样本,作为其所谓访问权限的证据,同时以数百万美元的赎金要求威胁这家在线赌场。
这些最新指控发生在本月早些时候另一起加密货币钱包黑客事件之后,据报道该事件使 Gamdom 损失了 300 万至 420 万美元。
WhiteArmor 声称已获取 Gamdom 的整个用户数据库
在 10 月 26 日发布于其泄露网站的一则消息中,WhiteArmor 声称其通过一个多年来一直保留管理员权限的旧内部机器账户,获取了对 Gamdom 系统的访问权限。
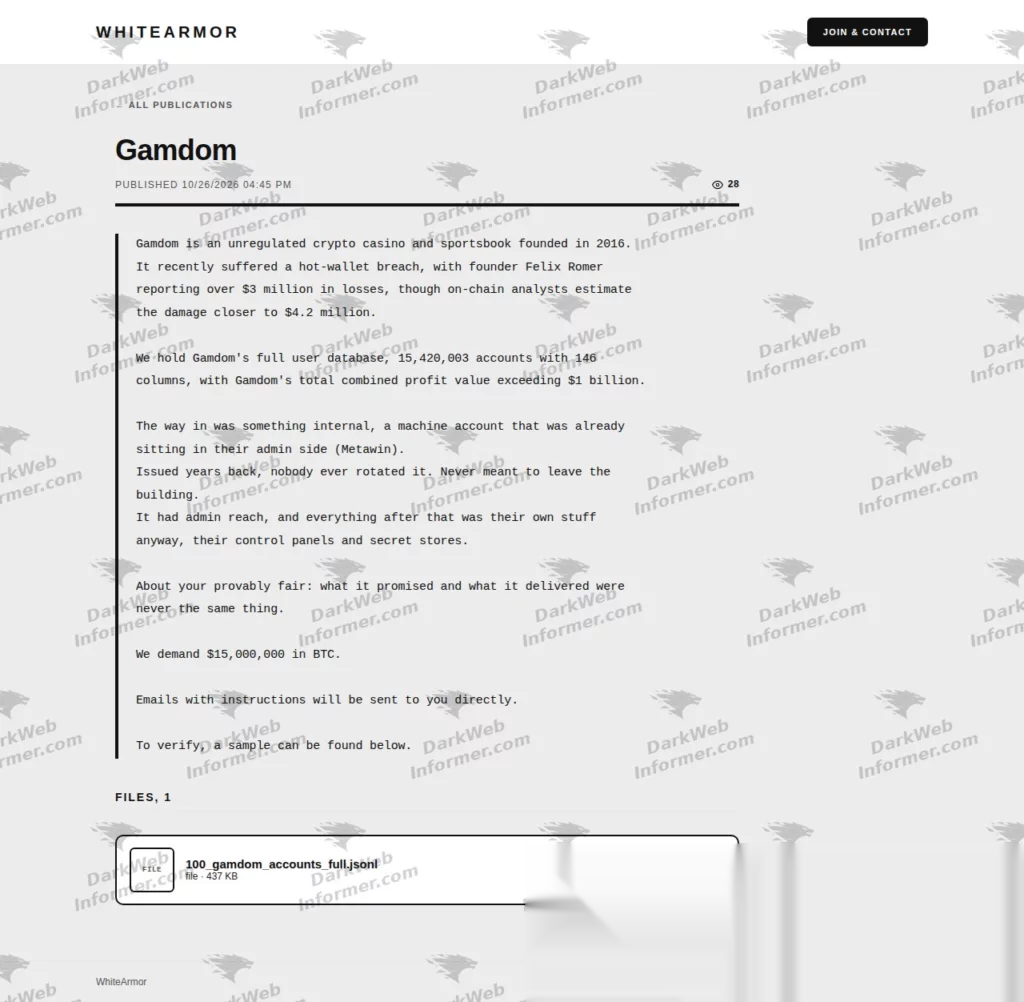
WhiteArmor 赎金要求。来源:X/DarkWebInformer
该组织确认该账户属于 Metawin,声称其凭据从未被轮换,并且它仍然提供对内部控制面板和敏感数据存储的访问权限。
根据该消息,该账户是多年前签发的,但一直保持活跃状态,使攻击者能够在通常仅限于管理员访问的系统中移动。
WhiteArmor 声称该数据库包含超过 1542 万个账户和 146 列信息,尽管它尚未提供据称所获取数据字段的完整公开明细。
攻击者进一步声称,与这些账户相关的合并利润值超过 10 亿美元,但未解释该数字是如何计算的,也未说明其涵盖的时间段。
作为证据,该组织公布了一个可下载的 JSON 文件,标注为包含 100 个 Gamdom 账户,该样本大小约为 437 KB。
该消息索要 1500 万美元比特币,并声明付款指示将通过电子邮件直接发送给该公司。
Gamdom 创始人 Felix Romer 对所谓入侵的范围提出异议,坚称攻击者并未提取该平台的完整数据库。
根据罗默的说法,该事件涉及有限的访问权限,影响了几百个账户,而公司在早前攻击后关闭了服务器以保护客户信息。
WhiteArmor作为一个新的网络勒索组织出现
WhiteArmor是一个相对较新的网络勒索行动,于2026年10月开始出现在网络安全监控平台上。
来自HackerFeeds的威胁情报记录显示,该组织于10月21日首次出现在其追踪的受害者名单中,仅在Gamdom勒索要求发布前五天。
该行动自称是一个数据盗窃组织,据报道一直在通过联盟计划招募黑客和安全专家。
其宣传的安排允许参与攻击者保留成功勒索付款的95%,剩余的5%留给该组织。
WhiteArmor声称对涉及其他几家企业的入侵负责,包括Whirlpool、J.B. Hunt和LoveSac,尽管这些列表并不能证明所指控的入侵已经成功。
Gamdom此前在一次加密钱包黑客攻击中损失数百万
据称的数据库泄露发生在10月13日涉及Gamdom加密货币热钱包的事件之后,该事件导致数百万美元的数字资产损失。
事件发生后,创始人Felix Romer据报道将初始损失定为超过300万美元,而区块链分析师估计被盗资金价值可能接近420万美元。
热钱包连接到互联网以处理交易,使其适用于提款和其他日常操作,但与离线存储相比,它们面临不同的安全风险。
早前的事件引起了区块链调查员ZachXBT的注意,他随后在检查可疑的加密货币洗钱活动时,识别出了与Gamdom漏洞相关的资金。
正如crypto.news此前报道,10月20日的一项调查将被盗资产与FreedomXMR联系起来,这是一个在Hyperliquid Core上运营的加密货币交易服务。
ZachXBT发现,该服务超过87%的流入资金与可疑非法活动有关,包括勒索软件付款、漏洞利用、恶意软件和社交工程攻击。
他的调查追踪了超过2000万美元的交易,这些交易与已识别的事件有关,包括Gamdom漏洞以及涉及DCENT Wallet、Fetch.ai和Axelar的攻击。
该调查员检查了超过10,000美元的历史流入转账,并识别出超过3,000笔与该服务运营相关的交易所存款。