Autor: Shao Jiadan
Recentemente, a Ledger se envolveu em um incidente de perda de ativos. Alguns usuários do Sudeste Asiático relataram que, após comprarem carteiras de hardware do revendedor CryptoBilis, os ativos em suas carteiras foram transferidos. Em 9 de outubro, a Ledger anunciou que havia iniciado uma investigação, pediu a esse revendedor que suspendesse as vendas e os envios, e lembrou aos compradores recentes que adiassem a configuração de seus dispositivos, enquanto os usuários que já os haviam configurado deveriam considerar a migração de seus ativos.
Em 10 de outubro, a Ledger declarou ainda que um implante de hardware não autorizado foi encontrado no dispositivo de um usuário afetado. A empresa disse na época que havia confirmado que os casos estavam relacionados a dispositivos vendidos por esse revendedor, e que nenhum sinal havia sido encontrado de intrusão em sua infraestrutura de segurança, sistemas ou serviços.
De acordo com as estatísticas da Bitquery, as saídas de ativos relacionadas envolveram 315 carteiras e aproximadamente US$ 93,2 milhões. Esta é uma estatística de terceiros, e a Ledger ainda não confirmou a escala final das perdas. Até 12 de outubro, ainda está sob investigação em qual etapa os dispositivos foram adulterados, e se o implante está relacionado a todas as perdas.
Muitas pessoas escolhem carteiras de hardware justamente porque esperam manter seus ativos com mais segurança. Agora que perdas relatadas por usuários e anomalias nos dispositivos apareceram ao mesmo tempo, isso é inevitavelmente preocupante. Determinar a causa do ataque requer testes profissionais, e quanto a se essa descoberta pode explicar todas as perdas, ainda não há uma conclusão completa. Para outras equipes de carteiras, este incidente já levantou uma questão que vale a pena discutir: quando os usuários confiam em uma carteira, em quais elos da cadeia eles estão realmente confiando?
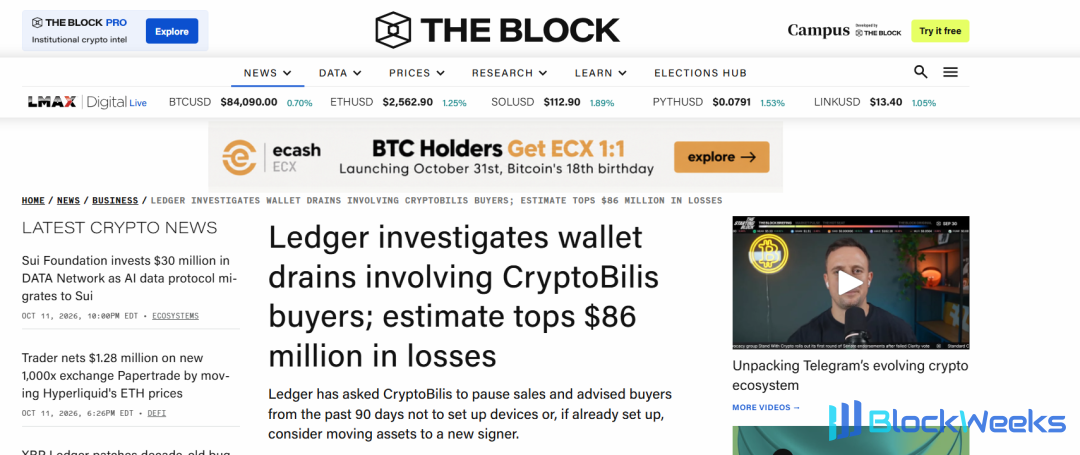
Fonte da imagem: The Block, relatório datado de 9 de outubro de 2026. O valor na captura de tela é uma estimativa inicial, e a escala das perdas ainda está em verificação.
O que torna este incidente inquietante é que a CryptoBilis já havia estado na lista oficial de revendedores autorizados da Ledger. Os usuários que acessavam o site oficial para verificar a lista e compravam por canais autorizados já estavam evitando riscos com cuidado. Agora, esse caminho de compra também entrou no escopo da investigação. Para outras carteiras de hardware e aplicativos de carteira não custodiais, o que vale a pena discutir é: quando os usuários depositam sua confiança em uma marca, os compromissos assumidos e as responsabilidades arcadas pelo fabricante estão declarados de forma suficientemente clara?
01 | A confiança trazida pela "autorização oficial" é algo que as marcas precisam levar a sério
É muito difícil para usuários comuns saber o que um dispositivo passou depois de sair da fábrica. Quando escolhem um revendedor autorizado, geralmente acreditam que a marca já fez a triagem do canal. Portanto, quando um revendedor tem um problema, os usuários naturalmente também buscarão explicações e ajuda da marca.
Por exemplo, um usuário preocupado em comprar um produto falsificado verificou especificamente a lista de revendedores no site oficial da marca e, em seguida, fez um pedido em uma loja dessa lista. A razão pela qual essa loja conquistou sua confiança envolveu tanto fatores relacionados à própria loja quanto o papel da recomendação da marca. Se o dispositivo posteriormente apresentasse um problema, seria difícil para ele aceitar que a marca e o vendedor lhe dissessem para "procurar a outra parte". Esta é uma reação compreensível do usuário, embora a responsabilidade legal ainda precise de mais esclarecimentos.
Marcas e revendedores são frequentemente duas entidades comerciais diferentes, e os usuários geralmente não conseguem ver os contratos entre eles ou a divisão de responsabilidades pós-venda. Se o que a autorização inclui, em quais etapas a marca participou e que ajuda é fornecida após a ocorrência de uma anomalia forem declarados de forma vaga ao público, é fácil que surja uma lacuna entre as expectativas dos usuários e os arranjos reais de ambas as partes.
Os usuários podem não se importar necessariamente com a forma como a marca e o revendedor se administram e cooperam entre si, mas esses arranjos afetarão como as coisas são tratadas após a ocorrência de um incidente. Quanta autoridade de gestão a marca tem sobre o canal, quem relata anomalias, quem contata os usuários e quem é responsável pelo serviço pós-venda devem, de preferência, ser claramente acordados no momento da cooperação.
Do ponto de vista contratual, o valor desses acordos está em reduzir disputas após um incidente. Se o revendedor pode fornecer registros de compra, se a marca pode entrar em contato diretamente com os usuários relevantes e como as duas partes cooperam na investigação — tudo isso afetará o andamento das questões. O método específico de gestão de canais a adotar precisa ser determinado à luz do julgamento das equipes de negócios e de segurança; no mínimo, ambas as partes devem saber o que prometeram e com o que precisam cooperar caso surja um problema.
Se a marca assume responsabilidade e em que medida a assume depende de qual problema ocorreu com o dispositivo, quais compromissos cada parte assumiu e a conexão entre a conduta relevante e as perdas. Mas, como a "autorização oficial" participou das decisões de compra dos usuários, a marca precisa levar a sério a confiança que dela decorre.
Para outros fabricantes de carteiras de hardware, as relações de autorização merecem ser reexaminadas. Quando o site oficial recomenda determinado canal, como os usuários entenderão essa recomendação? Se ocorrerem mudanças durante o período de cooperação, os arranjos originais ainda poderão funcionar? Essas questões estão relacionadas a como a marca usa as palavras "autorização oficial" e também a quem os usuários reivindicam seus direitos após a ocorrência de perdas.
02 | Por maior que seja a capacidade de segurança, os compromissos devem ir apenas até esse ponto
A equipe de pesquisa de segurança da Ledger, Donjon, explicou em materiais públicos que o Genuine Check verifica principalmente a autenticidade do chip seguro. Desde que o chip seguro original permaneça intacto, algumas modificações de hardware adicionais podem não ser identificadas. Essa verificação também não consegue verificar o histórico completo de vendas e entrega do dispositivo.
Para os usuários, "verificação aprovada" é facilmente entendido como "o dispositivo é seguro e pode ser usado com confiança". Se o escopo realmente verificado pelo produto for mais restrito, é necessário explicar essa diferença com clareza. Se os avisos de segurança são compreensíveis para usuários comuns também faz parte do compromisso do produto.
A dificuldade aqui é que equipes técnicas e usuários comuns podem entender a mesma frase de maneiras diferentes. Os profissionais técnicos sabem qual componente uma verificação verifica, enquanto o que os usuários veem pode ser apenas uma marca verde. A verificação em si cumpriu sua tarefa designada, mas os usuários ainda podem superestimar a proteção que ela oferece. As descrições do produto precisam levar em conta essa diferença de compreensão.
Se a página de compra enfatiza repetidamente a segurança enquanto limitações importantes são colocadas apenas em instruções muito difíceis de os usuários encontrarem, então duas posições podem surgir em uma disputa: o fabricante acredita que já explicou, enquanto os usuários acreditam que nunca foram lembrados ao comprar e usar o produto. Se isso constitui indução ao erro e se os avisos são suficientes exige examinar as páginas específicas e a lei aplicável. Mas explicar as limitações com mais clareza pode de fato ajudar a reduzir tais divergências.
Aplicativos de carteira não custodial têm questões semelhantes. "Código aberto", "auditado" e "as chaves privadas ficam com os usuários" explicam cada um certa característica do produto. Os usuários podem formar expectativas de segurança mais amplas com base neles. Quando os fabricantes promovem seus produtos, explicar com precisão o escopo dessas capacidades ajuda a reduzir mal-entendidos e também pode reduzir futuras disputas sobre responsabilidade.
Por exemplo, determinado aplicativo se descreve como tendo passado por uma auditoria de segurança. Os usuários podem entender essa frase como significando que todo o uso futuro será seguro, enquanto uma auditoria geralmente tem um objeto, versão e escopo correspondentes. Explicar essas informações com precisão não enfraquece as capacidades que o produto já possui. Dá aos usuários a oportunidade de entender quais alegações um determinado relatório de auditoria especificamente sustenta.
É claro que é muito difícil para os fabricantes de carteiras garantir que todos os riscos desapareçam. O que nos importa mais é se os compromissos externos correspondem às capacidades reais e se limitações importantes são levadas ao conhecimento dos usuários. Quanto maior a lacuna entre promoção, descrições de segurança e contratos de usuário, mais fácil é, após um incidente, surgirem disputas sobre "o que exatamente foi prometido na época".

Fonte da imagem: site oficial da Ledger Donjon, captura de tela datada de 12 de outubro de 2026. A página explica as limitações do Genuine Check na detecção de modificações de hardware adicionais.
03 | As chaves privadas são mantidas pelos usuários, mas produtos e serviços ainda têm suas respectivas responsabilidades
Em carteiras não custodiais, os usuários geralmente detêm as chaves privadas ou a autoridade de assinatura. Os usuários precisam proteger as informações de recuperação e verificar cuidadosamente as transações. Mas os usuários ainda dependem dos fabricantes para fornecer dispositivos, software e informações de página. Se ocorrerem problemas nesses elos, "não custodiamos chaves privadas" não responde à causa do incidente nem à atribuição de responsabilidade.
Quando os usuários usam uma carteira não custodial, eles podem ser responsáveis por assinar por conta própria, mas o conteúdo da transação que veem, os pontos de entrada de swap que utilizam e as atualizações de software que recebem ainda vêm da carteira e de seus parceiros. Há diferentes participantes aqui, e também diferentes tarefas. O fato de os ativos serem controlados pelos usuários não faz com que essas relações de serviço desapareçam.
Por exemplo, um usuário utiliza um serviço de swap de terceiros em uma carteira e depois descobre que ocorreu um problema com a transação. O usuário precisa saber quem fornece o serviço, até qual etapa a carteira está envolvida e em qual elo o problema ocorreu. A carteira pode apenas exibir o ponto de entrada, ou pode ter participado da geração e exibição do conteúdo da transação; situações diferentes terão impactos diferentes na determinação da responsabilidade. As marcas na página e os "serviços de terceiros" no contrato precisam ambos ser analisados no contexto do processo real.
Do ponto de vista de um advogado, compromissos de produto, divulgações de risco, contratos de cooperação e acordos de usuário são materiais importantes para discutir essas questões. Eles podem ajudar a reconstruir o que cada parte concordou, mas ainda precisam ser comparados com os produtos e serviços efetivamente entregues. Um rótulo genérico de "não custodial" dificilmente consegue explicar todas as relações.
Haverá diferenças na determinação de responsabilidade entre um usuário que vaza sua frase mnemônica e perdas causadas por defeitos de dispositivo, vulnerabilidades de software ou promoção enganosa. Os acordos de usuário podem estipular as responsabilidades de cada parte, mas a eficácia das cláusulas de isenção ainda depende da lei aplicável e das circunstâncias específicas. Em relação a este incidente da Ledger, ainda é necessário aguardar a conclusão da investigação para esclarecer os fatos antes de discutir compensação.
A comunicação após um incidente também afeta se os usuários podem continuar a confiar no produto. Enquanto uma investigação ainda está em andamento, os fabricantes podem explicar os fatos atualmente conhecidos, as questões que estão sendo tratadas e onde os usuários podem obter ajuda. Para assuntos que ainda não foram determinados, deixar o espaço necessário é mais prudente do que garantir apressadamente que "não há problema".
Suspender um determinado canal, auxiliar em uma investigação ou fornecer dispositivos de substituição são todas medidas concretas no tratamento de incidentes. A responsabilidade por compensação ainda precisa ser julgada com base nos resultados da investigação e nos acordos das partes envolvidas. Se os ativos podem ser recuperados com sucesso também envolve para onde os fundos foram e a autoridade das instituições relevantes. Os usuários precisam saber qual suporte está atualmente disponível e como podem posteriormente tratar suas próprias reivindicações.
Resumo do Advogado Mankun
A causa técnica do incidente da Ledger ainda precisa ser determinada por uma equipe profissional. Como advogados, estamos mais preocupados com a relação entre a confiança dos usuários e os compromissos das partes envolvidas: se a autorização no site oficial, as declarações de segurança nas páginas e os arranjos de responsabilidade nos acordos podem corresponder aos produtos e serviços que os usuários realmente recebem.
Outras equipes de carteiras podem reexaminar seus próprios negócios sob essa perspectiva. Os usuários que detêm seus próprios ativos precisam arcar com as responsabilidades de custódia correspondentes; o que os fabricantes fornecem e prometem também merece ser explicado claramente. Um entendimento relativamente consistente entre todas as partes sobre esses assuntos ajuda a reduzir mal-entendidos em tempos normais e torna mais fácil discutir o que fazer a seguir quando surgirem problemas.





