
O incidente de ataque à cadeia de suprimentos da Ledger continua a se intensificar. Todos os casos divulgados de moedas roubadas envolvem o distribuidor CryptoBilis, e esse canal parou de vender carteiras de hardware. A Ledger afirma que seus próprios sistemas e canais de vendas diretas não foram afetados, mas a comunidade descobriu mais distribuidores potencialmente de risco (envolvendo mais de 20, distribuídos em plataformas como a Lazada), e casos de dispositivos anormais apareceram na Ásia, América do Sul, Europa e outras regiões.
Características do ataque: Pesquisadores de segurança encontraram componentes de hardware implantados sem autorização dentro dos dispositivos, e algumas versões podem ser escondidas atrás da tela; o modelo de ponta Ledger Stax também foi relatado por ter um módulo de comunicação adicional (Nordic nRF9151) e suspeita de fios de antena. O fundador da SlowMist, Cos, disse que os atacantes podem ser chamados de especialistas em "hacking de hardware".
Resposta da Ledger: Cooperando com agências de aplicação da lei na investigação, aconselhando os usuários a não inicializar dispositivos não utilizados; dispositivos que já foram configurados devem ter seus ativos transferidos para novos dispositivos e uma frase mnemônica totalmente nova gerada, enquanto fortalece os controles de distribuição e os processos anti-adulteração, exigindo que os distribuidores comprem apenas por canais autorizados.
Resposta da indústria: A OneKey encerrou a autorização da CryptoBilis e suspendeu novos distribuidores; a SafePal enfatizou múltiplos mecanismos de verificação (autenticidade do dispositivo, status de ativação, selos de violação); a Trezor removeu a CryptoBilis e alertou contra a desmontagem dos dispositivos por conta própria; a Tangem focou em explicar o design integrado do chip de segurança (chaves privadas não podem ser exportadas, firmware não pode ser modificado); a imKey declarou não ter sido afetada, mas verificará os canais.
Aviso central: O impacto do incidente ultrapassa em muito o próprio roubo de moedas, abalando a base da confiança dos usuários na "linha de defesa de segurança" das carteiras de hardware. Os consumidores devem comprar apenas de canais oficiais e verificar a autenticidade do dispositivo antes do uso; os fabricantes precisam reconstruir a confiança com investigações transparentes e medidas verificáveis de controle da cadeia de suprimentos, caso contrário, o consenso de segurança do qual a indústria depende para sobreviver enfrentará um teste de longo prazo.
Autor: Nancy, PANews
O incidente de ataque à cadeia de suprimentos da Ledger continua a se intensificar. À medida que mais casos de dispositivos anormais são expostos e distribuidores potencialmente de risco vêm à tona, essa tempestade de segurança desencadeada por canais de distribuição de terceiros está em constante expansão. Embora a Ledger afirme que seus próprios sistemas e canais de vendas diretas não foram afetados, o incidente empurrou a questão da segurança da cadeia de suprimentos das carteiras de hardware para o centro das atenções.
O que é mais alarmante do que o próprio incidente de roubo de moedas é que a confiança dos usuários está vacilando. As carteiras de hardware, antes consideradas uma importante linha de defesa para salvaguardar os ativos cripto, agora enfrentam um teste de estresse de confiança. Esta crise testa não apenas a reputação da marca Ledger, mas também a base de confiança de segurança da qual toda a indústria de carteiras de hardware depende para sobreviver.
O mistério do ataque à cadeia de suprimentos da Ledger se expande, pessoal de segurança admite que os atacantes são altamente qualificados
À medida que mais amostras anormais e canais potencialmente de risco vêm à tona, o escopo de impacto da crise de segurança da cadeia de suprimentos da Ledger atrai cada vez mais atenção.
Em 11 de outubro, o analista de cripto Darkfost publicou que, após a exposição do incidente de segurança relacionado à CryptoBilis, outros distribuidores potencialmente de risco, incluindo alguns comerciantes da plataforma Lazada, apareceram nas discussões da comunidade. Atualmente, a Ledger ainda não pode confirmar se a CryptoBilis é o único canal de vendas envolvido no risco. Considerando que alguns distribuidores estão relacionados na distribuição regional, Darkfost acredita que a possibilidade de que múltiplas cadeias de suprimentos de canais tenham sido comprometidas ao mesmo tempo não pode ser completamente descartada.
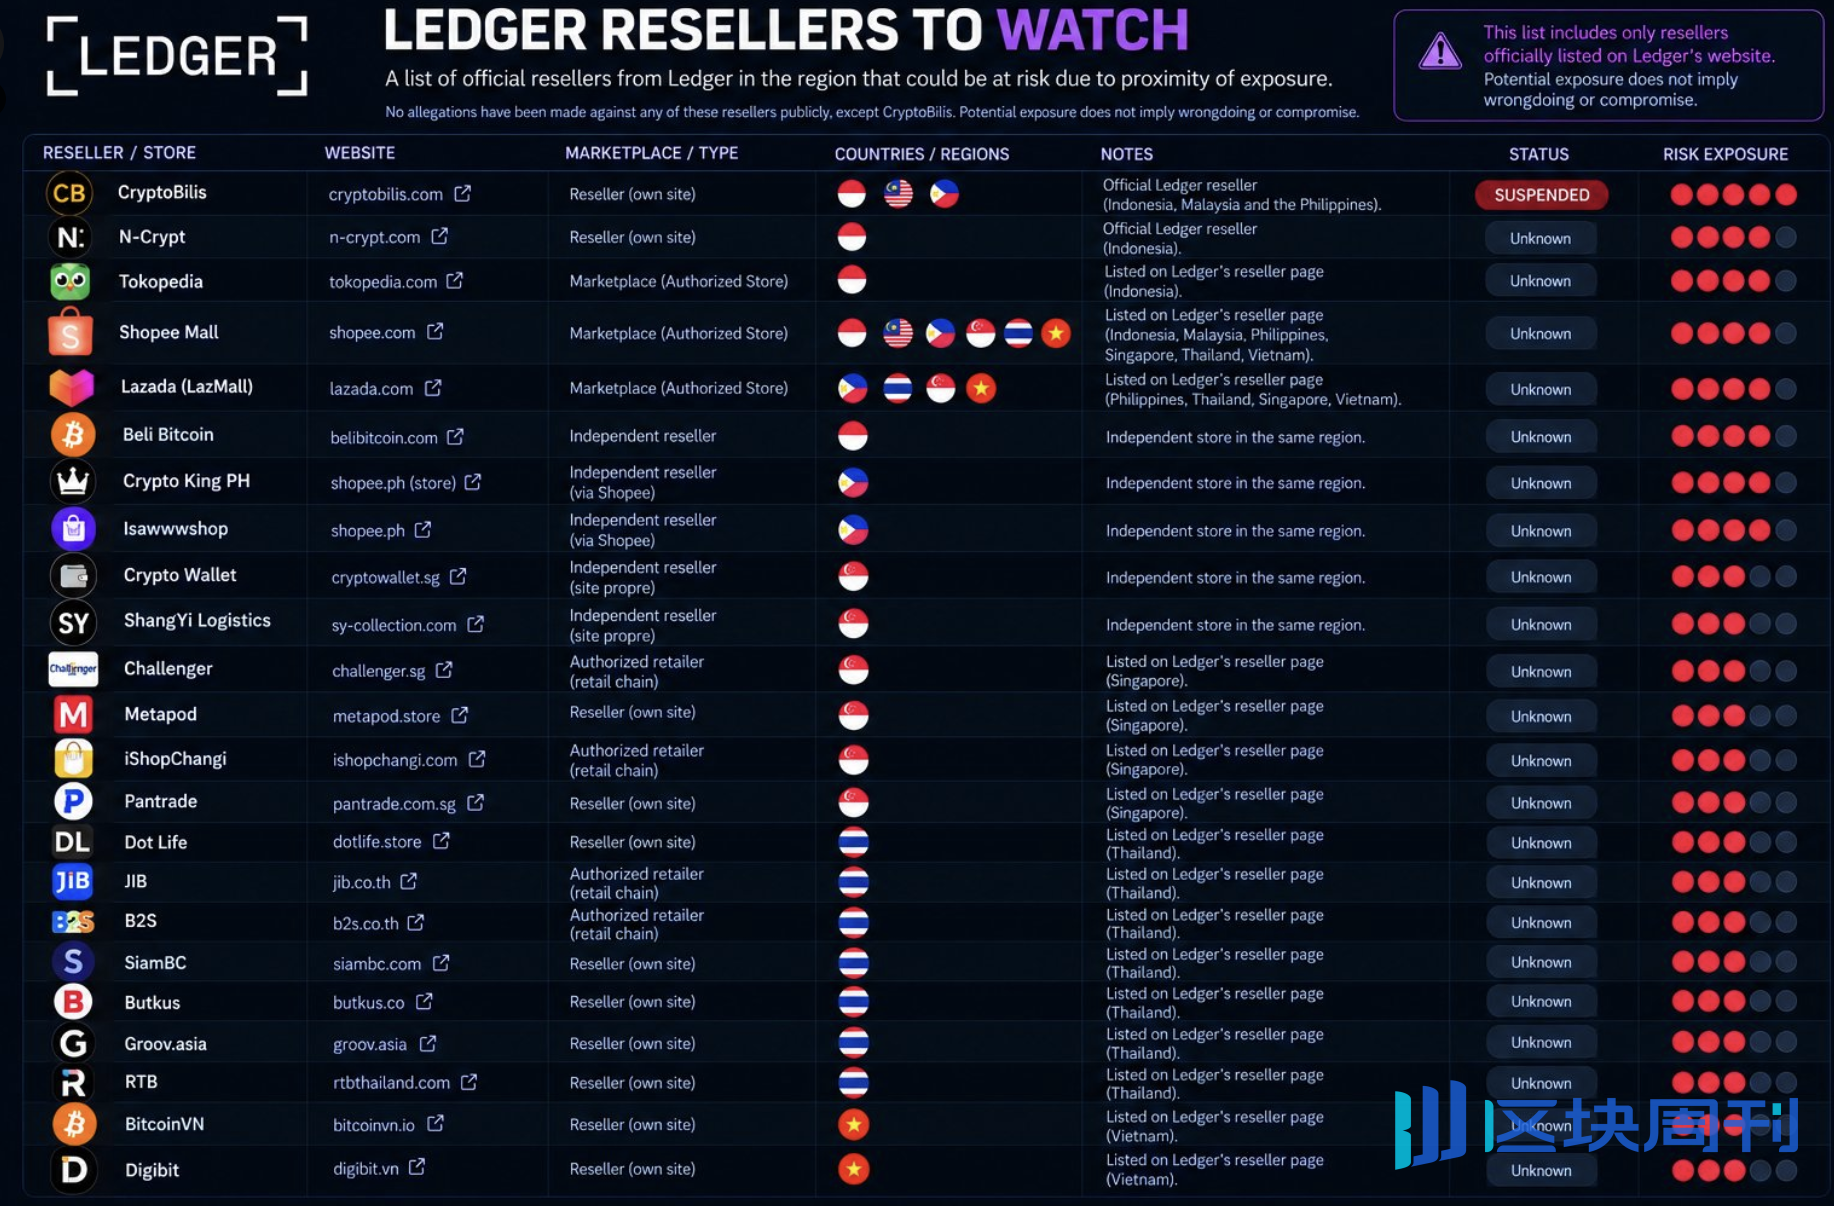
Com base nas informações divulgadas pela comunidade, ele compilou uma lista de "distribuidores da Ledger potencialmente de risco", envolvendo mais de 20 distribuidores. Embora os riscos relevantes ainda não tenham sido confirmados, ele ainda alertou os usuários de que, se compraram uma carteira hardware Ledger pelos canais listados nos últimos 6 meses, devem avaliar cuidadosamente a segurança do dispositivo e considerar migrar os ativos para um novo dispositivo seguro.
Ao mesmo tempo, casos suspeitos relacionados surgiram um após o outro na Ásia, América do Sul, Europa e outras regiões, intensificando ainda mais a preocupação do mercado com o alcance do ataque. O pesquisador de segurança Johannes revelou que um usuário descobriu componentes de hardware implantados sem autorização dentro de uma carteira hardware várias semanas após comprá-la de um distribuidor oficial da Ledger na Europa. Johannes disse que o implante parece usar um design mais antigo, enquanto versões mais recentes dos componentes implantados podem estar escondidas atrás da tela, tornando a detecção ainda mais difícil.
O alcance dos modelos de dispositivos suspeitos de adulteração de hardware também está se expandindo. Além do produto mainstream Ledger Nano X, o modelo de ponta de alto padrão Ledger Stax também foi relatado como tendo suspeita de adulteração de hardware. O usuário do Twitter @Wentrre, após desmontar seu próprio Ledger Stax, encontrou uma pequena placa extra na placa-mãe, bem como um módulo de comunicação celular rotulado como Nordic nRF9151, e também havia suspeita de fios de antena dentro do dispositivo. Como essas estruturas levantaram preocupações de segurança, o usuário subsequentemente perguntou à Ledger se o dispositivo estava anormal.
Em resposta, Cos, fundador da empresa de segurança SlowMist, divulgou uma imagem comparativa de desmontagem, apontando que a amostra anormal continha um módulo de comunicação adicional e suspeita de fios de antena, enquanto as imagens de referência do Stax genuíno oficial não mostravam essas estruturas. Cos afirmou de forma direta que, neste incidente de implantação de backdoor da Ledger, as pessoas envolvidas podem ser chamadas de especialistas em "hacking de hardware".

À medida que mais casos são expostos, a preocupação do mercado com a segurança das carteiras hardware continua a se intensificar. Alguns usuários disseram que não ousam mais ligar a carteira Ledger que acabaram de comprar e só podem deixá-la de lado por enquanto; outros optam por desmontar o dispositivo eles mesmos e publicar fotos internas, buscando ajuda da comunidade e de pesquisadores de segurança para verificação, e muitos tutoriais de desmontagem também apareceram nas plataformas sociais.
Quem diria que as carteiras hardware, originalmente consideradas uma importante linha de defesa para salvaguardar as chaves privadas e isolar riscos de rede, agora se tornaram uma questão que os usuários precisam reconfirmar até mesmo quanto à confiabilidade do próprio dispositivo.
Todos os casos divulgados de roubo de moedas envolvem a CryptoBilis, e várias empresas de carteiras hardware respondem com urgência
Diante deste evento cisne negro envolvendo quase US$ 100 milhões, nas primeiras horas de 12 de outubro, a Ledger divulgou uma declaração de atualização de 72 horas sobre o incidente da CryptoBilis, revelando o progresso mais recente da investigação e as medidas de resposta subsequentes.
A Ledger afirmou que a empresa está cooperando com as agências de aplicação da lei relevantes na investigação, atualmente confirmou um número limitado de dispositivos afetados e entrou proativamente em contato com os usuários relevantes. Aconselha os usuários afetados a entrar em contato com o atendimento ao cliente da Ledger por canais oficiais e a registrar o caso junto às agências de aplicação da lei locais.
A Ledger também enfatizou que, até o momento do anúncio, todos os casos confirmados de fundos roubados envolviam dispositivos vendidos por meio da CryptoBilis, e os sistemas da própria empresa e os canais de venda direta não foram afetados. A CryptoBilis agora confirmou que parou de vender todas as carteiras hardware.
Para os usuários potencialmente afetados, a Ledger lembrou especificamente que não inicializem os dispositivos relevantes que ainda não foram usados; se o dispositivo já foi configurado, os ativos devem ser transferidos para um novo dispositivo obtido por canais oficiais, e o novo dispositivo deve ser usado para gerar uma frase mnemônica totalmente nova.
Em termos de resposta subsequente, a Ledger afirmou que continuará revisando e fortalecendo os controles de distribuição e os processos anti-adulteração, ao mesmo tempo exigindo que os distribuidores comprem produtos apenas por canais autorizados e nunca recoloquem mercadorias devolvidas à venda, e apelando aos usuários para evitar comprar carteiras hardware por canais não autorizados, a fim de reduzir o risco de comprar dispositivos adulterados ou falsificados.
Vale ressaltar que a CryptoBilis não vende apenas a Ledger. À medida que o incidente continua a se intensificar, marcas de carteiras hardware como OneKey, SafePal, Trezor e Tangem também se manifestaram uma após a outra.
O fundador da OneKey, Yishi, declarou que até o momento não foram recebidos relatos de danos relacionados aos dispositivos, mas a empresa encerrou a qualificação de distribuidor autorizado da CryptoBilis e oferece serviços de substituição gratuita para usuários que adquiriram produtos relacionados por meio desse canal. Ao mesmo tempo, a OneKey anunciou a suspensão de novos distribuidores e uma revisão completa dos canais de distribuição existentes. Para distribuidores cujas entidades empresariais ou beneficiários finais não possam ser verificados, a empresa cancelará sua autorização e planeja publicar uma lista completa de distribuidores autorizados após a conclusão da revisão.
A SafePal declarou que tomou conhecimento de relatos de roubo de ativos envolvendo dispositivos Ledger adquiridos por meio da CryptoBilis e está acompanhando de perto o desenrolar do incidente. Em resposta às preocupações dos usuários sobre a segurança da cadeia de suprimentos, a SafePal apresentou os múltiplos mecanismos de proteção atualmente em vigor para suas carteiras hardware, incluindo a verificação da autenticidade e do status de uso do dispositivo durante a configuração inicial, a emissão de avisos para dispositivos que já foram ativados anteriormente e a exibição da data da primeira ativação, e a identificação de se a embalagem foi aberta por meio de selos de inviolabilidade. A SafePal lembrou aos usuários que, se encontrarem qualquer resultado de inspeção anormal, devem interromper imediatamente o uso do dispositivo e entrar em contato com a equipe oficial.
A Trezor também declarou que está investigando ativamente o incidente de segurança do revendedor CryptoBilis, e atualmente não há indícios de que seus dispositivos tenham sido afetados. Como medida de precaução, a Trezor removeu a CryptoBilis de sua lista de revendedores autorizados e parou de vender produtos por meio desse canal. Ao mesmo tempo, a Trezor lembrou aos usuários que não desmontem os dispositivos por conta própria para evitar danos; para o Safe 7 com bateria integrada, os usuários também devem estar atentos aos riscos de segurança adicionais relacionados.
A Tangem respondeu às preocupações externas sob a perspectiva do design do produto. A empresa declarou que sua carteira hardware em formato de cartão adota um design integrado e selado do chip seguro e da antena NFC, com a chave privada gerada dentro do chip e a assinatura de transações concluída dentro dele, nunca saindo do chip; o firmware do dispositivo não pode ser modificado após ser gravado na fábrica, e os usuários também podem verificar a autenticidade e o status da primeira ativação do dispositivo por meio do Tangem App. Enfatizou que, independentemente de os usuários comprarem pela loja oficial, por um revendedor ou por outros canais, desde que o App verifique que o dispositivo é genuíno, é possível garantir que a chave privada seja controlada apenas pelo usuário, incluindo dispositivos adquiridos por meio da CryptoBilis.
A imKey também emitiu uma declaração dizendo que, até o momento, não recebeu nenhum feedback relacionado a anormalidades em dispositivos imKey ou perdas de ativos ligadas a este incidente. Por prudência, a imKey revisará mais profundamente seus canais de distribuição autorizados e tomará as medidas necessárias com base nos resultados da revisão para reduzir os riscos dos canais.
A julgar por essas respostas, cada fabricante está tentando responder às dúvidas do mercado sobre a segurança dos dispositivos por meio da retificação de canais, da explicação dos mecanismos de segurança dos produtos e de lembretes de risco aos usuários. Essas declarações podem, até certo ponto, aliviar a ansiedade dos usuários, mas podem não ser suficientes para reparar rapidamente a confiança que já foi danificada.
Para os fabricantes de carteiras hardware, sair verdadeiramente da crise ainda exige ações práticas mais convincentes, incluindo resultados de investigação transparentes e verificáveis, planos claros de triagem e tratamento de riscos, e controles da cadeia de suprimentos e medidas antiadulteração que resistam ao escrutínio.





