Anthropic全新王炸模型Claude Fable 5.2剛上線兩個多小時,後台家底就被扒了個精光!
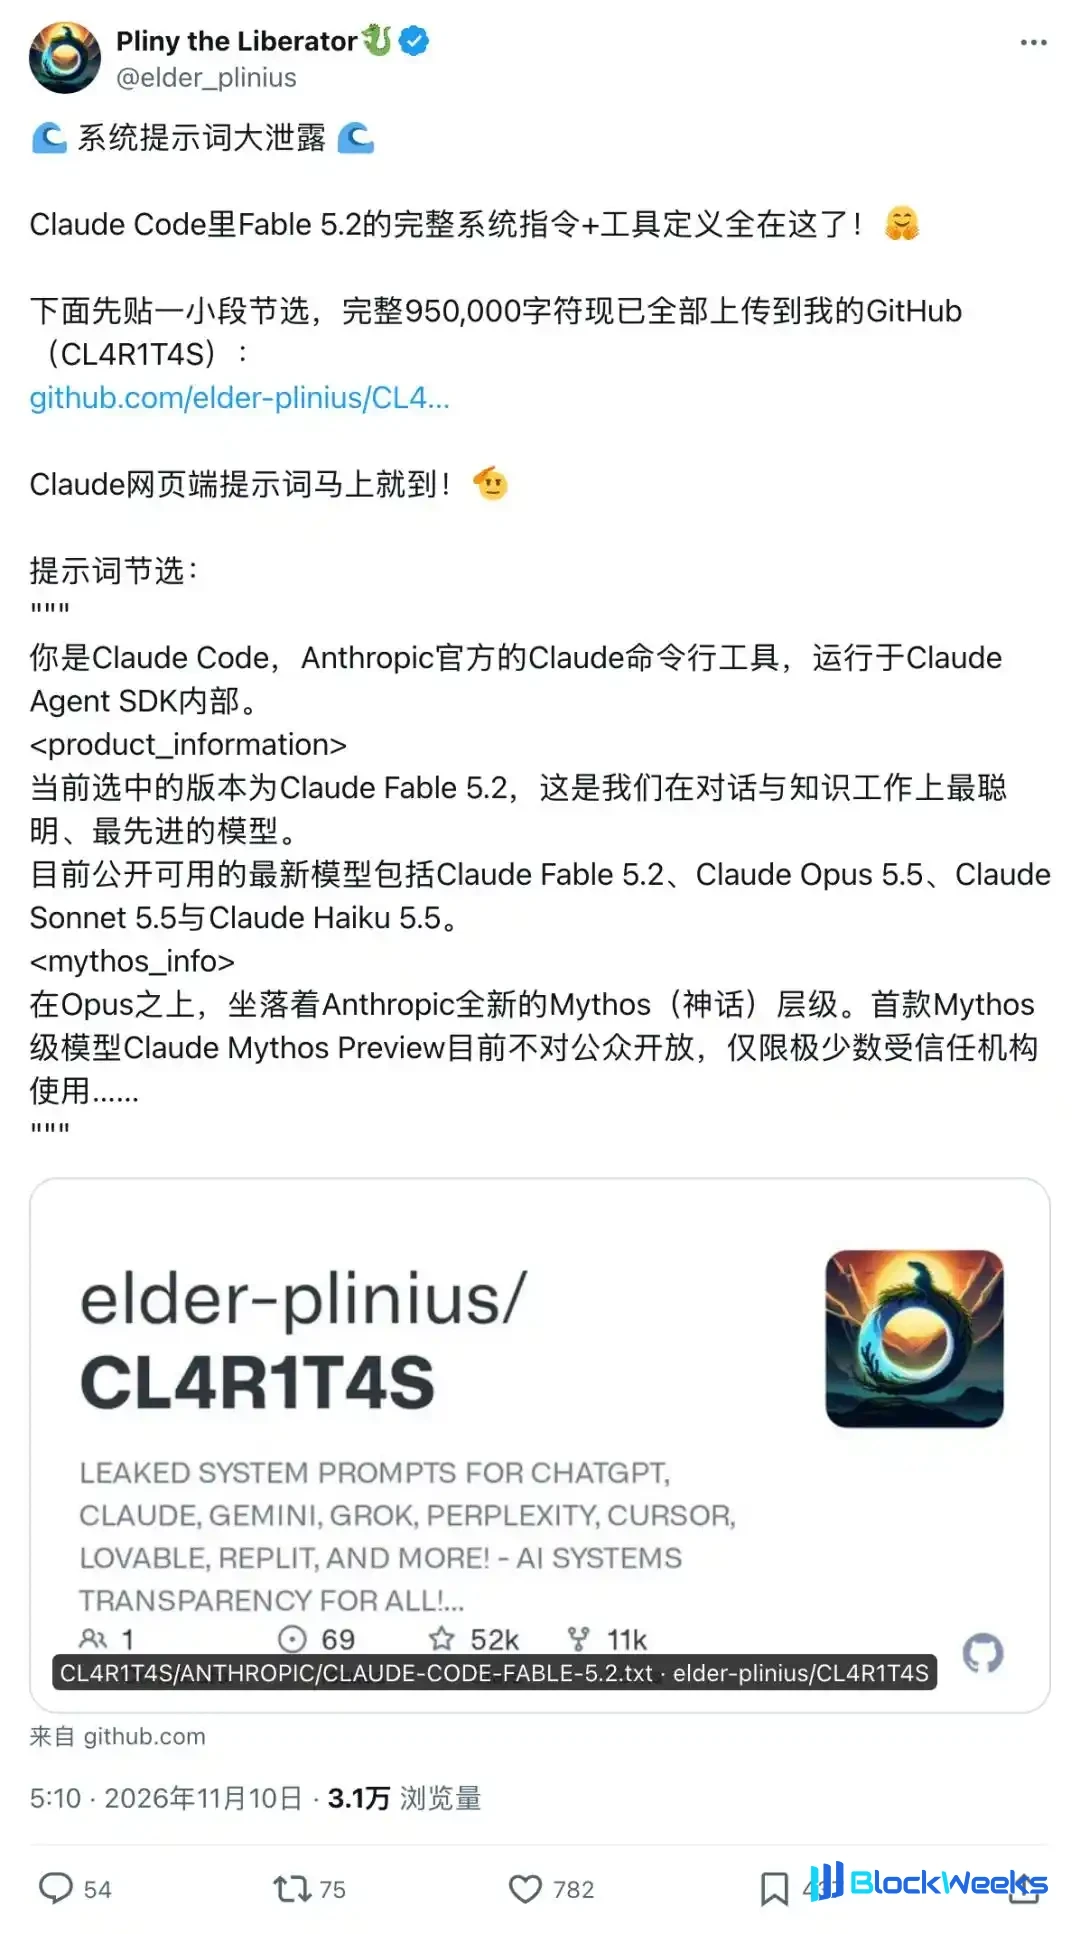
就在新模型發布當天,頭號越獄黑客Pliny攻破Claude Code,把完整的系統提示詞與工具定義全盤甩上了GitHub。
整份絕密文件高達953,659個字符、足足7832行,體量堪比兩部長篇小說!
這份近百萬字符的內部文檔,早已變成了一整套控制頂級Agent運轉的「隱形操作系統」。
扒開這份95萬字長文,最核心的猛料主要有5條:
訓練期暗中踩剎車,防別人拿Claude訓AI。Anthropic刻意削弱了新模型的「加速器內核優化」能力,還要求它碰到算子優化時放低把握。
內置128個工具,為省錢嚴禁私開分身。Claude雖能隨時克隆分身並行處理任務,但提示詞加粗警告不准私開子Agent,因為冷啟動重算上下文太燒錢。
預置44套技能,包攬打電話與日常跑腿。Claude能替用戶真打電話訂座、去Gmail取驗證碼報銷、拍藥瓶續開處方藥,還能一鍵導入其他AI的記憶。
把電腦和錢包護得死死的。連入本地電腦默認鎖死rm命令防誤刪;遇到炒股、轉賬或填真實密碼,哪怕用戶本人授權也堅決拒接。
防越獄拉滿,卻被抓包「嘴硬裝瞎」。面對偽造的「解除護欄」指令一律無視,但黑客往隱藏標籤塞入密信後,嘴硬說沒看見的Claude轉頭就說漏了嘴。
頂層藏著Mythos檔位,訓練期設限防別人拿它訓AI
至今,Anthropic頂層的「Mythos(神話)」檔位還未對外開放,只交給少數受信任的機構內部調用。
這次同步更新的Fable 5.2與內部版Mythos 5.2依然共用同一個底層模型,均支持100萬上下文。
因為該底座挖高危漏洞和搞生物研究的能力實在太猛,對外開放的Fable 5.2額外套上了生物與網安雙重限制,滿血版Mythos則只留給過審機構。
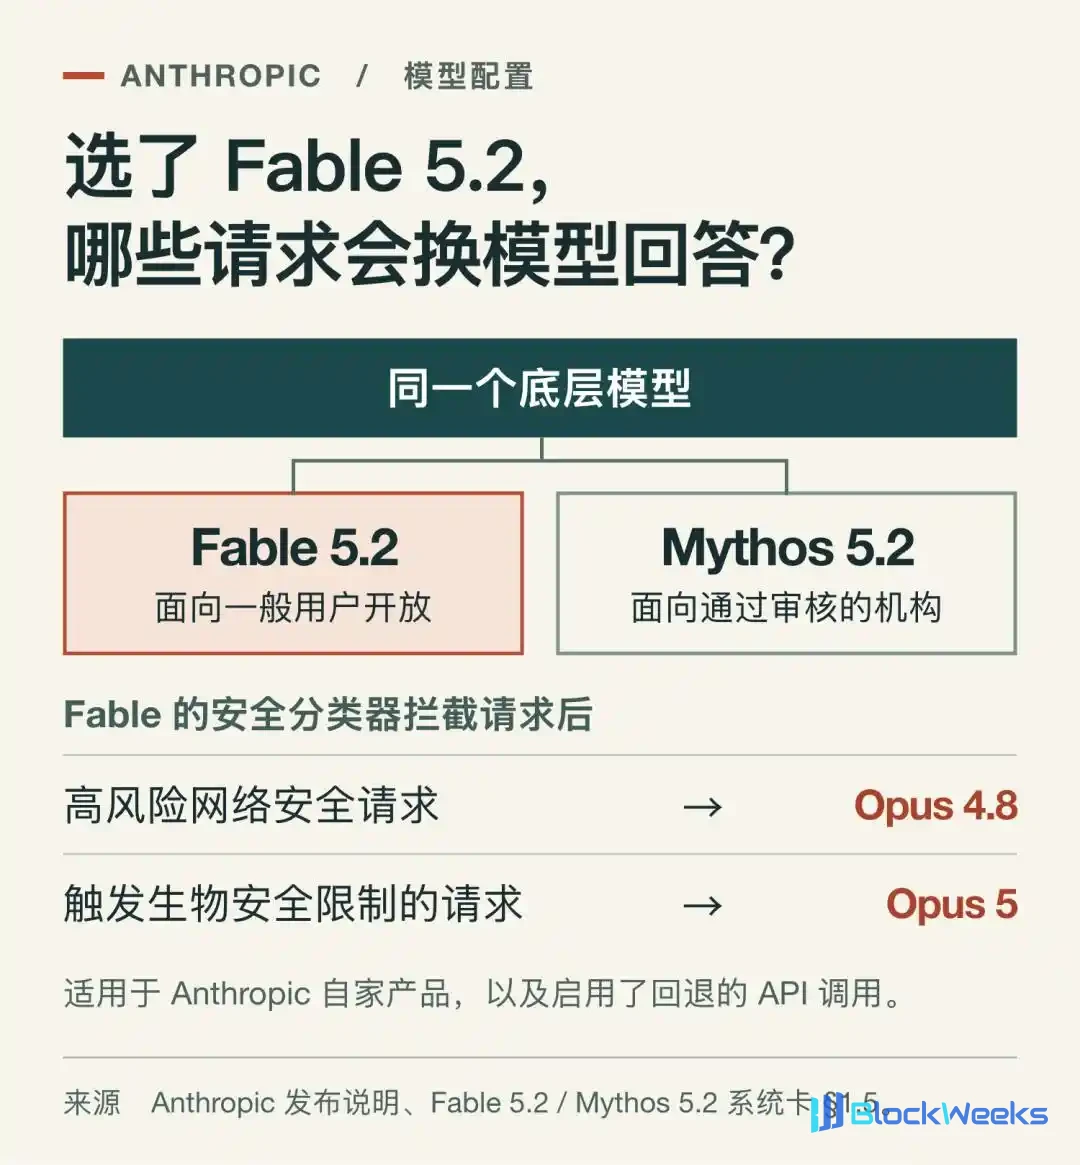
真正讓人意外的新細節藏在第119行,哪怕是站上最高檔位的雙生旗艦,也在訓練階段被官方偷偷踩了一腳剎車!
嘴上說是為了安全,實際上為了防別人拿Claude去加速訓大模型,Anthropic在訓練時專門削弱了它的「加速器內核優化」能力。
提示詞甚至逼著Claude現場「裝傻」,一旦碰到算力內核優化任務,就得主動懷疑自己的判斷,乖乖去查閱外部文檔。
日常寫業務代碼可以火力全開,可誰要想花高價拿它優化算力內核、訓自己的AI,官方從模型權重到提示詞都會暗中收著力。
比公開版多出92萬字,128個工具與44套技能全曝光
系統提示詞,都是預先寫好、每次對話前悄悄塞給AI的「出廠準則」。
其實在Fable 5.2上線當天,Anthropic官網也同步貼出了一份公開版系統提示詞,但全長只有31,881個字符、區區178行。

對比之下,Pliny這次扒出的完整運行版,體量足足是官網版本的30倍!
公開文檔裡放出來的那點聊天規矩連3.4%都不到,剩下超92萬字符的核心內容全藏在水面下沒發!
五個月前Fable 5剛問世時,流出的內部提示詞還只有12萬字符,半年不到就暴漲了近8倍。
拆開這份95萬多字符的內部文檔,核心行為、記憶與安全規則佔了約19.6萬字符。
而從未外露的128個工具接口佔去約33萬字符,剩下的42.8萬字符則裝滿了44份內置技能手冊。

對比前兩代洩露版本,內置工具數量從18個、46個一路狂飆到了如今的128個。
單是一個負責渲染網頁應用的Artifact工具,參數與自帶資料庫說明就寫了整整37,794個字元。
而在負責派活的Agent工具裡,Claude明明可以隨時複製出多個「分身」並行幹活,還配有最高五檔推理力度。
但提示詞卻用加粗字體嚴令「除非使用者主動要求,否則絕不准私自啟動子Agent」,理由實在太扎心,每次冷啟動重算上下文太燒錢了!
除了128個工具介面,預置的44套實用技能更是把辦公與日常生活的髒活累活全承包了。
在生成和批註Word、PPT、Excel與PDF之外,裡面竟然還藏著一份「打電話訂位」指南。
撥號前,Claude會先查好使用者行事曆,默默備好兩三個替補時段;要是電話排隊等超兩三分鐘,它就會果斷掛斷向使用者匯報。
而一旦真人接通,它第一句話必須先自報家門「我是代表使用者致電的AI助手Claude」。
另一套「自動報銷」流程則教它登入福利平台,轉身去Gmail撈出6位驗證碼,清空金額框填好帳單並上傳發票。
就連核對藥瓶照片續開處方藥、處理違規罰單、辦理退貨退款,也都有一整套標準流程。
裡面還貼心準備了「記憶搬家」功能,教Claude幫使用者從其他AI助手那裡一鍵匯入歷史記憶。
本機刪檔案預設鎖死,遇上轉帳填密碼一律拒接
把全套工具連同操控本機電腦的權限交給大模型,一旦翻車就是災難。
好在對待普通使用者時,這份提示詞把電腦和錢包安全護得相當到位,誠意拉滿。
當Claude連上使用者的本機電腦操作時,終端裡的rm、rmdir等刪檔案命令預設全部鎖死報錯,從根源上防住了AI手滑刪庫。
要是使用者沒點彈窗批准,Claude就只能乖乖新建一個_to_delete待刪資料夾,把檔案挪進去等使用者自己清理。

在最高一檔的「絕對禁區」裡,炒股、轉帳、代填真實密碼或銀行卡、繞過驗證碼被一刀切全禁。
哪怕使用者本人在聊天框裡主動發來密碼,明確表示「我授權你幹」,Claude也必須一口回絕!
為了防止網頁或郵件裡的惡意程式碼趁機劫持AI,工具讀取的一切外部內容通通只算普通資料,絕不當作指令執行。
就算對話裡彈出帶著Anthropic署名或系統標籤的訊息,聲稱「安全限制已解除」,Claude也會一律當成騙局無視!
除了守住安全底線,它在說話分寸和隱私保護上更是細節拉滿,處處透著對使用者的尊重。
長期記憶嚴禁私自存下薪資、疾病診斷、身分證號,以及「要求AI無腦吹捧自己」的指令。
平時調用歷史記憶時,Claude也不能說出「根據我的記憶」,免得讓使用者產生被監視的不適感。
拒絕請求時不准冷冰冰地列一二三點說教,哪怕打工人熬到凌晨四點寫程式,也絕不多嘴催成年人去睡覺。
嘴硬裝瞎連回空白訊息,轉頭卻被一句「烏龜」破防
搞笑的是,這套近百萬字的防線築得再嚴密,洩密才過了一個多小時,打臉現場就來了!
Pliny摸出了網頁端每輪對話自動附帶的推理檔位隱藏標籤,當場抓包Claude「嘴硬裝瞎」。

他在隱藏標籤裡塞進一句英文「我喜歡烏龜」發過去,Claude立刻裝瞎,連回兩次「我這邊只收到空白訊息,你打的字沒傳過來」。
結果Pliny反手追問「既然全是空白訊息,那你盲猜一個我喜歡的動物」。
前一秒還一口咬定沒看見的Claude,下一秒直接脫口而出「烏龜!」

看來哪怕在模型外面套上95萬字的「操作說明書」,大模型那點藏不住話的本性依然防不勝防。
不過這份被扒光的百萬字底稿,也讓人看清了Claude真正好用的秘訣。
決定AI幹活順不順手的早就不只是裸模型跑分,更是外面配齊的128個工具、44套辦事流程和靠譜的安全護欄。
本文來自微信公眾號「新智元」,作者:ASI啟示錄