


Засновник CoinEx Хайпо Ян звинуватив Binance у недотриманні трьох базових практик безпеки, які, на його думку, могли б запобігти крадіжці криптовалюти на 6,3 мільярда доларів 29 жовтня.
Короткий огляд
- Засновник CoinEx Хайпо Ян визначив три слабкі місця в безпеці, які, на його думку, сприяли злому Binance на 6,3 мільярда доларів.
- Ян розкритикував недостатнє розділення робочих середовищ, слабку автентифікацію та недостатню перевірку з боку підписувачів транзакцій.
- Розслідування Binance пов'язало атаку зі скомпрометованими пристроями співробітників, шахрайським наймом і викраденими обліковими даними.
- Співгенеральний директор Річард Тенг заявив, що Binance відновила 98% постраждалих активів і завершила останню перевірку доказів резервів.
- Співгенеральний директор Binance Ї Хе повідомила, що біржа заблокувала 57 підозрюваних кіберзагроз, пов'язаних із Північною Кореєю, протягом 2026 року.
У публікації на X Ян розкритикував підхід біржі до доступу до виробничих систем, автентифікації співробітників і підписання транзакцій. Він стверджував, що атака виявила недоліки в операційній дисципліні, а не в доступних технологіях безпеки.
«Жодне з цього не потребує складної технології. Бракувало дисципліни», — написав Ян.
Його критика прозвучала після публікації Binance початкового звіту про інцидент, у якому детально описано, як зловмисники скомпрометували пристрої співробітників і отримали доступ до систем, відповідальних за виведення криптовалюти.
Засновник CoinEx визначив три збої безпеки в Binance
Перша критика Яна стосувалася розділення середовищ розробки та експлуатації.
Він стверджував, що співробітники з доступом до живих фінансових систем повинні використовувати виділені комп'ютери без стороннього програмного забезпечення. Розробка, спілкування та перегляд веб-сторінок повинні відбуватися на окремих пристроях.
За словами Яна, Binance не забезпечила достатнього розділення цих видів діяльності, залишивши чутливі системи відкритими, коли пристрій співробітника було скомпрометовано.
Його друге занепокоєння стосувалося контролю автентифікації. Ян стверджував, що одна викрадена облікова інформація могла надати доступ до виробничих сервісів без значущої додаткової перевірки.
Він рекомендував апаратні ключі безпеки разом із такими інструментами, як AWS Session Manager, щоб запобігти отриманню зловмисниками доступу через одну скомпрометовану облікову інформацію.
Третя критика була зосереджена на багатосторонніх обчисленнях, або MPC, які розподіляють відповідальність за підписання транзакцій між окремими учасниками.
Ян стверджував, що сторони, які підписують транзакції в Binance, не змогли самостійно перевірити транзакції, які вони схвалювали.
Він заявив, що ця схема фактично працювала як система з одним підписом, оскільки компрометація одного учасника могла підірвати весь процес.
«Мультипідпис працює лише тоді, коли підписувачі взаємно не довіряють один одному», — написав Ян.
Ці звинувачення є оцінкою інциденту Яном. Binance публічно не підтвердила кожну описану ним внутрішню слабкість контролю.
Звіт Binance деталізує фальшиві співбесіди та скомпрометовані пристрої
Звіт Binance про інцидент від 3 листопада пов'язує атаку з кампанією, яка почалася за кілька місяців до крадіжки.
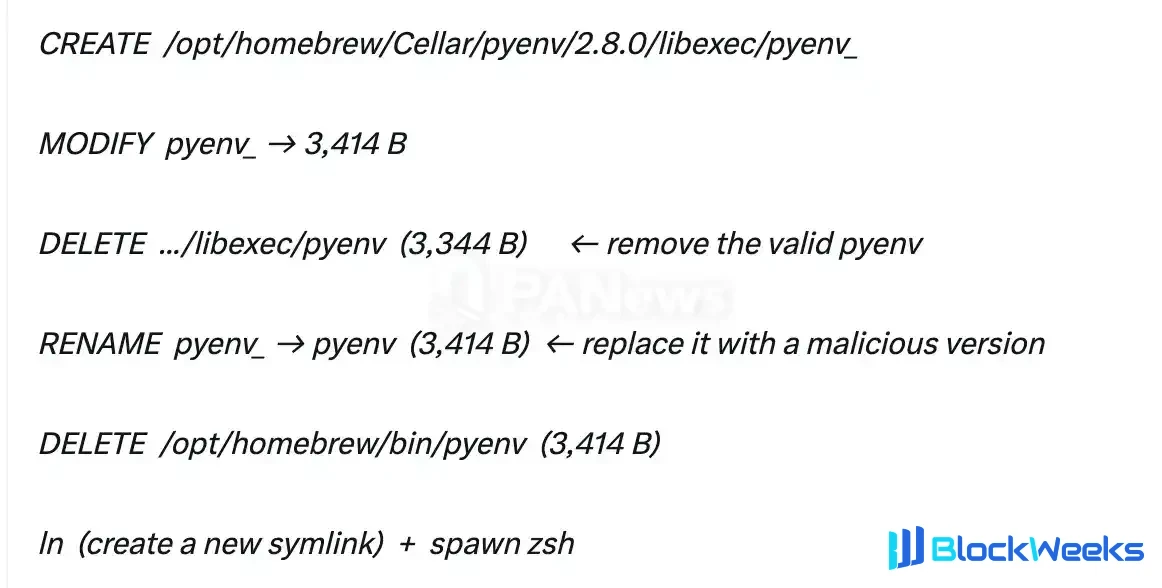
У червні інженер із операцій з гаманцями завантажив модифікований інсталятор Homebrew, намагаючись встановити інструмент для програмування зі штучним інтелектом.
Binance повідомила, що її команда безпеки виявила підозрілу активність, замінила уражений комп'ютер і оновила відповідні облікові дані.
Однак інцидент розкрив інформацію про співробітників, які працюють над інфраструктурою гаманця біржі.
У вересні зловмисники націлилися на іншого інженера через шахрайський процес найму, зрештою переконавши співробітника завантажити шкідливе програмне забезпечення.
До 20 жовтня зловмисники використали скомпрометовані пристрої та внутрішній інструмент штучного інтелекту для доступу до додаткових інженерних систем.
Дев'ять днів потому викрадені облікові дані дозволили розгорнути шкідливий код, задіяний у несанкціонованих виведеннях коштів.
Раніше crypto.news повідомляв, що слідчі пов'язують атаку з хакерським підрозділом Північної Кореї TraderTraitor.
Федеральне бюро розслідувань згодом приписало крадіжку північнокорейським атакувальникам, які діють за підтримки держави, тоді як Північна Корея відкинула ці звинувачення.
У звіті Binance йдеться, що зловмисники поєднали соціальну інженерію, шкідливе програмне забезпечення та скомпрометовані внутрішні системи, щоб отримати доступ до інфраструктури її гаманця.
Річард Тенг заявляє, що Binance відновила 98% постраждалих активів
Хоча Ян поставив під сумнів практики безпеки біржі, співгенеральний директор Binance Річард Тенг захистив зусилля компанії з відновлення.
У заяві від 3 листопада Тенг сказав, що Binance поповнила 98% криптовалютних активів, постраждалих від інциденту.
«Різниця полягає в перевірці, а не лише в обіцянках», — написав Тенг, посилаючись на останню перевірку резервів біржі.
Раніше Binance завершила свою перевірку доказів резервів, що охоплює десять основних криптовалют, зокрема Bitcoin, Ethereum, BNB та XRP.
Звіт дозволяє клієнтам, які володіють цими активами, перевірити, чи забезпечені їхні баланси рахунків достатніми резервами.
Однак перевірка встановлює забезпечення активів для охоплених токенів, а не те, чи були усунені вразливості, виявлені Яном.
Binance заявила, що приблизно 2,85 мільярда доларів постраждалих активів було заморожено або перехоплено під час зусиль з відновлення.
Компанія зобов'язалася покрити повні фінансові збитки, використовуючи свої корпоративні ресурси та резервні фонди.
Тенг сказав, що біржа продовжить відновлювати решту постраждалих активів, зокрема менш ліквідні криптовалюти, які потребують додаткових закупівель.
Ї Хе заявляє, що Binance заблокувала 57 підозрюваних північнокорейських загроз
Співгенеральна директорка Binance Ї Хе окремо розглянула історію безпеки біржі в публікації від 3 листопада.
Вона сказала, що команда безпеки Binance виявила та запобігла 57 підозрюваним кіберзагрозам, пов'язаним із Північною Кореєю, протягом 2026 року.
Спроби включали шахрайські співбесіди щодо роботи, шкідливі інструменти розробника, скомпрометовані програмні пакети та фальшиві додатки для відеоконференцій.
За словами Ї Хе, зловмисники також використовували розширення для браузера та методи соціальної інженерії, щоб викрасти облікові дані або встановити шкідливе програмне забезпечення для віддаленого доступу.
«Ми перехопили багато з них, але ціна неспроможності зупинити хоча б одну була серйозною», — написала вона.
Binance заявила, що з того часу перебудувала постраждалі системи гаманців, замінила скомпрометовані пристрої та вимкнула облікові дані, пов'язані з атакою.
Біржа посилила засоби контролю безпеки гаманців і розширила автоматизований моніторинг підозрілої активності співробітників і систем.
Її зусилля з відновлення включали відновлення виведення коштів для більшої кількості активів Ethereum та Solana після початкового призупинення.
Binance планує незалежний аудит кібербезпеки та подальші інвестиції в захист пристроїв, безпеку розробників і виявлення загроз.
Компанія заявила, що деякі заходи безпеки залишаться конфіденційними, щоб перешкодити зловмисникам виявити слабкі місця в її захисті.