Упорядник: Big Pliers
3 листопада Binance опублікувала попередній звіт про розслідування інциденту безпеки від 29 жовтня, розкривши повний перебіг атаки та шлях проникнення зловмисників. Звіт показує, що зловмисники поступово взяли під контроль пристрої кількох співробітників через фальшиві співбесіди щодо працевлаштування, шкідливе програмне забезпечення та скомпрометовані внутрішні ШІ-інструменти, зрештою отримавши дозволи на підписування гаманців, і використали механізм авторизації EIP-7702, щоб обійти звичайний процес виведення коштів і переказати активи.
Інцидент охопив активи загальною вартістю приблизно 6,34 мільярда доларів США. Станом на момент публікації звіту приблизно 2,85 мільярда доларів США активів було заморожено або перехоплено, а 98% постраждалих токен-активів було відшкодовано. Binance заявила, що відповідні збитки будуть покриті платформою, і вона вже розпочала відновлення постраждалих систем, посилення заходів безпеки та залучення незалежної третьої сторони для проведення подальшої перевірки. У звіті також зазначено, що остання інформація від Федерального бюро розслідувань свідчить про те, що за цей інцидент відповідальна Північна Корея.
Нижче наведено повний текст:
29 жовтня 2026 року Binance зазнала серйозного та надзвичайно складного інциденту безпеки. Цей інцидент не повинен був статися, і ми щиро перепрошуємо за занепокоєння, порушення діяльності та невизначеність, які він спричинив користувачам, партнерам і всій галузі.
Захист користувачів завжди був нашим першочерговим обов'язком. Фінансові збитки, спричинені викраденими коштами в цьому інциденті, будуть покриті Binance і не будуть перекладені на користувачів. Ми зарезервували понад 100% суми збитків для покриття втрат. Станом на 31 жовтня 2026 року 98% постраждалих токен-активів було відшкодовано, і користувачі можуть перевірити це на сторінці Proof of Reserves. Щодо частини менш ліквідних активів, яка ще не була відшкодована, ми перебуваємо в процесі закупівлі.
Загальна сума цифрових активів, залучених до цього інциденту, становила приблизно 6,34 мільярда доларів США. Станом на момент публікації цього звіту приблизно 2,85 мільярда доларів США цифрових активів було заморожено або перехоплено; конкретна сума ще потребує подальшої перевірки і може зазнати впливу коливань ринкових цін.
Ми негайно вжили заходів, щоб стримати вплив інциденту та посилити безпеку постраждалих систем. Усі підтверджені точки входу вторгнення, використані зловмисниками, було закрито, а системи, задіяні в шляху атаки, також було перебудовано або замінено. Крім того, ми додатково посилили заходи контролю пристроїв, посилили контроль ризиків для сервісів гаманців і розширили можливості виявлення аномальної поведінки на основі ШІ.
Цей звіт є попереднім звітом про розслідування, що охоплює ситуацію, яку ми наразі розуміємо, та покращення безпеки, які вже було завершено. Розслідування все ще триває, і відповідні висновки також підлягатимуть подальшій незалежній перевірці. Щоб запобігти використанню зловмисниками відповідної інформації для планування атак, деякі технічні деталі залишаться конфіденційними. Ми наймаємо незалежну компанію з безпеки для проведення подальшої перевірки.
Остання інформація, оприлюднена Федеральним бюро розслідувань (FBI), свідчить про те, що за цей інцидент відповідальна Корейська Народно-Демократична Республіка (КНДР).
Ми вирішили опублікувати цей попередній звіт, оскільки лише коли вся галузь разом засвоїть уроки, рівень безпеки зможе постійно підвищуватися.
Що сталося 29 жовтня
Атака розгорталася стрімко в кількох мережах.
Зловмисники використали несанкціонований доступ до внутрішнього сервісу підписування гаманців, щоб ініціювати транзакції поза звичайним процесом виведення коштів.
Між 20:05 та 20:09 UTC п'ять гарячих гаманців Binance переказали 233,46 мільйона XRP на адреси, контрольовані зловмисниками.
Згодом гарячі гаманці Binance, розгорнуті в мережах Solana та Optimism, переказали приблизно 970 500 SOL та 44,2 мільйона OP відповідно на адреси, контрольовані зловмисниками.
Після цього Binance отримала внутрішнє попередження щодо великого переказу активів і негайно розпочала розслідування.
Один із гарячих гаманців Binance потім переказав 18 270 BTC на адресу, контрольовану зловмисниками.
Згодом зловмисники використали сервіс підписування, щоб додатково зловживати механізмом авторизації Ethereum EIP-7702.
EIP-7702 дозволяє обліковому запису делегувати часткові повноваження на виконання смарт-контракту без розкриття приватного ключа. У цьому інциденті зловмисники використали цей механізм, щоб надати смарт-контракту, який вони контролювали, часткові повноваження на виконання щодо одного з гарячих гаманців Binance.
Binance негайно запустила низку екстрених заходів, зокрема призупинення виведення коштів для обмеження подальшого відтоку активів, координацію з партнерами щодо заморожування постраждалих токенів і вжиття заходів для відкликання несанкціонованих дозволів. Завдяки цим діям було заморожено активи на загальну суму 2,85 мільярда доларів США.
Однак лише призупинення виведення коштів було недостатньо, щоб зупинити всі несанкціоновані перекази активів. Шкідливий дозвіл EIP-7702 вже існував в ончейні та функціонував незалежно від звичайної інфраструктури виведення коштів Binance.
Зловмисники подали загалом 50 підписаних транзакцій, встановивши шкідливі дозволи на делегування шляхом маніпулювання nonce облікового запису (порядковим номером транзакції). Після встановлення цих дозволів зловмисники змогли обійти звичайну інфраструктуру виведення коштів Binance і продовжити переказ активів. Binance довелося ініціювати додаткові транзакції для відкликання цих ончейн-дозволів.
Увесь процес контролю активів також супроводжувався іншими технічними складнощами. Оскільки задіяні гарячі гаманці використовували технологію багатосторонніх обчислень (MPC), не існувало єдиного приватного ключа, який можна було б безпосередньо використати для негайного відкликання шкідливого дозволу EIP-7702. З цією метою команді потрібно було спеціально розробити та виконати особливий процес відкликання, що також вимагало додаткового часу.
Крім того, призупинення виведення коштів і вимкнення сервісів гарячих гаманців не анулює автоматично наявні ончейн-дозволи.
Ці виклики подовжили час, необхідний для повного контролю над несанкціонованими переказами активів. Ми переглядаємо процес екстреного реагування, охоплення політики підписання та заходи контролю гарячих гаманців для цього інциденту, а також шукаємо можливості для подальшого підвищення швидкості реагування на майбутні загрози.
Останній несанкціонований переказ становив 2 961,9 ETH, який остаточно підтверджено в ончейні о 23:56 UTC. Ця транзакція була раніше транслювана та перебувала в стані очікування, перш ніж її остаточно підтвердили. Відтоді інших несанкціонованих переказів не спостерігалося.
О 00:10 UTC 30 жовтня 2026 року Binance виконала нову транзакцію авторизації на нульову адресу через гарячий гаманець Binance14, очистивши код делегування EIP-7702.
Процес підготовки атаки
Поточне розслідування показує, що цей інцидент був складною багатоетапною атакою, а не окремим ізольованим вторгненням чи простою фішинговою атакою.
Зловмисники використали комбінацію кількох технічних засобів, зокрема атаки соціальної інженерії через фальшиві співбесіди щодо працевлаштування, спонукання до завантаження шкідливого програмного забезпечення, використання скомпрометованих внутрішніх ШІ-інструментів, компрометацію кінцевих пристроїв співробітників і застосування передових методів авторизації транзакцій.
Червень 2026 року — атака на ланцюг постачання. Інженер A з команди DevOps гаманця знайшов у пошуковій системі популярний інструмент для програмування зі штучним інтелектом, завантажив підмінений інсталяційний пакет Homebrew і спробував встановити відповідний інструмент через цей пакет. Команда безпеки Binance виявила аномалію, проактивно замінила пристрій і виконала ротацію всіх пов'язаних облікових даних. Однак інформація про роль інженера A та інформація про відповідних колег із команди інфраструктури гаманця вже була розкрита зловмисникам.
Протягом 2026 року — безперервні кібератаки. З 2026 року команда безпеки Binance виявила та заблокувала 57 підозрілих інцидентів кіберзагроз, пов'язаних із Північною Кореєю. Ці атаки свідчать, що підтримувані державою зловмисники продовжують націлюватися на індустрію криптовалют. Відповідні методи атак включають фальшиві співбесіди щодо працевлаштування, шкідливе програмне забезпечення, замасковане під популярні інструменти розробки, підмінені програмні пакети та розширення браузера, фальшиві застосунки для відеоконференцій і атаки соціальної інженерії, спрямовані на викрадення облікових даних або розгортання шкідливого програмного забезпечення для віддаленого доступу.
Вересень — атака соціальної інженерії. Інженер-програміст B отримав через легітимну платформу для працевлаштування контактні дані від особи, яка назвалася директором проєкту. Профіль інженера B на платформі згадував його досвід роботи в Binance. Інша сторона організувала перший раунд співбесід, який проводив представник з персоналу, а потім другий раунд співбесід за участю особи, яка назвалася генеральним директором вигаданої компанії.
Під час першого раунду співбесід особа, яка назвалася представником з персоналу, провела з інженером-програмістом B відеоспівбесіду в реальному часі. Щоб завоювати довіру, інтерв'юер також поділився з інженером B своїми обліковими записами в соціальних мережах, зокрема особистими фото та відео, опублікованими інтерв'юером на платформі. Ця тактика була складнішою та оманливішою, ніж раніше спостережувані методи атак соціальної інженерії.
Другий раунд співбесід проводився через популярний додаток для соціального чату. Ближче до кінця співбесіди інженера B попросили завантажити на робочий комп'ютер файл під назвою "assignment", який містив репозиторій зловмисного коду. Зловмисний код у репозиторії автоматично виконувався під час встановлення, ініціюючи низку несанкціонованих операцій.
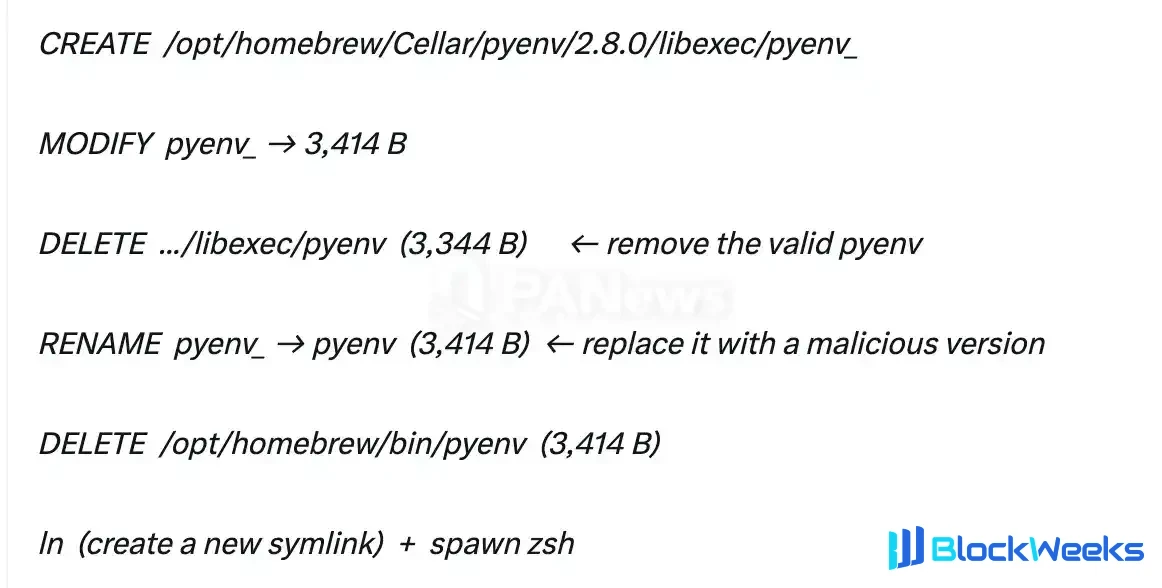
Шкідливе програмне забезпечення використовувало складні методи обфускації коду та ухилення від виявлення, зокрема заміну легітимного компонента інструменту розробки на зловмисну версію для виконання команд і встановлення зв'язку із зовнішніми серверами, контрольованими зловмисниками. На той момент інструменти захисту кінцевих точок не змогли виявити це шкідливе програмне забезпечення нульового дня (0-day). Зловмисники також вжили заходів для приховування зловмисної активності та стирання відповідних слідів, що ще більше ускладнило виявлення та подальше розслідування.
Скрипт ухилявся від виявлення засобами безпеки за допомогою методів обфускації коду і спеціально виконував такі операції:

20 жовтня — Використання внутрішніх інструментів штучного інтелекту як плацдарму для атаки. Зловмисник використав скомпрометований комп'ютер інженера B, щоб далі взяти під контроль пристрої інженера DevOps гаманця A та іншого інженера програмного забезпечення гаманця C через внутрішні інструменти штучного інтелекту Binance. Зловмисник швидко виявив, що комп'ютер інженера DevOps гаманця A містив токен із привілеями розгортання контейнерів.
29 жовтня — Проникнення в операції підпису гаманця. Між 17:15 та 19:56 29 жовтня зловмисник увійшов до комп'ютера інженера програмного забезпечення C, використав облікові дані, викрадені в інженера DevOps гаманця A, для розгортання контейнера та запустив зловмисний скрипт, зрештою здійснивши цю атаку.
Вжиті заходи
Станом на 3 листопада 2026 року ми вжили такі заходи:
Перебудували постраждалу систему гаманця в абсолютно новому середовищі.
Перебудували постраждалі внутрішні інструменти штучного інтелекту та їхні системи контролю доступу.
Замінили постраждалі пристрої.
Відкликали облікові дані та токени, пов'язані з постраждалими інженерами.
Завершили посилені сканування безпеки всіх пристроїв співробітників.
Посилили можливості виявлення поведінкових аномалій на основі штучного інтелекту.
Зміцнили заходи контролю ризиків для сервісів гаманця.
Співпрацювали з правоохоронними органами, блокчейн-аналітичними компаніями та галузевими партнерами для відстеження та заморожування постраждалих активів.
Оскільки розслідування триває, ми продовжуватимемо посилювати відповідні заходи безпеки. Деякі із заходів безпеки, які ми впровадили та впроваджуємо, залишатимуться конфіденційними, щоб запобігти використанню зловмисними атакуючими відповідної інформації для підриву наших систем захисту безпеки.
Подальші дії
Ми негайно просуваємо таку роботу:
- Провести незалежний аудит кібербезпеки
Ми залучаємо незалежних сторонніх експертів з кібербезпеки для проведення всебічного огляду цього інциденту, перевірки наявних результатів розслідування та надання подальших рекомендацій щодо покращення безпеки. Обсяг огляду та остаточні результати стануть основою для нашої подальшої роботи з усунення наслідків.
- Збільшити інвестиції в безпеку штучного інтелекту та проактивний захист
Ми збільшимо інвестиції в такі сфери, як виявлення загроз на основі штучного інтелекту, захист кінцевих точок, безпека середовища розробки та моніторинг поведінкових аномалій.
- Створити фонд досліджень безпеки та сприяти галузевій співпраці
Ми співпрацюємо з провідними компаніями зі штучного інтелекту, учасниками галузі та фірмами з безпеки, і плануємо створити фонд досліджень безпеки та здійснювати спеціалізовані дослідницькі й галузеві спільні проєкти навколо безпеки штучного інтелекту в блокчейн-середовищах.
У міру подальшого прогресу розслідування ми продовжуватимемо проактивно розкривати відповідну інформацію громадськості.