Автор: ChandlerZ, Foresight News
Примечание редактора: В мире криптовалют состояние может измениться за считанные минуты; обычное на вид объявление о найме или обновление программного обеспечения может скрывать вход в огромные активы. Колонка Foresight News «Crypto Story Session» отслеживает людей, стоящих за этими странными инцидентами, следуя за публичными записями и финансовыми уликами, чтобы найти те части истории, которые еще не были ясно увидены.
Во второй части мы подробнее рассмотрим группу Lazarus. Эта хакерская группа, связанная с Северной Кореей, обвинялась в причастности к атаке на Sony Pictures, краже из центрального банка Бангладеш и множественным кражам криптоактивов. После атаки на Binance она вновь появилась в центре внимания. Откуда эти люди, скрывающиеся за экранами? Как они подходят к своим целям и как они перемещают украденные активы?
В октябре 2026 года из Binance было украдено цифровых активов на сумму 6,34 миллиарда долларов, что установило рекорд в истории криптоиндустрии.
Всего за месяц с небольшим до этого инженер Binance получил на платформе по трудоустройству то, что выглядело как обычное приглашение на собеседование. Рекрутер сначала организовал видеособеседование, а затем попросил человека, назвавшегося генеральным директором компании, провести второй раунд собеседования. Ближе к концу другая сторона отправила задание по программированию и попросила инженера загрузить его на свой рабочий компьютер.
Согласно предварительному отчету о расследовании, опубликованному 3 ноября, компания-рекрутер была полностью выдумана злоумышленниками, а задание содержало вредоносный код. Злоумышленники использовали это, чтобы проникнуть в компьютер инженера, и 20 октября использовали внутренние ИИ-инструменты Binance для бокового перемещения, получили токены разрешений для системы развертывания и в конечном итоге взломали систему подписи кошельков. Хотя Binance срочно перехватила и заморозила около 2,85 миллиарда долларов, это вторжение, начавшееся с «фальшивого найма», все равно установило рекорд краж в криптоиндустрии.
Федеральное бюро расследований США (ФБР) приписало это дело северокорейской хакерской кампании TraderTraitor, которая является основным подразделением печально известной группы Lazarus. В тот же день, когда Binance подверглась атаке, отчет о расследовании, опубликованный Microsoft, выявил еще более опасную эволюцию: эта группа северокорейских хакеров полностью включила генеративный ИИ в свою повседневную деятельность, не только используя ИИ для массовой подделки компаний-рекрутеров и настройки сценариев собеседований, но даже напрямую используя инструменты ИИ с открытым исходным кодом для содействия эксплуатации уязвимостей.
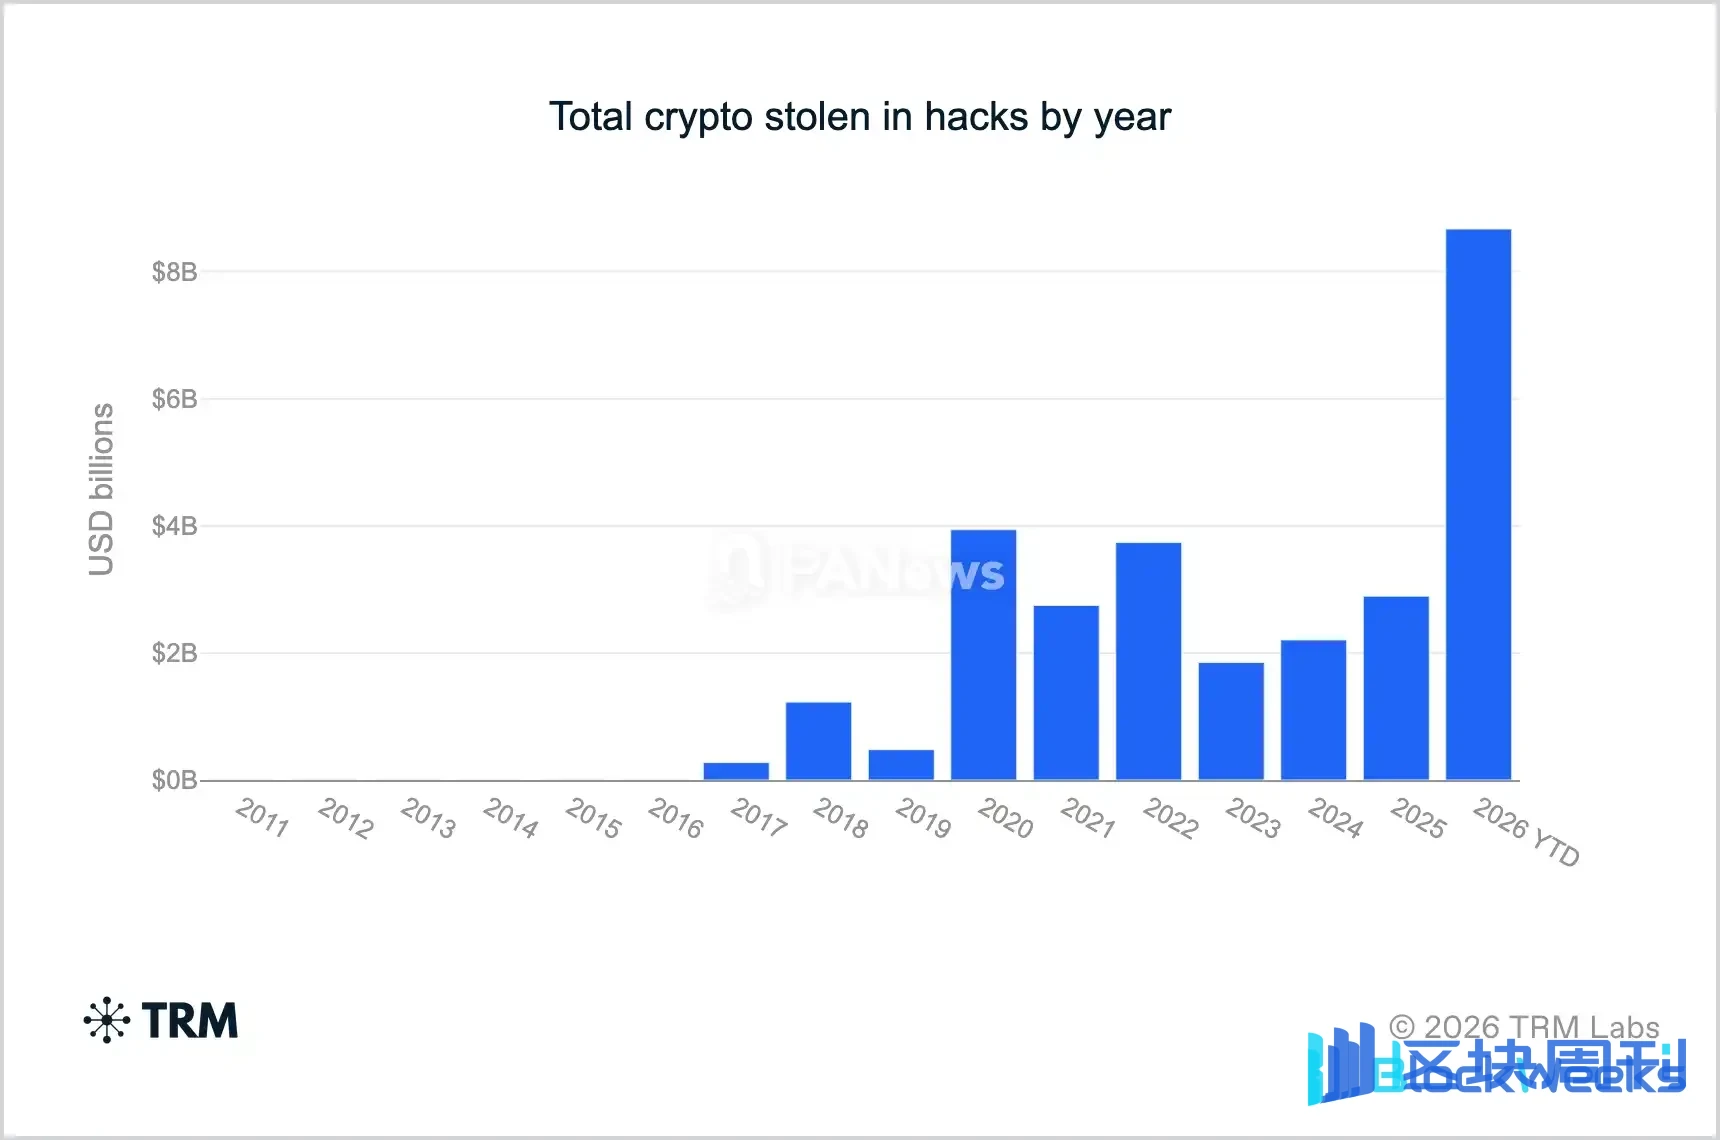
После многих лет эволюции это скрытое подразделение превратило криптоиндустрию в огромную машину для получения иностранной валюты. Согласно данным Chainalysis и Корейского агентства содействия торговле и инвестициям, северокорейские хакеры украли как минимум 2,02 миллиарда долларов в криптоактивах в 2025 году, что в 4,3 раза превышает общий экспорт товаров Северной Кореи за тот год (469 миллионов долларов). TRM Labs оценивает, что по состоянию на октябрь 2026 года северокорейские хакеры украли в общей сложности около 12,8 миллиарда долларов; из 8,7 миллиарда долларов глобальных потерь от криптохакеров в 2026 году только Северная Корея монополизировала 85% долю, тогда как в 2020 году эта доля составляла лишь 7%.
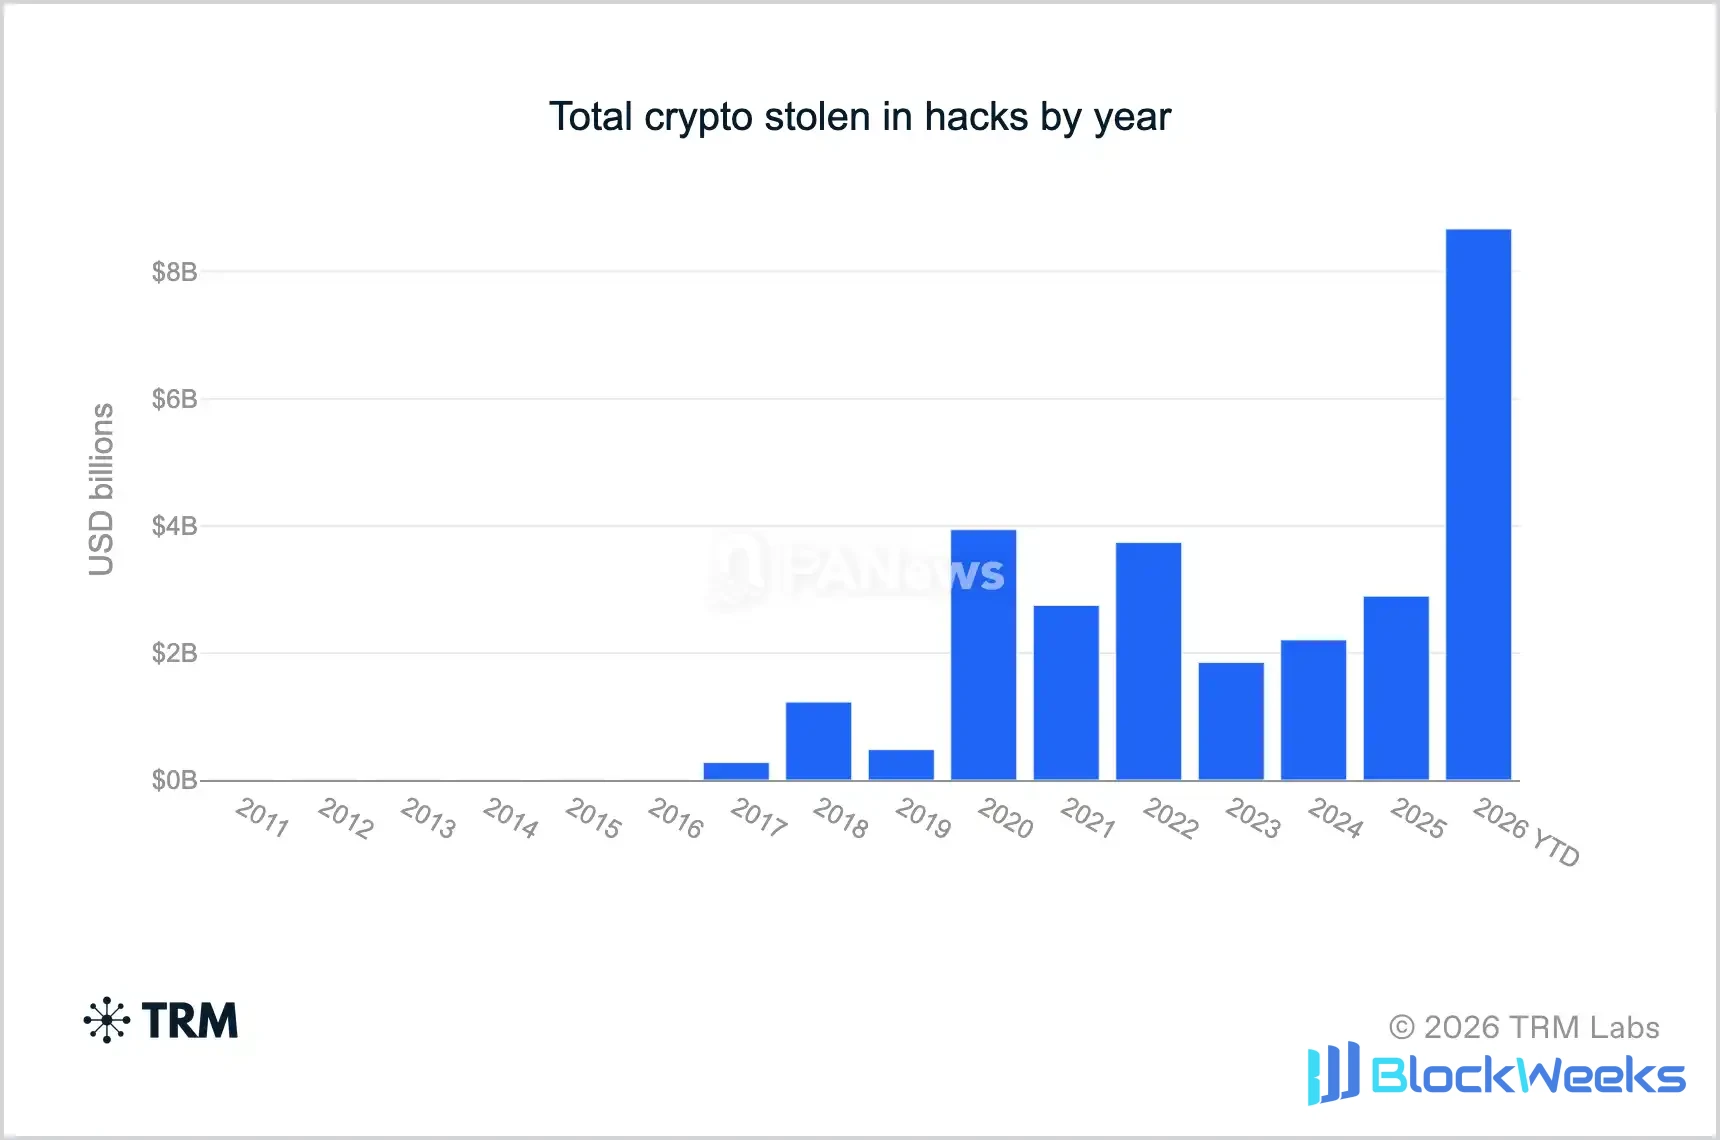
Почему, несмотря на постоянные расследования и суровые санкции правоохранительных органов по всему миру, Lazarus крадет все более агрессивно, даже составляя более 80% мировых крупных ограблений на блокчейне? Кто же эти люди, скрывающиеся за экранами, как их обучают, как они залегают на дно и как они отмывают десятки миллиардов украденных средств?
На эти вопросы можно ответить, начав с обнаруженных северокорейских хакеров.
Обнаруженные северокорейские хакеры
Увидеть истинное лицо этих «программистов-призраков» непросто, но за более чем десятилетие игры в кошки-мышки несколько трещин все же позволили внешнему миру мельком увидеть реальность за экранами.
Первая трещина появилась в резюме, отправленном в Далянь, Китай, 15 лет назад.
В январе 2011 года северокорейская компания Chosun Expo рекомендовала зарубежному предприятию молодого человека по имени Пак Джин Хек (Park Jin Hyok), выпускника Пхеньянского политехнического университета имени Ким Чхэка, чтобы он взял на себя разработку для даляньской команды. В резюме Пак знал как английский, так и китайский, владел Java и занимался разработкой онлайн-игр. В то время он выглядел как обычный зарубежный программист.
В мае 2011 года он в электронном письме сообщил, что к сентябрю проживёт в Даляне ровно год и готовится вернуться в Северную Корею, чтобы жениться, надеясь остаться в стране надолго. Несколько месяцев спустя он сказал собеседнику, что вернётся домой на следующей неделе.

Изображение розыскной листовки Пак Чин Хёка, использованное в репортаже CBS
Однако годы спустя, когда ФБР расследовало атаку на Sony Pictures, кражу 81 миллиона долларов из центрального банка Бангладеш и дело о программе-вымогателе WannaCry, оно неожиданно наткнулось на старую рабочую электронную почту Пака. Он забыл разорвать все связи: в списке контактов его личной почты отчётливо хранился адрес аккаунта хакерской операции «Ким Хён У», у другого рабочего аккаунта было разрешение на открытие зашифрованных облачных файлов хакеров, и он даже использовал те же устройства и сетевые адреса.
Это пересечение следа повседневной жизни и операционной сети сделало Пака знаковым лицом в розыскном списке ФБР. По словам опрошенных Reuters северокорейских перебежчиков с компьютерным образованием, талантливых студентов-естественников в Северной Корее отбирают слой за слоем и направляют в военные киберподразделения или командируют за границу.
Днём они — аутсорсинговые программисты, зарабатывающие валюту для компаний; ночью — охотники тёмного интернета, выполняющие заказы государства.
Если Паку десять лет назад ещё нужно было физически находиться за границей, то второй разоблачённый внедренец продемонстрировал ужасающую «идеальную маскировку» эпохи ИИ.
В июле 2024 года американская компания по кибербезопасности KnowBe4 наняла удалённого старшего инженера. Соискатель украл личность законного гражданина США, использовал составной портрет, отретушированный ИИ, и прошёл четыре раунда видеособеседований и все проверки биографии. Изъян всплыл только тогда, когда компания отправила рабочий компьютер Mac: адрес доставки на самом деле был «ноутбучной фермой» в США, специализирующейся на размещении компьютеров для зарубежных хакеров, чтобы подделывать американские IP. Меньше чем через 25 минут после включения компьютера «новый сотрудник» не мог дождаться, чтобы внедрить вредоносное ПО через Raspberry Pi, мгновенно вызвав сигнал тревоги терминала. Когда служба безопасности позвонила для проверки, человек быстро забормотал и отключился, и в конечном итоге Mandiant и ФБР подтвердили, что это северокорейский внедренец.
К 2025–2026 годам, когда подмена лиц ИИ и фальшивые личности сделали обычные проверки биографии неэффективными, способ, которым криптомир поймал третьего северокорейского хакера, оказался ещё более мрачно-юмористическим.
Поскольку массы северокорейского IT-персонала, маскирующегося под японских и американских разработчиков, наводнили индустрию Web3, некоторые криптопроекты, которым это надоело, придумали ультимативный вопрос на собеседовании, срабатывавший каждый раз: «тест Ким Чен Ына». В апреле 2026 года исследователь блокчейн-безопасности Tanuki42 публично обнародовал 82-секундную запись удалённого собеседования: соискатель под псевдонимом Таро Айкути, утверждавший, что живёт в Мэгуро, Токио, бегло отвечал на технические вопросы, но когда интервьюер внезапно попросил его повторить ругательство в адрес Ким Чен Ына, чтобы исключить северокорейских шпионов, «японский инженер» мгновенно изменился в лице.

Сначала он сделал вид, что сигнал плохой, замолчал после повторного нажатия интервьюера, а затем поспешно прервал соединение. В течение нескольких минут он быстро сменил аккаунт в Telegram, очистил записи и удалил свою страницу в LinkedIn.
Хотя эти технические специалисты освоили самый передовой блокчейн-код и технологию глубокой подделки ИИ, под строгим надзором и системой коллективной ответственности публичное оскорбление верховного лидера остаётся красной линией жизни и смерти, которую они абсолютно не смеют переступить.
От Пака Чин Хёка, делившегося электронной почтой в съёмной квартире в Даляне, до фальшивого американского инженера, обманувшего четыре раунда собеседований с помощью ИИ, и до «токийского разработчика», перерезавшего сетевой кабель за секунды из-за политического табу, — эти три момента разоблачения, охватывающие 15 лет, складывают воедино один уголок огромного айсберга под названием Lazarus.
Lazarus — больше, чем просто «кибервымогательство»
В ноябре 2014 года компьютерные системы Sony Pictures были скомпрометированы, что привело к утечке большого объёма внутренних неопубликованных материалов и электронной почты руководителей. Организация, называющая себя «Стражи мира», взяла на себя ответственность. В то время Sony готовилась к выпуску фильма The Interview, в котором изображался вымышленный сюжет о покушении на северокорейского лидера. В последующих обвинительных заключениях Министерство юстиции США заявило, что поддерживаемые Северной Кореей злоумышленники не только похитили данные и вывели из строя компьютеры, но и отправляли сотрудникам угрозы взрыва.
Несколько месяцев спустя компания по безопасности Novetta возглавила межрегиональную работу по атрибуции, нацеленную на вредоносное ПО, использованное в атаках. Исследователи обнаружили, что часть кода в инциденте с Sony имеет общее происхождение с инструментами, оставленными в ходе множества предыдущих кибератак. В отчёте «Operation Blockbuster» 2016 года эта скрытая атакующая сила была collectively названа «группой Lazarus».
По мере углубления расследований внешний мир постепенно осознал, что Lazarus — это не просто банда, занимающаяся вымогательством денег, а высоко сегментированная государственная машина. Когда Министерство финансов США в 2019 году ввело санкции против Lazarus, BlueNoroff и Andariel, оно прямо связало их с высшим военным разведывательным органом Северной Кореи — Главным разведывательным управлением (RGB).
Подразделение 42 компании по безопасности Palo Alto Networks в 2024 году составило панорамную карту взаимосвязей. Под командным зонтиком Главного разведывательного управления несколько кластеров кибердеятельности выполняли каждый свои функции, и их охотничьи угодья давно вышли за пределы криптовалютной индустрии, охватив мировые финансы, оборонно-промышленный комплекс и медийную разведку.

Карта взаимосвязей кластеров кибердеятельности, связанных с Главным разведывательным управлением Северной Кореи, составленная подразделением 42 в 2024 году
В этой сети лишь часть была сосредоточена в первую очередь на блокчейне и криптовалютной индустрии, например Slow Pisces (также известная как Jade Sleet), которая пересекается с делом Binance TraderTraitor, и Gleaming Pisces (также известная как Citrine Sleet), специализирующаяся на распространении трояна AppleJeus через поддельное торговое программное обеспечение.
За пределами криптовалютного круга операции других подразделений были не менее захватывающими. В традиционных финансах Alluring Pisces (то есть BlueNoroff/APT38) ещё задолго до криптовалютного бычьего рынка рассматривала мировую банковскую систему как банкомат. Её самой сенсационной показательной работой стало ограбление центрального банка Бангладеш в 2016 году.
В оборонно-промышленном комплексе Jumpy Pisces (то есть Andariel) играла роль технологического вора, который «поддерживает войну войной». Согласно обвинительному заключению, опубликованному Министерством юстиции США в июле 2024 года, это подразделение сформировало уникальный замкнутый цикл. С одной стороны, они использовали программу-вымогатель Maui для атаки на множество американских больниц и медицинских учреждений, требуя выкупы для пополнения оперативных средств; с другой стороны, они использовали эти деньги для покупки серверов и проникновения в американских оборонных подрядчиков, на базы военно-воздушных сил и в южнокорейские оборонные научно-исследовательские учреждения, целенаправленно похищая секретные проектные чертежи двигателей истребителей F-15, военных разведывательных спутников, подводных лодок, а также объектов по производству ядерного топлива и обогащению урана.
В сфере медиа и стратегической разведки Selective Pisces (Diamond Sleet) и Sparkling Pisces (Kimsuky) сосредоточили свои усилия на похищении секретов и создании устрашающего эффекта. Помимо парализации таких гигантов индустрии развлечений, как Sony Pictures, в прежние годы, в последние годы они неоднократно выдавали себя за журналистов ведущих западных СМИ и учёных аналитических центров, отправляя западным журналистам, дипломатам и оборонным аналитическим центрам, освещающим северокорейские дела, «опросные листы для интервью» или приглашения на конференции, содержащие трояны; они даже массово регистрировали высокодостоверные поддельные аккаунты в социальных сетях, выдавая себя за ведущих исследователей безопасности, чтобы «антифишить» экспертов по безопасности в таких компаниях, как Google, тем самым похищая нераскрытые уязвимости программного обеспечения (0-day) и базовые политические установки различных стран в отношении Северной Кореи.
Исследователи в основном разделяют кластеры по целям атак, характеристикам вредоносного ПО и серверной инфраструктуре, но когда разные команды совместно используют репозитории кода или промежуточные серверы в ходе операций, практически невозможно чисто, как разрезая тофу, определить, какая именно группа осуществила каждую операцию.
Но несомненно то, что «вымогательство денег» и «похищение секретов» давно тесно переплетены внутри этой машины.
От счетов центральных банков к кошелькам бирж
Еще до того, как криптовалютные биржи стали главными целями, банки уже попали в поле зрения следователей.
В феврале 2016 года компьютеры центрального банка Бангладеш, подключенные к международной межбанковской системе обмена сообщениями SWIFT, были скомпрометированы. В судебных документах США указывалось, что злоумышленники от имени центрального банка направили распоряжения о переводе, требуя от Федерального резервного банка Нью-Йорка отправить доллары США со счета центрального банка за рубеж.
Злоумышленники попытались перевести почти 1 миллиард долларов, из которых 81 миллион долларов поступил на счета на Филиппинах, а затем прошел через банки, системы денежных переводов и казино; еще 20 миллионов долларов были перехвачены банком-получателем в Шри-Ланке. Следователи установили, что филиппинские счета-получатели были открыты на поддельные имена еще в предыдущем году.
Помимо счетов-получателей, злоумышленникам также нужно было понимать, как банки обрабатывают переводы. Изучив атаки APT38 на финансовые учреждения, Mandiant обнаружила, что после проникновения в сеть жертвы они собирали учетные данные, находили компьютеры, обрабатывающие транзакции SWIFT, а затем искали возможности для отправки распоряжений о переводе. В наблюдавшихся компанией случаях злоумышленники находились внутри сетей жертв в среднем около 155 дней, а в самом длительном случае — почти два года.

Схема атаки APT38, составленная Mandiant
Несколько лет спустя средства в криптовалютной индустрии также постепенно стали целями. В 2022 году кросс-чейн мост Ronin, используемый блокчейн-игрой Axie Infinity, был взломан, убытки превысили 600 миллионов долларов, и ФБР приписало атаку Lazarus. Два года спустя японская биржа DMM Bitcoin потеряла 4502,9 биткоина, что на момент инцидента стоило около 308 миллионов долларов. Правоохранительные органы США и Японии приписали это дело TraderTraitor.
Следователи восстановили точку входа в деле DMM. В марте 2024 года злоумышленник, выдававший себя за рекрутера, связался с сотрудником компании-разработчика кошельков Ginco в LinkedIn и отправил так называемое тестовое задание, содержащее вредоносный код. Получив доступ, злоумышленник выдал себя за этого сотрудника, а затем, как утверждается, через корпоративную систему связи компании изменил обычный запрос на транзакцию от DMM.
К февралю 2025 года криптовалютная биржа Bybit готовилась перевести сумму Ethereum с холодного кошелька на кошелек, используемый для повседневных операций. Холодные кошельки используются для хранения активов, и этот перевод должен был пройти через интерфейс поставщика услуг кошельков Safe и быть совместно подписан несколькими уполномоченными лицами. Компания по безопасности Sygnia, возглавившая расследование, позже восстановила ход атаки. Еще 4 февраля на компьютере разработчика Safe появилась вредоносная активность; на следующий день злоумышленник использовал токен доступа этого разработчика, чтобы войти в облачную среду Safe.
19 февраля злоумышленник внедрил вредоносное содержимое в код, вызываемый веб-страницей Safe, и установил условия срабатывания, ожидая, пока целевой кошелек Bybit инициирует операцию. Два дня спустя уполномоченные лица Bybit обработали перевод через интерфейс Safe и увидели то, что выглядело как обычный запрос на внутренний перевод.
Но, согласно реконструкции компании по безопасности NCC Group, транзакция, фактически одобренная подписантами, содержала вредоносную операцию, которая вызывала предварительно развернутый злоумышленником контракт, изменяя логику управления холодным кошельком. После выполнения транзакции злоумышленнику больше не нужно было повторно получать исходную мультиподпись, чтобы вывести активы из кошелька. В результате было выведено около 1,5 миллиарда долларов активов.

Схема процесса кражи Bybit, составленная Curvegrid
Согласно расследованию Sygnia, вредоносный код был удалён примерно через две минуты после совершения транзакции. Расследование пришло к выводу, что первоначальный взлом компьютера разработчика Safe мог включать социальную инженерию, но конкретный способ контакта пока не подтверждён.
Мультиподписная схема Bybit требовала совместного одобрения транзакций несколькими уполномоченными лицами, что изначально было предназначено для снижения риска, связанного с компрометацией отдельного аккаунта. После того как злоумышленники проникли в облачную среду Safe, они изменили веб-страницы, совместно используемые этими подписантами, что в конечном итоге привело к одобрению вредоносных транзакций.
Помимо взлома поставщиков программных услуг, некоторые северокорейские граждане также обвинялись в использовании поддельных личностей для проникновения в криптовалютные компании. В 2025 году Министерство юстиции США предъявило обвинения четырём гражданам Северной Кореи за участие в схеме хищения, двое из которых работали разработчиками соответственно в блокчейн-компании и компании виртуальных токенов. Прокуроры заявили, что они использовали возможности трудоустройства для кражи и перевода виртуальных активов на сумму более 900 000 долларов.
Стоит отметить, что ловушки могут скрываться и по другую сторону процесса найма. После расследования кластера активности, который он называет Sapphire Sleet, Microsoft обнаружила, что злоумышленники выдают себя за рекрутеров на социальных платформах, сначала обсуждают с целями возможности трудоустройства, затем организуют технические собеседования и требуют установить вредоносное ПО, замаскированное под инструменты для встреч или обновления инструментов разработчика. Тестовое задание, полученное сотрудником Ginco в деле DMM, также появилось в аналогичном процессе контакта.
Эти тактики продолжают развиваться. В отчёте за октябрь 2026 года Microsoft указала, что связанные с Северной Кореей злоумышленники использовали генеративный ИИ для исследования целей, написания контактных сообщений и формирования ложных личностей. Приглашение, которое выглядит тщательно подготовленным под опыт соискателя, может быть подкреплено сбором информации о его рабочем опыте и социальных связях.
Куда ушли украденные деньги?
После перевода активов злоумышленники обычно сначала разделяют средства по нескольким новым кошелькам. Некоторые адреса после получения денег переводят их дальше поэтапно, оставляя разрозненные записи в блокчейне. Затем средства могут проходить через децентрализованные биржи или кросс-чейн сервисы, обмениваться на другие токены или перемещаться в другой блокчейн. С каждым дополнительным обменом следователям приходится продолжать отслеживать новые адреса и их контрагентов.
Поток средств после кражи у Bybit дал подсказку. В феврале 2025 года украденный у Bybit Ethereum начал поступать на тысячи адресов. Злоумышленники разделяли и обменивали средства, затем перемещали их через кросс-чейн сервисы. TRM Labs заявила, что в течение 48 часов было переведено как минимум 160 миллионов долларов, которые поступили в каналы отмывания денег.

Отслеживая эти переводы, ончейн-следователь ZachXBT заметил ещё одну группу людей. Согласно его расследованию, опубликованному в октябре 2026 года, после атаки на Bybit в публичных группах Telegram и Discord появилось более десятка аккаунтов, ищущих заказы, связанные с украденными средствами. Его внимание привлёк один трейдер, использующий экранное имя Jimmy Green.

ZachXBT решил обратиться к другой стороне в качестве клиента. 6 марта 2025 года он перевёл 349 700 USDC на новый адрес, готовясь провести несколько транзакций с Jimmy. Jimmy предоставил адрес для получения и попросил его перевести USDC в сети Ethereum в обмен на USDT в сети Tron. ZachXBT отследил и обнаружил, что кошелёк, оплативший ончейн-комиссии для этого адреса получения, можно проследить до средств, украденных у Bybit, и он фигурирует в публичном списке адресов, причастных к делу.
Чтобы продолжать общение с Джимми, ZachXBT совершил с ним ещё несколько транзакций, каждая из которых приносила убыток около 5%. Они говорили о трейдинге, а также о маджонге, еде и семье. По мере того как их общение становилось более частым, Джимми начал рассказывать человеку, которого считал клиентом, о бизнесе своей команды, включая перемещение средств Bybit для северокорейских клиентов и деятельность команды в Гонконге и материковом Китае.
ZachXBT сказал, что Джимми однажды за день сообщил ему, что некая сумма средств будет переведена в Solana, и соответствующий перевод появился в блокчейне на следующий день. 12 марта Джимми отправил скриншот кросс-чейн транзакции. Основываясь на сумме и времени, ZachXBT нашёл соответствующий ордер в THORChain. Три адреса Solana, которые собеседник впоследствии предоставил, помогли ему отследить набор украденных средств Bybit стоимостью более 12 миллионов долларов; по его словам, Tether позже заморозил 442 000 USDT, связанных с этим набором адресов.

Джимми также утверждал в разговоре с ZachXBT, что его команда обработала большую часть украденных активов Bybit. ZachXBT считает, что наблюдаемая им схема отмывания денег согласуется с этим утверждением. Он передал результаты своего расследования сотрудникам правоохранительных органов и частным следователям, участвующим в деле, и обнародовал этот опыт только в октябре 2026 года.
После инцидента безопасности Binance объявила, что около 3 миллиардов долларов активов, связанных с инцидентом, были заморожены в блокчейне. TRM Labs наблюдала, что злоумышленники продали часть активов через децентрализованные биржи и маркет-мейкеров, а также заложили часть украденных активов в кредитных протоколах, таких как Aave и JustLend, чтобы занять другие активы.
В то же время Binance начала пополнять затронутые активы. 2 ноября платформа заявила, что около 95% соответствующих активов были пополнены, и опубликовала доказательства резервов для некоторых основных активов. 3 ноября Binance объявила о дальнейшем восстановлении вывода средств для большего числа активов и сетей, и расследование безопасности продолжается.