
Инцидент с атакой на цепочку поставок Ledger продолжает обостряться. Все раскрытые случаи кражи монет связаны с дистрибьютором CryptoBilis, и этот канал прекратил продажу аппаратных кошельков. Ledger утверждает, что его собственные системы и прямые каналы продаж не затронуты, но сообщество обнаружило больше потенциально рискованных дистрибьюторов (более 20, распределённых на таких платформах, как Lazada), а случаи аномальных устройств появились в Азии, Южной Америке, Европе и других регионах.
Характеристики атаки: Исследователи безопасности обнаружили несанкционированно внедрённые аппаратные компоненты внутри устройств, и некоторые версии могут быть скрыты за экраном; в высококлассной модели Ledger Stax также сообщалось о дополнительном коммуникационном модуле (Nordic nRF9151) и подозрительных антенных проводах. Основатель SlowMist Cos заявил, что атакующих можно назвать экспертами по «аппаратному взлому».
Реакция Ledger: Сотрудничество с правоохранительными органами в расследовании, рекомендация пользователям не инициализировать неиспользованные устройства; на устройствах, которые уже были настроены, следует перевести активы на новые устройства и сгенерировать совершенно новую мнемоническую фразу, одновременно усилив контроль за распространением и процессы защиты от несанкционированного вмешательства, требуя от дистрибьюторов закупать только через авторизованные каналы.
Реакция отрасли: OneKey прекратил авторизацию CryptoBilis и приостановил приём новых дистрибьюторов; SafePal подчеркнул множественные механизмы проверки (подлинность устройства, статус активации, защитные пломбы); Trezor удалил CryptoBilis и предупредил о недопустимости самостоятельной разборки устройств; Tangem сосредоточился на разъяснении интегрированного дизайна чипа безопасности (приватные ключи невозможно экспортировать, прошивку невозможно изменить); imKey заявил, что не затронут, но проверит каналы.
Ключевое предупреждение: Влияние инцидента далеко выходит за рамки самой кражи монет, оно подрывает основу доверия пользователей к «линии безопасности» аппаратных кошельков. Потребителям следует покупать только через официальные каналы и проверять подлинность устройства перед использованием; производителям необходимо восстановить доверие с помощью прозрачных расследований и проверяемых мер контроля цепочки поставок, иначе консенсус безопасности, от которого зависит выживание отрасли, столкнётся с долгосрочным испытанием.
Автор: Nancy, PANews
Инцидент с атакой на цепочку поставок Ledger продолжает обостряться. По мере раскрытия всё большего числа случаев аномальных устройств и появления потенциально рискованных дистрибьюторов этот шторм безопасности, вызванный сторонними каналами распространения, постоянно расширяется. Хотя Ledger утверждает, что его собственные системы и прямые каналы продаж не затронуты, инцидент выдвинул проблему безопасности цепочки поставок аппаратных кошельков на первый план.
Что ещё более тревожно, чем сам инцидент с кражей монет, так это колебание доверия пользователей. Аппаратные кошельки, некогда считавшиеся важной линией обороны для защиты криптоактивов, теперь сталкиваются со стресс-тестом доверия. Этот кризис проверяет не только репутацию бренда Ledger, но и основу доверия к безопасности, от которой зависит выживание всей индустрии аппаратных кошельков.
Тайна атаки на цепочку поставок Ledger расширяется, специалисты по безопасности признают высокую квалификацию атакующих
По мере появления всё большего числа аномальных образцов и потенциально рискованных каналов масштаб воздействия кризиса безопасности цепочки поставок Ledger привлекает всё больше внимания.
11 октября криптоаналитик Darkfost сообщил, что после раскрытия инцидента безопасности, связанного с CryptoBilis, в обсуждениях сообщества появились другие потенциально рискованные дистрибьюторы, включая некоторых продавцов на платформе Lazada. В настоящее время Ledger пока не может подтвердить, является ли CryptoBilis единственным каналом продаж, вовлечённым в риск. Учитывая, что некоторые дистрибьюторы связаны в региональном распространении, Darkfost считает, что нельзя полностью исключить возможность одновременного компрометирования цепочек поставок нескольких каналов.
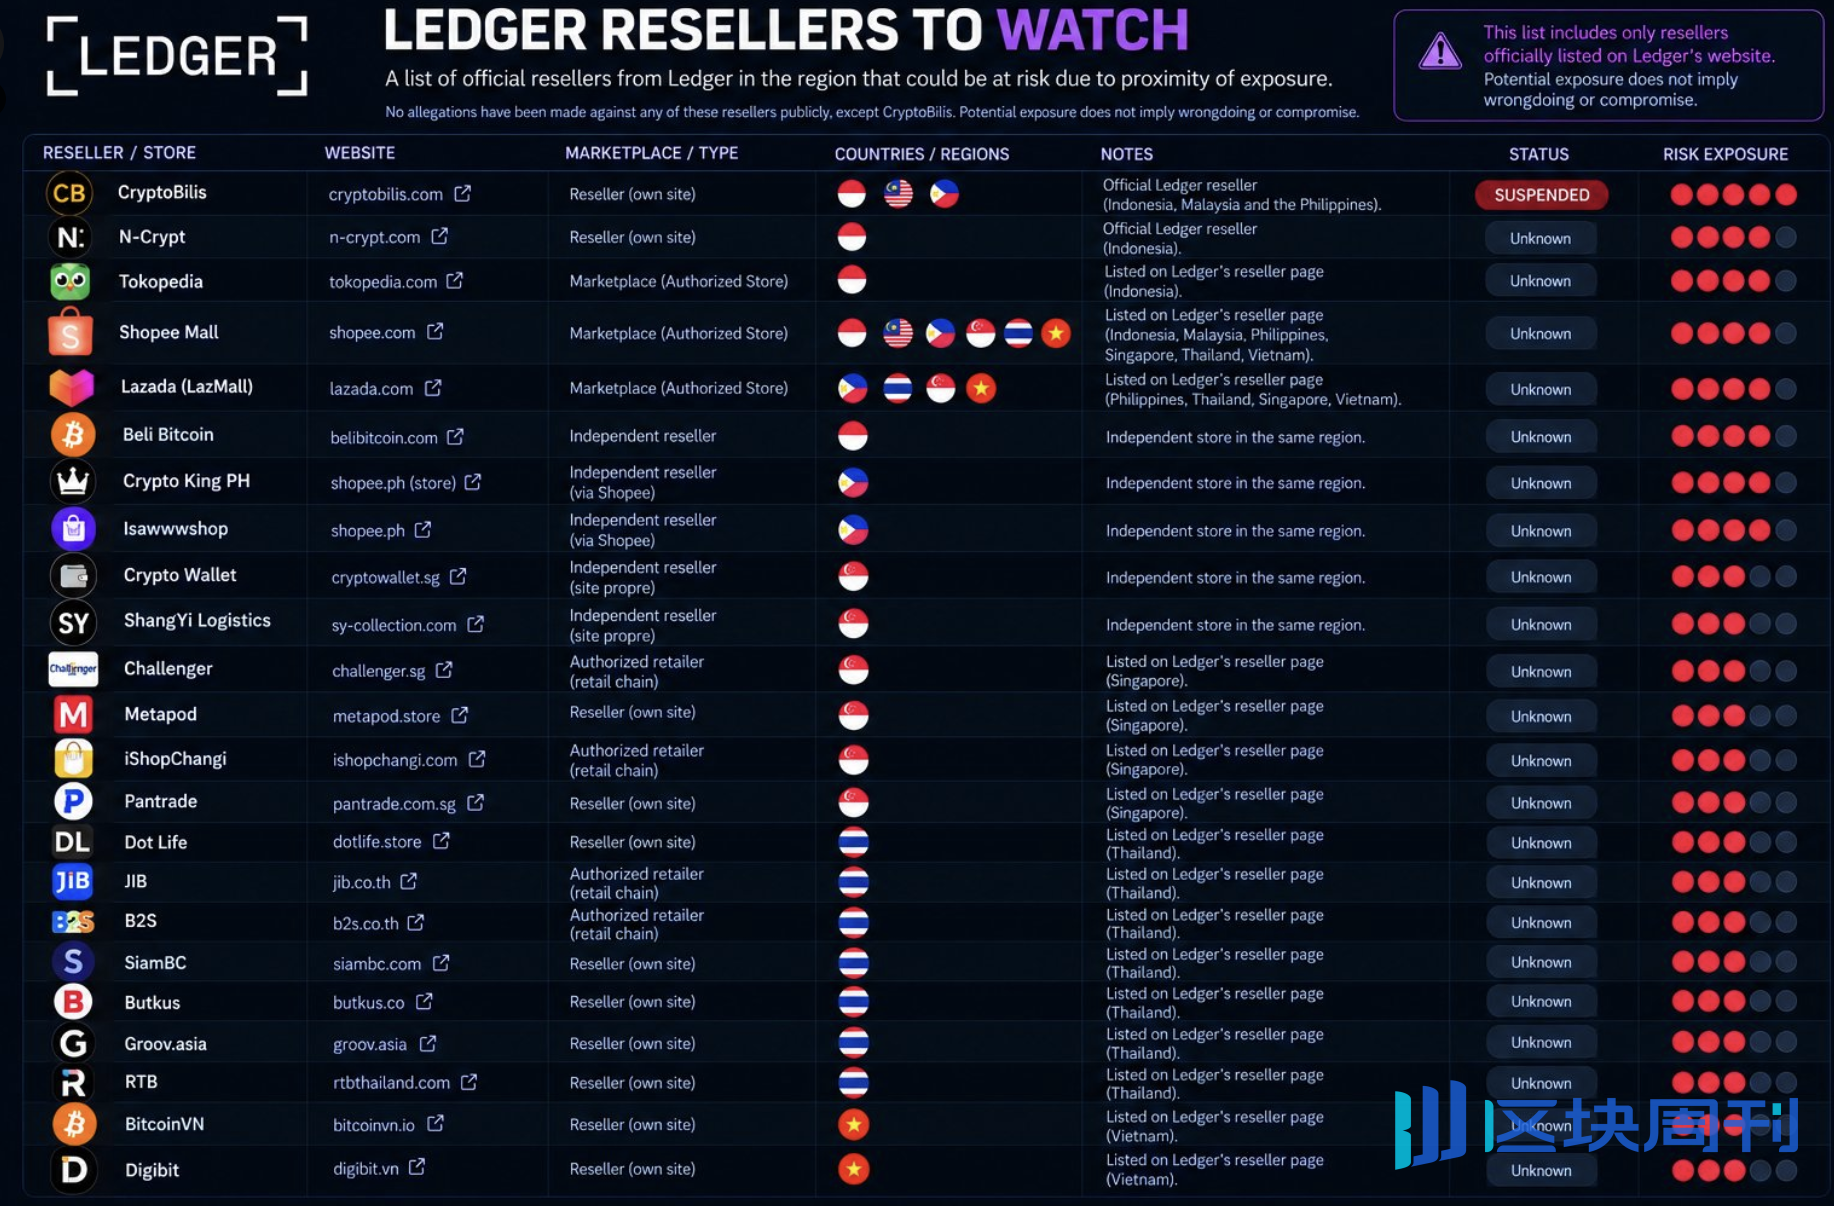
Основываясь на информации, раскрытой сообществом, он составил список «потенциально рискованных дистрибьюторов Ledger», в который вошли более 20 дистрибьюторов. Хотя соответствующие риски еще не подтверждены, он все же напомнил пользователям, что если они приобрели аппаратный кошелек Ledger через перечисленные каналы за последние 6 месяцев, им следует тщательно оценить безопасность устройства и рассмотреть возможность переноса активов на новое безопасное устройство.
В то же время в Азии, Южной Америке, Европе и других регионах один за другим появились предполагаемые связанные случаи, что еще больше усилило обеспокоенность рынка масштабами атаки. Исследователь безопасности Johannes сообщил, что пользователь обнаружил несанкционированно внедренные аппаратные компоненты внутри аппаратного кошелька через несколько недель после покупки у официального дистрибьютора Ledger в Европе. Johannes заявил, что имплант, по-видимому, использует более раннюю конструкцию, тогда как более новые версии внедренных компонентов могут быть скрыты за экраном, что делает обнаружение еще более сложным.
Диапазон моделей устройств, подозреваемых в аппаратной модификации, также расширяется. Помимо основного продукта Ledger Nano X, сообщения о предполагаемой аппаратной модификации также появились в отношении флагманской модели премиум-класса Ledger Stax. Пользователь Twitter @Wentrre после разборки собственного Ledger Stax обнаружил на материнской плате дополнительную небольшую плату, а также модуль сотовой связи с маркировкой Nordic nRF9151, и внутри устройства также присутствовали подозрительные антенные провода. Поскольку эти структуры вызвали опасения по поводу безопасности, пользователь впоследствии обратился к Ledger с вопросом, является ли устройство неисправным.
В ответ Cos, основатель компании по безопасности SlowMist, опубликовал сравнительное изображение разборки, указав, что аномальный образец содержит дополнительный модуль связи и подозрительные антенные провода, тогда как эталонные изображения официального подлинного Stax не показывают этих структур. Cos прямо заявил, что в этом инциденте с внедрением бэкдора в Ledger причастных людей можно назвать экспертами по «аппаратному взлому».

По мере выявления все большего числа случаев обеспокоенность рынка безопасностью аппаратных кошельков продолжает усиливаться. Некоторые пользователи заявили, что больше не осмеливаются включать только что купленный кошелек Ledger и могут лишь отложить его на время; другие предпочитают самостоятельно разобрать устройство и опубликовать внутренние фотографии, обращаясь за помощью к сообществу и исследователям безопасности для проверки, и на социальных платформах также появилось множество руководств по разборке.
Кто бы мог подумать, что аппаратные кошельки, изначально считавшиеся важной линией защиты для сохранения приватных ключей и изоляции сетевых рисков, теперь стали вопросом, который пользователям приходится заново подтверждать даже в отношении того, заслуживает ли доверия само устройство.
Все раскрытые случаи кражи монет связаны с CryptoBilis, и несколько компаний-производителей аппаратных кошельков срочно реагируют
Столкнувшись с этим событием «черного лебедя» на сумму почти 100 миллионов долларов, в первые часы 12 октября Ledger опубликовал обновленное заявление о ситуации с CryptoBilis в течение 72 часов, раскрыв последний прогресс расследования и последующие меры реагирования.
Ledger заявил, что компания сотрудничает с соответствующими правоохранительными органами в расследовании, в настоящее время подтверждено ограниченное число затронутых устройств, и компания уже проактивно связалась с соответствующими пользователями. Он рекомендует затронутым пользователям обращаться в службу поддержки Ledger через официальные каналы и сообщать о случае в местные правоохранительные органы.
Ledger также подчеркнул, что по состоянию на момент объявления все подтвержденные случаи кражи средств касались устройств, проданных через CryptoBilis, а собственные системы и каналы прямых продаж компании не затронуты. CryptoBilis теперь подтвердил, что прекратил продажу всех аппаратных кошельков.
Потенциально затронутым пользователям Ledger особо напомнил не инициализировать соответствующие устройства, которые еще не использовались; если устройство уже было настроено, активы следует перевести на новое устройство, полученное через официальные каналы, и использовать новое устройство для генерации совершенно новой мнемонической фразы.
Что касается последующих мер реагирования, Ledger заявил, что продолжит пересматривать и усиливать контроль за распространением и процессы защиты от вскрытия, а также требовать от дистрибьюторов приобретать продукцию только через авторизованные каналы и ни в коем случае не выставлять возвращенные товары на повторную продажу, и призвал пользователей избегать покупки аппаратных кошельков через неавторизованные каналы, чтобы снизить риск приобретения модифицированных или поддельных устройств.
Стоит отметить, что CryptoBilis продает не только Ledger. По мере развития инцидента такие бренды аппаратных кошельков, как OneKey, SafePal, Trezor и Tangem, также один за другим отреагировали.
Основатель OneKey Yishi заявил, что на данный момент сообщений о повреждении соответствующих устройств не поступало, однако компания лишила CryptoBilis статуса авторизованного дистрибьютора и предоставляет услуги бесплатной замены пользователям, приобретшим соответствующие продукты через этот канал. В то же время OneKey объявила о приостановке приема новых дистрибьюторов и всесторонней повторной проверке существующих каналов дистрибуции. Для дистрибьюторов, чьи хозяйствующие субъекты или конечные бенефициары не могут быть проверены, компания аннулирует их авторизацию и планирует опубликовать полный список авторизованных дистрибьюторов после завершения проверки.
SafePal заявила, что приняла к сведению сообщения о краже активов, связанных с устройствами Ledger, приобретенными через CryptoBilis, и внимательно следит за развитием инцидента. В ответ на опасения пользователей по поводу безопасности цепочки поставок SafePal представила множественные механизмы защиты, действующие в настоящее время для ее аппаратных кошельков, включая проверку подлинности и статуса использования устройства при первоначальной настройке, выдачу предупреждений для устройств, которые были ранее активированы, и отображение даты первой активации, а также определение того, была ли вскрыта упаковка, с помощью защитных пломб. SafePal напомнила пользователям, что при обнаружении любых аномальных результатов проверки им следует немедленно прекратить использование устройства и связаться с официальной командой.
Trezor также заявила, что активно расследует инцидент безопасности с реселлером CryptoBilis, и в настоящее время нет признаков того, что ее устройства были затронуты. В качестве меры предосторожности Trezor удалила CryptoBilis из своего списка авторизованных реселлеров и прекратила продажу продуктов через этот канал. В то же время Trezor напомнила пользователям не разбирать устройства самостоятельно во избежание повреждений; для модели Safe 7 со встроенной батареей пользователям также следует обратить внимание на связанные с этим дополнительные риски безопасности.
Tangem ответила на внешние опасения с точки зрения дизайна продукта. Компания заявила, что ее карточный аппаратный кошелек использует интегрированную герметичную конструкцию защитного чипа и NFC-антенны, при этом закрытый ключ генерируется внутри чипа и подписание транзакций завершается внутри него, никогда не покидая чип; прошивка устройства не может быть изменена после записи на заводе, а пользователи также могут проверить подлинность и статус первой активации устройства через приложение Tangem. Она подчеркнула, что независимо от того, приобретают ли пользователи устройства через официальный магазин, реселлера или другие каналы, если приложение подтверждает подлинность устройства, это гарантирует, что закрытый ключ контролируется только пользователем, включая устройства, приобретенные через CryptoBilis.
imKey также выступила с заявлением, сообщив, что по состоянию на текущий момент не получала никаких отзывов, связанных с аномалиями устройств imKey или потерей активов в связи с этим инцидентом. Из соображений осторожности imKey дополнительно проверит свои авторизованные каналы дистрибуции и примет необходимые меры по результатам проверки для снижения рисков каналов.
Судя по этим ответам, каждый производитель пытается отреагировать на рыночные сомнения в безопасности устройств посредством упорядочивания каналов, разъяснения механизмов безопасности продуктов и напоминаний пользователям о рисках. Эти заявления, возможно, способны в определенной степени облегчить тревогу пользователей, но их может быть недостаточно для быстрого восстановления уже подорванного доверия.
Для производителей аппаратных кошельков, чтобы действительно выйти из кризиса, по-прежнему требуются более убедительные практические действия, включая прозрачные и проверяемые результаты расследования, четкие планы выявления и устранения рисков, а также контроль цепочки поставок и меры защиты от несанкционированного вмешательства, способные выдержать проверку.





