Most Ethereum Ankr został wykorzystany w ataku obejmującym pięć nieautoryzowanych wypłat, które 9 listopada opróżniły ponad 303 000 dolarów w aktywach kryptowalutowych, co rodzi pytania o proces weryfikacji transakcji w moście.
Podsumowanie
- Most Ethereum Ankr stracił ponad 303 000 dolarów po tym, jak w poniedziałek atakujący dokonał pięciu nieautoryzowanych wypłat.
- Według doniesień atakujący wykorzystał depozyt w Optimism do wypłaty pięciu różnych tokenów z mostu Ethereum.
- Blockaid oznaczył exploit jako trwający, a publiczna flaga wstrzymania mostu początkowo pozostawała ustawiona na false.
- Ankr nie odpowiedział na pytania dotyczące dotkniętych usług, bezpieczeństwa mostu ani ewentualnych zwrotów dla użytkowników.
Firma zajmująca się bezpieczeństwem blockchain Blockaid zidentyfikowała atak w poniedziałek, informując, że atakujący wykorzystał niewielki depozyt w Optimism do wypłaty aktywów zablokowanych w moście Ethereum Ankr. Wstępne szacunki firmy określiły straty na około 292 000 dolarów w pięciu transakcjach, choć późniejsza analiza wypłaconych tokenów ustaliła ich łączną wartość na ponad 303 000 dolarów.
Firma opisała incydent jako „trwający exploit”, ostrzegając, że atakujący przeniósł aktywa mostu do nowego portfela. Konto monitorujące on-chain Onchain Lens osobno oznaczyło wypłaty, podając podobne wstępne szacunki strat.
Exploit mostu Ankr opróżnia pięć różnych tokenów
Atak miał miejsce między 3:09 a 3:12 czasu wschodniego, a pięć udanych wypłat wysłało różne tokeny do tego samego portfela docelowego. Transakcje obejmowały aktywa płynnego stakingu Ankr wraz z natywnym tokenem ANKR.
Zapisy transakcji pokazały, że atakujący wypłacił około 82,91 ankrETH o wartości 216 370 dolarów, co stanowi największy składnik zgłoszonych strat. Kolejna wypłata usunęła 515 206 tokenów ankrPOL o wartości 56 372 dolarów, podczas gdy około 7,98 miliona tokenów ANKR odpowiadało za 30 857 dolarów.
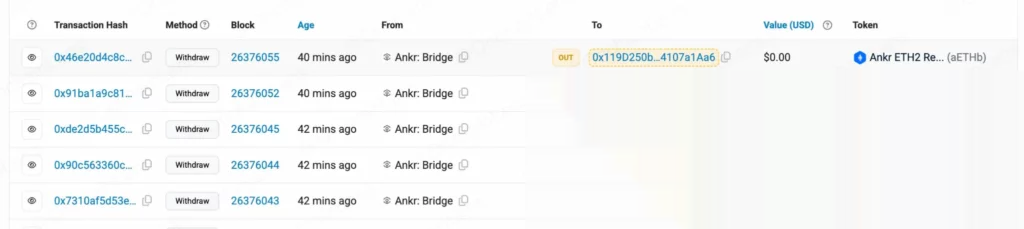
Dwa inne aktywa, 5 372,25 aMATICb i 0,8196 aETHb, zostały przeniesione podczas ataku. Ich wartości nie zostały uwzględnione w szacunku 303 600 dolarów, ponieważ Etherscan nie wyświetlał cen żadnego z tych tokenów w momencie oceny.
Suma ta reprezentuje zatem szacunkową wartość trzech wycenionych aktywów, a nie kwotę, którą atakujący koniecznie wymienił na inne kryptowaluty lub gotówkę. Pięć wypłat mimo to usunęło wymienione zasoby tokenów mostu z dotkniętego kontraktu Ethereum.
O 3:49 czasu wschodniego historia transakcji mostu nie wykazywała dalszej aktywności po podejrzanych wypłatach. Jego publiczna flaga wstrzymania nadal wyświetlała false, pozostawiając niejasnym, czy Ankr podjął dodatkowe środki, aby zatrzymać dalsze nieautoryzowane transakcje.
Jak przebiegał atak na most Ethereum Ankr
Zgłoszony exploit koncentrował się na depozycie pierwotnie dokonanym przez Optimism 3 listopada. Według analizy transakcji depozyt obejmował zaledwie 0,0044024803 ankrETH i został już zrealizowany na Ethereum tego samego dnia.
Jednak według doniesień atakujący powołał się na tę samą wpłatę, składając pięć nowych wniosków o wypłatę 9 listopada. Każdy wniosek zawierał zmodyfikowane informacje o potwierdzeniu, wskazujące innego odbiorcę, większe kwoty wypłat oraz inne tokeny niż w pierwotnym transferze.
Most międzyłańcuchowy Ankr zazwyczaj pozwala użytkownikom przenosić obsługiwane aktywa płynnego stakingu między sieciami blockchain. Użytkownik wpłaca tokeny w sieci źródłowej przed złożeniem transakcji do weryfikacji przez backend Ankr, który zapewnia autoryzację potrzebną do uwolnienia aktywów w sieci odbiorczej.
W ramach tego rozwiązania zakończona wpłata nie powinna autoryzować powtarzanych wypłat różnych aktywów lub kwot. Zgłoszone transakcje mimo to przeszły kontrole autoryzacji mostu, pozwalając atakującemu na wypłatę tokenów z kontraktu Ethereum.
Wdrożona implementacja mostu wymaga zatwierdzenia przez wyznaczonego podpisującego przed przetworzeniem wypłat. Chociaż pięć transakcji zostało zaakceptowanych, dostępne zapisy nie ustalają, w jaki sposób atakujący uzyskał ważną autoryzację ani czy słabość dotyczyła procesu podpisywania, walidacji potwierdzeń czy innego komponentu.
Ankr nie odpowiedział jeszcze na pytania dotyczące poszkodowanych użytkowników
Incydent pozostawił pytania o zakres naruszenia, w szczególności czy dotknięte kontrakty dzielą infrastrukturę z innymi produktami Ankr. Firma prowadzi usługi płynnego stakingu oraz produkty infrastruktury blockchain, w tym usługi zdalnego wywoływania procedur (RPC) wykorzystywane przez aplikacje do komunikacji z sieciami blockchain.
W momencie publikacji nie było potwierdzenia, że exploit naruszył infrastrukturę RPC Ankr lub osobiste portfele użytkowników. Zgłoszone wypłaty dotyczyły aktywów przechowywanych w dotkniętym kontrakcie mostu Ethereum, choć firma nie ustaliła publicznie pełnego zakresu incydentu.
crypto.news zwróciło się do Ankr o komentarz, ale firma nie odpowiedziała do czasu publikacji.
Ankr wcześniej zmierzył się z osobnym incydentem bezpieczeństwa dotyczącym swojej infrastruktury płynnego stakingu. W sierpniu luka w jego kontrakcie ankrFLOW pozwoliła atakującemu na utworzenie milionów niepokrytych tokenów, co skutkowało stratami w wysokości około 410 000 dolarów w MORE Markets, jak informowało crypto.news.
Inni operatorzy mostów w tym roku również zmierzyli się z problemami z autoryzacją transakcji. W październiku Cysic zawiesił swój most po tym, jak atakujący według doniesień wykorzystał słabości przetwarzania do utworzenia 10 milionów nieautoryzowanych tokenów CYS w BNB Smart Chain.
W sierpniu operator mostu XRPL zgłosił utratę 198 715,88 XRP po tym, jak atakujący wykorzystali wadliwą logikę wykrywania wpłat. Operator zatrzymał dotknięty most i złożył skargę do FBI podczas badania nieautoryzowanych wypłat.