


Autor: immrape
Opracowanie: AididiaoJP, Foresight News
Ten artykuł opisuje wzorce statystyczne w zachowaniu kont publicznych. Wspomniane w tekście przynależności do „obozów” opierają się na sygnałach powinowactwa ekologicznego widocznych w publicznych treściach kont i wzorcach interakcji; są to wnioski i nie stanowią oskarżenia, że jakakolwiek instytucja lub osoba wynajęła lub kierowała innymi. „Koordynacja” jest tu pojęciem z zakresu nauk o zachowaniu, a nie prawnym ustaleniem zmowy. Artykuł nie przekazuje treści zawierających obelgi ani ataki osobiste; każda instytucja lub osoba wymieniona lub zaangażowana w tekście może odnieść się do danych i wniosków.
Kluczowe ustalenia
- Skala: W ciągu około 78 godzin od incydentu 1 083 kont z próby opublikowało 11 700 wrogich tweetów wymierzonych w Binance, co dało łącznie około 20,93 mln wyświetleń. Spośród nich 79,6% nie było samodzielnymi postami, lecz odpowiedziami dołączonymi do postów innych osób; kolejne 3 354 zweryfikowano po kolei jako fałszywe informacje i sklasyfikowano w 15 typach plotek.
- Rytm: Wrogie treści nie były emocjonalnym wyładowaniem, które naturalnie wygasało po incydencie. Zmieniały tematykę w rytm każdego z publicznych działań Binance: po obietnicy odszkodowania temat przesunął się na „osoby z wewnątrz”; po ujawnieniu skali wpływu i wstępnego śledztwa przesunął się na „niewypłacalność” i „amatorskie działanie”; po ogłoszeniu harmonogramu wypłat przesunął się na „mobilizację do runu na bank”; po wznowieniu wypłat przesunął się na „wypływy są przesadzone” i „przekierowywanie ruchu do konkurentów”.
- Koordynacja: Spośród 641 najaktywniejszych kont 452 miały obserwowalne relacje koordynacji z innymi kontami, co dało łącznie 1 186 powiązań parami. 444 konta utworzyły połączoną sieć, automatycznie skupioną w 11 grup, z wyraźnymi różnicami w języku, tematach i stylu koordynacji — prezentując kilka względnie niezależnych „obozów”.
- Uśpienie–aktywacja: 964 konta (89%) prawie nigdy nie wspominały o Binance w normalnych warunkach, średnio nie więcej niż 0,2 posta dziennie, a jednak zostały zbiorowo aktywowane podczas incydentu, z częstotliwością publikowania 24,6 razy większą od poziomu bazowego. Spośród nich 116 pojawiło się również w dwóch wcześniejszych kontrowersjach związanych z Binance.
- Cel: Fałszywe informacje koncentrowały się w trzech kategoriach: zaprzeczanie autentyczności incydentu (ukartowane/osoby z wewnątrz), zaprzeczanie wypłacalności (niewypłacalny/drugi FTX) oraz zaprzeczanie dostępności wypłat (boją się otworzyć wypłaty/upadną, gdy tylko je otworzą). Wszystkie trzy wskazują na ten sam skutek behawioralny: nakłanianie użytkowników do wypłaty środków w momencie, gdy najbardziej potrzebują zachować spokój.
- Druga strona: Dane pokazują również, że zasięg był głównie napędzany przez kilka czołowych kont: konta z ponad 50 000 obserwujących opublikowały tylko 6,2% negatywnych tweetów, ale odpowiadały za 68,0% wyświetleń; 134 konta z najwyższymi wynikami według reguł trolli odpowiadały łącznie tylko za 0,6% wyświetleń. Skupianie się wyłącznie na małych kontach prowadziłoby do niedoszacowania tej operacji, a traktowanie wszystkich krytyków jako trolli byłoby równie błędne.
CZ i He Yi wielokrotnie mówili, że Binance padł ofiarą zorganizowanych ataków na reputację. Typową reakcją branży jest drwina — każda giełda, która wpada w kłopoty, zdaje się to mówić. Punktem wyjścia tego artykułu nie jest obrona kogokolwiek, lecz odpowiedź na pytanie, które dane mogą zweryfikować: po zhakowaniu Binance, czy te głosy na X, które je oczerniały, kwestionowały, a nawet obrażały, były naturalnym wyrazem nastrojów detalicznych, czy ktoś je organizował, dzielił role i kierował nimi? Odpowiedź z przeglądu brzmi: obok prawdziwego incydentu bezpieczeństwa rzeczywiście równolegle prowadzono obserwowalną operację narracyjną w mediach społecznościowych, z rytmem i podziałem ról. Jej celem nie była tylko Binance, ale także każdy zwykły użytkownik, który w tamtych dniach otwierał X, chcąc wiedzieć, czy jego aktywa są bezpieczne.
I. Incydent: co Binance zrobił w 78 godzin
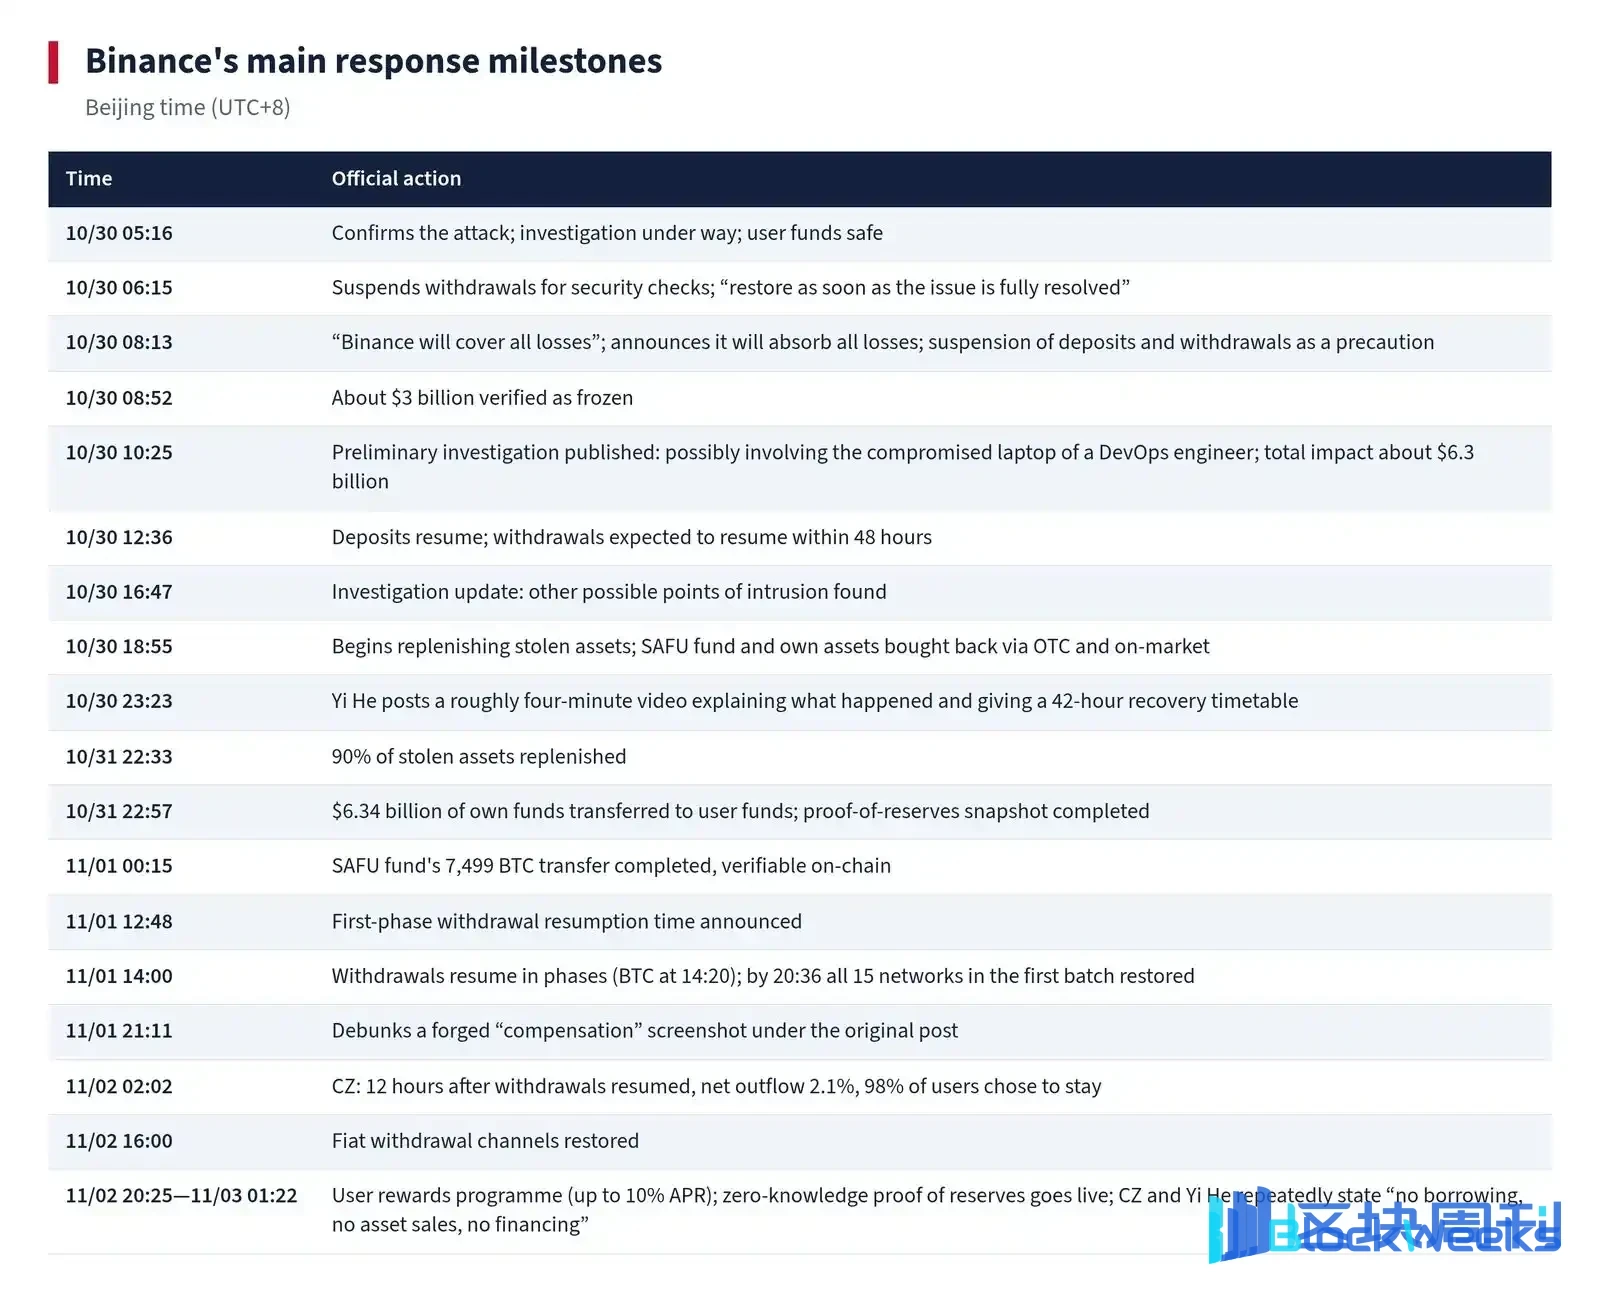
Wczesnym rankiem 30 października 2026 r. doszło do ataku na gorący portfel Binance, obejmującego około 6,3 mld dolarów aktywów — największy incydent bezpieczeństwa w historii branży kryptowalut mierzony w dolarach amerykańskich. Poniższa tabela wymienia główne publiczne kamienie milowe reakcji w ciągu kolejnych 78 godzin, wszystkie w UTC+8, i została sprawdzona po kolei z znacznikami czasu osadzonymi w identyfikatorach tweetów.
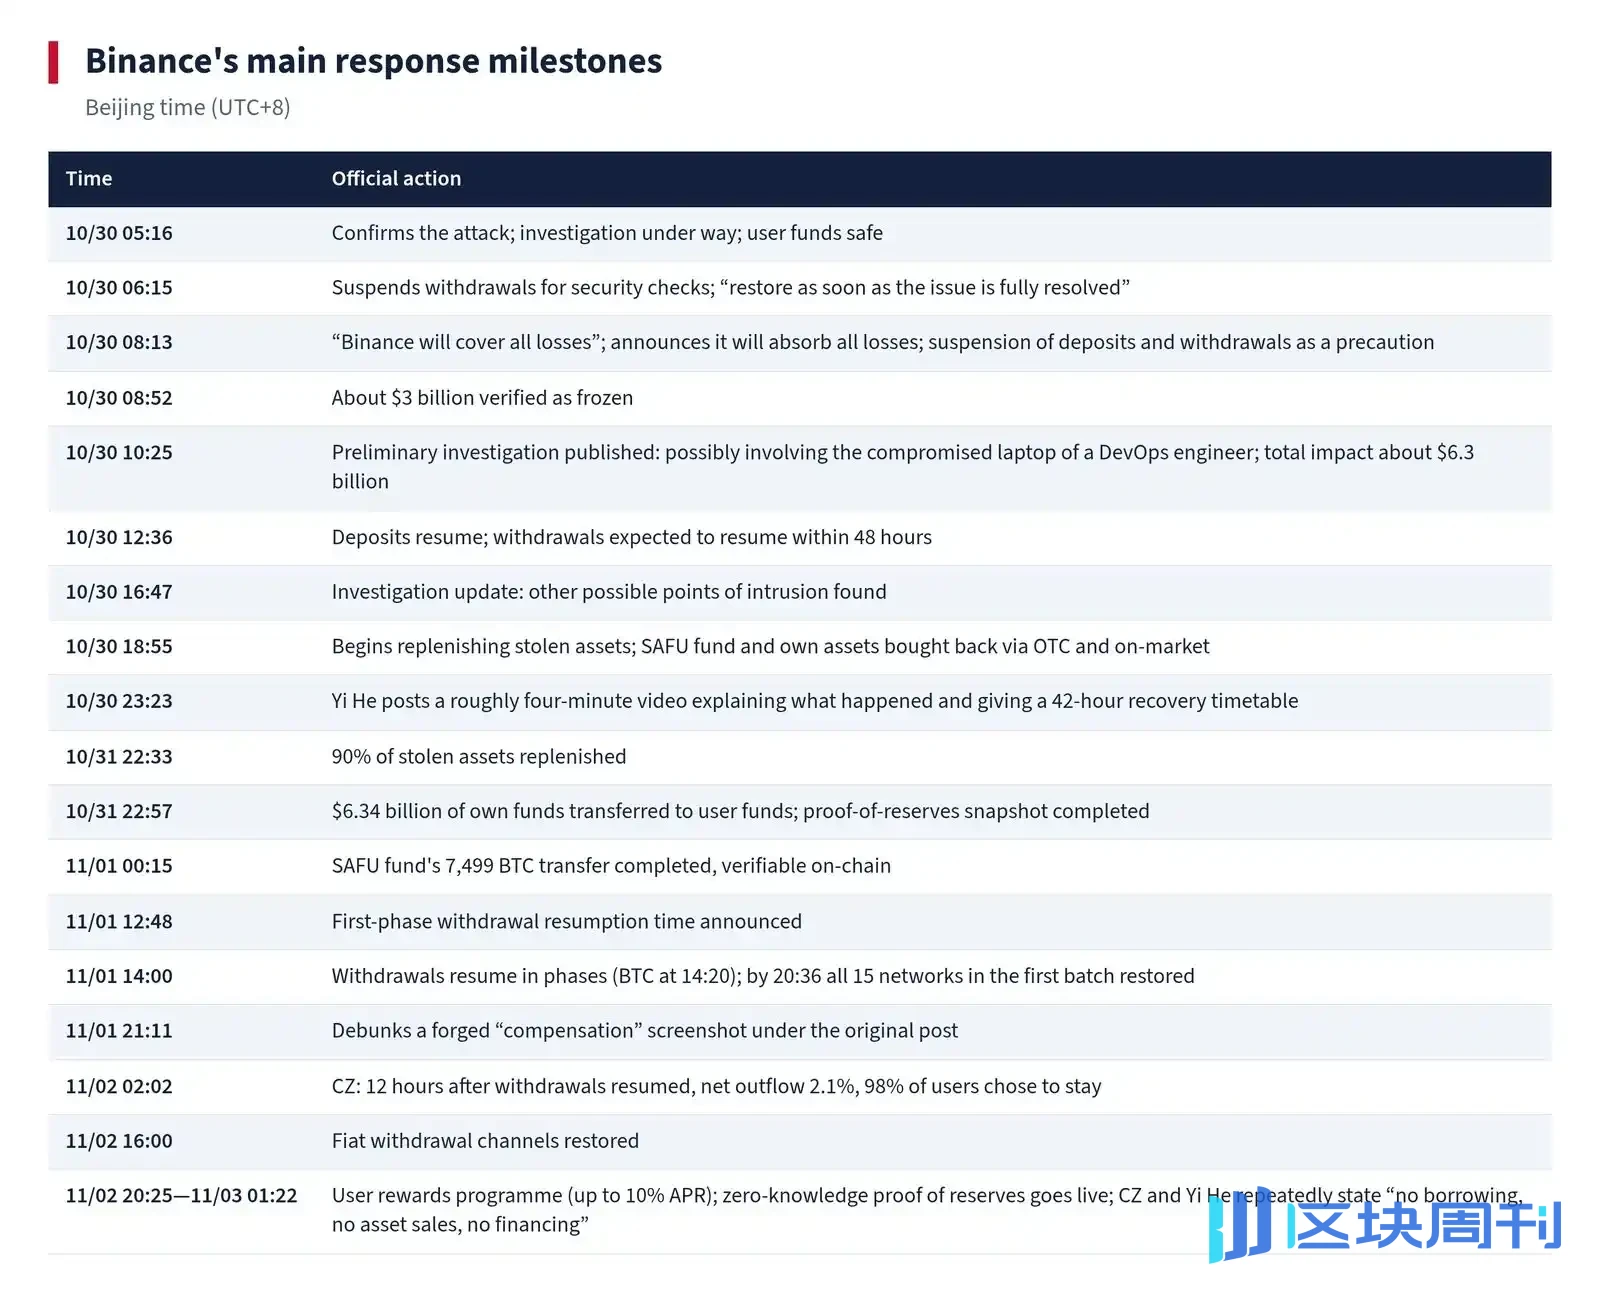
Główna os czasu reakcji Binance (UTC+8)
Sama os czasu nie jest skomplikowana: potwierdź, zatrzymaj krwawienie, zabezpiecz, uzupełnij, zweryfikuj, odzyskaj. Reakcja kryzysowa każdej instytucji finansowej składa się z tego standardowego zestawu działań. Ale kiedy ówczesna dyskusja o Binance na X nałoży się na tę os czasu, obraz staje się zupełnie inny.

Wolumen ataków wymierzonych w środki zaradcze Binance (według godzin). Linie przerywane oznaczają kamienie milowe wydarzeń Binance; słupki pokazują liczbę złośliwych tweetów na godzinę, a fałszywe informacje zaznaczono kolorem czerwonym.

Kluczowe wydarzenia strony atakującej (górny obraz; rozmiar punktu oznacza wyświetlenia) oraz środki zaradcze Binance (dolny obraz), przedstawione segment po segmencie. Górny obraz koncentruje się na pierwszych 20 godzinach po incydencie; dolny obraz obejmuje pozostały czas.
II. Metoda: Jak zdefiniować „atak” i jak wykluczyć krytykę
Najpierw wyjaśnijmy, czego ten artykuł nie bada. Po incydencie duża liczba użytkowników wyrażała zaniepokojenie w mediach społecznościowych, pytała o postępy, krytykowała szybkość reakcji i opisywała swoje doświadczenia z zablokowanymi wypłatami. To jest normalne, a nawet zdrowe. Kiedy platforma będąca depozytariuszem aktywów setek milionów użytkowników ma wypadek, panika i pytania są całkowicie uzasadnione.
Analiza celowo wyklucza cztery rodzaje treści: normalną panikę i zaniepokojenie o środki na wczesnym etapie incydentu; uzasadnione pytania uzupełniające, takie jak kiedy zostanie opublikowany dowód rezerw i dlaczego wypłaty określonego tokena jeszcze się nie otworzyły, bez złośliwych wniosków; rzeczowe relacje i dane on-chain; oraz szczere niezadowolenie prawdziwych użytkowników.
Dane w tym artykule zostały zebrane przez autora w ciągu trzech dni po incydencie. Przy pomocy narzędzi AI przeprowadzono skanowanie wsadowe kont uczestniczących w dyskusjach związanych z Binance na X podczas incydentu. O ile spełniony był co najmniej jeden z następujących weryfikowalnych warunków, konto zostało włączone do próby: wielokrotne publikowanie falsyfikowalnych fałszywych informacji; obrażanie, grożenie lub ataki osobiste na osoby; skoncentrowane, powtarzające się publikowanie jednorodnych wrogich treści pod wieloma niepowiązanymi postami; oraz wykazywanie stabilnej koordynacji z innymi kontami w próbie. Dla każdego konta z próby zachowano podstawę włączenia i oryginalny link, co dało ostateczną próbę 1083 kont.
Na tej podstawie zebrano wszystkie oryginalne posty i odpowiedzi związane z Binance opublikowane przez te konta podczas incydentu (od 05:00 30 października do 20:00 2 listopada). Po wykluczeniu czystych retweetów uzyskano 11 700 tweetów z 1083 kont, co daje łącznie 20,93 mln wyświetleń. Spośród nich 3354 oceniono pojedynczo jako fałszywe i sklasyfikowano w 15 typach plotek.
Jeśli chodzi o koordynację, dla każdej pary kont obliczono sześć obserwowalnych sygnałów: czy pojawiały się w sekcji komentarzy tego samego posta; czy oznaczały się wzajemnie przez @ lub odpowiadały sobie; czy obserwowały się wzajemnie; czy występowało jednokierunkowe obserwowanie; czy wchodziły w interakcje z tym samym trzecim kontem w krótkim oknie czasowym; oraz czy publikowały niemal identyczne treści. Pojedynczy sygnał może być przypadkiem, ale gdy wiele sygnałów wielokrotnie się nakłada dla tej samej pary kont, przypadek staje się trudny do wyjaśnienia. Sekcja sieci koordynacji koncentruje się na 641 najaktywniejszych kontach podczas incydentu, z oknem obserwacji od 20:00 30 października do 20:00 2 listopada.
Należy zauważyć: ten artykuł może obserwować wyłącznie publiczne zachowania i nie może ani nie próbuje ustalać prawdziwej tożsamości ani źródeł finansowania jakiegokolwiek konta.
III. Rytm: Ataki podążają za reakcjami, a nie emocjami
Gdyby negatywny szum w mediach społecznościowych był jedynie wentylowaniem emocji przez użytkowników, powinien być stosunkowo prostą krzywą: gwałtowny skok po incydencie, a następnie powolny spadek w miarę wyjaśniania się informacji. Jednak dane pokazują, że tematy wrogich treści stale się przełączały, a każde przełączenie ściśle podążało za publicznym działaniem Binance — czasami nawet wyprzedzając je.

Liczba postów na godzinę publikowanych przez wrogie konta pierwszego dnia (linia ciągła) oraz odsetek dezinformacji (linia przerywana)
Pierwsze kilka godzin: panika dominuje, teorie spiskowe są rozproszone
Po incydencie we wczesnych godzinach 30 października dyskusja na platformie wybuchła, a głównym tonem była panika i ciekawość: czy pieniądze nadal tam są, kto to zrobił i jak duża jest skala. Wśród kont z próby twierdzenia o „samodzielnie zainscenizowanym zdarzeniu” i „osobie z wewnątrz” pojawiły się w ciągu godziny od ujawnienia wiadomości, ale większość z nich była rozproszona, miała charakter wstępnych pytań, a typowe sformułowanie brzmiało: „Czy to może być osoba z wewnątrz?” Na tym etapie dezinformacja stanowiła około 30% treści z próby, a resztę stanowiły głównie wyraz emocji i przekazywane informacje.
We wczesnym okresie można było zidentyfikować tylko kilka węzłów: o 05:06 jedno konto przekazało, że „Tether zamroził 971 milionów, Binance nie wydał jeszcze oświadczenia” — punktem ataku nie była kwota, lecz milczenie; o 05:13 post o treści „Nie można wypłacić pieniędzy, to koniec” otrzymał 181 komentarzy, najwięcej wśród negatywnych postów. Było to bardziej alarmem w próżni informacyjnej niż systematyczną narracją.
Po obietnicy odszkodowania: teorie spiskowe wychodzą na scenę
O 08:13 Binance ogłosił, że poniesie wszystkie straty. Zgodnie ze zdrowym rozsądkiem powinno to najbardziej przynieść ulgę zaniepokojonym użytkownikom. Jednak w danych narracja o „samodzielnie zainscenizowanym zdarzeniu / osobie z wewnątrz / wspólniku” weszła w najgęstszą fazę właśnie po tym węźle, osiągając 9,3 posta na godzinę w kolejnym etapie „szacowania strat i wstępnego śledztwa”, co było najwyższym wynikiem tej narracji w całym jej cyklu.
Punkt zwrotny nastąpił około godziny 10 tego dnia. O 10:11 chińskojęzyczne konto opublikowało wpis, że „Binance złożył 14. dnia 50 autoryzacji 7702, jedna weszła w życie, bardzo prawdopodobna współpraca z osobą z wewnątrz”, który otrzymał 342 000 wyświetleń, stając się najszerzej rozpowszechnionym i najbardziej wprowadzającym w błąd postem tego etapu, 14 minut wcześniej niż ujawnienie przez Binance ścieżki ataku o 10:25. Logikę tej narracji warto omówić osobno: jeśli Binance jest gotów wypłacić odszkodowanie, to pieniądze pierwotnie należały do niego; jeśli haker nie zabrał BNB, to była to osoba z wewnątrz; jeśli zamrożenie nastąpiło tak szybko, to wcześniej istniały przygotowania. Każdy fakt, który powinien dowodzić skutecznej reakcji, został zinterpretowany na nowo jako dowód przestępstwa. To narracja niepodlegająca falsyfikacji — każda replika może zostać wciśnięta w ramy „nadmiernej reakcji”.
Po ujawnieniu skali wpływu i wstępnego śledztwa: „zaraz upadnie” i „amatorska operacja”
O 10:25 Binance ujawnił skalę wpływu wynoszącą około 6,3 miliarda USD oraz wstępne śledztwo. Następnie narracje o „ucieczce”, „upadku”, „niewypłacalności” i „następnym FTX” szybko się rozprzestrzeniły, osiągając średnio 6,9 posta na godzinę w kolejnym etapie „rozpoczęcia dokapitalizowania” (od 11:00 30 października do 14:30 31 października). Ta narracja objęła łącznie 465 postów z 219 kont, z około 3,17 miliona wyświetleń, co czyni ją pojedynczą narracją o najwyższym zasięgu w tym wydarzeniu.
Warto zauważyć związek tej narracji z zawieszeniem wypłat. Zawieszenie wypłat przed pełnym zbadaniem incydentu bezpieczeństwa jest standardową praktyką zapobiegającą rozprzestrzenianiu się strat; pośpieszne przywrócenie wypłat przed całkowitym zablokowaniem ścieżki ataku mogłoby zaprosić drugi atak. Jednak w narracji ataku zawieszenie wypłat było jednolicie odczytywane jako „brak pieniędzy” lub „strach przed otwarciem” i wykorzystywane jako argument do żądania, aby Binance „natychmiast otworzył wypłaty”.
Wstępne śledztwo wspomniało, że „laptop inżyniera DevOps mógł zostać przejęty”. Zaledwie trzy minuty później, o 10:28, pojawiły się kontrargumenty: „Czy jeden laptop może wyssać 6,3 miliarda?” Narracja o „słabej technologii” i „amatorskiej operacji” osiągnęła na tym etapie 4,2 posta na godzinę, dwa do czterech razy więcej niż w innych etapach. Niektóre treści o wysokim zasięgu przetworzyły wnioski ze śledztwa — zamieniając „może obejmować” w ostateczny wniosek lub ekstrapolując niezweryfikowane twierdzenia, takie jak „więcej niż jeden portfel został przejęty” i „BTC również zostało utracone”, przy czym pojedyncze posty przekraczały 100 000 wyświetleń.
Wieczorem 1 listopada w społecznościach chińskojęzycznych i anglojęzycznych zaczęła krążyć plotka: inżynier operacyjny Binance miał romans z północnokoreańską szpieg kobietą i w dniu incydentu zostawił swój laptop na boku. Autor przeszukał X w poszukiwaniu powiązanych postów od 30 października: najwcześniejsza możliwa do prześledzenia wersja pojawiła się o 21:22 1 listopada, opublikowana przez anglojęzyczne konto agregujące wiadomości z około 7000 obserwujących w formie news flasha pisany wielkimi literami, twierdząc, że informacja pochodzi od detektywa on-chain ZachXBT. Post otrzymał około 634 000 wyświetleń, 4458 polubień, 258 repostów i 367 odpowiedzi. Około 1,5 godziny później anglojęzyczny KOL z około 700 000 obserwujących udostępnił go pod tytułem „Binance hack może obejmować insidera”, z około 63 000 wyświetleń. Wersja chińska pojawiła się około 21:49, a następnie pojawiła się duża liczba przetłumaczonych wersji o niemal identycznym brzmieniu, z których większość zaczynała się od „Nowe, niepotwierdzone zarzuty twierdzą...”.
Około 1 w nocy 2 listopada He Yi publicznie odpowiedziała: „Ta historia jest bardziej dramatyczna, ale nie jest prawdziwa, a ZachXBT też tego nie powiedział”. Anglojęzyczny news flash udostępniający zaprzeczenie otrzymał około 69 000 wyświetleń. Jednak po zaprzeczeniu rozprzestrzenianie się w społeczności chińskojęzycznej nie ustało. Rankiem 2 listopada chińskojęzyczne konto z około 96 000 obserwujących kontynuowało publikowanie, zaczynając od „Największa kradzież finansowa w historii, najbardziej absurdalnym ogniwem może nie być kod, ale romans”, z około 12 000 wyświetleń i 42 odpowiedziami; inne konto z około 90 000 obserwujących opublikowało pod tytułem „Dramat szpiegowski północnokoreańskiej szpieg kobiety »uwodzącej« inżyniera Binance”, z około 7600 wyświetleń; kluczowe konto w Klastrze 1 skoordynowanej sieci również opublikowało o 08:43, twierdząc, że „Krąży plotka, że inżynier DevOps zakochał się w północnokoreańskiej szpieg kobiecie”, z około 3000 wyświetleń, dodając jedynie na końcu zaprzeczenie He Yi. Niektórzy chińscy użytkownicy również zauważyli anomalię, publikując, że „Ostatnio ciągle widzę identyczne posty... wszystko wygenerowane przez AI treści wypełniające, wielokrotnie publikowane ze zmianami”.
Dla uczciwości: konto źródłowe tej plotki nie znajduje się w próbie. Zgodnie z kryteriami próby, powiązane treści to około 68 postów z około 230 000 wyświetleń, a konta z próby uczestniczyły w ograniczonym zakresie. Zostało to tutaj wymienione, ponieważ wzmocniło narrację „słabej technologii” — pierwsze dało drugiemu bardziej rozprzestrzenialną powłokę fabularną.
Po ogłoszeniu osi czasu: okres oczekiwania został przepisany jako „opóźnienie”
O 23:23 30 października He Yi opublikowała wideo podając 42-godzinny harmonogram odzyskiwania; o 12:48 1 listopada Binance ogłosił czas przywrócenia wypłat w pierwszej fazie. W normalnym środowisku informacyjnym był to moment, w którym użytkownicy powinni najbardziej odetchnąć z ulgą. Strona atakująca pushowała dwie linie jednocześnie.
Jedna linia przepisała oczekiwanie jako opóźnienie i przedstawiła zabezpieczenie jako oszustwo. Jedno z głównych źródeł anglojęzycznej narracji „samodzielnie zainscenizowane” opublikowało o 12:26 31 października, że „Binance sfabrykował wielomiliardowy hack, aby uniknąć zobowiązań wobec klientów”, otrzymując 279 000 wyświetleń; narracja „insidera” również zyskała nowe odczytanie: ogłoszenie czasu wypłat było jedynie „taktyką opóźniającą”, aby „ułatwić transfer aktywów”. Druga linia wzywała do „ucieczki, gdy tylko drzwi się otworzą”: już o 22:38 30 października konto, które miało 36 interakcji odpowiedzi z innym kontem atakującym w ciągu trzech dni, opublikowało wielkimi literami: „W momencie, gdy Binance przywróci wypłaty, natychmiast przenieś swoje środki na zewnątrz” — prawie 40 godzin przed faktycznym wznowieniem wypłat; o 20:22 31 października inne konto napisało: „Załóżmy, że Binance otwiera wypłaty... wkrótce znowu je zamknie, wywołując błędne koło i run na bank, i bezpośrednio upadnie!” Nie stwierdzało faktów, ale z góry kładło emocjonalne tory, aby czytelnicy automatycznie się w nie wślizgnęli, gdy wypłaty zostaną otwarte.
Gdy wypłaty zostały wznowione: mobilizacja do runu na bank osiągnęła szczyt
Treści mobilizacyjne — „wyjdź teraz”, „wypłać w pierwszej minucie, gdy możesz”, „run na bank” — wzrosły do 11,2 postów na godzinę w etapie „stopniowego przywracania” (od 14:00 do 16:12 1 listopada), ponad czterokrotnie więcej niż średnia z poprzednich czterech etapów, a także najwyższa intensywność pojedynczego etapu spośród wszystkich narracji w tym wydarzeniu. Współpracowały tu dwie narracje: jedna stworzyła pilność „musisz natychmiast wyjść”, a druga wyjaśniła „dlaczego oficjalne oświadczenia nie są wiarygodne”.

Rotacja narracji: liczba wrogich tweetów na godzinę na każdym etapie. Każdy wiersz reprezentuje typ narracji; im ciemniejszy kolor, tym bliżej szczytu ta narracja jest na danym etapie, a różne narracje osiągają szczyt na różnych etapach.
Po wznowieniu wypłat: wyolbrzżanie odpływu środków, przekierowywanie ruchu do konkurencji
Po wznowieniu wypłat uwaga wrogich treści przesunęła się na dane dotyczące odpływu środków. O 02:02 2 listopada CZ ujawnił, że odpływ netto w ciągu 12 godzin po przywróceniu wypłat wyniósł 2,1%. Zaledwie sześć minut później, o 02:08, wysokoczęstotliwościowe konto angielskojęzyczne opublikowało, że „Binance doświadcza dziś najwyższego odpływu netto w swojej historii, -4,25 mld USD”, a następnie opublikowało wersję chińską: „W ciągu ostatnich 12 godzin... odpływ netto osiągnął rekordowe 4,36 mld USD”, wraz z analogią „FTX potrzebował mniej niż 48 godzin, aby przejść od normalności do upadku”, a o 07:19 dodało, że „przekroczył odpływ netto sprzed upadku FTX”, przy czym pojedynczy post uzyskał 193 000 wyświetleń; o 12:23 tego dnia liczba została zaktualizowana do „6,1 mld USD”, wraz z twierdzeniem, że „531 z 552 tokenów wciąż nie można wypłacić”.
Te dwa zestawy danych niekoniecznie są sprzeczne liczbowo; bezwzględny odpływ kilku miliardów USD i udział 2,1% mogą dotyczyć tej samej rzeczy. Różnica tkwi w sposobie przedstawienia: pierwszy usuwa mianownik, dokleja analogię do FTX i pakuje zwykły szczyt wypłat jako przeddzień upadku.

Na tym samym etapie wzrosła liczba treści przekierowujących ruch do konkurencji: podczas omawiania hacku użytkownikom radzono, aby „najpierw przelali środki na taką a taką giełdę, aby uniknąć ryzyka”, lub mówiono, że „spośród wszystkich giełd tylko taka a taka nigdy nie została zhakowana”. Takich treści nie było dużo (31 postów), ale pojedyncze posty miały wysoką skuteczność rozpowszechniania, łącznie prawie 200 000 wyświetleń. Typowy przykład: 1 listopada o 14:37, 17 minut po wznowieniu wypłat BTC, chiński KOL opublikował: „Znajomy z A9 powiedział, że nigdy więcej nie umieści monet na Binance, nawet jeśli roczna stopa zwrotu przekracza 6%... Korea Północna otworzyła puszkę Pandory Binance”, co uzyskało 108 000 wyświetleń; głównym przekazem było „bez suwerennego wsparcia bezpieczniej jest trzymać środki gdzie indziej”. Podobne sformułowania pojawiły się także w społeczności angielskojęzycznej, np. „Jeśli Binance upadnie, czy Hyperliquid stanie się wiodącą giełdą w branży?”
Plotki o odszkodowaniach: tworzenie poczucia „odmiennego traktowania”
Wieczorem 1 listopada zaczęła pojawiać się seria fałszywych twierdzeń o „odszkodowaniu za wypłatę w wysokości 150 USD”, ze szablonowym zdaniem „Wypłaty wstrzymane, darmowe odszkodowanie 150 USD, sprawdź centrum nagród”. Spośród 35 powiązanych postów 27 było skoncentrowanych w ciągu sześciu godzin od 19:00 1 listopada do 01:00 2 listopada, z czego 9 w samej godzinie 20:00; pięć kont opublikowało identyczne sformułowanie, z czego jedno miało tylko dwóch obserwujących. O 21:11 Binance odpowiedział pod oryginalnym postem: „To fałszywa informacja; zrzut ekranu został cyfrowo zmodyfikowany”.

Fałszywa reklama „odszkodowania za wypłatę w wysokości 150 USD”: pięć kont opublikowało identyczną treść w ciągu sześciu godzin, w tym linki phishingowe kierujące użytkowników do „centrum nagród”.
Jeśli chodzi o twierdzenia typu „nagrody pieniężne za niewypłacanie” lub „wyłącznie dla użytkowników z określonych regionów”, pojawiały się one w próbie tylko sporadycznie i nie osiągnęły jeszcze mierzalnej skali, dlatego ten artykuł nie wyciąga na ich temat wniosków ilościowych. Jednak struktura takich twierdzeń jest spójna z powyższymi narracjami: nie atakują bezpośrednio platformy, lecz tworzą poczucie, że użytkownicy są „odmiennie traktowani”, jednocześnie dodatkowo skłaniając do wypłat. Binance wyraźnie oświadczył, że nigdy nie oferował użytkownikom w żadnym regionie nagród pod warunkiem niewypłacania środków.
Kilka nurtów przewijających się przez całość
- Polityzacja: twierdzenia takie jak „parasol ochronny Binance to Trump” i „zapłacili haracz” zebrały łącznie 377 postów, osiągając szczyt w fazie odbudowy.
- Rozliczanie starych porachunków: łączenie tego incydentu z poważnymi wahaniami rynkowymi w 2025 r., twierdzenie, że hack miał na celu „wypranie starych kont” — 280 postów, 690 000 wyświetleń, najbardziej skoncentrowane w pierwszych dwóch fazach po incydencie.
- Manipulacja rynkowa: „sztuczna hossa”, „rynek spadł, bo Binance zrzucił”, „przepisali świeczki K” — 253 posty z 148 kont. 1 listopada o 13:32 jedno konto już pytało: „Jeśli Binance przetrwa tę serię, czy proaktywnie rozpocznie sztuczną hossę?”
- Z góry ustalone narracje: zanim Binance podjął jakiekolwiek działania, konta wyprzedzająco twierdziły, że „na pewno następnie wypuści produkty o wysokiej rentowności” i „na pewno pompnie i wprowadzi monety na giełdę”, i z góry oznaczyły te działania jako „dowód niewypłacalności”. 2 listopada o 20:25 Binance uruchomił program nagród dla użytkowników z roczną stopą zwrotu do 10% — standardowy branżowy ruch po kryzysie — który wpisał się dokładnie w z góry ustalone ramy interpretacyjne. Czy Binance działał, czy nie, jego pozycja była już niekorzystna.
IV. Klasyfikacja plotek: które twierdzenia rozprzestrzeniły się najdalej
3354 posty uznane za fałszywe pogrupowano według głównego twierdzenia na 15 kategorii. Uszeregowane według skumulowanej liczby wyświetleń, główne typy przedstawiają się następująco.

Skumulowane wyświetlenia, liczba postów i liczba kont dla różnych typów fałszywych informacji
]
Główne typy plotek
Kilka szczegółów jest godnych uwagi. Po pierwsze, kategoria „technicznego fałszywego dowodu” nie była duża pod względem liczby, ale pojedyncze posty rozprzestrzeniły się najdalej — średnio około 6800 wyświetleń na post, prawie czterokrotnie więcej niż w kategorii „samodzielnie zainscenizowane”. Takie treści zwykle pojawiały się jako długie posty, cytując prawdziwą terminologię (autoryzacja 7702, multisig, numeracja hot walleti) i wyciągając błędne wnioski pod przykrywką technicznego szczegółu; na przykład „BTC używa ECDSA, Solana używa Ed25519, laptop nie może podpisać dziesięciu łańcuchów w 20 minut”. Dla czytelników bez technicznego zaplecza jest to bardziej przekonujące niż czysto emocjonalne oskarżenia.
Po drugie, „fałszywe informacje podszywające się pod Binance” miały tylko 5 postów, ale otrzymały prawie 300 000 wyświetleń. Takie treści fałszowały oficjalne plany odszkodowań lub ogłoszenia o wprowadzeniu monet na giełdę, często z towarzyszącymi linkami phishingowymi, i mogą być najbardziej bezpośrednio szkodliwe dla użytkowników spośród wszystkich typów.
Po trzecie, te narracje są ze sobą sprzeczne. Ta sama partia kont mówiła zarówno, że „Binance sam to zainscenizował” (co oznacza, że pieniądze nie zostały naprawdę utracone), jak i że „Binance jest niewypłacalny” (co oznacza, że pieniądze zostały naprawdę utracone i nie można ich zwrócić); mówiła zarówno, że „Binance nie odważy się otworzyć wypłat”, jak i, gdy wypłaty zostały otwarte, że „otwarcie wypłat służy transferowi aktywów”. W dyskusji faktycznej te twierdzenia nie mogą wszystkie obowiązywać jednocześnie; w narracji mającej na celu stworzenie niepewności nie muszą być spójne — każde z nich musi jedynie wypełnić swoje własne zadanie w innym momencie.
V. Koordynacja: jedna sieć, kilka obozów
Gdyby te treści pochodziły od niepowiązanych osób, relacje między kontami powinny być rzadkie i losowe. Dane pokazują inną strukturę. Wśród 641 najaktywniejszych kont 452 miały relację koordynacji z co najmniej jednym innym kontem, co daje łącznie 1186 parowych powiązań koordynacyjnych. W podziale według typu sygnału: 651 wzajemnych @ lub odpowiedzi; 466 pojawiających się jednocześnie w tej samej sekcji komentarzy; 267 wchodzących w interakcję z tym samym trzecim kontem w krótkim oknie czasowym; 224 jednokierunkowych obserwacji; 143 wzajemnych obserwacji; 67 niemal identycznych treści. Spośród tych powiązań 608 niosło jednocześnie dwa lub więcej sygnałów.
444 kont utworzyło spójną sieć — wychodząc od dowolnego konta, można było dotrzeć do pozostałych 443 poprzez relacje koordynacji.

Sieć koordynacji atakujących kont (największa spójna składowa). Im większa kropka, tym więcej powiązań koordynacyjnych ma konto; kolorowe znaczniki oznaczają różne zakresy koordynacji.
Najściślej powiązane pary kont najlepiej ilustrują, co oznacza „koordynacja”: para o najwyższej wadze wzajemnie się @-wspominała lub odpowiadała sobie 36 razy w ciągu trzech dni; inna para pojawiła się razem w pięciu identycznych sekcjach komentarzy, wchodziła w interakcje pięć razy i ośmiokrotnie opublikowała niemal identyczną treść; a dwa inne konta miały dwa zapisy „w 100% identycznej treści”. Równie wymowne są centralne węzły sieci: najczęściej powiązane konto było połączone z 63 kontami, opublikowało 29 wrogich tweetów i uzyskało 741 000 wyświetleń; inne konto opublikowało w ciągu trzech dni tylko 7 razy, a mimo to uzyskało 742 000 wyświetleń i było połączone z 41 kontami. Dla kontrastu, dwa „konta spamowe” opublikowały po ponad 120 razy, każde uzyskało mniej niż tysiąc wyświetleń, a jednak były najgęstszymi punktami połączeń w sekcjach komentarzy. Te pierwsze nadawały ton, te drugie dostarczały wolumen — ten podział pracy sam w sobie jest śladem organizacji.

Szczegóły sieci: najczęściej powiązany węzeł rdzeniowy (centrum) i jego 63 powiązane konta. Czerwone linie oznaczają powiązania koordynacyjne z węzłem rdzeniowym; szare linie oznaczają powiązania między powiązanymi kontami.
Przeprowadzenie na tej sieci nienadzorowanego wykrywania społeczności (algorytm patrzy wyłącznie na strukturę relacji i nie odwołuje się do żadnych ręcznych etykiet) daje 11 klastrów. Pięć największych różni się wyraźnie pod względem rozmiaru, języka i stylu koordynacji.

Pięć największych skoordynowanych klastrów
Klaster 3 zasługuje na szczególną uwagę. 66 kont opublikowało 1135 postów w ciągu trzech dni, średnio 17 na osobę, a jednak łączne wyświetlenia wyniosły tylko około 170 000 — mniej niż 2600 na osobę. Te konta niemal nigdy nie publikują niezależnie; zamiast tego pojawiają się partiami w sekcjach komentarzy pod tymi samymi postami, najczęściej pod postami dyrektorów Binance i kont rdzeniowych. Ich zadaniem nie jest sprawienie, by więcej osób zobaczyło określony punkt widzenia, lecz sprawienie, by ci, którzy widzą post, poczuli, że „wszyscy tak myślą”.

Szczegóły sieci: Klaster 3 (klaster wątków komentarzy). Powiązania między członkami przejawiają się głównie jako „wspólne pojawianie się w tym samym wątku komentarzy”.
Dwie taktyki w sekcjach komentarzy
Pierwsza to „rojenie się w celu budowania rozmachu”. Gdy jedno konto publikuje wrogą treść, ta sama partia kont zalewa sekcję komentarzy w krótkim oknie czasowym, powtarzając, uzupełniając i wzmacniając oskarżenia. Dla zwykłego użytkownika, który przypadkowo otworzy post, to, co widzi, nie jest punktem widzenia jednej osoby, lecz ekranem jednomyślnych głosów. W wielu wrogich postach o wysokiej liczbie wyświetleń przejrzanych w próbie konta z próby stanowiły od 25% do 47% komentarzy, a te komentarze stanowiły od 22% do 44% wyświetleń posta; pod jednym postem małego konta 11 z 12 komentujących należało do próby.
Drugi to „oblężenie i oczyszczanie pola”. Gdy użytkownik publikuje wpis w obronie Binance lub jedynie obiektywnie podaje oficjalne informacje, ta sama grupa kont wchodzi do sekcji komentarzy i atakuje autora wpisu etykietami takimi jak „lizus”, „pies Binance”, „ile ci zapłacono” i „opłacony najemnik”, nie odnosząc się do treści. W czasie incydentu 133 próbne konta opublikowały 234 takie wpisy, z których 79% stanowiły odpowiedzi pod wpisami innych. Logika przypomina mechanizm izolacji w szkolnym bullyingu: zamiast atakować cel bezpośrednio, sprawia się, że każdy, kto zbliży się do celu, ponosi cenę. Zwykły użytkownik publikuje jedno zdanie: „Wierzę, że Binance sobie z tym poradzi”, i w odpowiedzi otrzymuje dziesiątki ataków osobistych — następnym razem najprawdopodobniej wybierze milczenie. To efekt mrożący: tłumi nie pogląd, lecz gotowość do wyrażania go.
Ataki na osoby
W czasie incydentu 421 wpisów stanowiły głównie ataki osobiste na założyciela i współzałożycielkę Binance, pochodzące ze 103 kont. Znaczna część dotyczyła ciąży He Yi, używając skrajnie obraźliwego języka, a pojedyncze wpisy przekraczały 100 000 wyświetleń, niektóre eskalując do przekleństw wobec nienarodzonego dziecka. Ten artykuł nie przytacza tych treści. Należy powiedzieć, że takie treści nie mają nic wspólnego z incydentem bezpieczeństwa; ich istnienie pokazuje tylko jedno — dla niektórych uczestników celem nigdy nie była dyskusja o incydencie, lecz atak na ludzi.
Obozy
Na podstawie sygnałów przynależności ekosystemowej widocznych w publicznych treściach kont (na przykład długotrwałe skoncentrowane promowanie określonej platformy, wysokoczęstotliwościowa interakcja z pracownikami tej platformy, ciągłe kierowanie ruchu do konkurentów przy jednoczesnym atakowaniu Binance) przypisano niektórym kontom etykiety obozowe. Należy jeszcze raz podkreślić: etykiety te opisują tendencje w publicznych treściach, a nie ustalenie jakiegokolwiek stosunku zatrudnienia.

Konta i wyświetlenia według etykiety obozowej (1 083 konta)
Na uwagę zasługują dwa fakty strukturalne. Po pierwsze, najwyższe wyświetlenia na konto nie należą do największej grupy: 69 kont wykazujących cechy przynależności ekosystemowej do pewnej platformy instrumentów pochodnych miało średnio około 39 000 wyświetleń każde; 19 kont podejrzewanych o powiązania z obrońcami praw miało średnio około 38 000; 107 kont wykazujących cechy przynależności ekosystemowej do pewnej giełdy miało średnio około 25 000; podczas gdy 874 konta bez etykiety miały średnio około 17 000. Po drugie, „bez etykiety” nie równa się „odosobniona jednostka”. Są bez etykiety, ponieważ w ich publicznych treściach nie zaobserwowano wyraźnego promowania platformy ani bezpośredniej interakcji z pracownikami platformy, i z ostrożności pozostawiono je jako „niezależne”; jednak w sieci koordynacji wiele z nich znajduje się w tym samym klastrze co konta z etykietami, dzieląc sekcje komentarzy, cele interakcji i podobny rytm narracji. Wnioskiem autora jest, że część z nich może być zatrudniona przez strony trzecie i zawodowo zajmować się atakami na reputację, ale obecnie nie ma na to bezpośrednich dowodów.
Wśród 452 kont sieci koordynacji to samo kryterium pozwala przyjrzeć się bliżej: 63 mają etykietę przynależności do OKX (w tym 33 podejrzewane o OKX), w większości chińskojęzyczne, publikujące 343 wrogie tweety i 917 000 wyświetleń; 23 mają etykietę przynależności do HyperLiquid, stanowiąc tylko 5,1% całości, ale zajmując 14,3% wyświetleń, z najwyższą średnią łącznością wśród wszystkich obozów; 13 jest podejrzewanych o bycie obrońcami praw, których retoryka opiera się głównie na atakach osobistych i starych urazach; 4 konta noszą cechy chińskiej zagranicznej grupy politycznej („Nowe Federalne Państwo Chińskie” Guo Wengui), interpretując incydent jako spisek polityczny. Wśród 346 niezależnych kont 189 (54,6%) jest bezpośrednio połączonych z co najmniej jednym kontem obozowym; istnieje 240 powiązań między kontami niezależnymi a kontami o przynależności do OKX, znacznie więcej niż 42 powiązania wewnątrz obozu OKX. Dane wskazują na to: kilka grup kont o różnych cechach przynależności ekosystemowej gęsto uczestniczyło w atakach przeciwko Binance w tym samym oknie czasowym, ze wzajemną współpracą między nimi; ale dane nie mogą dowieść, że OKX, HyperLiquid lub jakakolwiek instytucja wiedziała o tych działaniach, organizowała je lub finansowała. Branża wcześniej podejrzewała udział kont powiązanych z Bitget; w tych danych nie znaleziono odpowiednich kont obozowych.

Lewy wykres: liczba skoordynowanych linków zliczonych według typu sygnału (jeden link może nieść wiele sygnałów); prawy wykres: liczba linków między obozami (przekątna reprezentuje linki wewnątrz obozu).
To, czego chce każdy obóz, jest wyraźnie różne: niektóre koncentrują się na „niewypłacalności” i mobilizacji do runu na bank, promując jednocześnie alternatywne platformy; niektóre koncentrują się na „odgrzebywaniu starych porachunków”, wykorzystując wydarzenia do ponownego rozdmuchiwania wcześniejszych kontrowersji; niektóre skupiają się na upolitycznionych narracjach. Co ciekawe, konto oznaczone jako powiązane z OKX publicznie skrytykowało 31 października konto informacyjne platformy instrumentów pochodnych za „wykorzystywanie okazji do podkradania użytkowników... żywienie się ludzką krwią i ciałem”—te obozy mogą nie mieć zunifikowanego centrum dowodzenia, ale w ciągu tych 78 godzin ich działania w dużym stopniu nakładały się w czasie i wzajemnie się wzmacniały w skutkach.
VI. Uśpienie i aktywacja: konta, które budzą się tylko wtedy, gdy atakują Binance
Aby sprawdzić, czy te konta były jedynie „przypadkowo szczególnie aktywne w ciągu tych kilku dni”, po zakończeniu próbkowania autor prześledził wszystkie wcześniejsze publiczne posty wszystkich 1083 kont i porównał kilka okien czasowych: dwa zwykłe dziesięciodniowe okna bez większych kontrowersji wokół Binance (czerwiec i sierpień 2026) oraz dwa wcześniejsze okna kontrowersji związanych z Binance (kontrowersja „Cathie Wood” od stycznia do lutego 2026 i oskarżenia związane z Iranem w marcu 2026).

Prawie cisza w normalnych czasach. W zwykłych oknach te konta razem publikowały tylko około 131 treści związanych z Binance dziennie; spośród nich 964 (89%) średnio nie przekraczało 0,2 treści dziennie—większość kont nie wspomniałaby o Binance ani razu w ciągu tygodnia.
Zbiorowa aktywacja podczas wydarzenia. Podczas wydarzenia te same konta publikowały średnio 3228 treści związanych z Binance dziennie, 24,6 razy więcej niż normalnie. Według miary sieci skoordynowanej, spośród 452 kont 200 (44,2%) opublikowało tylko jednego lub dwa wrogie tweety w ciągu trzech dni, a mimo to miało weryfikowalne skoordynowane relacje z innymi kontami—„niska częstotliwość, wysoka łączność”.
Aktywowały się także podczas wcześniejszych kontrowersji. Podczas wczesnej kontrowersji „Cathie Wood” w 2026 te same konta publikowały średnio 480 treści związanych z Binance dziennie, 3,7 razy więcej niż normalnie; 382 konta publikowały w tym oknie. W tym dziesięciodniowym oknie 72 posty miały pięć lub więcej kont z próby pojawiających się jednocześnie w ich sekcjach komentarzy, podczas gdy zwykłe okna o równej długości miały tylko cztery.
Niektóre konta powtarzają się w różnych wydarzeniach. 116 kont publikowało treści związane z Binance zarówno w rundzie „Cathie Wood”, jak i w rundzie wydarzeń związanych z Iranem.
Uczciwie: w oknie oskarżeń związanych z Iranem w marcu ogólna intensywność publikowania tych kont (średnio 113 treści dziennie) była porównywalna z normalnym poziomem bazowym, bez oczywistej ogólnej aktywacji; jednak 133 konta publikowały w tym oknie, a jednoczesne pojawianie się w sekcjach komentarzy nieco wzrosło. Pokazuje to, że „międzywydarzeniowa zsynchronizowana aktywacja” nie jest uniwersalną cechą całej próby, lecz koncentruje się w podzbiorze.
Typowy przykład: anglojęzyczne konto nie opublikowało żadnych treści związanych z Binance w żadnym ze zwykłych okien; podczas kontrowersji „Cathie Wood” publikowało średnio około 6 treści dziennie, z motywem „taka a taka moneta nie została jeszcze wymieniona na Binance”; podczas tego wydarzenia publikowało średnio ponad 17 treści dziennie. Nie dyskutuje o rynku, nie dyskutuje o branży i pojawia się tylko wtedy, gdy Binance staje się tematem.
VII. O co walczy: operacja inżynierii społecznej
Rdzeniem inżynierii społecznej nie jest technologia, lecz wykorzystywanie słabości psychologicznych do osiągnięcia kontroli. Składając powyższe dane razem, wyłania się zarys tej operacji narracyjnej.
Nie tworzy wydarzeń; pasożytuje na wydarzeniach. Incydent bezpieczeństwa jest prawdziwy, obawy użytkowników są prawdziwe, a część krytyki również jest prawdziwa. To, co robi operacja narracyjna, to szczepienie wniosków na prawdziwych emocjach: szczepienie „zawieszenia wypłat” na „braku pieniędzy”, szczepienie „ponoszenia strat” na „samodzielnie zainscenizowanym”, szczepienie „szczytu wypłat” na „upadku FTX”.
Zmienia tematy wraz z odpowiedziami, czasami wyprzedzając wydarzenia. Za każdym razem, gdy Binance ogłasza nowy postęp, a stara narracja traci siłę, w tym samym oknie przejmuje nowa narracja: teoria spiskowa pojawiła się 14 minut przed ujawnieniem ścieżki ataku; pytanie o „jeden laptop” pojawiło się 3 minuty po ujawnieniu; „rekordowy odpływ netto” pojawił się 6 minut po ogłoszeniu „2,1% odpływu netto”; narracje konkurencji pojawiły się 17 minut po wznowieniu wypłat; mobilizacja „uciekaj, gdy tylko otworzą drzwi” pojawiła się prawie 40 godzin przed faktycznym wznowieniem wypłat.
Wtapia się w prawdziwych użytkowników. 79,6% treści stanowią odpowiedzi, a nie oryginalne posty, wiele z nich pod postami prawdziwych użytkowników. Postronnym trudno rozróżnić, które komentarze są prawdziwymi obawami użytkowników, a które są zorganizowanymi głosami. To zamieszanie samo w sobie jest jednym z celów: sprawia, że każda reakcja wygląda jak „tłumienie użytkowników”.
Ma wyraźny podział pracy. Konta z mniej niż 300 obserwującymi opublikowały 44,1% negatywnych tweetów, ale wygenerowały tylko 5,1% wyświetleń; konta z ponad 50 000 obserwujących stanowiły tylko 6,2% wolumenu publikacji, ale przejęły 68,0% wyświetleń. Konta czołowe nadają ton, podczas gdy małe konta dostarczają wolumen w sekcjach komentarzy, organizują oblężenia i zastawiają haczyki phishingowe.

Udział negatywnych postów i udział wyświetleń (według poziomu obserwujących autora): małe konta dostarczają „ilość”, duże konta dostarczają „zasięg”.
Tłumi, a nie dyskutuje. Osobiste ataki na zwolenników i obelgi wobec założycieli nie są merytoryczną dyskusją, lecz próbą zmiany tego, kto odważy się mówić. A wszystko to ostatecznie prowadzi do jednego rezultatu behawioralnego: skłonienia jak największej liczby użytkowników do przeniesienia aktywów w jak najkrótszym czasie. To jest właśnie najniebezpieczniejsze zarówno dla platformy, jak i dla samych użytkowników podczas incydentu bezpieczeństwa. Gdyby naprawdę doszło do runu na bank, szkoda nie ograniczyłaby się do jednej firmy; uderzyłaby w każdego zwykłego użytkownika, który w panice sprzedaje po niskich cenach lub traci okno z powodu przeciążenia.
Tym razem run na bank nie nastąpił. Dwanaście godzin po wznowieniu wypłat 98% użytkowników zdecydowało się pozostać. To przede wszystkim zasługa osądu użytkowników—w momencie największego szumu informacyjnego większość ludzi zdecydowała się poczekać na oficjalne informacje, sprawdzić dane on-chain i wyciągnąć własne wnioski.
VIII. Ograniczenia, kontrargumenty i kwestie do weryfikacji
Po pierwsze, koordynacja nie równa się wynajmowaniu. Jednoczesne pojawianie się w sekcjach komentarzy lub odpowiadanie sobie nawzajem może również oznaczać prawdziwych użytkowników o podobnych poglądach, którzy naturalnie się gromadzą; wysoce skorelowane zachowania kont nie oznaczają bezpośrednio zapłaty ani kierowania. Po drugie, etykiety obozowe nie równają się kierowaniu korporacyjnemu. Etykiety powiązane z OKX, powiązane z HyperLiquid i podejrzewane o rzecznictwo praw w tym artykule są klasyfikacjami opartymi na publicznych zachowaniach; nie ma bezpośrednich dowodów, że jakakolwiek instytucja oficjalnie uczestniczyła, planowała lub finansowała atak. Po trzecie, ten artykuł opiera się wyłącznie na danych publicznych i nie może objąć treści z usuniętych lub chronionych kont; historyczne wyszukiwanie okien jest ograniczone zakresem słów kluczowych i może zaniżać rzeczywisty wolumen publikacji. Po czwarte, okno obserwacji sieci koordynacyjnej rozpoczyna się 30 października o 20:00; brakuje danych o relacjach za około pierwsze 15 godzin po incydencie, więc koordynacja pierwszego dnia może być zaniżona.
Same dane dostarczają również faktów niekorzystnych dla narracji o „armii wodnych wojsk”. 134 podejrzane konta wodnych wojsk o najwyższych wynikach według weryfikowalnych zasad stanowią 9% próby, a ich wrogie posty razem uzyskały tylko około 18 000 wyświetleń—0,6%; treści zidentyfikowane jako czyste szablony „masowego publikowania przez wodne wojska” uzyskały tylko 5 419 wyświetleń. Wśród trzech typów plotek o najwyższych wyświetleniach podejrzane konta wodnych wojsk stanowiły tylko od 8,5% do 27,8%. Wielkie narracje są głównie napędzane przez niewielką liczbę kont czołowych; wodne wojska bardziej uzupełniają i zajmują się phishingiem. Ponadto podejrzani rzecznicy praw mają prawdziwe żale, a ich udział niekoniecznie jest produktem organizacyjnym; wielu użytkowników mówi na podstawie rzeczywistych strat i rzeczywistych obaw, a ich krytykę należy ściśle odróżnić od skoordynowanych zachowań omawianych w tym artykule.

Główne argumenty i siła dowodów
Instytucje wymienione lub zaangażowane w tym artykule (w tym OKX, HyperLiquid i Bitget) oraz powiązane konta indywidualne mają prawo do ustosunkowania się i wyjaśnienia danych oraz wniosków zawartych w tym artykule; po otrzymaniu odpowiedzi lub dowodów przeciwnych artykuł ten zostanie odpowiednio zaktualizowany.
IX. Wnioski: Kiedy widzisz „Wychodźcie teraz”
Wracając do pytania z początku: czy Binance padł ofiarą zorganizowanego ataku na reputację? Biorąc publiczne tweety z tych 78 godzin jako próbę, odpowiedź danych brzmi: istnieje pokaźna sieć atakująca, silnie wewnętrznie połączona, zmieniająca bieg w rytmie odpowiedzi Binance; w jej obrębie znajduje się kilka grup o różnych cechach afiliacji ekosystemowej i różnych celach, które być może nie podlegają temu samemu centrum dowodzenia, a jednak działają osobno w tym samym oknie czasowym i koordynują się wzajemnie w sekcjach komentarzy. „Zasięg” tej sieci pochodzi głównie z niewielkiej liczby czołowych kont; jej „gęstość” pochodzi z dużej liczby małych kont, które zwykle milczą, mają niewielu obserwujących, a jednak są silnie połączone.
Dane zalecają także powściągliwość. Koordynacja jest mierzalnym faktem; wynajmowanie i podżeganie to wnioski wymagające więcej dowodów. Sama krytyka nie jest atakiem, a większość pytających to prawdziwi użytkownicy. Naprawdę godny czujności jest ten rodzaj głosu, który zmienia bieg dokładnie w szczycie paniki, pojawia się w skupiskach dokładnie tam, gdzie gromadzą się zwolennicy, i ma swój wniosek zapisany dokładnie zanim druga strona w ogóle zabierze głos.
Dla giełd lekcja z tego incydentu jest następująca: w komunikacji kryzysowej tylko zobowiązania i weryfikowalne liczby mogą przebić się przez szum—zabezpieczenia, kwoty, terminy, dowody rezerw. Binance oświadczył, że będzie nadal ujawniać informacje w weryfikowalnej formie, opublikuje pełny techniczny raport powłamaniowy po zakończeniu śledztwa, będzie nadal zgłaszać fałszywe ogłoszenia o odszkodowaniach, fałszywe ogłoszenia o notowaniach oraz linki phishingowe publikowane pod podszywaniem się, a także zachowa dowody i przekaże treści dotyczące gróźb osobistych do oceny prawnej.
Dla każdego zwykłego użytkownika być może istnieje tylko jedna rada: podczas kryzysu patrz na ogłoszenia platformy i dane on-chain. Kiedy widzisz pełny ekran jednomyślnych głosów w sekcji komentarzy, spójrz jeszcze raz, o czym te konta zwykle mówią; kiedy widzisz zdumiewające liczby, zapytaj, jaki jest mianownik; kiedy widzisz „wychodźcie teraz, jest już za późno”, zapytaj, kto najbardziej chce, abyś podjął tę decyzję właśnie w tej chwili.
Załącznik: Metodologia
Zakres obserwacji: 30 października 2026, 05:00 do 2 listopada, 20:00 (UTC+8); historyczne okna porównawcze (retrospektywne próbkowanie wcześniejszych publicznych postów kont) obejmowały 27 stycznia do 5 lutego, 10 do 14 marca, 1 do 10 czerwca oraz 10 do 19 sierpnia 2026. Wszystkie czasy zostały zweryfikowane krzyżowo z znacznikami czasu osadzonymi w identyfikatorach tweetów.
Próba: zebrana przez autora w ciągu trzech dni od incydentu, z użyciem AI do skanowania kont uczestniczących w dyskusjach na X; do próby włączono 1083 konta spełniające kryteria, zebrano łącznie około 11 700 postów. Wykluczono czyste retweety, zachowując oryginalne posty, odpowiedzi i cytaty. Sekcja sieci koordynacji skupiła się na 641 najaktywniejszych kontach (okno obserwacji 30 października, 20:00 do 2 listopada, 20:00).
Ocena dezinformacji: główne twierdzenie każdej pozycji zostało ocenione wobec oficjalnych ogłoszeń, danych on-chain i wiarygodnych informacji stron trzecich oraz sklasyfikowane do jednej z 15 kategorii; wypowiedzi opinii, których nie można ani potwierdzić, ani obalić, nie zostały zaliczone jako dezinformacja.
Klasyfikacja narracji: na podstawie słów kluczowych i reguł semantycznych jedna treść może należeć jednocześnie do wielu narracji; intensywność fazy została przeliczona na posty na godzinę zgodnie z czasem trwania każdej fazy.
Koordynacja: ważona suma sześciu typów sygnałów między dwoma kontami; klastry zidentyfikowano za pomocą algorytmu modularności Louvain, bez użycia jakichkolwiek ręcznych etykiet obozów.
Ocena podejrzanych o bycie armią wodną: punktowana według reguł takich jak mniej niż 50 obserwujących, liczba obserwowanych ponad trzykrotnie większa niż liczba obserwujących, mniej niż 500 obserwujących, ale więcej niż 2000 postów, niedawna rejestracja, publikowanie wyłącznie odpowiedzi oraz wielokrotne publikowanie identycznego tekstu; łączny wynik 4 lub więcej został uznany za podejrzany.