Le cofondateur de NEAR Protocol, Illia Polosukhin, a averti que les vulnérabilités logicielles généralisées créent un environnement de cybersécurité grave, appelant à des défenses renforcées basées sur l'IA alors que NEAR se négocie près de 5 $ après une baisse quotidienne.
Résumé
- Le cofondateur de NEAR, Illia Polosukhin, a averti que les vulnérabilités logicielles exposent les services internet à des risques de sécurité croissants.
- Polosukhin a identifié PHP, les certificats TLS, Node.js et LiteLLM tout en appelant à des défenses améliorées assistées par l'IA.
- Des avis de sécurité récents documentent des vulnérabilités impliquant la gestion des certificats, les requêtes réseau et l'accès aux identifiants.
- NEAR a précédemment divulgué un exploit Intents de 3,8 millions de dollars en octobre, suivi d'une restauration du service et d'une promesse d'indemnisation.
- NEAR se négociait près de 5,02 $ le 22 octobre, tandis que l'intérêt ouvert des contrats à terme a diminué de 7,45 % pour atteindre 1,50 milliard de dollars.
Dans une déclaration du 22 octobre sur X, Polosukhin a décrit la situation comme un « Armageddon de la sécurité », arguant que les faiblesses des logiciels plus anciens, des systèmes d'authentification et de l'infrastructure internet largement utilisée exposent les applications à des attaques.
Le cofondateur de NEAR met en garde contre les risques croissants de sécurité logicielle
Polosukhin a identifié les systèmes basés sur PHP, y compris les sites WordPress, comme des zones de préoccupation en raison de leur utilisation répandue et de leur dépendance à des composants logiciels maintenus pendant de nombreuses années.
Il a pointé du doigt les certificats TLS malveillants, Node.js et LiteLLM tout en avertissant que les vulnérabilités affectant un composant logiciel peuvent exposer les services qui en dépendent.
Les préoccupations ont des exemples techniques documentés. Le 24 septembre, les mainteneurs de PHP ont publié un avis de sécurité décrivant une vulnérabilité de gestion de la mémoire impliquant des noms de certificats TLS spécialement construits.
La faille affectait des versions spécifiques de l'intégration OpenSSL de PHP et a été corrigée dans les versions de maintenance ultérieures. L'avis démontrait une possible défaillance d'accès à la mémoire, sans établir une exploitation généralisée des sites WordPress.
Le logiciel de réseau Node.js a fait face à des problèmes distincts. Le 15 octobre, les mainteneurs d'Undici ont divulgué des vulnérabilités impliquant la validation de certificats, la gestion des connexions et des conditions de déni de service.
Les mainteneurs de LiteLLM ont précédemment documenté une vulnérabilité qui pourrait permettre à des utilisateurs authentifiés de manipuler des paramètres de routage et potentiellement exposer les identifiants des fournisseurs via des requêtes côté serveur.
Les avis établissent des faiblesses de sécurité spécifiques, bien qu'ils ne confirment pas indépendamment qu'internet subit une seule attaque coordonnée.
Polosukhin appelle à des défenses par l'IA et à une authentification cryptographique
Abordant les réponses potentielles, le cofondateur a soutenu que des modèles d'IA non censurés pourraient aider les équipes de sécurité à examiner les vulnérabilités et à répondre aux menaces plus efficacement.
Il a identifié la vérification formelle comme une autre approche. La technique utilise des méthodes mathématiques pour tester si un logiciel satisfait à des exigences précisément définies, y compris les conditions régissant l'autorisation et le traitement des transactions.
Cependant, Polosukhin a déclaré que des systèmes d'IA fiables restent nécessaires pour traduire le comportement des logiciels en représentations mathématiques et vérifier si ces représentations décrivent avec précision les programmes originaux.
Ces commentaires font suite à la recherche du 19 octobre sur la vérification formelle de NEAR, qui décrivait un agent d'IA résolvant 672 problèmes de preuve mathématique à un coût de modèle estimé à 111,85 $.
NEAR a qualifié le résultat de progrès vers la vérification automatisée, tout en distinguant les benchmarks mathématiques de la preuve de la sécurité des applications déployées.
Au-delà de l'audit logiciel, Polosukhin a préconisé de remplacer les clés API et jetons d'accès conventionnels par des systèmes d'authentification cryptographique. Il a appelé à des arrangements d'hébergement capables de protéger les logiciels même contre les fournisseurs d'infrastructure exploitant les plateformes sous-jacentes.
Ses recommandations immédiates portaient sur l'application des mises à jour, le correctif des composants vulnérables et la rotation des identifiants.
L'offensive de sécurité de NEAR fait suite à l'exploit d'Intents d'octobre
L'avertissement fait suite à un incident de sécurité impliquant NEAR Intents, l'infrastructure de transactions inter-chaînes du réseau.
Le 1er octobre, NEAR Intents a repris ses activités après un exploit de 3,8 millions de dollars impliquant l'USDT sur BNB Smart Chain.
Polosukhin a déclaré que les attaquants ont exploité une interaction entre l'infrastructure de dépôt et de retrait d'Omni et un contrat intelligent Intents.
Le système de sécurité SHIELD du projet a détecté une activité inhabituelle, incitant les opérateurs à suspendre les services concernés. Selon le cofondateur, les développeurs ont identifié et corrigé la vulnérabilité dans l'heure suivant la détection.
Il a promis une compensation intégrale pour les utilisateurs affectés et a déclaré que la blockchain NEAR sous-jacente et les applications non liées sont restées intactes.
L'incident constitue un exemple distinct de risques opérationnels liés à des services blockchain interconnectés. Il n'établit pas de lien avec les vulnérabilités logicielles identifiées dans son dernier avertissement.
Le prix de NEAR se maintient près de 5 $ malgré la baisse de l'intérêt pour les contrats à terme
NEAR s'échangeait autour de 5,02 $ au moment de la rédaction, en baisse de 3,61 % sur 24 heures malgré un gain de 8,21 % au cours de la semaine précédente.
Selon les données de marché de crypto.news, le jeton conservait un gain mensuel de 13,21 %, avec une capitalisation boursière proche de 6,57 milliards de dollars et un volume d'échanges quotidien d'environ 1,08 milliard de dollars.
Les chiffres des produits dérivés de CoinGlass montraient que l'intérêt ouvert des contrats à terme chutait de 7,45 % à 1,50 milliard de dollars, tandis que le volume d'échanges des contrats à terme diminuait de 6 % à 2,56 milliards de dollars.
La baisse des contrats en cours indique une réduction des positions à effet de levier, bien que l'intérêt ouvert seul ne permette pas de déterminer si les traders ont clôturé des positions longues ou courtes.
Les données des échanges au comptant ont enregistré environ 9,21 millions de dollars de sorties nettes le 22 octobre. Les retraits peuvent réduire les jetons immédiatement disponibles pour les échanges sur les plateformes, mais n'établissent pas à eux seuls une accumulation par les investisseurs.
Les lectures techniques montraient NEAR sous sa bande de Bollinger médiane à 5,066 $, avec l'indice de force relative à 52,88, contre une moyenne mobile de 55,85.
Le support immédiat se situait près de 4,80 $, suivi de 4,51 $. Un redressement au-dessus de 5,066 $ mettrait en évidence une résistance autour de 5,62 $.
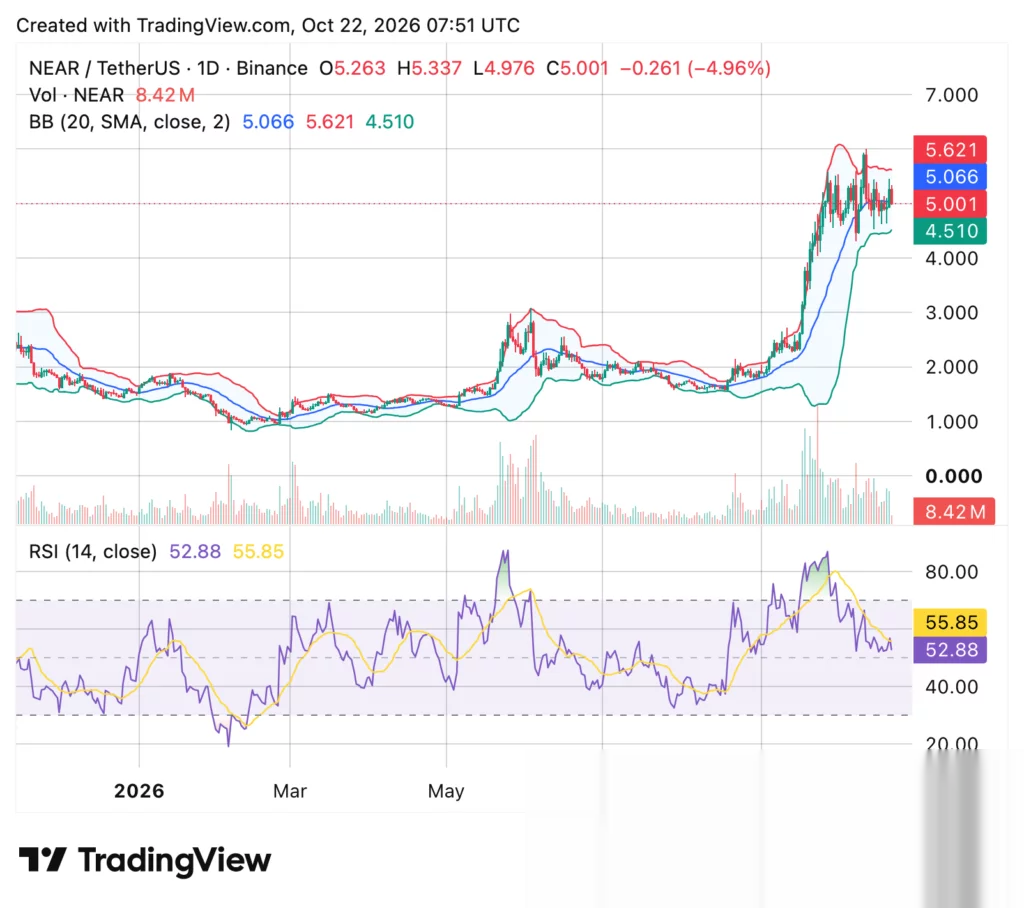
L'analyste Rekt Capital a identifié une fourchette de trading macro entre 3,79 $ et 5,97 $, tandis que Michaël van de Poppe a souligné 4,30 $ comme niveau de support qu'il jugeait important pour maintenir la structure de plus en plus hauts et de plus en plus bas du jeton.