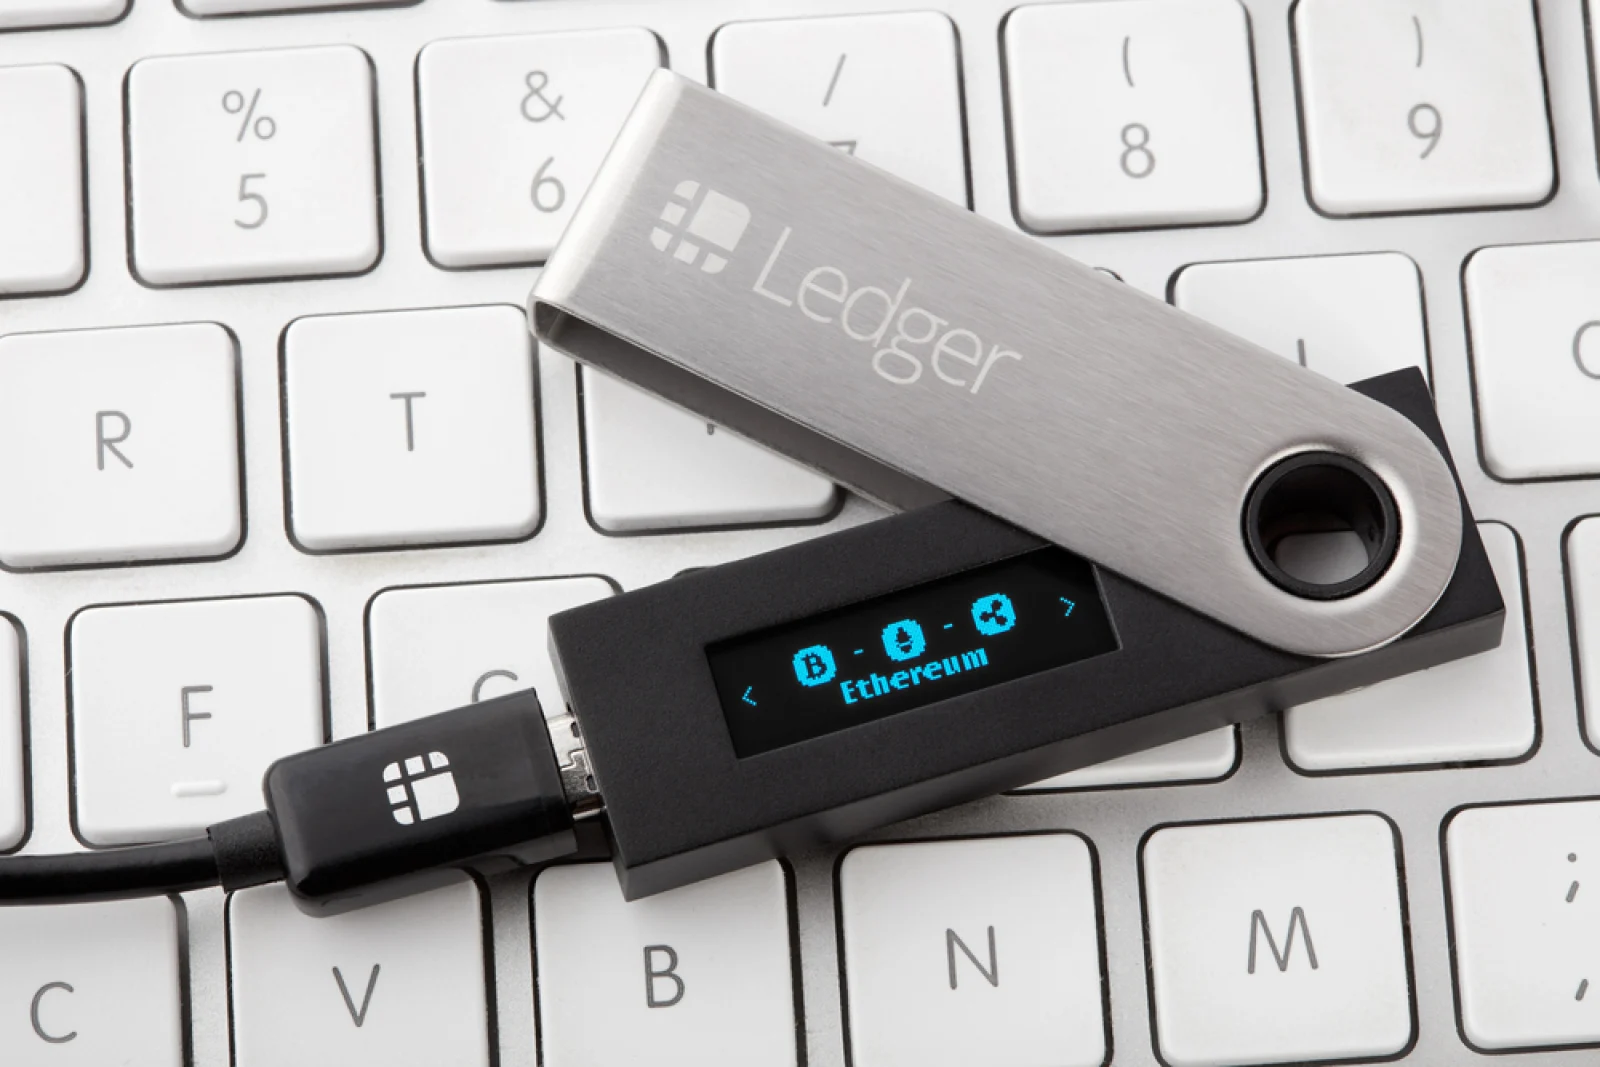
La société de portefeuilles matériels crypto Ledger a découvert un détail troublant dans son enquête sur des vols de crypto présumés. Elle a constaté qu'au moins un appareil matériel avait été altéré par l'insertion d'un composant matériel malveillant.
La dernière mise à jour de Ledger, publiée le 10 octobre, indique qu'elle a trouvé le matériel malveillant à l'intérieur de l'un des appareils des utilisateurs concernés. Cela provenait du récent incident de sécurité CryptoBilis. CryptoBilis est un revendeur agréé en Asie du Sud-Est.
Il s'agit du premier élément de preuve concret d'une altération matérielle au cours de l'enquête. C'est une perspective effrayante que certains portefeuilles Ledger aient pu être altérés subrepticement avant que leurs utilisateurs ne les reçoivent.
On ne sait toujours pas si cet implant a un lien quelconque avec les vols présumés, ni combien d'appareils pourraient être concernés.
De plus, Ledger indique que CryptoBilis a cessé la vente de tous les portefeuilles matériels par mesure de précaution jusqu'à la fin de l'enquête.
Ledger affirme être en contact avec les utilisateurs concernés et collaborer avec les forces de l'ordre pour traquer les coupables.
L'attaque présumée est particulièrement inquiétante, car elle ne signifie même pas nécessairement que les attaquants aient dû pirater l'élément sécurisé (c'est-à-dire la puce à l'intérieur de l'appareil Ledger qui génère et sécurise les clés privées). Le matériel malveillant présumé est censé s'interfacer avec les lignes de communication entre les différentes parties internes du portefeuille et l'écran.
L'ancien PDG de Mt. Gox traque un mystérieux implant espion
Cette découverte survient alors que Mark Karpelès (ancien PDG de la bourse crypto disparue Mt. Gox) enquêtait sur le mystérieux matériel présumé découvert dans les portefeuilles Ledger.
Karpelès a publié un message le 10 octobre, affirmant avoir pu localiser indépendamment ces modifications matérielles. Il avait examiné les photos que lui avaient envoyées les utilisateurs concernés.
« J'ai également confirmé cela à partir des photos que m'ont envoyées les utilisateurs concernés », a déclaré Karpelès sur X.
Il a encouragé les personnes possédant ces appareils et disposées à les donner pour analyse à le contacter directement.
Dans une mise à jour, Karpelès a indiqué avoir effectivement démonté l'un des composants matériels suspects trouvés dans un portefeuille matériel pour l'analyser.
« Démanteler un implant espion d'un portefeuille crypto est probablement la chose la plus cyberpunk que j'ai faite cette année », a-t-il plaisanté.
Précédemment, Karpelès avait rapporté qu'un appareil Ledger Nano X (provenant de Malaisie) qu'il avait examiné contenait un composant électronique caché, même s'il était livré dans un emballage sous film rétractable apparemment intact.