Le pont inter-chaînes Ethereum d’Ankr a subi un exploit impliquant cinq retraits non autorisés qui ont vidé plus de 303 000 $ en actifs cryptographiques le 9 novembre, soulevant des questions sur le processus de vérification des transactions du pont.
Résumé
- Le pont Ethereum d’Ankr a perdu plus de 303 000 $ après qu’un attaquant a exécuté cinq retraits non autorisés lundi.
- L’attaquant aurait réutilisé un dépôt Optimism pour retirer cinq jetons différents du pont Ethereum.
- Blockaid a signalé que l’exploit était en cours, le drapeau de pause public du pont restant initialement à false.
- Ankr n’avait pas répondu aux questions sur les services concernés, la sécurité du pont ou d’éventuels remboursements aux utilisateurs.
La société de sécurité blockchain Blockaid a identifié l’attaque lundi, rapportant qu’un attaquant a utilisé un petit dépôt sur Optimism pour retirer des actifs verrouillés dans le pont Ethereum d’Ankr. Son estimation initiale situait les pertes à environ 292 000 $ sur cinq transactions, bien que l’analyse ultérieure des jetons retirés ait porté leur valeur combinée au-dessus de 303 000 $.
La société a décrit l’incident comme un « exploit en cours », avertissant que l’attaquant avait déplacé les actifs du pont vers un nouveau portefeuille. Le compte de surveillance on-chain Onchain Lens a séparément signalé les retraits, rapportant une estimation initiale des pertes similaire.
L’exploit du pont Ankr vide cinq jetons différents
L’attaque a eu lieu entre 3 h 09 et 3 h 12, heure de l’Est, avec cinq retraits réussis envoyant différents jetons vers le même portefeuille de destination. Les transactions impliquaient les actifs de staking liquide d’Ankr ainsi que son jeton natif ANKR.
Les registres de transactions ont montré que l’attaquant a retiré environ 82,91 ankrETH d’une valeur de 216 370 $, ce qui en fait la composante la plus importante des pertes signalées. Un autre retrait a retiré 515 206 jetons ankrPOL évalués à 56 372 $, tandis qu’environ 7,98 millions de jetons ANKR représentaient 30 857 $.
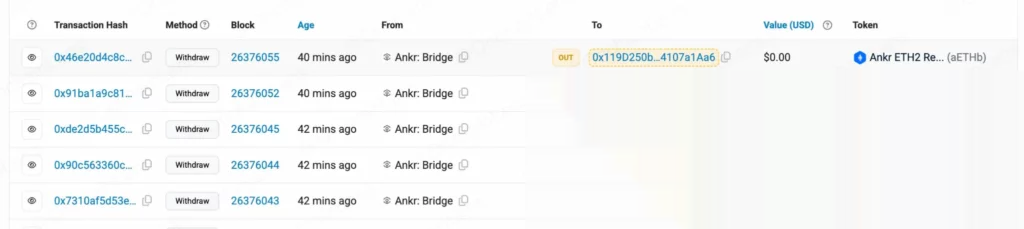
Deux autres actifs, 5 372,25 aMATICb et 0,8196 aETHb, ont été transférés pendant l’attaque. Leurs valeurs n’ont pas été incluses dans l’estimation de 303 600 $ car Etherscan n’affichait pas les prix de l’un ou l’autre jeton au moment de l’évaluation.
Le total représente donc la valeur estimée de trois actifs valorisés, et non le montant que l’attaquant a nécessairement converti en d’autres cryptomonnaies ou en espèces. Les cinq retraits ont néanmoins retiré les avoirs en jetons répertoriés du pont du contrat Ethereum concerné.
À 3 h 49, heure de l’Est, l’historique des transactions du pont ne montrait aucune activité supplémentaire après les retraits suspects. Son drapeau de pause public affichait toujours false, laissant incertain si Ankr avait pris des mesures supplémentaires pour arrêter d’autres transactions non autorisées.
Comment l’attaque du pont Ethereum d’Ankr a fonctionné
L’exploit signalé était centré sur un dépôt initialement effectué via Optimism le 3 novembre. Selon l’analyse des transactions, le dépôt ne portait que sur 0,0044024803 ankrETH et avait déjà été remboursé sur Ethereum le même jour.
Cependant, l'attaquant aurait fait référence au même dépôt lors de la soumission de cinq nouvelles demandes de retrait le 9 novembre. Chaque demande contenait des informations de reçu modifiées identifiant un destinataire différent, des montants de retrait plus élevés et des jetons différents de ceux du transfert initial.
Le pont inter-chaînes d'Ankr permet normalement aux utilisateurs de déplacer des actifs de staking liquide pris en charge entre les réseaux blockchain. Un utilisateur dépose des jetons sur le réseau d'origine avant de soumettre la transaction pour vérification via le backend d'Ankr, qui fournit l'autorisation nécessaire pour libérer les actifs sur le réseau de réception.
Selon cet arrangement, un dépôt effectué ne devrait pas autoriser des retraits répétés pour des actifs ou des montants différents. Les transactions signalées ont néanmoins passé les contrôles d'autorisation du pont, permettant à l'attaquant de retirer des jetons du contrat Ethereum.
L'implémentation déployée du pont exige l'approbation d'un signataire désigné avant de traiter les retraits. Bien que les cinq transactions aient été acceptées, les registres disponibles n'établissent pas comment l'attaquant a obtenu une autorisation valide ni si la faiblesse concernait le processus de signature, la validation des reçus ou un autre composant.
Ankr n'a pas encore répondu aux questions concernant les utilisateurs affectés
L'incident a laissé des questions sur l'ampleur de la faille, notamment si les contrats affectés partagent une infrastructure avec d'autres produits d'Ankr. L'entreprise exploite des services de staking liquide et des produits d'infrastructure blockchain, y compris des services d'appel de procédure distante (RPC) utilisés par les applications pour communiquer avec les réseaux blockchain.
Au moment de la rédaction, il n'y avait aucune confirmation que l'exploit avait compromis l'infrastructure RPC d'Ankr ou les portefeuilles personnels des utilisateurs. Les retraits signalés concernaient des actifs détenus dans le contrat du pont Ethereum affecté, bien que l'entreprise n'ait pas publiquement établi l'ampleur complète de l'incident.
crypto.news a contacté Ankr pour obtenir des commentaires, mais l'entreprise n'avait pas répondu au moment de la mise sous presse.
Ankr a déjà été confrontée à un incident de sécurité distinct impliquant son infrastructure de staking liquide. En août, une vulnérabilité dans son contrat ankrFLOW a permis à un attaquant de créer des millions de jetons non garantis, entraînant environ 410 000 $ de pertes pour MORE Markets, comme l'a rapporté crypto.news.
D'autres opérateurs de ponts ont rencontré des problèmes d'autorisation de transactions cette année. En octobre, Cysic a suspendu son pont après qu'un attaquant aurait exploité des faiblesses de traitement pour créer 10 millions de jetons CYS non autorisés sur BNB Smart Chain.
En août, un opérateur de pont XRPL a signalé avoir perdu 198 715,88 XRP après que des attaquants ont exploité une logique défectueuse de détection des dépôts. L'opérateur a suspendu le pont affecté et a déposé une plainte auprès du FBI tout en enquêtant sur les retraits non autorisés.