Rédigé par : Xiaobing, Shenchao TechFlow
Aux premières heures du 30 octobre 2026, les portefeuilles chauds de Binance sur 9 chaînes ont été compromis simultanément, avec plus de 6,26 milliards de dollars américains transférés on-chain.
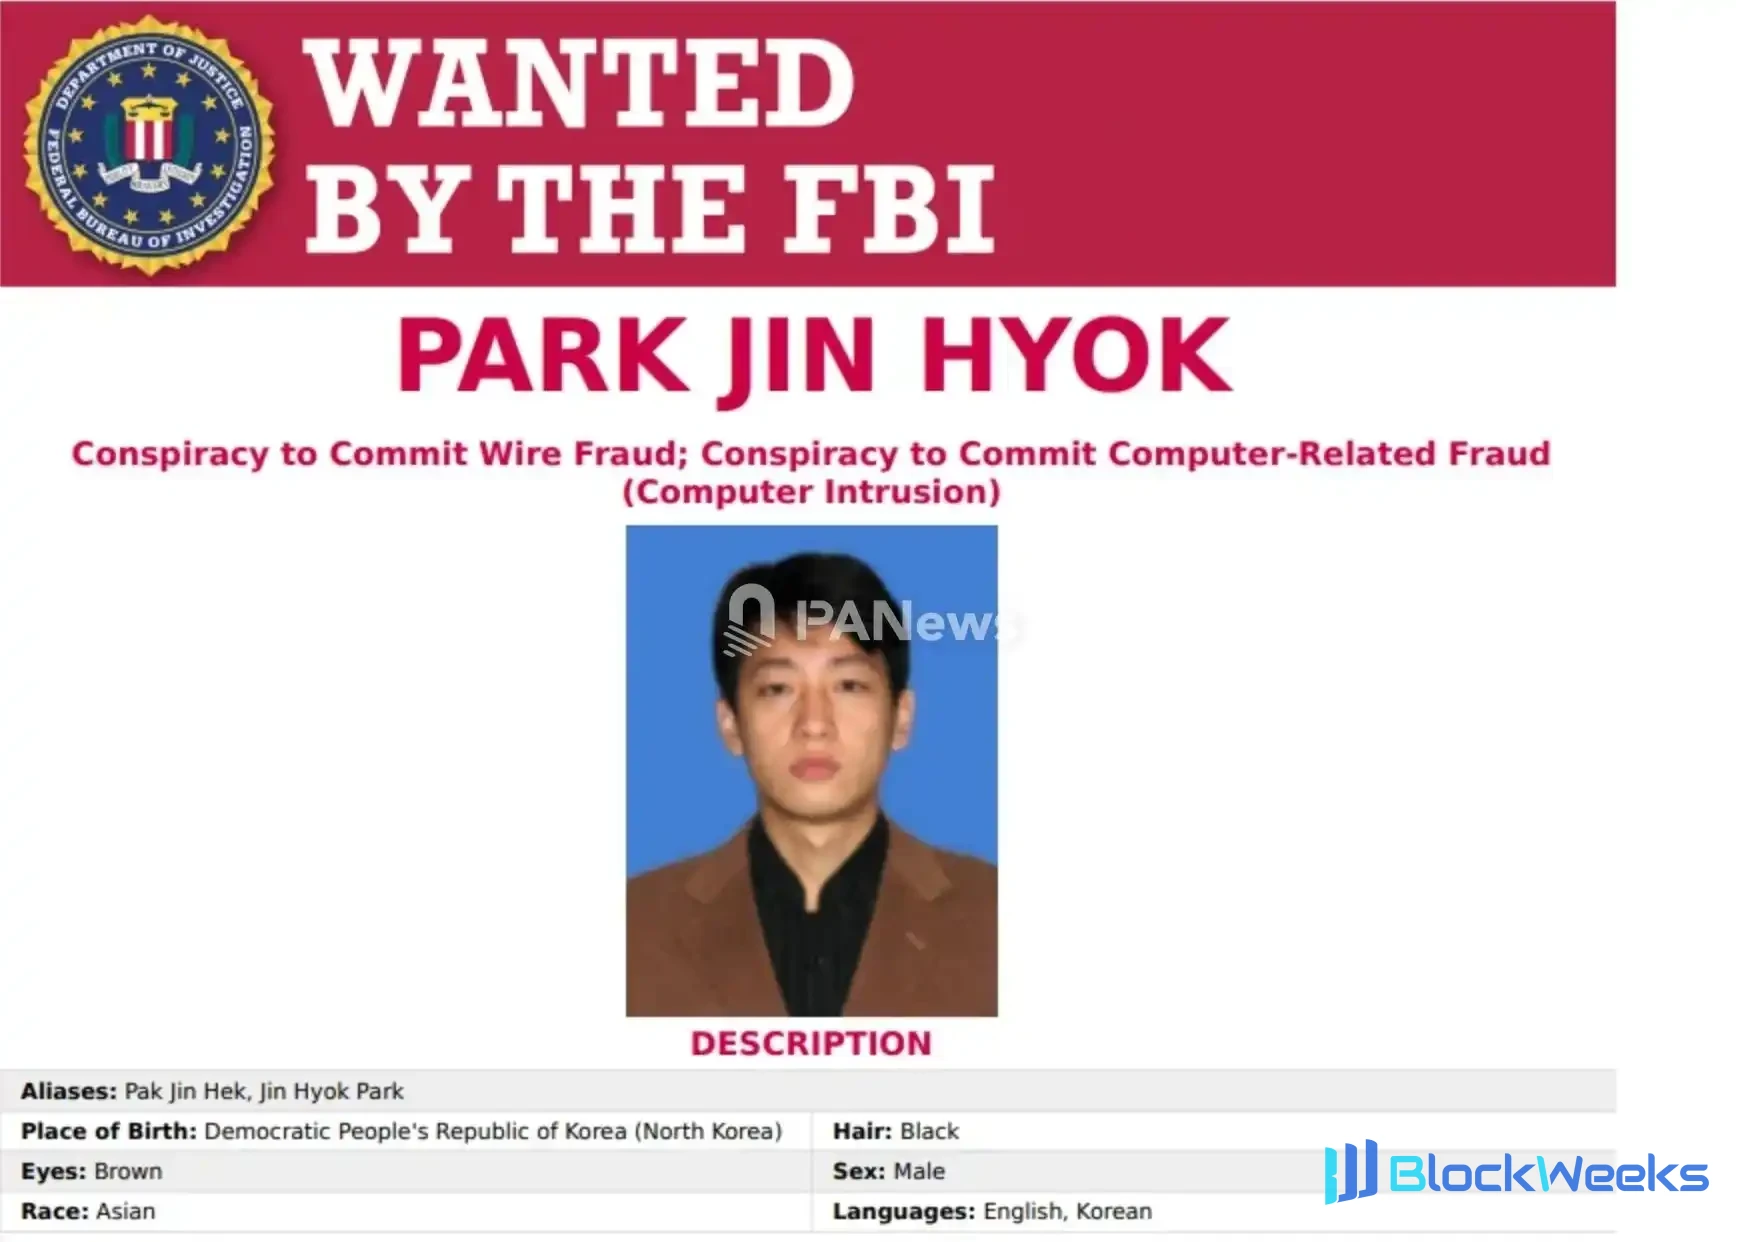
Le 31 octobre, il a été annoncé que le Federal Bureau of Investigation (FBI) des États-Unis avait annoncé que des groupes de hackers nord-coréens étaient impliqués dans le vol de Binance, et Trump a déclaré que s'il est confirmé qu'il s'agit d'une action de la Corée du Nord, les États-Unis négocieront avec la Corée du Nord.
Un pays a transformé toute l'industrie crypto en distributeur automatique de billets.
Selon les statistiques de Shenchao TechFlow, entre 2017 et 2026, des hackers associés à Lazarus et à la Corée du Nord ont été impliqués dans un total de 37 affaires de vol de crypto, avec une valeur totale estimée à environ 11,817 milliards de dollars américains.
De leurs débuts avec l'attaque de 2017 contre l'échange sud-coréen Bithumb, dérobant 7 millions de dollars américains, à Binance qui s'évapore de plusieurs milliards du jour au lendemain, comment la Corée du Nord, considérée comme ayant un réseau fermé, est-elle passée d'un acteur marginal du champ de bataille cybernétique au prédateur suprême du monde crypto en moins d'une décennie ?
Un PDF, six cents millions de dollars
Au début de 2022, un ingénieur senior de Sky Mavis, la société mère du jeu crypto Axie Infinity, a reçu un message LinkedIn d'une personne se présentant comme recruteur dans une certaine entreprise, offrant un package de rémunération très attractif.
L'ingénieur a passé plusieurs entretiens, et tout semblait légitime. Finalement, il a reçu une lettre d'offre au format PDF. Au moment où il a ouvert le fichier, un logiciel espion s'est infiltré silencieusement dans les systèmes internes de Sky Mavis.
Le Ronin Bridge d'Axie Infinity utilise un mécanisme de preuve d'autorité avec 9 nœuds validateurs, nécessitant les signatures de 5 nœuds pour approuver les retraits. Les attaquants ont pénétré l'infrastructure informatique de Sky Mavis via l'ordinateur de l'ingénieur infecté et ont obtenu les clés de 4 validateurs. La 5e signature provenait d'une vulnérabilité oubliée : en novembre 2021, Sky Mavis avait demandé à Axie DAO d'aider à signer pendant un pic de charge de transactions, et cette autorisation temporaire avait été interrompue en décembre, mais les permissions d'accès n'ont jamais été révoquées.
En mars 2022, 620 millions de dollars américains ont disparu du Ronin Bridge. Un mois plus tard, le FBI a attribué l'attaque au groupe Lazarus de la Corée du Nord.
Une fausse offre, une autorisation oubliée, six cents millions de dollars volés.
Le scénario de Ronin a été rejoué à plusieurs reprises depuis lors, mais les méthodes des attaquants ont évolué.
En juin 2022, Harmony Horizon Bridge est tombé, et 100 millions de dollars américains ont été transférés. Les attaquants se sont fait passer pour des développeurs blockchain et ont obtenu des permissions système en tant qu'initiés. En 2023, Atomic Wallet, Alphapo, CoinsPaid et Stake.com sont tombés les uns après les autres, avec des pertes cumulées dépassant 238 millions de dollars américains. En juillet 2024, l'échange indien WazirX a été compromis pour 235 millions de dollars américains.
Chaque attaque a utilisé une méthode différente, mais la logique derrière elles est étonnamment cohérente : trouver une personne, tromper cette personne, utiliser cette personne pour ouvrir une porte.
En février 2025, ils ont poussé cette méthodologie à un nouveau niveau.
Le portefeuille froid de Bybit a été vidé de 1,5 milliard de dollars américains. L'analyse post-mortem de samczsun, chercheur en sécurité chez Paradigm, a montré que les attaquants n'ont pas attaqué directement Bybit, mais se sont infiltrés dans l'infrastructure de son fournisseur de services de portefeuille multisig Safe{Wallet}, y ont planté du code malveillant et ont ciblé précisément le processus de signature du portefeuille froid de Bybit. Cela signifie que même si les mesures de sécurité de Bybit étaient impeccables, tant que la chaîne d'approvisionnement en amont était compromise, toutes les défenses devenaient inutiles.
Huit mois plus tard, Binance est devenu la dernière proie.
Les résultats de l'enquête post-incident de Binance ont montré qu'un ordinateur portable d'un ingénieur d'exploitation avait été compromis, et que les attaquants l'ont utilisé pour s'infiltrer dans les systèmes internes et ont utilisé EIP-7702 pour faire signer au portefeuille chaud une autorisation de délégation. Shenyu a déconstruit la logique du contrat d'attaque dans une analyse post-mortem on-chain : « Le programme de l'attaquant ne reconnaît qu'un seul maître et ne fait qu'une seule chose : transférer de l'argent. »
De Ronin à Bybit en passant par Binance, l'ampleur des attaques est passée de 600 millions à 1,5 milliard, puis à 6,2 milliards. Chaque fois, ce fut une victoire de l'ingénierie sociale, et chaque fois, tout a commencé avec une seule personne.
Votre collègue est peut-être nord-coréen
Si les attaques externes de Lazarus consistent à « enfoncer la porte », alors l'infiltration de travailleurs informatiques nord-coréens consiste à « entrer dans la maison par la porte d'entrée ».
En octobre 2024, CoinDesk a publié un rapport d'enquête qui a choqué l'industrie. Les journalistes ont suivi les enregistrements de paiements sur la blockchain et des pistes internes, et ont découvert que plus de 24 entreprises de cryptomonnaies avaient embauché sans le savoir des travailleurs informatiques nord-coréens, au moins 12 entreprises ayant confirmé avoir trouvé des employés soupçonnés d'être nord-coréens sur leurs listes de personnel. Parmi les projets nommés figuraient Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance et Truflation.
Le chercheur en sécurité de MetaMask, Taylor Monahan, a révélé que au moins 40 protocoles DeFi avaient embauché des travailleurs informatiques nord-coréens au cours de leur histoire de développement, sur une période pouvant aller jusqu'à sept ans.
Ces personnes ont passé le filtrage en utilisant des passeports, des visas et des CV soigneusement fabriqués, en soumettant des candidatures sur Telegram, Discord et Indeed. Elles ciblaient des équipes de start-up aux processus d'embauche laxistes et aux salaires libellés en cryptomonnaies, et n'allumaient presque jamais leur caméra lorsqu'elles travaillaient à distance. Selon les estimations des Nations unies, les travailleurs informatiques nord-coréens rapportent jusqu'à 600 millions de dollars par an au régime, dont les individus ne peuvent conserver que 10 % à 30 %.
En mars 2024, l'incident Munchables a fourni un cas d'école.
Ce jeu NFT basé sur la chaîne Blast a embauché un développeur sous le pseudonyme « Werewolves0943 ». L'enquêteur on-chain ZachXBT a retracé et découvert que ce développeur était un espion nord-coréen qui a utilisé ses permissions de développement pour extraire 17 400 ETH du projet, d'une valeur d'environ 62 millions de dollars.
Le rebondissement de l'histoire est que, sous la pression du fondateur de Blast, Pacman, et de la communauté, le développeur a remis toutes les clés privées en l'espace de 8 heures et a intégralement remboursé les fonds volés. Personne ne sait pourquoi il les a rendus. Une hypothèse est qu'après avoir été démasqué, continuer à détenir les fonds volés n'aurait apporté que des ennuis plus grands.
Mais l'expérience de Sushi n'a pas eu autant de chance.
En septembre 2021, la plateforme Sushi/MISO a été piratée pour environ 3 millions de dollars. L'enquête post-incident a révélé que deux anciens prestataires sous les pseudonymes « Anthony Keller » et « Sava Grujic » avaient conservé l'accès à la base de code après leur licenciement. Sushi a ensuite également embauché un autre prestataire soupçonné d'être nord-coréen, « Gary Lee ». En 2023, le fondateur de Truflation, Stefan Rust, a découvert que 5 membres de son équipe étaient soupçonnés d'être des travailleurs nord-coréens, soit plus d'un tiers de tous les employés. L'entreprise a ensuite subi une attaque par fuite de clé privée d'environ 5 millions de dollars.
Les données de CrowdStrike montrent que les travailleurs informatiques nord-coréens se sont infiltrés dans plus de 320 entreprises en 12 mois, soit une augmentation d'environ 220 % d'une année sur l'autre.
Ils utilisent de fausses identités, engagent des personnes sur place aux États-Unis pour installer plusieurs ordinateurs afin de centraliser le travail à distance et falsifier leur localisation géographique, et utilisent l'IA générative pour gérer les entretiens vidéo.
La société de sécurité KnowBe4 a même découvert qu'elle avait elle aussi été dupée : un « employé » recruté par le processus de recrutement normal a immédiatement commencé à déployer des logiciels malveillants après avoir commencé à travailler.
Incapable de dire un seul mot négatif sur Kim Jong Un
Quel genre de personnes sont les hackers nord-coréens ?
En août 2026, un journaliste coréen-américain, avec l'aide du chercheur en sécurité de MetaMask Taylor Monahan, de Nick Bax de la SEAL Alliance et d'Ump Labs, s'est déguisé en recruteur « Sophie Wang » et a mené un entretien vidéo avec un hacker présumé de niveau étatique nord-coréen.
Ce candidat s'appelait « Justin Lim » et prétendait vivre à Long Beach, en Californie, mais son accent a été jugé coréen. Les indices on-chain et les données d'identité indiquent que sa localisation réelle est très probablement Vladivostok, en Russie, et qu'il a volé environ 2,7 millions de dollars à MetaPlay en 2022.

Lors de l'entretien, il a démontré une capacité technique considérable : il a expliqué comment forker le réseau Velas et faire fonctionner The Graph de manière compatible, et lorsqu'il a rencontré les protocoles OpenSea Seaport et Uniswap v4 qu'il ne connaissait pas, il a consulté la documentation sur place et l'a analysée.
Lorsque l'intervieweur a mentionné que la Corée du Nord avait volé 1,5 milliard de dollars à Bybit, il a affiché le seul sourire de tout l'entretien.
La dernière question a tout mis fin. L'intervieweur lui a demandé de dire quelque chose de négatif sur Kim Jong-un. Après un silence, il a quitté Zoom. Il a ensuite invoqué un « internet instable » et demandé à poursuivre la communication via Discord ou Telegram. Lorsqu'il a été pressé à nouveau, il a seulement répondu : « Je ne connais pas beaucoup cette personne. »
En Corée du Nord, critiquer publiquement le dirigeant suprême peut entraîner l'envoi de trois générations dans des camps de prisonniers politiques. Ce test a ensuite été largement recommandé par la communauté de la sécurité comme méthode de filtrage pour le recrutement : exiger des candidats qu'ils fassent un commentaire négatif sur Kim Jong-un, et presque tous les développeurs nord-coréens choisiront de l'éviter.
Guerre secrète
Les capacités de cyberattaque de la Corée du Nord ne se sont pas construites du jour au lendemain.
Selon les révélations du transfuge Jang Se-yul à Business Insider, le programme de cyberguerre de la Corée du Nord remonte aux années 1980, avec le nom de code interne « Guerre secrète ». Le régime Kim a très tôt compris que, étant donné que sa puissance militaire conventionnelle est bien inférieure à celle des forces combinées américano-sud-coréennes, les opérations cyber sont l'arme asymétrique au coût le plus bas et au rendement le plus élevé.
La formation d'un hacker nord-coréen prend environ neuf ans. Le point de départ est l'Université des sciences et technologies Kim Chaek (anciennement Université de l'automatisation), qui admet 100 personnes chaque année parmi environ 5 000 candidats. Les critères de sélection examinent d'abord l'origine politique ; le système nord-coréen du « songbun » divise les citoyens en trois classes principales et 56 sous-catégories, consignées dans les dossiers d'état civil. Les stagiaires suivent six cours de 90 minutes par jour, étudient les langages de programmation et les systèmes d'exploitation, approfondissent l'architecture Windows, et doivent écrire des logiciels malveillants de manière autonome sans recourir à des outils prêts à l'emploi.
Après l'obtention du diplôme, les hackers sont affectés à des groupes d'action ciblant des pays et intégrés à l'étranger sous l'identité d'employés d'entreprise légitimes pendant environ deux ans, apprenant la langue et la culture locales. La rémunération est extrêmement généreuse : jusqu'à 2 000 dollars par mois, soit le double du salaire d'un ambassadeur nord-coréen. Les récompenses comprennent également un appartement à Pyongyang de plus de 185 mètres carrés et le droit de déménager toute la famille dans la capitale.
« Le coût de formation des hackers est extrêmement faible », a déclaré Jang Se-yul. « C'est pourquoi même un pays pauvre peut investir massivement dans ce domaine. »
Selon lui, la cybermenace est plus directe et plus dangereuse que la menace nucléaire : « C'est une guerre qui ne nécessite pas de tirer un coup de feu. »
Empire fantôme
Le département du Trésor américain a sanctionné trois entités en 2019 — le groupe Lazarus, BlueNoroff et Andariel — et a déclaré qu'elles sont toutes contrôlées par le Bureau général de reconnaissance (RGB) de la Corée du Nord, mais le nom « Lazarus » n'est en réalité que le terme collectif utilisé par le monde extérieur pour désigner un vaste système de cyberattaque au niveau étatique.
Dans une analyse publiée après l'incident Bybit, le chercheur en sécurité de Paradigm, samczsun, a cartographié ce réseau organisationnel complexe :
TraderTraitor : Le chasseur de gros gibier. Spécialisé dans les échanges, les dépositaires et les systèmes de portefeuille, expert en hameçonnage ciblé et en fausses offres d'emploi ; Ronin, WazirX et Bybit proviennent tous de cette équipe. Ils n'utilisent généralement pas de vulnérabilités zero-day, mais forcent plutôt les systèmes en manipulant les « personnes ».
AppleJeus (Citrine Sleet) : L'assassin de la chaîne d'approvisionnement. Développe des logiciels trojanisés autour de scénarios crypto ; l'infiltration de Radiant Capital en 2024 est sa signature. Ils ont également utilisé la vulnérabilité zero-day Chromium CVE-2024-7971 pour déployer le Rootkit FudModule.
BlueNoroff (Sapphire Sleet) : Le chasseur financier. À ses débuts, il attaquait les banques et les systèmes SWIFT, et en 2016, il a failli emporter 1 milliard de dollars de la banque centrale du Bangladesh (obtenant en réalité 81 millions de dollars). Il s'est désormais entièrement tourné vers les secteurs de la crypto et du capital-risque.
Famous Chollima : L'infiltrateur. Il rejoint les entreprises technologiques et crypto via de fausses identités, créant une capacité de pénétration interne. Les 320 entreprises infiltrées suivies par CrowdStrike sont principalement l'œuvre de cette équipe.
DangerousPassword : Diffusion à faible coût et à large spectre. E-mails de hameçonnage et fausses applications d'appel vidéo ; les méthodes sont simples mais gagnent par le volume.
Il existe un chevauchement considérable en termes de membres, d'outils et d'infrastructures entre ces branches, et différentes agences de sécurité leur donnent des noms différents. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
Le même adversaire, une douzaine de noms, différents masques.
Guerre asymétrique
Après l'incident de Binance, Musk a publié sur X : « Chaque jour est un jour zéro. »
Ce n'est pas de la rhétorique. Un rapport de recherche spécial publié par le département du renseignement sur les menaces de Microsoft montre que parmi les huit principaux groupes de pirates nord-coréens actifs, trois ont déjà achevé une intégration profonde des outils d'IA dans leurs flux de travail d'attaque quotidiens, atteignant le niveau le plus élevé du modèle de maturité de Microsoft pour l'application de l'IA dans les cybermenaces.
L'implication de l'IA ne se limite plus à des expérimentations périphériques ; elle couvre désormais entièrement toute la chaîne : reconnaissance préalable, hameçonnage par ingénierie sociale, déguisement d'identité, écriture de logiciels malveillants et même empoisonnement de la chaîne d'approvisionnement logicielle. En d'autres termes, les courriels de hameçonnage, les faux CV et les codes malveillants qui nécessitaient autrefois des semaines de préparation peuvent désormais être générés en masse et itérés automatiquement.
L'attaquant n'a besoin de trouver qu'une seule vulnérabilité ; le défenseur doit se protéger contre toutes les vulnérabilités. C'est une guerre asymétrique.
Des 7 millions de dollars de Bithumb aux 620 millions de dollars de Ronin, des 1,5 milliard de dollars de Bybit aux 6,2 milliards de dollars de Binance, l'ampleur des attaques a connu une croissance exponentielle. À l'autre bout de cette courbe se trouve un pays dont le PIB par habitant est inférieur à 2 000 dollars, un groupe de jeunes qui ont commencé neuf ans de formation à l'âge de 17 ans, et une machine étatique qui sert la « guerre secrète » depuis quarante ans.
L'industrie de la cryptomonnaie doit faire face à un fait : de l'autre côté se tient toute la puissance de cyberguerre d'un État doté de l'arme nucléaire, et cet adversaire devient de plus en plus fort.