Auteur : Shao Jiadan
Récemment, Ledger s'est retrouvé impliqué dans un incident de perte d'actifs. Certains utilisateurs d'Asie du Sud-Est ont signalé qu'après avoir acheté des portefeuilles matériels auprès du revendeur CryptoBilis, les actifs de leurs portefeuilles avaient été transférés. Le 9 octobre, Ledger a annoncé avoir lancé une enquête, demandé à ce revendeur de suspendre les ventes et les expéditions, et rappelé aux acheteurs récents de reporter la configuration de leurs appareils, tandis que les utilisateurs qui les avaient déjà configurés devraient envisager de migrer leurs actifs.
Le 10 octobre, Ledger a en outre déclaré qu'un implant matériel non autorisé avait été découvert dans l'appareil d'un utilisateur affecté. L'entreprise a indiqué à l'époque avoir confirmé que les cas étaient liés à des appareils vendus par ce revendeur, et qu'aucun signe d'intrusion dans son infrastructure de sécurité, ses systèmes ou ses services n'avait été détecté.
Selon les statistiques de Bitquery, les sorties d'actifs concernées impliquaient 315 portefeuilles et environ 93,2 millions de dollars. Il s'agit d'une statistique de tiers, et Ledger n'a pas encore confirmé l'ampleur finale des pertes. Au 12 octobre, l'enquête se poursuit pour déterminer à quel stade les appareils ont été altérés, et si l'implant est lié à toutes les pertes.
Beaucoup de personnes choisissent des portefeuilles matériels précisément parce qu'elles espèrent conserver leurs actifs de manière plus sécurisée. Maintenant que des pertes signalées par les utilisateurs et des anomalies sur les appareils sont apparues en même temps, cela est inévitablement inquiétant. Déterminer la cause de l'attaque nécessite des tests professionnels, et quant à savoir si cette découverte peut expliquer toutes les pertes, il n'y a pas encore de conclusion complète. Pour les autres équipes de portefeuilles, cet incident a déjà soulevé une question qui mérite d'être discutée : lorsque les utilisateurs font confiance à un portefeuille, à quels maillons de la chaîne font-ils réellement confiance ?
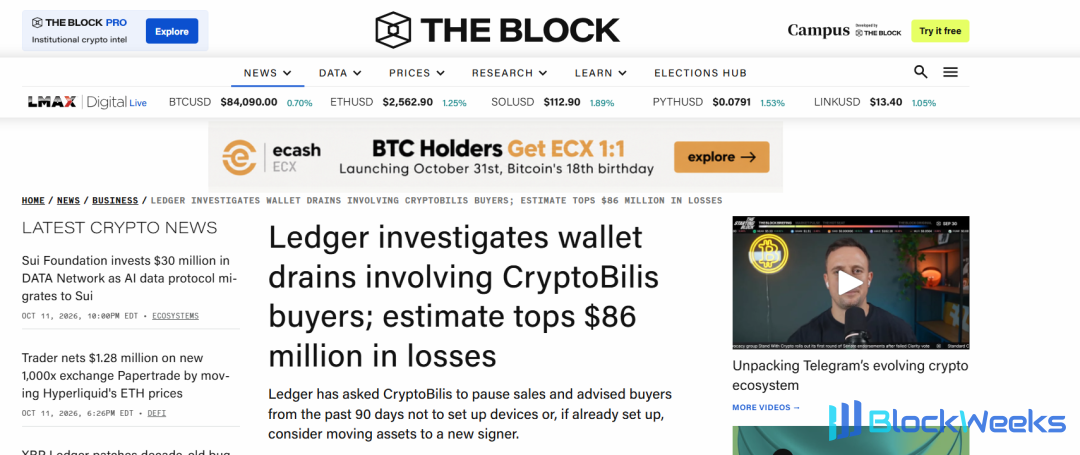
Source de l'image : The Block, rapport daté du 9 octobre 2026. Le montant dans la capture d'écran est une estimation précoce, et l'ampleur des pertes est encore en cours de vérification.
Ce qui rend cet incident troublant, c'est que CryptoBilis figurait auparavant sur la liste officielle des revendeurs agréés de Ledger. Les utilisateurs qui se rendaient sur le site officiel pour consulter la liste et acheter via des canaux agréés évitaient déjà soigneusement les risques. Aujourd'hui, ce parcours d'achat est également entré dans le champ de l'enquête. Pour les autres portefeuilles matériels et applications de portefeuilles non dépositaires, ce qui mérite d'être discuté est : lorsque les utilisateurs accordent leur confiance à une marque, les engagements pris et les responsabilités assumées par le fabricant sont-ils énoncés de manière suffisamment claire ?
01 | La confiance apportée par « l'autorisation officielle » est quelque chose que les marques doivent prendre au sérieux
Il est très difficile pour les utilisateurs ordinaires de savoir ce qu'un appareil a traversé après avoir quitté l'usine. Lorsqu'ils choisissent un revendeur agréé, ils croient généralement que la marque a déjà filtré le canal. Par conséquent, lorsqu'un revendeur a un problème, les utilisateurs se tourneront naturellement aussi vers la marque pour obtenir des explications et de l'aide.
Par exemple, un utilisateur inquiet d'acheter un produit contrefait a spécifiquement vérifié la liste des revendeurs sur le site officiel de la marque, puis a passé commande auprès d'une boutique figurant sur cette liste. La raison pour laquelle cette boutique a gagné sa confiance impliquait à la fois des facteurs liés à la boutique elle-même et le rôle de la recommandation de la marque. Si l'appareil avait ensuite un problème, il lui serait difficile d'accepter que la marque et le vendeur lui disent « allez voir l'autre partie ». Il s'agit d'une réaction compréhensible de l'utilisateur, tandis que la responsabilité juridique nécessite encore d'être clarifiée.
Les marques et les revendeurs sont souvent deux entités commerciales différentes, et les utilisateurs ne peuvent généralement pas voir les contrats entre elles ni la répartition des responsabilités après-vente. Si ce que couvre l'autorisation, à quels stades la marque a participé et quelle aide est fournie après qu'une anomalie se produit sont énoncés de manière vague à l'extérieur, il est facile qu'un écart apparaisse entre les attentes des utilisateurs et les arrangements réels des deux parties.
Les utilisateurs ne se soucient pas nécessairement de la manière dont la marque et le revendeur se gèrent et coopèrent, mais ces arrangements affecteront la manière dont les choses sont traitées après qu'un incident se produit. Quel pouvoir de gestion la marque a sur le canal, qui signale les anomalies, qui contacte les utilisateurs et qui est responsable du service après-vente devraient de préférence être clairement convenus au moment de la coopération.
D'un point de vue contractuel, la valeur de tels accords réside dans la réduction des litiges après un incident. La capacité du revendeur à fournir des preuves d'achat, la possibilité pour la marque de contacter directement les utilisateurs concernés et la manière dont les deux parties coopèrent lors de l'enquête influencent toutes la façon dont les choses se déroulent. La méthode spécifique de gestion des canaux à adopter doit être déterminée à la lumière du jugement des équipes commerciales et de sécurité ; à tout le moins, les deux parties doivent savoir ce qu'elles ont promis et sur quoi elles doivent coopérer si un problème survient.
La question de savoir si la marque porte une responsabilité et dans quelle mesure elle la porte dépend du problème survenu avec l'appareil, des engagements pris par chaque partie et du lien entre les comportements concernés et les pertes. Mais étant donné que l'« autorisation officielle » a participé aux décisions d'achat des utilisateurs, la marque doit prendre au sérieux la confiance qui en découle.
Pour les autres fabricants de portefeuilles matériels, les relations d'autorisation méritent d'être réexaminées. Lorsque le site officiel recommande un certain canal, comment les utilisateurs comprendront-ils cette recommandation ? Si des changements surviennent pendant la période de coopération, les arrangements initiaux peuvent-ils encore fonctionner ? Ces questions sont liées à la manière dont la marque utilise les mots « autorisation officielle », et aussi à l'égard de qui les utilisateurs font valoir leurs droits après que des pertes sont survenues.
02 | Quelle que soit l'ampleur de la capacité de sécurité, les engagements ne doivent aller que jusque-là
L'équipe de recherche en sécurité Donjon de Ledger a expliqué dans des documents publics que Genuine Check vérifie principalement l'authenticité de la puce sécurisée. Tant que la puce sécurisée d'origine reste intacte, certaines modifications matérielles supplémentaires peuvent ne pas être identifiées. Cette vérification ne peut pas non plus vérifier l'historique complet de vente et de livraison de l'appareil.
Pour les utilisateurs, « vérification réussie » est facilement compris comme « l'appareil est sûr et peut être utilisé en toute confiance ». Si la portée réellement vérifiée par le produit est plus étroite, il est nécessaire d'expliquer clairement cette différence. La question de savoir si les avis de sécurité sont compréhensibles pour les utilisateurs ordinaires fait également partie de l'engagement du produit.
La difficulté ici est que les équipes techniques et les utilisateurs ordinaires peuvent comprendre différemment une même phrase. Le personnel technique sait quel composant une vérification vérifie, tandis que ce que les utilisateurs voient peut n'être qu'une marque verte. La vérification elle-même a accompli la tâche qui lui était assignée, mais les utilisateurs peuvent encore surestimer la protection qu'elle offre. Les descriptions de produit doivent tenir compte de cette différence de compréhension.
Si la page d'achat met à plusieurs reprises l'accent sur la sécurité alors que les limitations clés ne figurent que dans des instructions très difficiles à trouver pour les utilisateurs, deux positions peuvent alors émerger dans un litige : le fabricant estime avoir déjà expliqué, tandis que les utilisateurs estiment qu'ils n'ont jamais été avertis lors de l'achat et de l'utilisation du produit. La question de savoir si cela constitue une tromperie et si les avis sont suffisants nécessite d'examiner les pages spécifiques et le droit applicable. Mais expliquer les limitations plus clairement peut effectivement aider à réduire de tels désaccords.
Les applications de portefeuille non dépositaire présentent des problèmes similaires. « Code open source », « audité » et « les clés privées sont conservées par les utilisateurs » expliquent chacun une certaine caractéristique du produit. Les utilisateurs peuvent former des attentes de sécurité plus larges sur cette base. Lorsque les fabricants font la promotion de leurs produits, expliquer avec précision la portée de ces capacités aide à réduire les malentendus et peut également réduire les futurs litiges sur la responsabilité.
Par exemple, une certaine application se décrit comme ayant fait l'objet d'un audit de sécurité. Les utilisateurs peuvent comprendre cette phrase comme signifiant que toute utilisation future sera sûre, alors qu'un audit a généralement un objet, une version et une portée correspondants. Expliquer avec précision ces informations n'affaiblit pas les capacités que le produit possède déjà. Cela donne aux utilisateurs l'occasion de comprendre quelles affirmations un rapport d'audit particulier soutient spécifiquement.
Bien sûr, il est très difficile pour les fabricants de portefeuilles de garantir que tous les risques disparaîtront. Ce qui nous intéresse davantage, c'est de savoir si les engagements externes correspondent aux capacités réelles et si les limitations importantes sont portées à la connaissance des utilisateurs. Plus l'écart entre la promotion, les descriptions de sécurité et les accords utilisateurs est grand, plus il est facile, après un incident, que des litiges surgissent sur « ce qui a exactement été promis à l'époque ».

Source de l'image : site officiel de Ledger Donjon, capture d'écran datée du 12 octobre 2026. La page explique les limitations de Genuine Check dans la détection de modifications matérielles supplémentaires.
03 | Les clés privées sont conservées par les utilisateurs, mais les produits et services ont toujours leurs responsabilités respectives
Dans les portefeuilles non dépositaires, les utilisateurs détiennent généralement les clés privées ou l'autorité de signature. Les utilisateurs doivent protéger les informations de récupération et vérifier soigneusement les transactions. Mais les utilisateurs dépendent toujours des fabricants pour fournir les appareils, les logiciels et les informations de page. Si des problèmes surviennent dans ces maillons, « nous ne conservons pas les clés privées » ne répond ni à la cause de l'incident ni à l'attribution de la responsabilité.
Lorsqu'un utilisateur utilise un portefeuille non dépositaire, il peut être responsable de la signature lui-même, mais le contenu de la transaction qu'il voit, les points d'entrée d'échange qu'il utilise et les mises à jour logicielles qu'il reçoit proviennent toujours du portefeuille et de ses partenaires. Il y a ici différents participants, et aussi différentes tâches. Le fait que les actifs soient contrôlés par les utilisateurs ne fait pas disparaître ces relations de service.
Par exemple, un utilisateur utilise un service d'échange tiers dans un portefeuille et découvre ensuite qu'un problème est survenu avec la transaction. L'utilisateur doit savoir qui fournit le service, jusqu'à quelle étape le portefeuille est impliqué et à quel maillon le problème s'est produit. Le portefeuille peut simplement afficher le point d'entrée, ou il peut avoir participé à la génération et à l'affichage du contenu de la transaction ; différentes situations auront des impacts différents sur la détermination de la responsabilité. Les marques sur la page et les « services tiers » dans le contrat doivent tous deux être examinés dans le contexte du processus réel.
Du point de vue d'un avocat, les engagements produits, les divulgations de risques, les contrats de coopération et les accords utilisateurs sont des documents importants pour discuter de ces questions. Ils peuvent aider à reconstituer ce que chaque partie a accepté, mais ils doivent encore être comparés aux produits et services réellement fournis. Une étiquette générale de « non dépositaire » peut difficilement expliquer toutes les relations.
Il y aura des différences dans la détermination de la responsabilité entre un utilisateur divulguant sa phrase mnémonique et des pertes causées par des défauts d'appareil, des vulnérabilités logicielles ou une promotion trompeuse. Les accords utilisateurs peuvent stipuler les responsabilités de chaque partie, mais l'efficacité des clauses d'exonération dépend encore du droit applicable et des circonstances spécifiques. Concernant cet incident Ledger, il est encore nécessaire d'attendre que l'enquête établisse les faits avant de discuter d'une indemnisation.
La communication après un incident affecte également la capacité des utilisateurs à continuer de faire confiance au produit. Pendant qu'une enquête est encore en cours, les fabricants peuvent expliquer les faits actuellement connus, les problèmes en cours de traitement et où les utilisateurs peuvent obtenir de l'aide. Pour les questions qui n'ont pas encore été déterminées, laisser une marge nécessaire est plus prudent que d'assurer hâtivement qu'il n'y a « aucun problème ».
Suspendre un certain canal, aider à une enquête ou fournir des appareils de remplacement sont toutes des mesures concrètes dans le traitement d'un incident. La responsabilité d'indemnisation doit encore être jugée sur la base des résultats de l'enquête et des accords des parties concernées. La possibilité de récupérer avec succès les actifs implique également où les fonds sont allés et l'autorité des institutions concernées. Les utilisateurs doivent savoir quel soutien est actuellement disponible et comment ils peuvent ensuite traiter leurs propres réclamations.
Résumé de l'avocat Mankun
La cause technique de l'incident Ledger reste à déterminer par une équipe professionnelle. En tant qu'avocats, nous nous intéressons davantage à la relation entre la confiance des utilisateurs et les engagements des parties concernées : si l'autorisation sur le site officiel, les déclarations de sécurité sur les pages et les dispositions de responsabilité dans les accords peuvent correspondre aux produits et services que les utilisateurs reçoivent réellement.
Les autres équipes de portefeuilles peuvent réexaminer leur propre activité sous cet angle. Les utilisateurs détenant leurs propres actifs doivent assumer les responsabilités de garde correspondantes ; ce que les fabricants fournissent et promettent mérite également d'être expliqué clairement. Une compréhension relativement cohérente entre toutes les parties sur ces questions aide à réduire les malentendus en temps normal et facilite la discussion sur ce qu'il faut faire ensuite lorsque des problèmes surviennent.





