Escrito por: ChandlerZ, Foresight News
Nota del editor: En el mundo de las criptomonedas, la riqueza puede cambiar en cuestión de minutos; una oferta de empleo de aspecto corriente o una actualización de software pueden ocultar la puerta de entrada a activos enormes. La columna de Foresight News "Crypto Story Session" sigue a las personas detrás de esos incidentes extraños, siguiendo registros públicos y pistas financieras para encontrar las partes de la historia que aún no se han visto con claridad.
En la segunda entrega, examinamos más de cerca al Grupo Lazarus. Este grupo de hackers vinculado a Corea del Norte ha sido acusado de participar en el ataque a Sony Pictures, el robo al banco central de Bangladés y múltiples robos de criptoactivos. Tras el ataque a Binance, volvió a aparecer ante el ojo público. ¿De dónde vienen estas personas que se esconden tras las pantallas? ¿Cómo se acercan a sus objetivos y cómo mueven los activos robados?
En octubre de 2026, se robaron 6.340 millones de dólares en activos digitales de Binance, estableciendo un récord en la historia de la industria cripto.
Apenas un mes antes, un ingeniero de Binance recibió lo que parecía una invitación ordinaria a una entrevista en una plataforma de empleo. El reclutador primero organizó una entrevista por video, luego pidió a una persona que decía ser el CEO de la empresa que realizara una entrevista de segunda ronda. Cerca del final, la otra parte envió una tarea de programación y pidió al ingeniero que la descargara en su computadora de trabajo.
Según un informe de investigación preliminar publicado el 3 de noviembre, la empresa de reclutamiento fue completamente fabricada por los atacantes, y la tarea contenía código malicioso. Los atacantes utilizaron esto para infiltrarse en la computadora del ingeniero y, el 20 de octubre, usaron las herramientas internas de IA de Binance para el movimiento lateral, obtuvieron tokens de permiso para el sistema de despliegue y finalmente vulneraron el sistema de firma de billeteras. Aunque Binance interceptó y congeló de urgencia unos 2.850 millones de dólares, esta intrusión, que comenzó con un "reclutamiento falso", sigue estableciendo el récord de robo de la industria cripto.
El Buró Federal de Investigaciones (FBI) de EE. UU. atribuyó el caso a la campaña de hacking norcoreana TraderTraitor, que es la rama central del infame Grupo Lazarus. El mismo día en que Binance fue atacado, un informe de investigación publicado por Microsoft reveló una evolución aún más peligrosa: este grupo de hackers norcoreanos ha incorporado plenamente la IA generativa en sus operaciones diarias, no solo usando IA para falsificar en masa empresas de reclutamiento y personalizar guiones de entrevistas, sino incluso usando directamente herramientas de IA de código abierto para ayudar en la explotación de vulnerabilidades.
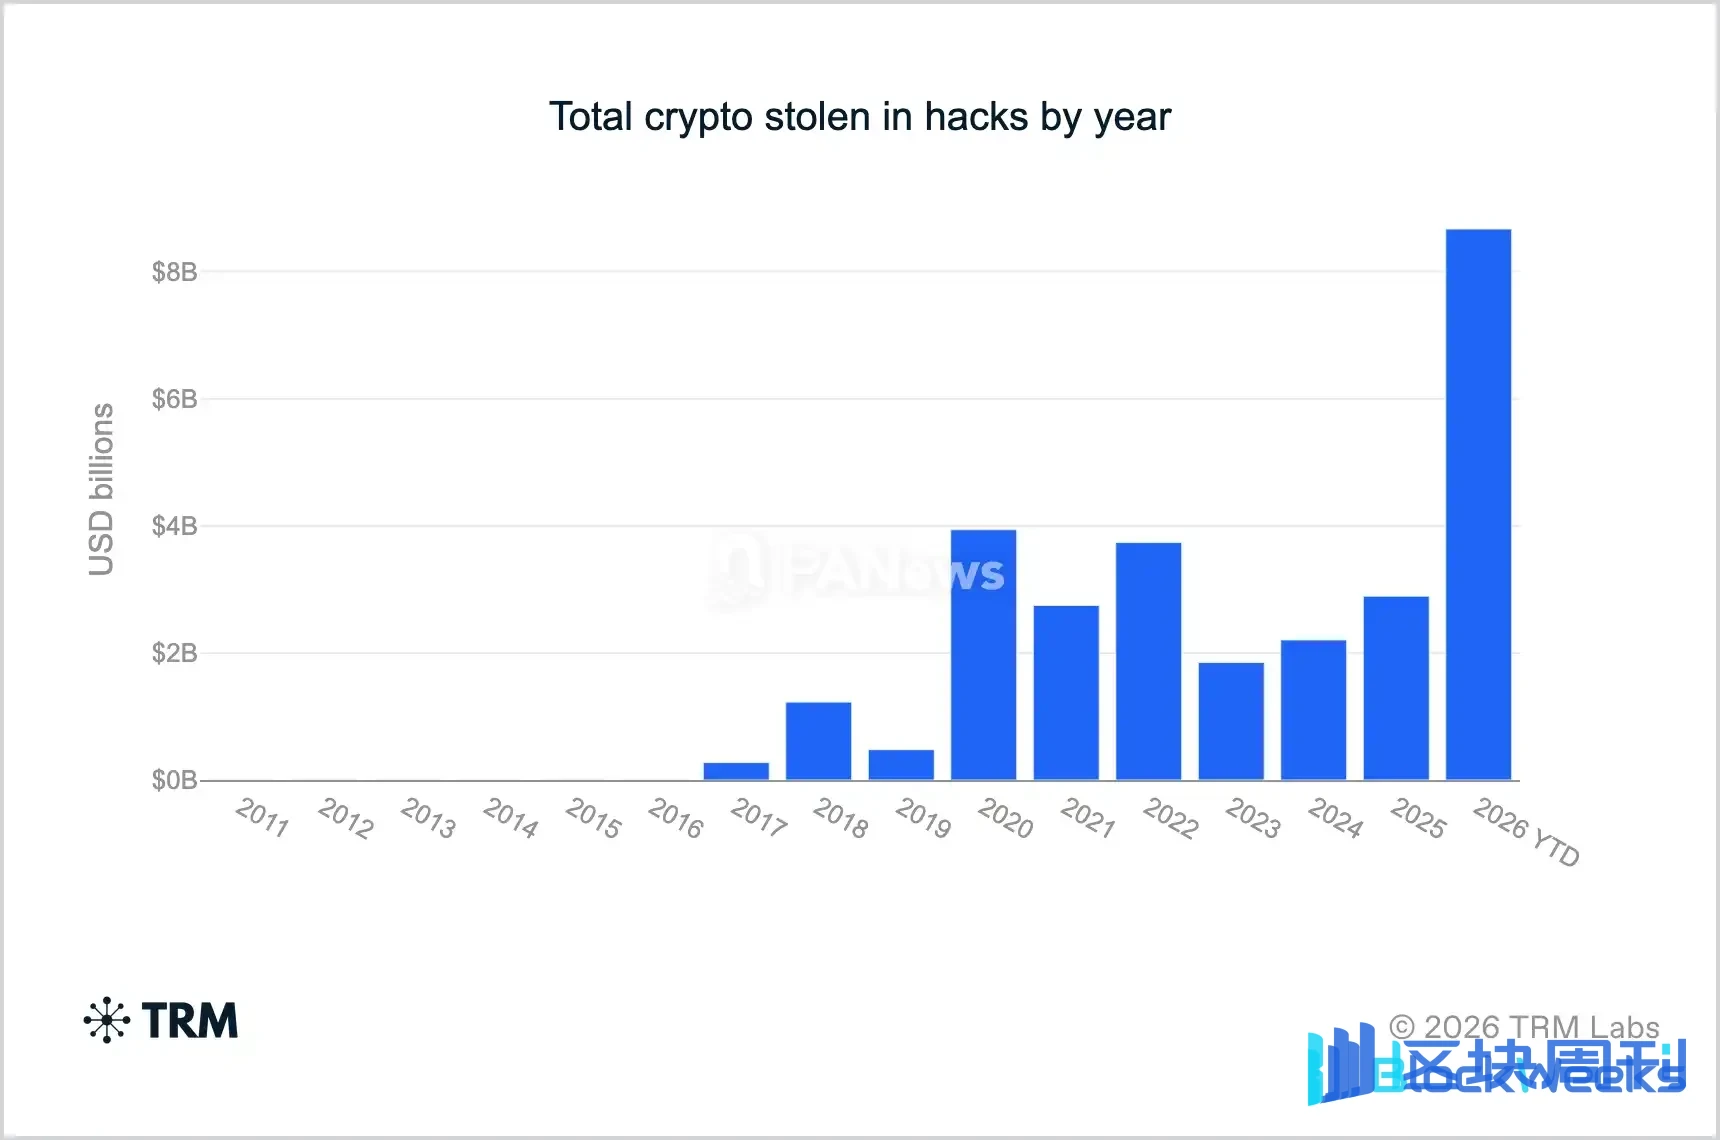
Tras años de evolución, esta unidad encubierta ha convertido a la industria cripto en una enorme máquina de obtención de divisas. Según datos de Chainalysis y la Agencia de Promoción del Comercio y la Inversión de Corea, los hackers norcoreanos robaron al menos 2.020 millones de dólares en criptoactivos en 2025, 4,3 veces el total de exportaciones de bienes de Corea del Norte ese año (469 millones de dólares). TRM Labs estima que, a octubre de 2026, los hackers norcoreanos habían robado unos 12.800 millones de dólares acumulados; de los 8.700 millones de dólares en pérdidas globales por hackers cripto en 2026, Corea del Norte sola monopolizó una cuota del 85%, mientras que en 2020 esa proporción era solo del 7%.
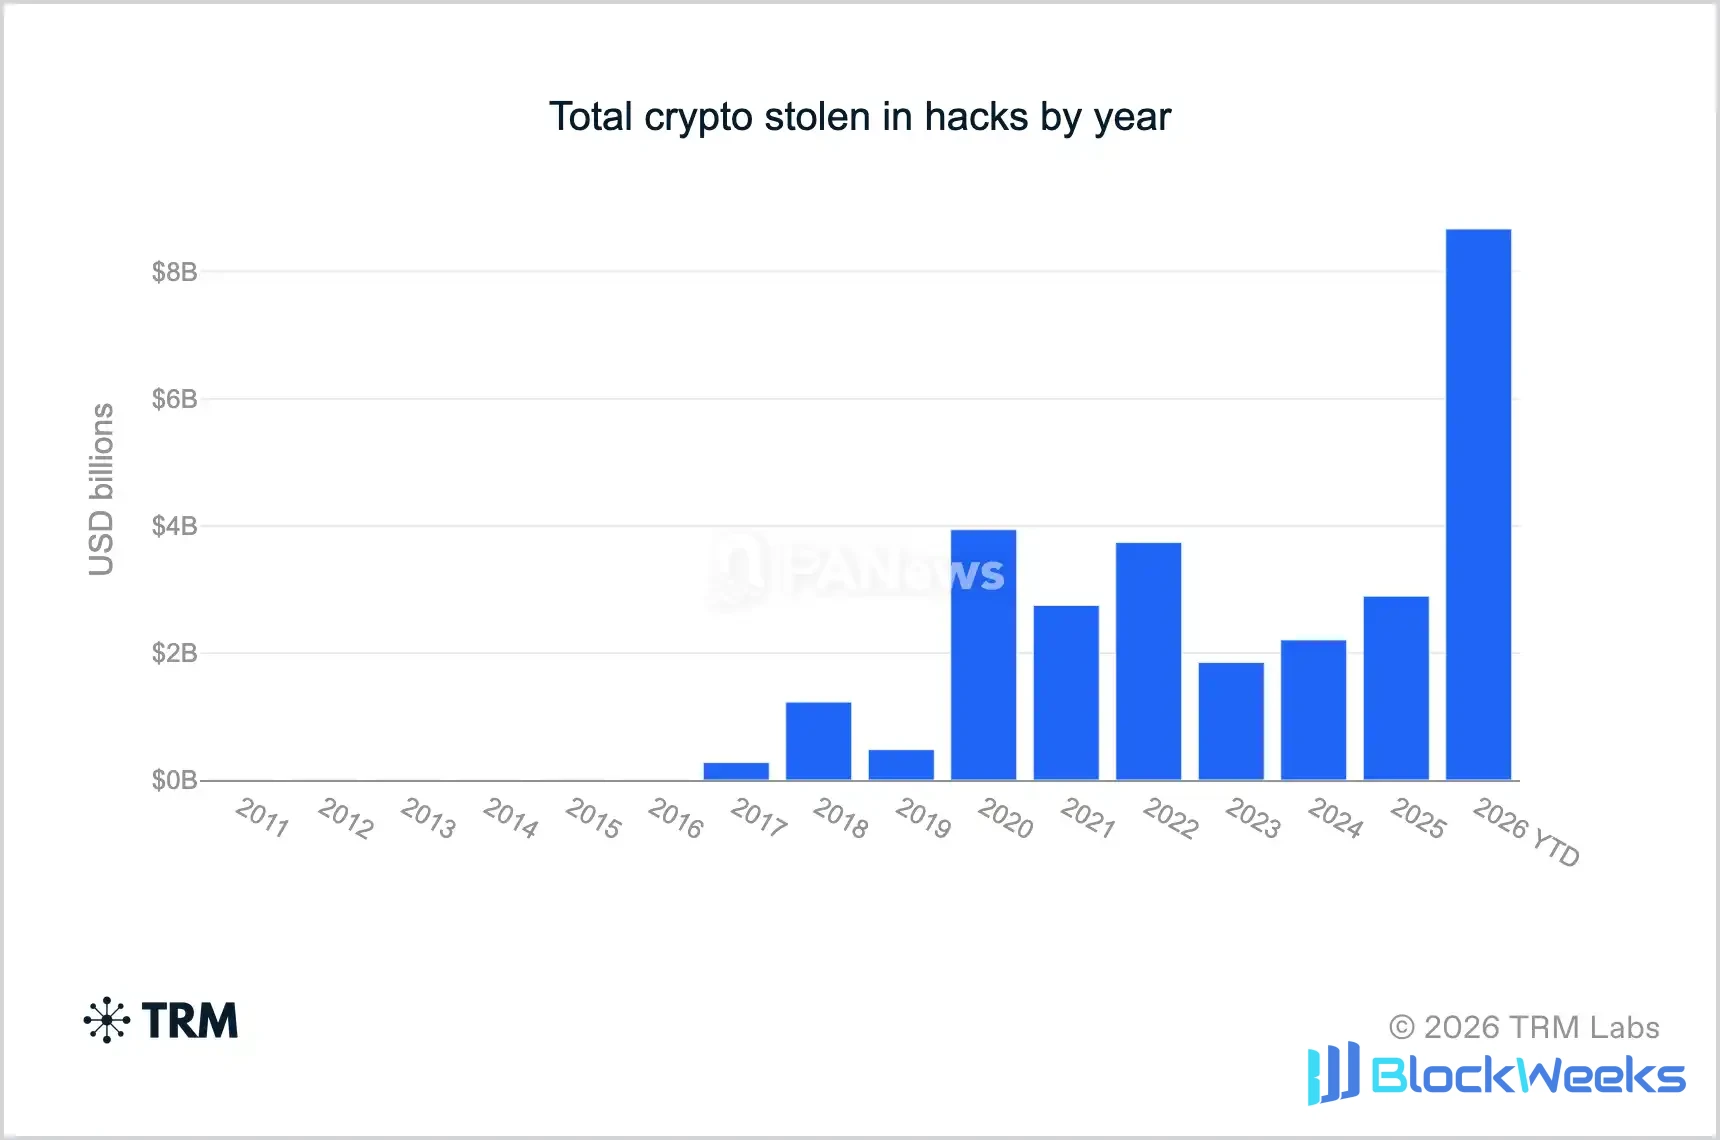
¿Por qué, a pesar de las investigaciones sostenidas y las severas sanciones de las agencias de aplicación de la ley de todo el mundo, Lazarus roba cada vez con más agresividad, llegando incluso a representar más del 80% de los megaatracos en cadena del mundo? ¿Quiénes son exactamente estas personas que se esconden tras las pantallas, cómo se entrenan, cómo se mantienen ocultas y cómo lavan decenas de miles de millones en fondos robados?
Estas preguntas pueden responderse comenzando por los hackers norcoreanos que han sido descubiertos.
Los hackers norcoreanos descubiertos
No es fácil ver el verdadero rostro de estos "programadores fantasma", pero en más de una década de juegos del gato y el ratón, varias grietas aún han permitido al mundo exterior vislumbrar la realidad detrás de las pantallas.
La primera grieta apareció en un currículum enviado a Dalian, China, hace 15 años.
En enero de 2011, la empresa norcoreana Chosun Expo recomendó a una empresa extranjera a un joven llamado Pak Jin Hek (Park Jin Hyok), graduado de la Universidad de Tecnología Kim Chaek de Pyongyang, para hacerse cargo del trabajo de desarrollo del equipo de Dalian. En el currículum, Park sabía inglés y chino, dominaba Java y había trabajado en desarrollo de juegos en línea. En aquel momento, parecía solo un programador extranjero ordinario.
En mayo de 2011, comentó en un correo electrónico que para septiembre habría vivido un año completo en Dalian y se preparaba para regresar a Corea del Norte para casarse, con la esperanza de permanecer en el país a largo plazo. Unos meses después, le dijo a la otra parte que regresaría a casa la semana siguiente.

Imagen del cartel de búsqueda de Park Jin Hyok utilizada en la cobertura de CBS
Sin embargo, años después, cuando el FBI rastreó el ataque a Sony Pictures, el robo de 81 millones de dólares del banco central de Bangladés y el caso del ransomware WannaCry, inesperadamente encontró el antiguo correo electrónico de trabajo de Park. Había olvidado cortar todos los vínculos: la lista de contactos de su correo personal almacenaba de forma llamativa la dirección de la cuenta de la operación de piratería «Kim Hyon Woo», otra cuenta de trabajo tenía permiso para abrir los archivos cifrados en la nube de los hackers, e incluso había compartido los mismos dispositivos y direcciones de red.
Esta intersección de un rastro de la vida cotidiana y la red de la operación convirtió a Park en un rostro icónico de la lista de los más buscados del FBI. Según desertores norcoreanos con formación en informática entrevistados por Reuters, los estudiantes talentosos de ciencias en Corea del Norte son seleccionados capa por capa y enviados a departamentos cibernéticos militares o destinados al extranjero.
De día, son programadores subcontratados que generan divisas para empresas; de noche, son cazadores de la dark web que reciben órdenes del Estado.
Si Park hace una década todavía necesitaba estar físicamente destinado en el extranjero, el segundo infiltrado expuesto demostró el aterrador «disfraz perfecto» de la era de la IA.
En julio de 2024, la empresa estadounidense de ciberseguridad KnowBe4 contrató a un ingeniero sénior remoto. El solicitante de empleo robó la identidad de un ciudadano estadounidense legítimo, utilizó una foto de perfil compuesta retocada con IA y superó cuatro rondas de entrevistas por vídeo y todas las verificaciones de antecedentes. El fallo solo salió a la luz cuando la empresa envió un ordenador de trabajo Mac: la dirección de entrega era en realidad una granja de portátiles en Estados Unidos especializada en alojar ordenadores para que hackers extranjeros falsificaran IP estadounidenses. Menos de 25 minutos después de encender el ordenador, el «nuevo empleado» no pudo esperar para implantar malware a través de una Raspberry Pi, activando al instante una alerta terminal. Cuando el equipo de seguridad llamó para verificar, la persona tartamudeó rápidamente y desconectó, y finalmente fue confirmada por Mandiant y el FBI como una infiltrada norcoreana.
Para 2025-2026, cuando el intercambio de caras con IA y las identidades falsas hicieron ineficaces las verificaciones de antecedentes convencionales, la forma en que el mundo cripto atrapó al tercer hacker norcoreano fue aún más oscuramente humorística.
A medida que grandes cantidades de personal informático norcoreano disfrazado de desarrolladores japoneses y estadounidenses inundaron la industria Web3, algunos proyectos cripto que ya estaban hartos inventaron una pregunta de entrevista definitiva que funcionaba siempre: el «test de Kim Jong Un». En abril de 2026, el investigador de seguridad blockchain Tanuki42 publicó públicamente una grabación de una entrevista remota de 82 segundos: un solicitante que usaba el alias Taro Aikuchi y afirmaba vivir en Meguro, Tokio, respondió con fluidez a las preguntas técnicas, pero cuando el entrevistador le pidió de repente que repitiera una obscenidad insultante hacia Kim Jong Un para descartar a espías norcoreanos, el «ingeniero japonés» cambió de expresión al instante.

Primero fingió que la señal era mala, se quedó en silencio después de que el entrevistador insistiera de nuevo, y luego cortó la conexión apresuradamente. En cuestión de minutos, cambió rápidamente su cuenta de Telegram, borró los registros y eliminó su página de LinkedIn.
Aunque este personal técnico ha dominado el código blockchain más vanguardista y la tecnología de deepfake con IA, bajo una estricta vigilancia y un sistema de castigo colectivo, insultar públicamente al líder supremo sigue siendo una línea roja de vida o muerte que absolutamente no se atreven a cruzar.
Desde Park Jin Hyok compartiendo un correo electrónico en un apartamento de alquiler en Dalian, hasta el falso ingeniero estadounidense que usó IA para engañar cuatro rondas de entrevistas, pasando por el «desarrollador de Tokio» que cortó el cable de red en segundos debido a un tabú político, estos tres momentos de exposición que abarcan 15 años componen una esquina del enorme iceberg que es Lazarus.
Lazarus, mucho más que solo "ciber-robo de dinero"
En noviembre de 2014, los sistemas informáticos de Sony Pictures fueron comprometidos, filtrando una gran cantidad de materiales internos no publicados y correos electrónicos de ejecutivos. Una organización que se autodenominaba "Guardianes de la Paz" reclamó la responsabilidad. En ese momento, Sony se preparaba para estrenar la película The Interview, que describía una trama ficticia para asesinar al líder norcoreano. En las acusaciones posteriores, el Departamento de Justicia de Estados Unidos declaró que los atacantes respaldados por Corea del Norte no solo robaron datos y paralizaron computadoras, sino que también enviaron amenazas de bomba a los empleados.
Unos meses después, la firma de seguridad Novetta lideró un esfuerzo de atribución transaccional dirigido al malware utilizado en los ataques. Los investigadores descubrieron que parte del código en el incidente de Sony compartía un origen común con herramientas dejadas atrás en múltiples ciberataques previos. El informe "Operación Blockbuster" de 2016 se refirió colectivamente a esta fuerza atacante oculta como el "Grupo Lazarus".
A medida que las investigaciones se profundizaron, el mundo exterior gradualmente se dio cuenta de que Lazarus no era una sola banda dedicada al robo de dinero, sino una máquina estatal altamente compartimentada. Cuando el Departamento del Tesoro de Estados Unidos sancionó a Lazarus, BlueNoroff y Andariel en 2019, los vinculó explícitamente con la principal agencia de inteligencia militar de Corea del Norte, la Oficina General de Reconocimiento (RGB).
Unit 42, de la firma de seguridad Palo Alto Networks, elaboró un mapa de relaciones panorámico en 2024. Bajo el paraguas de mando de la Oficina General de Reconocimiento, múltiples conglomerados de actividad cibernética desempeñaban cada uno sus propias funciones, y sus terrenos de caza se habían extendido hace mucho tiempo más allá de la industria de las criptomonedas para abarcar las finanzas globales, la industria de defensa y militar, y la inteligencia mediática.

Mapa de relaciones de los conglomerados de actividad cibernética relacionados con la Oficina General de Reconocimiento de Corea del Norte elaborado por Unit 42 en 2024
En esta red, solo una parte se centraba principalmente en la cadena de bloques y la industria de las criptomonedas, como Slow Pisces (también conocido como Jade Sleet), que se superpone con el caso de Binance TraderTraitor, y Gleaming Pisces (también conocido como Citrine Sleet), que se especializa en difundir el troyano AppleJeus a través de software de trading falso.
Fuera del círculo de las criptomonedas, las operaciones de otras ramas eran igualmente impresionantes. En las finanzas tradicionales, Alluring Pisces (es decir, BlueNoroff/APT38) ya había tratado al sistema bancario global como un cajero automático mucho antes del mercado alcista de las criptomonedas. Su obra representativa más sensacional fue el robo al banco central de Bangladesh en 2016.
En la industria de defensa y militar, Jumpy Pisces (es decir, Andariel) desempeñaba el papel de un ladrón de tecnología que "sostiene la guerra mediante la guerra". Según una acusación publicada por el Departamento de Justicia de Estados Unidos en julio de 2024, esta rama formó un circuito cerrado único. Por un lado, utilizaban el ransomware Maui para atacar múltiples hospitales e instituciones médicas de Estados Unidos, exigiendo rescates para recaudar fondos operativos; por otro lado, usaban ese dinero para comprar servidores e infiltrarse en contratistas de defensa de Estados Unidos, bases de la fuerza aérea e instituciones de investigación y desarrollo de defensa de Corea del Sur, robando específicamente planos clasificados de diseño de motores de cazas F-15, satélites de reconocimiento militar, submarinos e instalaciones de combustible nuclear y enriquecimiento de uranio.
En medios e inteligencia estratégica, Selective Pisces (Diamond Sleet) y Sparkling Pisces (Kimsuky) centraron sus esfuerzos en robar secretos y crear un efecto disuasorio. Además de paralizar a gigantes del entretenimiento como Sony Pictures en años anteriores, en los últimos años se hicieron pasar repetidamente por periodistas de medios occidentales de corriente principal y académicos de think tanks, enviando "esquemas de entrevista" o invitaciones a conferencias que contenían troyanos a periodistas occidentales, diplomáticos y think tanks de defensa que informaban sobre asuntos norcoreanos; incluso registraron en masa cuentas de suplantación de alta fidelidad en redes sociales, haciéndose pasar por investigadores de seguridad de primer nivel para "anti-phishing" a expertos en seguridad de empresas como Google, robando así vulnerabilidades de software no divulgadas (0-days) y las políticas de línea roja de varios países hacia Corea del Norte.
Los investigadores dividen principalmente los conglomerados según los objetivos de ataque, las características del malware y la infraestructura de servidores, pero cuando diferentes equipos comparten repositorios de código o servidores de salto durante las operaciones, es casi imposible distinguir limpiamente, como cortar tofu, exactamente qué grupo llevó a cabo cada operación.
Pero lo que es seguro es que "robar dinero" y "robar secretos" han estado altamente entrelazados dentro de esta máquina durante mucho tiempo.
De las cuentas de bancos centrales a las carteras de los exchanges
Antes de que los exchanges de criptomonedas se convirtieran en objetivos principales, los bancos ya habían entrado en el campo de visión de los investigadores.
En febrero de 2016, los ordenadores del banco central de Bangladés conectados al sistema internacional de mensajería bancaria SWIFT fueron comprometidos. Documentos judiciales estadounidenses declararon que los atacantes emitieron instrucciones de transferencia en nombre del banco central, solicitando al Banco de la Reserva Federal de Nueva York que enviara dólares estadounidenses desde la cuenta del banco central en el extranjero.
Los atacantes intentaron transferir casi 1000 millones de dólares, de los cuales 81 millones llegaron a cuentas en Filipinas y luego pasaron a través de bancos, agencias de remesas y canales de casinos; otros 20 millones fueron interceptados por el banco receptor en Sri Lanka. Los investigadores descubrieron que las cuentas receptoras filipinas habían sido abiertas con nombres falsos ya el año anterior.
Además de las cuentas receptoras, los atacantes también necesitaban entender cómo los bancos procesaban las transferencias. Tras estudiar los ataques de APT38 contra instituciones financieras, Mandiant descubrió que, después de entrar en la red de una institución víctima, recopilaban credenciales de cuentas, localizaban los ordenadores que gestionaban las transacciones SWIFT y luego buscaban oportunidades para enviar instrucciones de transferencia. En los casos observados por la empresa, los atacantes permanecieron dentro de las redes de las víctimas durante un promedio de unos 155 días, con un máximo de casi dos años.

Flujo de ataque de APT38 esbozado por Mandiant
Unos años después, los fondos en la industria de las criptomonedas también se convirtieron gradualmente en objetivos. En 2022, el puente entre cadenas Ronin utilizado por el juego de blockchain Axie Infinity fue robado, con pérdidas superiores a 600 millones de dólares, y el FBI atribuyó el ataque a Lazarus. Dos años más tarde, el exchange japonés DMM Bitcoin perdió 4502,9 bitcoines, valorados en unos 308 millones de dólares en el momento del incidente. Las agencias policiales de Estados Unidos y Japón atribuyeron el caso a TraderTraitor.
Los investigadores reconstruyeron el punto de entrada del caso DMM. En marzo de 2024, un atacante que se hacía pasar por reclutador contactó con un empleado de la empresa de software de carteras Ginco en LinkedIn y le envió una supuesta prueba de trabajo que contenía código malicioso. Tras obtener acceso, el atacante se hizo pasar por este empleado y luego utilizó el sistema de comunicación de la empresa para, presuntamente, manipular una solicitud de transacción normal de DMM.
En febrero de 2025, el exchange de criptomonedas Bybit se preparaba para transferir una suma de Ethereum desde una cartera fría a una cartera utilizada para operaciones diarias. Las carteras frías se utilizan para almacenar activos, y esta transferencia debía pasar por la interfaz del proveedor de servicios de carteras Safe y ser firmada conjuntamente por múltiples personas autorizadas. La empresa de seguridad Sygnia, que lideró la investigación, reconstruyó posteriormente el proceso del ataque. Ya el 4 de febrero había aparecido actividad maliciosa en el ordenador de un desarrollador de Safe; al día siguiente, el atacante utilizó el token de acceso de ese desarrollador para entrar en el entorno en la nube de Safe.
El 19 de febrero, el atacante implantó contenido malicioso en el código invocado por la página web de Safe y estableció condiciones de activación, esperando a que la cartera objetivo de Bybit iniciara una operación. Dos días después, el personal autorizado de Bybit procesó la transferencia a través de la interfaz de Safe y vio lo que parecía ser una solicitud de transferencia interna normal.
Pero según una reconstrucción de la empresa de seguridad NCC Group, la transacción realmente aprobada por los firmantes contenía una operación maliciosa que invocaba un contrato preimplementado por el atacante, cambiando la lógica de control de la cartera fría. Una vez ejecutada la transacción, el atacante ya no necesitaba obtener de nuevo la firma múltiple original para transferir los activos de la cartera. Aproximadamente 1500 millones de dólares en activos salieron entonces.

Diagrama esquemático del proceso de robo de Bybit elaborado por Curvegrid
Según la investigación de Sygnia, el código malicioso se eliminó aproximadamente dos minutos después de que ocurriera la transacción. La investigación concluyó que el compromiso inicial del ordenador del desarrollador de Safe pudo haber implicado ingeniería social, pero el método de contacto específico aún no se ha confirmado.
La configuración multifirma de Bybit requería que varios miembros del personal autorizado aprobaran conjuntamente las transacciones, lo que originalmente pretendía reducir el riesgo derivado del compromiso de una sola cuenta. Después de que los atacantes entraron en el entorno en la nube de Safe, modificaron las páginas web utilizadas conjuntamente por estos firmantes, lo que finalmente provocó que se aprobaran transacciones maliciosas.
Además de infiltrarse en proveedores de servicios de software, algunos miembros del personal norcoreano también han sido acusados de utilizar identidades falsas para entrar en empresas de criptomonedas. En 2025, el Departamento de Justicia de Estados Unidos acusó a cuatro ciudadanos norcoreanos por participar en un esquema de robo, dos de los cuales estaban empleados como desarrolladores en una empresa de blockchain y una empresa de tokens virtuales, respectivamente. Los fiscales dijeron que utilizaron las oportunidades laborales para robar y transferir más de 900.000 dólares en activos virtuales.
Cabe señalar que también pueden ocultarse trampas al otro lado del proceso de contratación. Tras investigar un clúster de actividad al que denomina Sapphire Sleet, Microsoft descubrió que los atacantes se hacen pasar por reclutadores en plataformas sociales, primero discuten oportunidades laborales con los objetivos, luego organizan entrevistas técnicas y les exigen instalar malware disfrazado de herramientas de reunión o actualizaciones de herramientas para desarrolladores. La prueba laboral que recibió el empleado de Ginco en el caso DMM también apareció en un proceso de contacto similar.
Estas tácticas siguen incluso evolucionando. En un informe de octubre de 2026, Microsoft señaló que los atacantes relacionados con Corea del Norte han utilizado IA generativa para investigar objetivos, redactar contenidos de contacto y configurar identidades falsas. Una invitación que parece cuidadosamente preparada para la experiencia de un solicitante de empleo puede estar respaldada por la recopilación de información sobre su trayectoria laboral y sus relaciones sociales.
¿A dónde fue a parar el dinero robado?
Después de transferir los activos, los atacantes suelen dividir primero los fondos entre múltiples carteras nuevas. Algunas direcciones, tras recibir el dinero, lo transfieren posteriormente por etapas, dejando registros dispersos en la cadena. Los fondos pueden pasar luego por intercambios descentralizados o servicios entre cadenas, ser convertidos en otros tokens o trasladados a otra blockchain. Con cada conversión adicional, los investigadores deben seguir rastreando nuevas direcciones y sus contrapartes.
El flujo de fondos tras el robo de Bybit proporcionó una pista. En febrero de 2025, los Ethereum robados de Bybit comenzaron a fluir hacia miles de direcciones. Los atacantes dividieron y convirtieron los fondos, y luego los movieron a través de servicios entre cadenas. TRM Labs dijo que en un plazo de 48 horas se habían transferido al menos 160 millones de dólares y habían entrado en canales de blanqueo de dinero.

Mientras rastreaba estas transferencias, el investigador en cadena ZachXBT notó otro grupo de personas. Según su investigación publicada en octubre de 2026, tras el ataque a Bybit, más de una docena de cuentas aparecieron en grupos públicos de Telegram y Discord buscando pedidos relacionados con los fondos robados. Un operador que utilizaba el nombre en pantalla Jimmy Green llamó su atención.

ZachXBT decidió acercarse a la otra parte como cliente. El 6 de marzo de 2025, transfirió 349.700 USDC a una nueva dirección, preparándose para realizar múltiples transacciones con Jimmy. Jimmy proporcionó una dirección de recepción y le pidió que transfiriera USDC en la cadena Ethereum a cambio de USDT en la cadena Tron. ZachXBT rastreó y descubrió que la cartera que pagó las comisiones en cadena por esta dirección de recepción podía remontarse a los fondos robados de Bybit y aparecía en la lista pública de direcciones implicadas en el caso.
Para seguir contactando con Jimmy, ZachXBT realizó varias transacciones más con él, cada una con una pérdida de aproximadamente el 5%. Ambos hablaron de trading, así como de mahjong, comida y familia. A medida que aumentaba su contacto, Jimmy comenzó a contarle a la persona que creía que era un cliente sobre el negocio de su equipo, incluido el traslado de fondos de Bybit para clientes norcoreanos y las operaciones del equipo en Hong Kong y China continental.
ZachXBT dijo que Jimmy una vez le avisó con un día de antelación que una suma de fondos se transferiría a Solana, y la transferencia correspondiente apareció en la cadena al día siguiente. El 12 de marzo, Jimmy envió una captura de pantalla de una transacción entre cadenas. Basándose en el monto y la hora, ZachXBT encontró una orden coincidente en THORChain. Las tres direcciones de Solana que la otra parte proporcionó posteriormente le ayudaron a rastrear un conjunto de fondos robados de Bybit por valor de más de 12 millones de dólares; según él, Tether congeló posteriormente 442.000 USDT relacionados con este conjunto de direcciones.

Jimmy también afirmó a ZachXBT que su equipo se encargó de la mayor parte de los activos robados de Bybit. ZachXBT cree que el patrón de blanqueo de dinero que observó es coherente con esta afirmación. Entregó los hallazgos de su investigación al personal encargado de hacer cumplir la ley y a los investigadores del sector privado involucrados en el caso, y solo hizo pública la experiencia en octubre de 2026.
Tras el incidente de seguridad, Binance anunció que se habían congelado en la cadena unos 3.000 millones de dólares en activos relacionados con el incidente. TRM Labs observó que los atacantes vendieron algunos activos a través de intercambios descentralizados y creadores de mercado, y también pignoraron algunos activos robados en protocolos de préstamo como Aave y JustLend para pedir prestados otros activos.
Al mismo tiempo, Binance comenzó a reponer los activos afectados. El 2 de noviembre, la plataforma dijo que aproximadamente el 95% de los activos relevantes habían sido repuestos y publicó pruebas de reservas para algunos activos principales. El 3 de noviembre, Binance anunció la restauración adicional de retiros para más activos y redes, y la investigación de seguridad sigue en curso.