
Binance-Mitbegründer Changpeng Zhao (CZ) forderte Krypto-Investoren auf, neue Hardware-Wallets einer strikten „Quarantäne“-Phase zu unterziehen. Die Warnung kam im Zusammenhang mit einem Vorfall in Südostasien, bei dem Nutzer mehr als 86 Millionen Dollar verloren, nachdem ein lokaler Ledger-Distributor kompromittiert worden war.
Die Ereignisse in diesem Herbst haben eine neue Schwachstelle in der Branche offengelegt: Hacker haben ihren Fokus von der Ausnutzung digitaler Fehler auf die physische Abfangung von Geräten während der Lieferung verlagert.
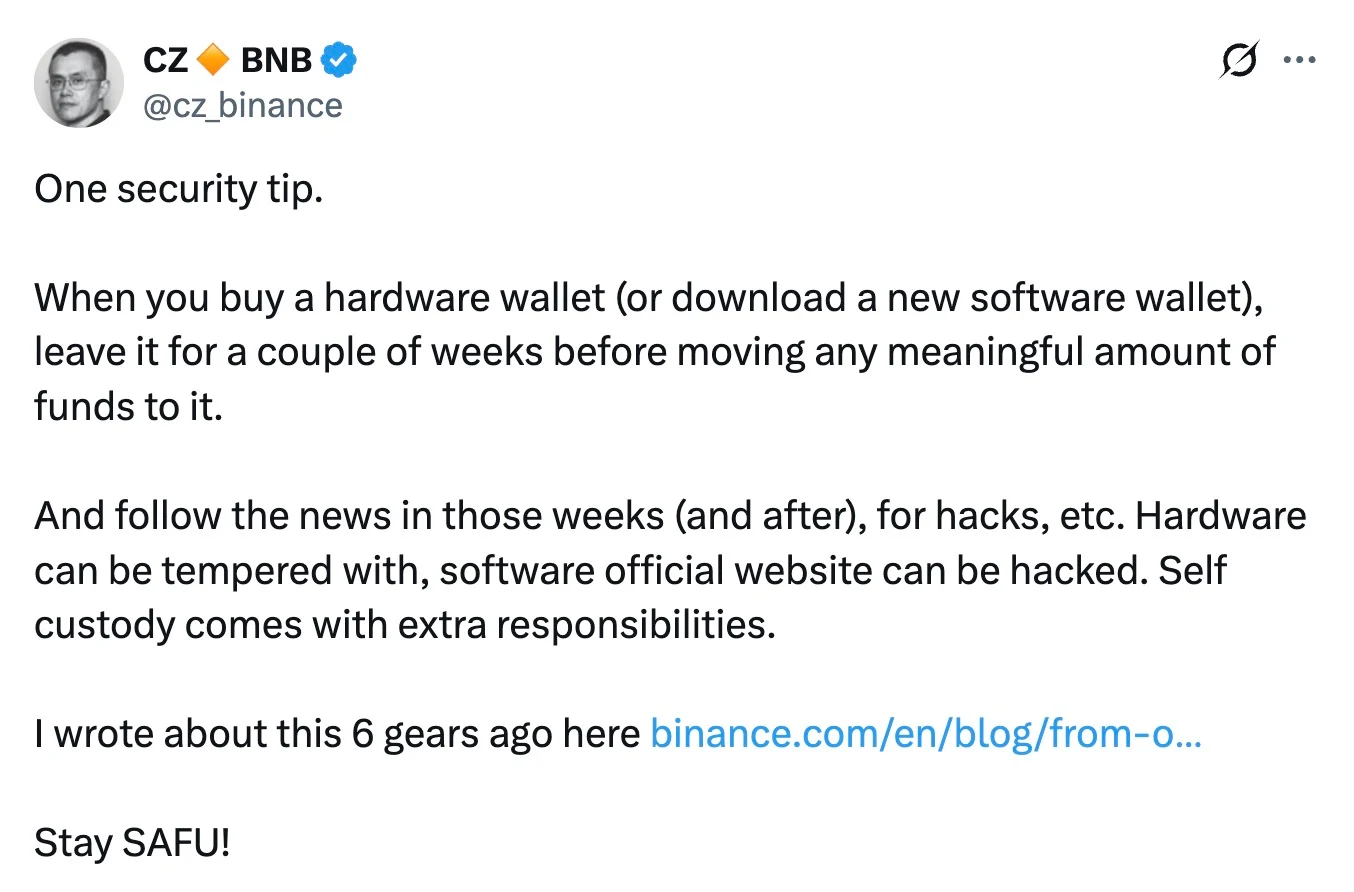
In einem Kommentar zu den Risiken riet Changpeng Zhao davon ab, unmittelbar nach dem Kauf eines Geräts oder dem Herunterladen einer Software große Vermögenswerte auf neue Adressen zu übertragen.
Seiner Ansicht nach sollte die Wallet mindestens ein paar Wochen ungenutzt bleiben. Während dieser Zeit sollten Investoren relevante Nachrichten aufmerksam verfolgen, um Berichte über mögliche Hacking-Angriffe zu erkennen.
CZ erinnerte die Nutzer daran, dass die Selbstverwahrung digitaler Vermögenswerte stets eine zusätzliche Verantwortung mit sich bringt, die nicht ignoriert werden kann. Er betonte, dass in der heutigen Umgebung physische Geräte modifiziert werden können, bevor sie den Endkunden erreichen, während die offizielle Website jeder Software gehackt werden kann.
Eine solche präventive Wartezeit gibt den Nutzern ein Zeitfenster: Wenn eine Charge von Geräten bereits kompromittiert bei einem Wiederverkäufer eintrifft, haben On-Chain-Analysten zwei Wochen Zeit, die ersten Diebstähle zu entdecken und in den Medien Alarm zu schlagen, um andere Käufer zu schützen.
„Lebe ein paar Wochen mit der Wallet.“ Die Logik hinter CZs Rat
Der unmittelbare Auslöser für die strengen Empfehlungen war eine Eilmeldung von Ledger am 9. Oktober bezüglich der Aussetzung des Verkaufs über seinen Wiederverkäufer CryptoBilis. Zuvor hatten On-Chain-Forscher Abflüsse von etwa 86,9 Millionen Dollar über die Bitcoin-, Ethereum- und Tron-Netzwerke von Hunderten von Wallets verfolgt, die Investoren in Malaysia, Indonesien und den Philippinen gehörten.
Die Angreifer öffneten physisch Pakete in den Zwischenlagern des Wiederverkäufers und ersetzten die Originalanleitungen durch vorab generierte Seed-Phrasen. Ledger betonte separat, dass seine Fabrikproduktion, Firmware und die Ledger Live-Anwendung nicht kompromittiert worden seien — der Angriff betraf nur CryptoBilis als Logistikglied.
Allen Kunden, die in den vergangenen 90 Tagen Geräte gekauft hatten, wurde geraten, sie nicht zu aktivieren und, falls ein Risiko der Kompromittierung bestand, ihre Vermögenswerte dringend auf neue Adressen zu verschieben.
Der Ledger-Vorfall bestätigte einen breiteren Trend: In den vergangenen drei Monaten ist die physische Lieferung zum Hauptschwachpunkt bei der „Cold“-Aufbewahrung geworden, was alle großen Akteure am Markt betrifft. Im August meldete der Coldcard-Hersteller Coinkite, dass die Systeme seiner Drittanbieter-Distributoren kompromittiert worden seien.
Im September räumte Trezor eine Datenpanne ein, die 80.000 US-Kunden betraf, nachdem sein Logistikunternehmen ShipMonk gehackt worden war, wodurch echte Namen, Telefonnummern und Wohnadressen der Käufer offengelegt wurden.
Der Kauf von Wallets über lokale Marktplätze oder Distributoren gilt inzwischen praktisch als unsicher. Für große Halter ist der aufkommende Standard, Hardware direkt bei den Herstellern zu bestellen, die Lieferung an neutrale Adressen wie Postfächer zu veranlassen und eine obligatorische „Quarantäne“-Phase nach CZs Methode umzusetzen.