
Der Ledger-Lieferkettenangriff eskaliert weiter. Alle offengelegten Fälle gestohlener Coins betreffen den Distributor CryptoBilis, und dieser Kanal hat den Verkauf von Hardware-Wallets eingestellt. Ledger behauptet, dass die eigenen Systeme und direkten Vertriebskanäle nicht betroffen sind, aber die Community hat weitere potenziell riskante Distributoren entdeckt (mehr als 20 betroffen, verteilt auf Plattformen wie Lazada), und Fälle von anomalen Geräten sind in Asien, Südamerika, Europa und anderen Regionen aufgetreten.
Angriffsmerkmale: Sicherheitsforscher fanden unbefugt implantierte Hardware-Komponenten im Inneren der Geräte, und einige Versionen können hinter dem Bildschirm versteckt werden; beim High-End-Modell Ledger Stax wurde ebenfalls ein zusätzliches Kommunikationsmodul (Nordic nRF9151) und mutmaßliche Antennenkabel gemeldet. SlowMist-Gründer Cos sagte, die Angreifer seien als "Hardware-Hacking"-Experten zu bezeichnen.
Ledgers Reaktion: Zusammenarbeit mit Strafverfolgungsbehörden bei den Ermittlungen, Rat an Nutzer, unbenutzte Geräte nicht zu initialisieren; bei bereits eingerichteten Geräten sollten die Vermögenswerte auf neue Geräte übertragen und eine brandneue Mnemonic-Phrase generiert werden, während die Vertriebskontrollen und Manipulationsschutzprozesse verstärkt werden, indem Distributoren verpflichtet werden, nur über autorisierte Kanäle zu kaufen.
Reaktion der Branche: OneKey beendete die Autorisierung von CryptoBilis und setzte neue Distributoren aus; SafePal betonte mehrere Verifizierungsmechanismen (Geräteauthentizität, Aktivierungsstatus, manipulationssichere Siegel); Trezor entfernte CryptoBilis und warnte davor, Geräte selbst zu zerlegen; Tangem konzentrierte sich auf die Erklärung des integrierten Designs des Sicherheitschips (private Schlüssel können nicht exportiert, Firmware kann nicht verändert werden); imKey erklärte, nicht betroffen zu sein, werde aber die Kanäle überprüfen.
Kernwarnung: Die Auswirkungen des Vorfalls gehen weit über den Coin-Diebstahl selbst hinaus und erschüttern die Grundlage des Vertrauens der Nutzer in die "Sicherheitsverteidigungslinie" von Hardware-Wallets. Verbraucher sollten nur über offizielle Kanäle kaufen und die Geräteauthentizität vor der Verwendung überprüfen; Hersteller müssen das Vertrauen mit transparenten Untersuchungen und verifizierbaren Maßnahmen zur Lieferkettenkontrolle wiederherstellen, andernfalls wird der Sicherheitskonsens, von dem die Branche zum Überleben abhängt, auf eine lange Bewährungsprobe gestellt.
Autor: Nancy, PANews
Der Ledger-Lieferkettenangriff eskaliert weiter. Während immer mehr Fälle von anomalen Geräten ans Licht kommen und potenziell riskante Distributoren auftauchen, dehnt sich dieser durch Drittvertriebskanäle ausgelöste Sicherheitssturm ständig aus. Obwohl Ledger behauptet, dass die eigenen Systeme und direkten Vertriebskanäle nicht betroffen sind, hat der Vorfall das Problem der Lieferkettensicherheit von Hardware-Wallets in den Vordergrund gerückt.
Was alarmierender ist als der Coin-Diebstahl selbst, ist das Wanken des Nutzervertrauens. Hardware-Wallets, einst als wichtige Verteidigungslinie zum Schutz von Krypto-Vermögenswerten angesehen, stehen nun vor einem Vertrauensstresstest. Diese Krise prüft nicht nur den Markenruf von Ledger, sondern auch das Sicherheitsvertrauensfundament, von dem die gesamte Hardware-Wallet-Branche zum Überleben abhängt.
Das Rätsel um den Ledger-Lieferkettenangriff weitet sich aus, Sicherheitspersonal räumt ein, dass die Angreifer hochqualifiziert sind
Während immer mehr anomale Proben und potenziell riskante Kanäle auftauchen, zieht das Ausmaß der Auswirkungen der Ledger-Lieferkettensicherheitskrise zunehmende Aufmerksamkeit auf sich.
Am 11. Oktober postete der Krypto-Analyst Darkfost, dass nach der Aufdeckung des CryptoBilis-bezogenen Sicherheitsvorfalls andere potenziell riskante Distributoren, darunter einige Händler der Lazada-Plattform, in Community-Diskussionen auftauchten. Derzeit kann Ledger noch nicht bestätigen, ob CryptoBilis der einzige vom Risiko betroffene Vertriebskanal ist. In Anbetracht dessen, dass einige Distributoren in der regionalen Verteilung miteinander verbunden sind, hält Darkfost es für nicht völlig ausgeschlossen, dass mehrere Kanäle der Lieferkette gleichzeitig kompromittiert wurden.
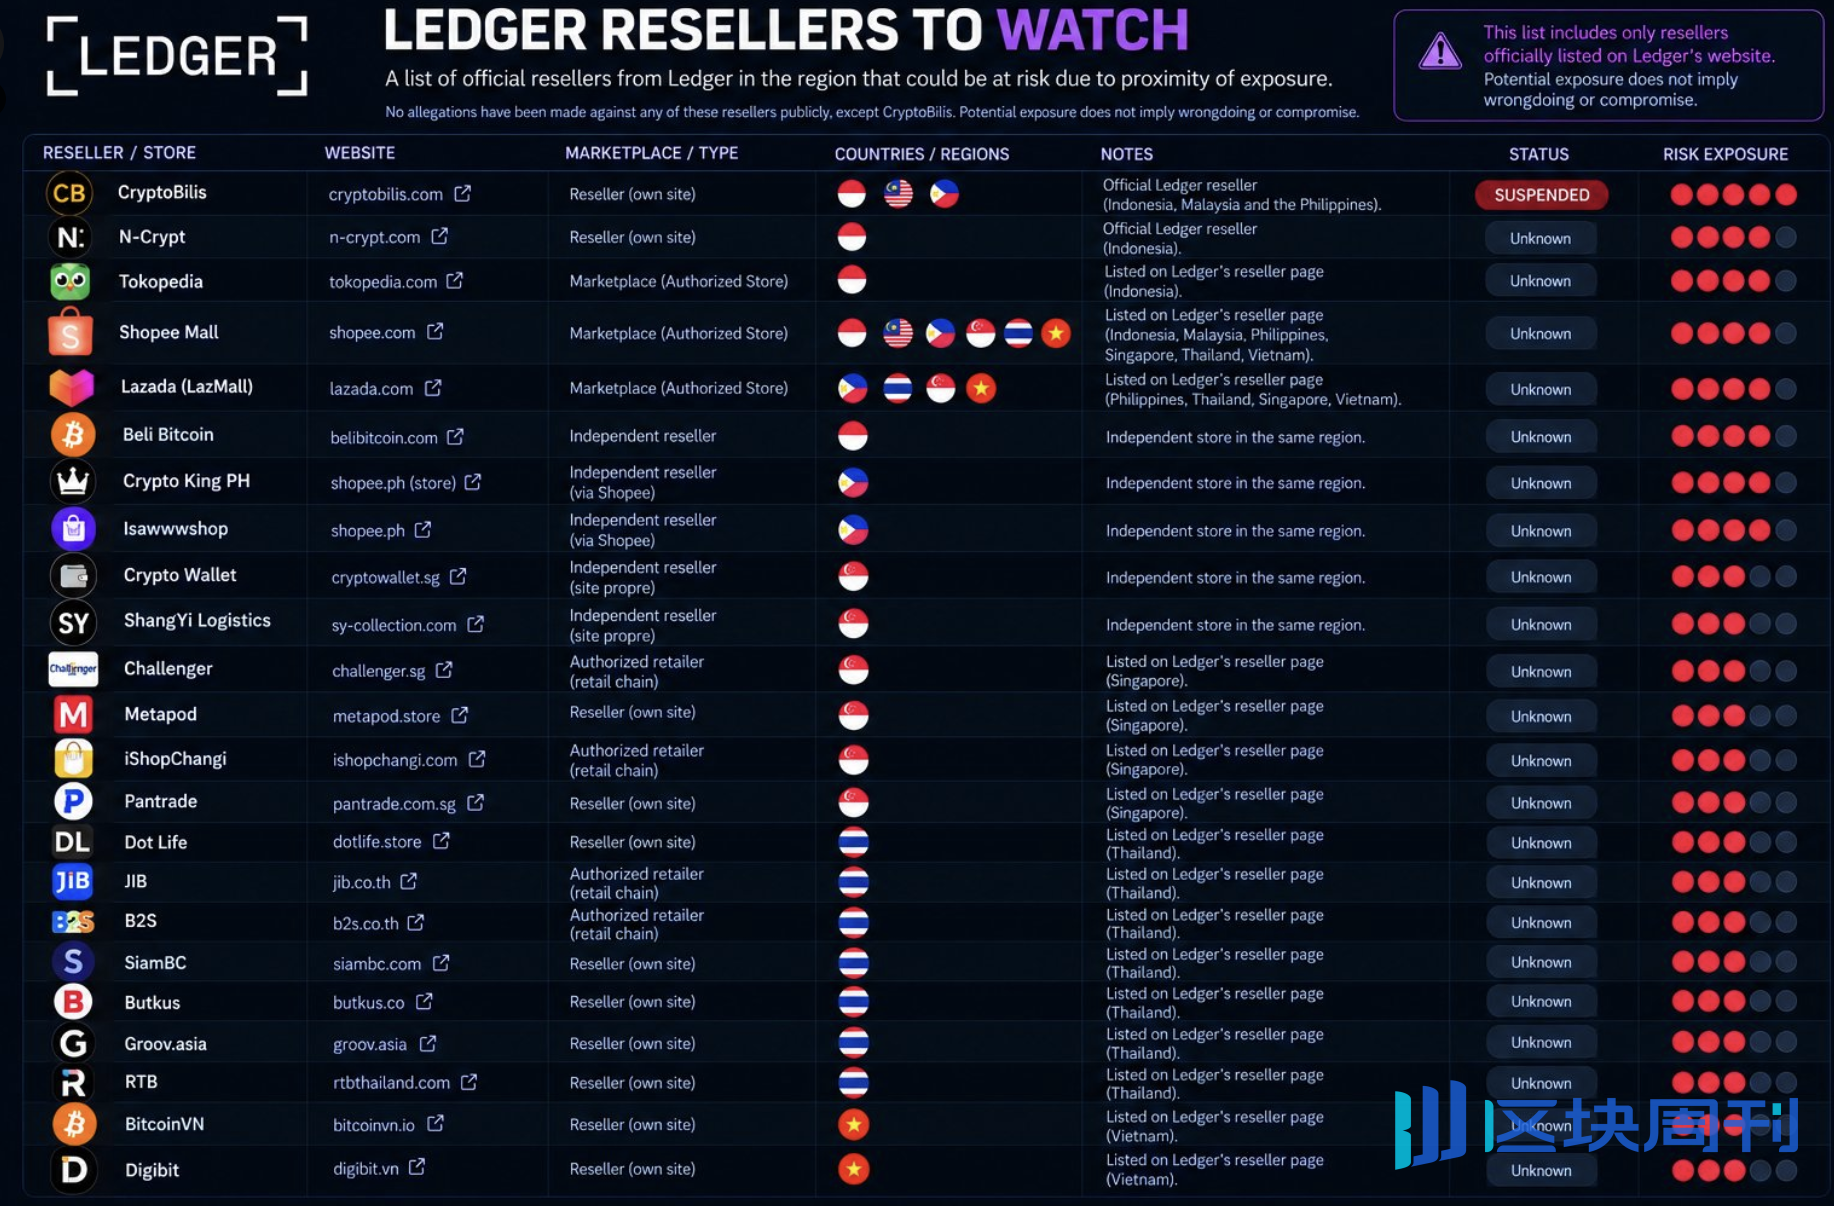
Basierend auf den von der Community offengelegten Informationen stellte er eine Liste „potenziell riskanter Ledger-Distributoren“ zusammen, die mehr als 20 Distributoren umfasst. Obwohl die relevanten Risiken noch nicht bestätigt wurden, erinnerte er die Nutzer dennoch daran, dass sie, falls sie in den vergangenen 6 Monaten über die in der Liste aufgeführten Kanäle eine Ledger-Hardware-Wallet erworben haben, die Sicherheit des Geräts sorgfältig bewerten und erwägen sollten, Vermögenswerte auf ein neues sicheres Gerät zu migrieren.
Gleichzeitig sind in Asien, Südamerika, Europa und anderen Regionen nacheinander mutmaßlich zusammenhängende Fälle aufgetreten, was die Marktsorgen über den Umfang des Angriffs weiter verstärkt. Der Sicherheitsforscher Johannes gab bekannt, dass ein Nutzer mehrere Wochen nach dem Kauf bei einem offiziellen Ledger-Distributor in Europa unautorisierte implantierte Hardwarekomponenten im Inneren einer Hardware-Wallet entdeckt habe. Johannes sagte, das Implantat scheine ein früheres Design zu verwenden, während neuere Versionen der implantierten Komponenten möglicherweise hinter dem Bildschirm verborgen seien, was die Erkennung noch schwieriger mache.
Auch die Bandbreite der Gerätemodelle, bei denen mutmaßlich Hardware manipuliert wurde, weitet sich aus. Neben dem Mainstream-Produkt Ledger Nano X wurde auch bei dem High-End-Flaggschiffmodell Ledger Stax über mutmaßliche Hardware-Manipulation berichtet. Der Twitter-Nutzer @Wentrre fand nach dem Zerlegen seiner eigenen Ledger Stax eine zusätzliche kleine Platine auf dem Motherboard sowie ein zellulares Kommunikationsmodul mit der Bezeichnung Nordic nRF9151, und im Inneren des Geräts befanden sich zudem mutmaßliche Antennenkabel. Da diese Strukturen Sicherheitsbedenken aufwarfen, fragte der Nutzer anschließend bei Ledger nach, ob das Gerät abnormal sei.
Als Reaktion darauf veröffentlichte Cos, Gründer des Sicherheitsunternehmens SlowMist, ein Vergleichsbild der Zerlegung und wies darauf hin, dass die abnormale Probe ein zusätzliches Kommunikationsmodul und mutmaßliche Antennenkabel enthalte, während die Referenzbilder des offiziellen echten Stax diese Strukturen nicht zeigten. Cos erklärte unverblümt, dass die an diesem Ledger-Hintertür-Implantationsvorfall Beteiligten als „Hardware-Hacking“-Experten bezeichnet werden könnten.

Je mehr Fälle ans Licht kommen, desto weiter verstärken sich die Marktsorgen über die Sicherheit von Hardware-Wallets. Einige Nutzer sagten, sie wagten es nicht mehr, die gerade gekaufte Ledger-Wallet einzuschalten, und könnten sie vorerst nur beiseitelegen; andere entschieden sich, das Gerät selbst zu zerlegen und Fotos vom Inneren zu veröffentlichen, um die Community und Sicherheitsforscher um Überprüfung zu bitten, und auch in sozialen Plattformen sind zahlreiche Zerlege-Anleitungen erschienen.
Wer hätte gedacht, dass Hardware-Wallets, die ursprünglich als wichtige Verteidigungslinie zum Schutz privater Schlüssel und zur Isolierung von Netzwerkrisiken galten, nun zu einer Frage geworden sind, bei der Nutzer sogar bezüglich der Vertrauenswürdigkeit des Geräts selbst erneut nachprüfen müssen.
Alle offengelegten Fälle von Münzdiebstahl betreffen CryptoBilis, und mehrere Hardware-Wallet-Unternehmen reagieren dringend
Angesichts dieses Schwarzer-Schwan-Ereignisses mit einem Volumen von nahezu 100 Millionen US-Dollar veröffentlichte Ledger in den frühen Morgenstunden des 12. Oktober eine 72-Stunden-Aktualisierungserklärung zum CryptoBilis-Vorfall, in der der neueste Ermittlungsfortschritt und die anschließenden Reaktionsmaßnahmen offengelegt wurden.
Ledger erklärte, das Unternehmen kooperiere bei den Ermittlungen mit den zuständigen Strafverfolgungsbehörden, habe derzeit eine begrenzte Anzahl betroffener Geräte bestätigt und die betreffenden Nutzer proaktiv kontaktiert. Es rät betroffenen Nutzern, sich über offizielle Kanäle an den Ledger-Kundendienst zu wenden und den Fall bei den örtlichen Strafverfolgungsbehörden zu melden.
Ledger betonte außerdem, dass zum Zeitpunkt der Ankündigung alle bestätigten Fälle von gestohlenen Geldern Geräte betrafen, die über CryptoBilis verkauft wurden, und dass die eigenen Systeme und direkten Vertriebskanäle des Unternehmens nicht betroffen seien. CryptoBilis hat inzwischen bestätigt, den Verkauf aller Hardware-Wallets eingestellt zu haben.
Für potenziell betroffene Nutzer wies Ledger ausdrücklich darauf hin, die betreffenden Geräte, die noch nicht verwendet wurden, nicht zu initialisieren; falls das Gerät bereits eingerichtet wurde, sollten Vermögenswerte auf ein neues, über offizielle Kanäle bezogenes Gerät übertragen und das neue Gerät zur Erzeugung einer brandneuen Mnemonic-Phrase verwendet werden.
Hinsichtlich der anschließenden Reaktion erklärte Ledger, es werde weiterhin die Vertriebskontrollen und Manipulationsschutzprozesse überprüfen und stärken, während Distributoren verpflichtet würden, Produkte nur über autorisierte Kanäle zu beziehen und zurückgegebene Waren niemals erneut zum Verkauf anzubieten, und es rief Nutzer dazu auf, den Kauf von Hardware-Wallets über nicht autorisierte Kanäle zu vermeiden, um das Risiko des Kaufs manipulierter oder gefälschter Geräte zu verringern.
Es ist erwähnenswert, dass CryptoBilis nicht nur Ledger verkauft. Während sich der Vorfall weiter zuspitzt, haben auch Hardware-Wallet-Marken wie OneKey, SafePal, Trezor und Tangem nacheinander reagiert.
OneKey-Gründer Yishi erklärte, dass bisher keine Berichte über Schäden an related Geräten eingegangen seien, das Unternehmen jedoch die Qualifikation von CryptoBilis als autorisierter Distributor beendet habe und für Nutzer, die entsprechende Produkte über diesen Kanal erworben haben, einen kostenlosen Ersatzservice anbiete. Gleichzeitig kündigte OneKey die Aussetzung neuer Distributoren und eine umfassende erneute Überprüfung der bestehenden Vertriebskanäle an. Bei Distributoren, deren Geschäftseinheiten oder wirtschaftlich Berechtigte nicht verifiziert werden können, wird das Unternehmen die Autorisierung entziehen und plant, nach Abschluss der Überprüfung eine vollständige Liste der autorisierten Distributoren zu veröffentlichen.
SafePal erklärte, dass es Berichte über Assetdiebstähle im Zusammenhang mit über CryptoBilis erworbenen Ledger-Geräten zur Kenntnis genommen habe und den Fortgang des Vorfalls aufmerksam verfolge. Als Reaktion auf die Bedenken der Nutzer hinsichtlich der Lieferkettensicherheit stellte SafePal die derzeit für seine Hardware-Wallets bestehenden mehrfachen Schutzmechanismen vor, darunter die Überprüfung der Echtheit und des Nutzungsstatus des Geräts während der Ersteinrichtung, die Ausgabe von Warnungen für Geräte, die zuvor aktiviert wurden, und die Anzeige des ersten Aktivierungsdatums sowie die Erkennung, ob die Verpackung durch manipulationssichere Siegel geöffnet wurde. SafePal erinnerte die Nutzer daran, das Gerät sofort nicht mehr zu verwenden und das offizielle Team zu kontaktieren, wenn sie abnormale Prüfergebnisse feststellen.
Trezor erklärte ebenfalls, dass es den Sicherheitsvorfall beim Reseller CryptoBilis aktiv untersuche und derzeit keine Hinweise darauf gebe, dass seine Geräte betroffen seien. Als Vorsichtsmaßnahme hat Trezor CryptoBilis von seiner Liste autorisierter Reseller entfernt und den Verkauf von Produkten über diesen Kanal eingestellt. Gleichzeitig erinnerte Trezor die Nutzer daran, Geräte nicht selbst zu zerlegen, um Schäden zu vermeiden; bei der Safe 7 mit integriertem Akku sollten Nutzer auch auf die damit verbundenen zusätzlichen Sicherheitsrisiken achten.
Tangem reagierte aus der Perspektive des Produktdesigns auf die externen Bedenken. Das Unternehmen erklärte, dass seine kartenförmige Hardware-Wallet ein integriertes versiegeltes Design aus Sicherheitschip und NFC-Antenne verwende, wobei der private Schlüssel im Inneren des Chips erzeugt und die Transaktionssignierung darin abgeschlossen werde und den Chip nie verlasse; die Gerätefirmware könne nach dem Beschreiben im Werk nicht mehr verändert werden, und Nutzer könnten die Echtheit und den Erstaktivierungsstatus des Geräts auch über die Tangem App überprüfen. Es wurde betont, dass unabhängig davon, ob Nutzer über den offiziellen Shop, einen Reseller oder andere Kanäle kaufen, solange die App bestätigt, dass das Gerät echt ist, gewährleistet werden könne, dass der private Schlüssel ausschließlich vom Nutzer kontrolliert wird, einschließlich Geräten, die über CryptoBilis erworben wurden.
Auch imKey gab eine Erklärung ab, dass bis zum jetzigen Zeitpunkt keine Rückmeldungen über Anomalien bei imKey-Geräten oder mit diesem Vorfall verbundene Vermögensverluste eingegangen seien. Aus Vorsicht werde imKey seine autorisierten Vertriebskanäle weiter überprüfen und auf Grundlage der Überprüfungsergebnisse notwendige Maßnahmen ergreifen, um Kanalrisiken zu verringern.
Gemessen an diesen Reaktionen versucht jeder Hersteller, den Marktzweifeln an der Gerätesicherheit durch Kanalbereinigung, Erläuterungen der Produktsicherheitsmechanismen und Risikohinweise für Nutzer zu begegnen. Diese Erklärungen mögen geeignet sein, die Angst der Nutzer bis zu einem gewissen Grad zu lindern, dürften jedoch nicht ausreichen, um das bereits beschädigte Vertrauen schnell wiederherzustellen.
Für Hersteller von Hardware-Wallets erfordert ein wirklich erfolgreiches Herauskommen aus der Krise noch überzeugendere praktische Maßnahmen, darunter transparente und nachprüfbare Untersuchungsergebnisse, klare Pläne zur Risikoprüfung und -behandlung sowie Lieferkettenkontrollen und Manipulationsschutzmaßnahmen, die einer Prüfung standhalten.





