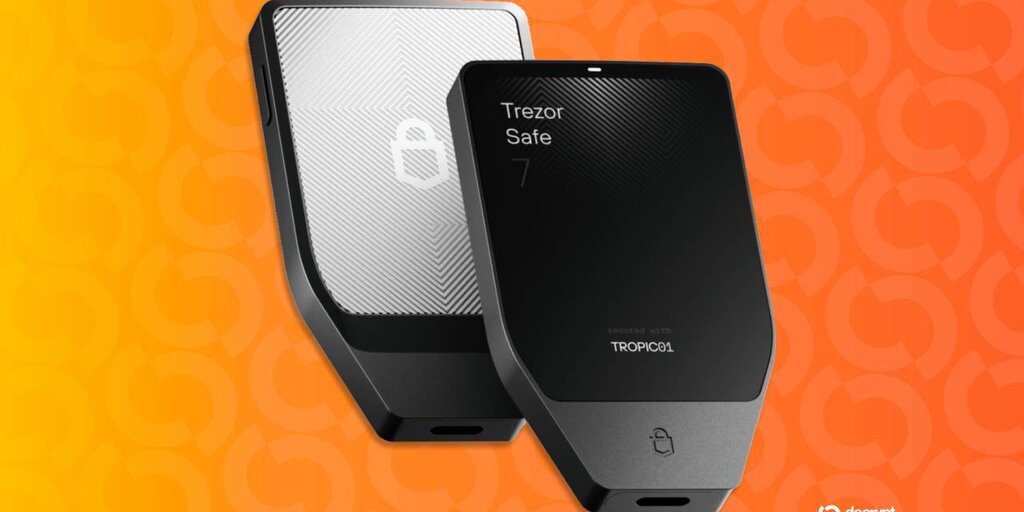
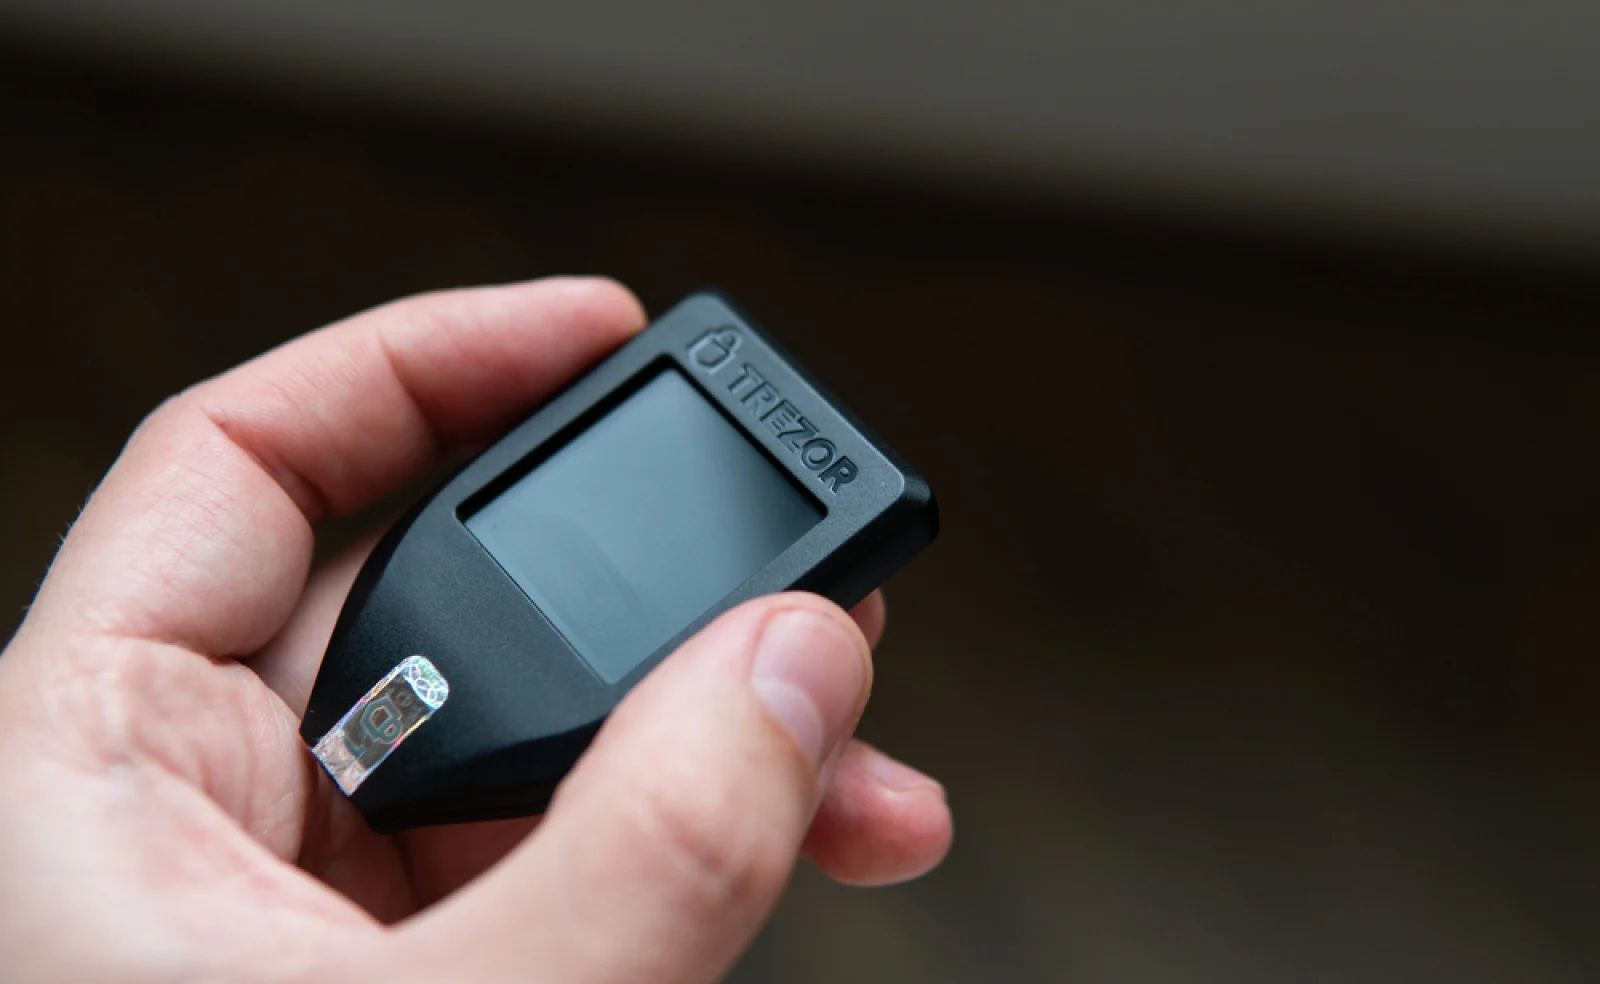
在競爭對手 Ledger 發生廣受關注且大規模的安全漏洞事件,據報導造成數千萬美元的加密貨幣損失之後,Trezor 硬體錢包的製造商正大幅削減其授權經銷商網路。
在一封致合作夥伴的信中,Trezor 商務長 Danny Sanders 透露,該公司將於 2027 年 1 月 1 日撤銷受影響經銷商的授權,以加強對供應鏈的控制。
此公告發布之際,正值有調查發現透過第三方經銷商銷售的 Ledger 裝置內被植入惡意硬體。
儘管這項大膽的變革似乎暗示該公司懷疑 Trezor 裝置也可能遭到入侵,但 Trezor 強調此措施純屬預防性質,且沒有證據顯示 Trezor 裝置已遭入侵。
「讓我說得非常清楚:沒有絲毫證據顯示 Trezor 裝置已遭入侵,」Sanders 寫道。
這位高層指出,近期針對另一家硬體錢包製造商的駭客攻擊,再次印證了該公司先前對第三方經銷可能帶來風險的擔憂。
Sanders 主張,即使硬體錢包在技術上是安全的,若駭客能在錢包到達錢包所有者手中之前接觸到它,仍然存在風險。
經銷商協議
收到終止通知的經銷商將於 2027 年 1 月 1 日從 Trezor 官方授權合作夥伴名單中被除名。
新庫存將不再發送給受影響的商家,但該公司表示,受影響的經銷商在終止日期之前仍可銷售其剩餘庫存,包括透過至關重要的黑色星期五和假期購物季。
Trezor 解釋,對各個市場的評估是基於營收、經銷能力以及該公司在該市場已建立的地位。
最終,該公司決定減少經銷商數量意味著可以進行更深入的安全檢查。
重要的是,這位高層強調該決定並非對受影響商家作出負面評價,也不意味著他們一直在經銷遭入侵的裝置。
對於授權合作夥伴,該公司將收緊合約協議,並加強對裝置取得、儲存和處理方式的控制。
該公司未具體說明有多少經銷商將失去授權。
產業困境
此公告發布僅數天前,硬體錢包製造商 Ledger 才捲入一場重大的供應鏈安全醜聞,涉及東南亞的硬體錢包經銷商 CryptoBilis。
Ledger 承認,透過該經銷商銷售的某些裝置含有未經授權的硬體植入物,可在用戶初始化裝置時攔截其 24 字恢復短語。
由 Ledger 的 Donjon 安全團隊發布的調查結果顯示,這些惡意植入物能夠透過行動網路發送竊取的恢復短語,可能導致用戶失去對其加密貨幣資金的存取權。
鏈上偵探估計該事件可能導致超過 9,000 萬美元的損失,儘管 Ledger 本身尚未確認這一數字。
這項重大的重組行動顯示,在 Ledger 事件之後,硬體錢包製造商正在質疑第三方經銷的安全影響,即使沒有證據顯示他們的裝置實際上已遭入侵。