Ankr 的以太坊跨鏈橋遭遇漏洞利用,涉及五筆未經授權的提款,於 11 月 9 日盜走了超過 303,000 美元的加密資產,引發了對該跨鏈橋交易驗證流程的質疑。
摘要
- Ankr 的以太坊跨鏈橋在攻擊者於週一執行五筆未經授權的提款後,損失超過 303,000 美元。
- 據報導,攻擊者重複使用了一筆 Optimism 存款,從以太坊跨鏈橋中提取了五種不同的代幣。
- Blockaid 將該漏洞利用標記為持續進行中,而該跨鏈橋的公開暫停標誌最初仍顯示為 false。
- Ankr 未回應有關受影響服務、跨鏈橋安全性或可能對用戶進行補償的問題。
區塊鏈安全公司 Blockaid 於週一識別出此次攻擊,報告稱一名攻擊者利用在 Optimism 上的一筆小額存款,提取了鎖定在 Ankr 以太坊跨鏈橋中的資產。其初步估計將五筆交易的損失定為約 292,000 美元,儘管隨後對提取代幣的分析顯示其總價值超過 303,000 美元。
該公司將此事件描述為「持續進行的漏洞利用」,警告攻擊者已將該跨鏈橋的資產轉移至一個新錢包。鏈上監控帳戶 Onchain Lens 另行標記了這些提款,並報告了類似的初步損失估計。
Ankr 跨鏈橋漏洞利用盜走五種不同代幣
此次攻擊發生在美國東部時間凌晨 3:09 至 3:12 之間,五筆成功的提款將不同的代幣發送至同一個目的錢包。這些交易涉及 Ankr 的流動性質押資產及其原生 ANKR 代幣。
交易記錄顯示,攻擊者提取了約 82.91 枚 ankrETH,價值 216,370 美元,成為所報告損失中最大的組成部分。另一筆提款移走了 515,206 枚 ankrPOL 代幣,價值 56,372 美元,而約 798 萬枚 ANKR 代幣則佔 30,857 美元。
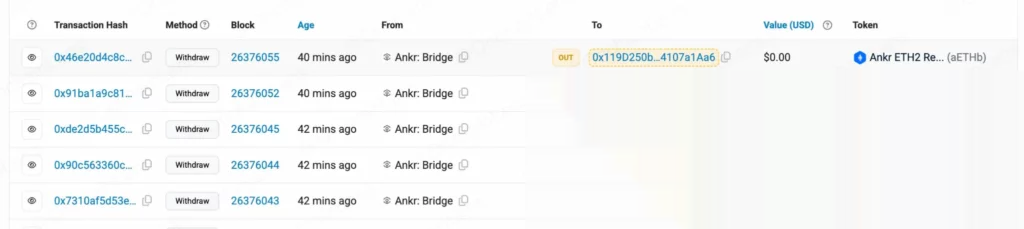
另外兩種資產,5,372.25 枚 aMATICb 和 0.8196 枚 aETHb,也在攻擊期間被轉移。其價值未計入 303,600 美元的估計中,因為 Etherscan 在評估時未顯示這兩種代幣的價格。
因此,該總額代表的是三種有定價資產的估計價值,而非攻擊者必然已兌換成其他加密貨幣或現金的金額。儘管如此,這五筆提款仍將該跨鏈橋所列的代幣持倉從受影響的以太坊合約中移除。
美國東部時間凌晨 3:49,該跨鏈橋的交易歷史顯示,在這些可疑提款之後沒有進一步的活動。其公開暫停標誌仍顯示為 false,使得 Ankr 是否已採取額外措施來阻止進一步的未經授權交易尚不明確。
Ankr 以太坊跨鏈橋攻擊的運作方式
據報導的漏洞利用集中在一筆最初於 11 月 3 日透過 Optimism 進行的存款。根據交易分析,該存款僅涉及 0.0044024803 枚 ankrETH,且已於同日在以太坊上被贖回。
然而,據報導,攻擊者在11月9日提交五筆新的提款請求時,引用了同一筆存款。每筆請求都包含經過修改的收據資訊,標明了不同的收款人、更大的提款金額,以及與原始轉帳不同的代幣。
Ankr的跨鏈橋通常允許用戶在區塊鏈網路之間轉移受支援的流動性質押資產。用戶先在來源網路上存入代幣,然後提交交易以透過Ankr的後端進行驗證,後端提供在接收網路上釋放資產所需的授權。
在此安排下,一筆已完成的存款不應授權對不同資產或金額進行重複提款。然而,據報導的交易仍通過了跨鏈橋的授權檢查,使攻擊者得以從以太坊合約中提取代幣。
已部署的跨鏈橋實作在處理提款前需要指定簽署人的批准。儘管這五筆交易被接受,但現有記錄並未確定攻擊者如何取得有效授權,也未確定該弱點涉及簽署流程、收據驗證還是其他元件。
Ankr尚未回應有關受影響用戶的問題
該事件留下了關於入侵範圍的疑問,特別是受影響的合約是否與Ankr的其他產品共用基礎設施。該公司經營流動性質押服務和區塊鏈基礎設施產品,包括應用程式用來與區塊鏈網路通訊的遠端程序呼叫(RPC)服務。
截至報導時,尚無確認該漏洞利用已危及Ankr的RPC基礎設施或用戶的個人錢包。據報導的提款涉及受影響的以太坊跨鏈橋合約中持有的資產,儘管該公司尚未公開確定該事件的完整範圍。
crypto.news已聯繫Ankr尋求評論,但截至發稿時該公司尚未回應。
Ankr此前曾面臨涉及其次流動性質押基礎設施的另一起安全事件。據crypto.news報導,8月時其ankrFLOW合約中的一個漏洞允許攻擊者創建數百萬個無擔保代幣,導致MORE Markets損失約410,000美元。
今年其他跨鏈橋營運商也面臨交易授權方面的問題。10月,據報導一名攻擊者利用處理弱點在BNB Smart Chain上創建了1,000萬個未經授權的CYS代幣後,Cysic暫停了其跨鏈橋。
8月,一名XRPL跨鏈橋營運商報告在攻擊者利用有缺陷的存款偵測邏輯後損失了198,715.88 XRP。該營運商停止了受影響的跨鏈橋,並在調查未經授權提款的同時向FBI提出投訴。