Платформа для криптоазартних ігор Gamdom стала мішенню кіберзлочинного угруповання WhiteArmor, яке стверджує, що отримало доступ до понад 15,4 мільйона облікових записів користувачів, і вимагає 15 мільйонів доларів у біткоїнах для врегулювання ймовірного зламу.
Короткий огляд
- WhiteArmor стверджує, що отримало доступ до понад 15,4 мільйона облікових записів користувачів Gamdom через старий внутрішній машинний обліковий запис, який нібито зберігав адміністративні привілеї протягом багатьох років.
- Кіберзлочинне угруповання вимагає 15 мільйонів доларів у біткоїнах і опублікувало зразок, що містить 100 облікових записів, як доказ нібито отриманого доступу.
- Засновник Gamdom Фелікс Ромер заперечує масштаб ймовірного зламу, наполягаючи на тому, що зловмисники отримали доступ лише до кількох сотень облікових записів, а не до всієї бази даних.
- Ці звинувачення з'явилися після експлойту гарячого гаманця 13 жовтня, який, за повідомленнями, коштував Gamdom від 3 до 4,2 мільйона доларів у криптовалюті.
Згідно з дописом від 26 жовтня, поширеним обліковим записом для моніторингу кібербезпеки Dark Web Informer, WhiteArmor стверджує, що володіє всією базою даних користувачів Gamdom, яка містить 15 420 003 облікових записів у 146 стовпцях бази даних.
Угруповання опублікувало зразок, що містить 100 облікових записів, як доказ нібито отриманого доступу, водночас погрожуючи онлайн-казино вимогою викупу в кілька мільйонів доларів.
Останні звинувачення з'явилися після окремого зламу криптовалютного гаманця раніше цього місяця, який, за повідомленнями, коштував Gamdom від 3 до 4,2 мільйона доларів.
WhiteArmor стверджує, що має доступ до всієї бази даних користувачів Gamdom
У повідомленні, опублікованому на своєму сайті витоку даних 26 жовтня, WhiteArmor стверджує, що отримало доступ до систем Gamdom через старий внутрішній машинний обліковий запис, який зберігав адміністративні привілеї протягом багатьох років.
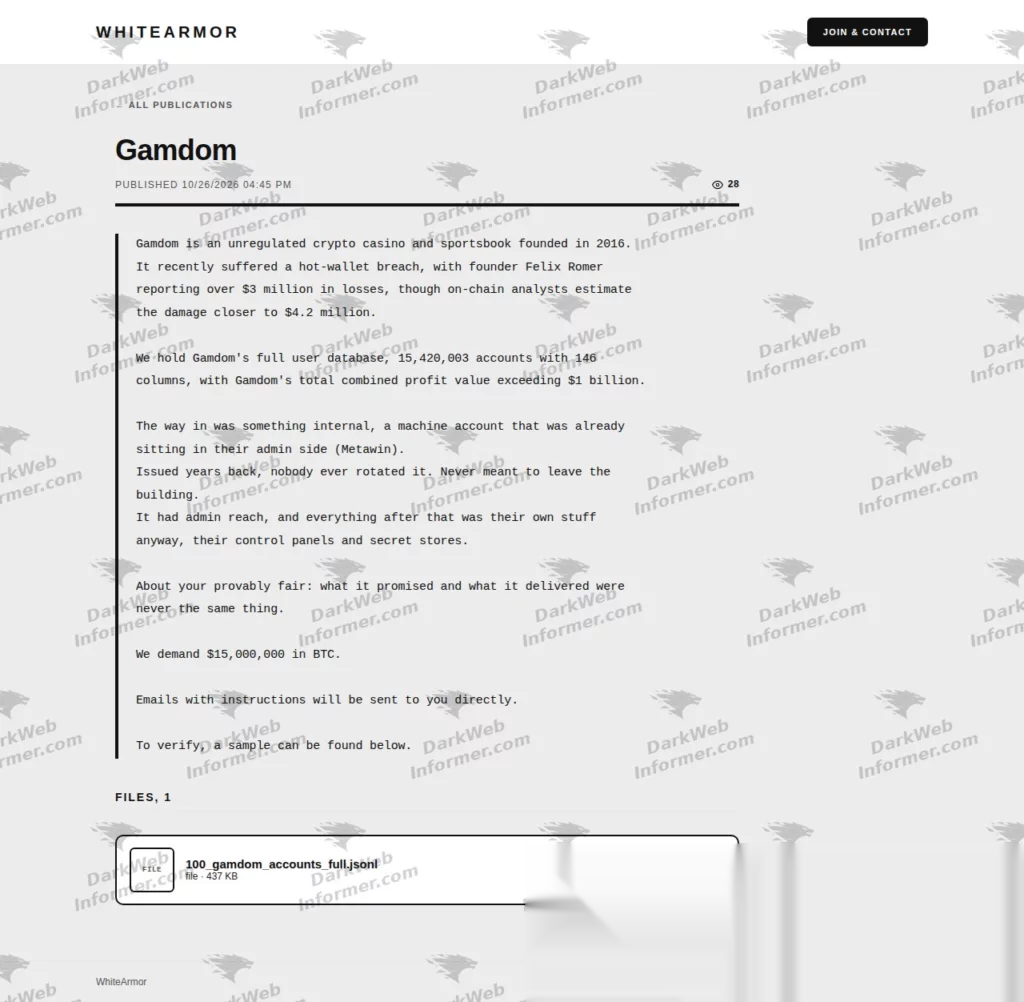
Вимога викупу WhiteArmor. Джерело: X/DarkWebInformer
Угруповання ідентифікувало обліковий запис як такий, що належить Metawin, стверджуючи, що його облікові дані ніколи не змінювалися і що він досі надавав доступ до внутрішніх панелей управління та сховищ конфіденційних даних.
Згідно з повідомленням, обліковий запис було видано роками раніше, але він залишався активним, дозволяючи зловмисникам переміщатися системами, які зазвичай мали бути доступними лише адміністраторам.
WhiteArmor стверджує, що база даних містить понад 15,42 мільйона облікових записів і 146 стовпців інформації, хоча вона не надала повного публічного розподілу полів даних, нібито отриманих.
Зловмисники також стверджували, що сукупні значення прибутку, пов'язані з обліковими записами, перевищували 1 мільярд доларів, не пояснюючи, як було розраховано цю цифру або за який період вона охоплює.
Як доказ угруповання опублікувало завантажуваний файл JSON, позначений як такий, що містить 100 облікових записів Gamdom, причому зразок вказано розміром приблизно 437 КБ.
У повідомленні вимагається 15 мільйонів доларів у біткоїнах і зазначається, що інструкції щодо оплати будуть надіслані безпосередньо компанії електронною поштою.
Засновник Gamdom Фелікс Ромер заперечує масштаб ймовірного зламу, наполягаючи на тому, що зловмисники не викрали повну базу даних платформи.
За словами Ромера, інцидент стосувався обмеженого доступу, що вплинув на кілька сотень облікових записів, тоді як компанія вимкнула сервери після попередньої атаки, щоб захистити інформацію клієнтів.
WhiteArmor з'являється як нова група кіберздирництва
WhiteArmor — це відносно нова операція кіберздирництва, яка почала з'являтися на платформах моніторингу кібербезпеки у жовтні 2026 року.
Дані розвідки загроз записи від HackerFeeds показують, що група вперше з'явилася в її відстежуваних списках жертв 21 жовтня, лише за п'ять днів до публікації вимоги викупу Gamdom.
Операція представила себе як група крадіжки даних і, за повідомленнями, вербує хакерів та фахівців з безпеки через партнерську програму.
Її рекламована домовленість дозволяє атакуючим-учасникам зберігати 95% успішних виплат викупу, залишаючи решту 5% для групи.
WhiteArmor взяла на себе відповідальність за зломи, що стосуються кількох інших підприємств, включаючи Whirlpool, J.B. Hunt і LoveSac, хоча ці списки не встановлюють, що ймовірні вторгнення були успішними.
Gamdom раніше втратила мільйони через злом криптогаманця
Ймовірний злом бази даних стався після інциденту 13 жовтня, що стосувався гарячого криптовалютного гаманця Gamdom, який призвів до втрати кількох мільйонів доларів у цифрових активах.
Після інциденту засновник Фелікс Ромер, за повідомленнями, оцінив початкові втрати в понад 3 мільйони доларів, тоді як аналітики блокчейну оцінили викрадені кошти ближче до 4,2 мільйона доларів.
Гарячі гаманці підключені до інтернету для обробки транзакцій, що робить їх корисними для виведення коштів та інших рутинних операцій, але наражає їх на інші ризики безпеки, ніж офлайн-зберігання.
Попередній інцидент привернув увагу дослідника блокчейну ZachXBT, який згодом ідентифікував кошти, пов'язані з експлойтом Gamdom, під час вивчення підозрюваної діяльності з відмивання криптовалюти.
Як раніше повідомляло crypto.news, розслідування 20 жовтня пов'язало викрадені активи з FreedomXMR, сервісом обміну криптовалюти, що працює на Hyperliquid Core.
ZachXBT виявив, що понад 87% вхідних коштів сервісу були пов'язані з підозрюваною незаконною діяльністю, включаючи виплати викупу, експлойти, шкідливе програмне забезпечення та атаки соціальної інженерії.
Його розслідування простежило понад 20 мільйонів доларів у транзакціях, пов'язаних з ідентифікованими інцидентами, включаючи експлойт Gamdom та атаки, що стосуються DCENT Wallet, Fetch.ai і Axelar.
Дослідник вивчив історичні вхідні перекази, що перевищують 10 000 доларів, і ідентифікував понад 3 000 депозитів на біржі, пов'язаних з діяльністю сервісу.