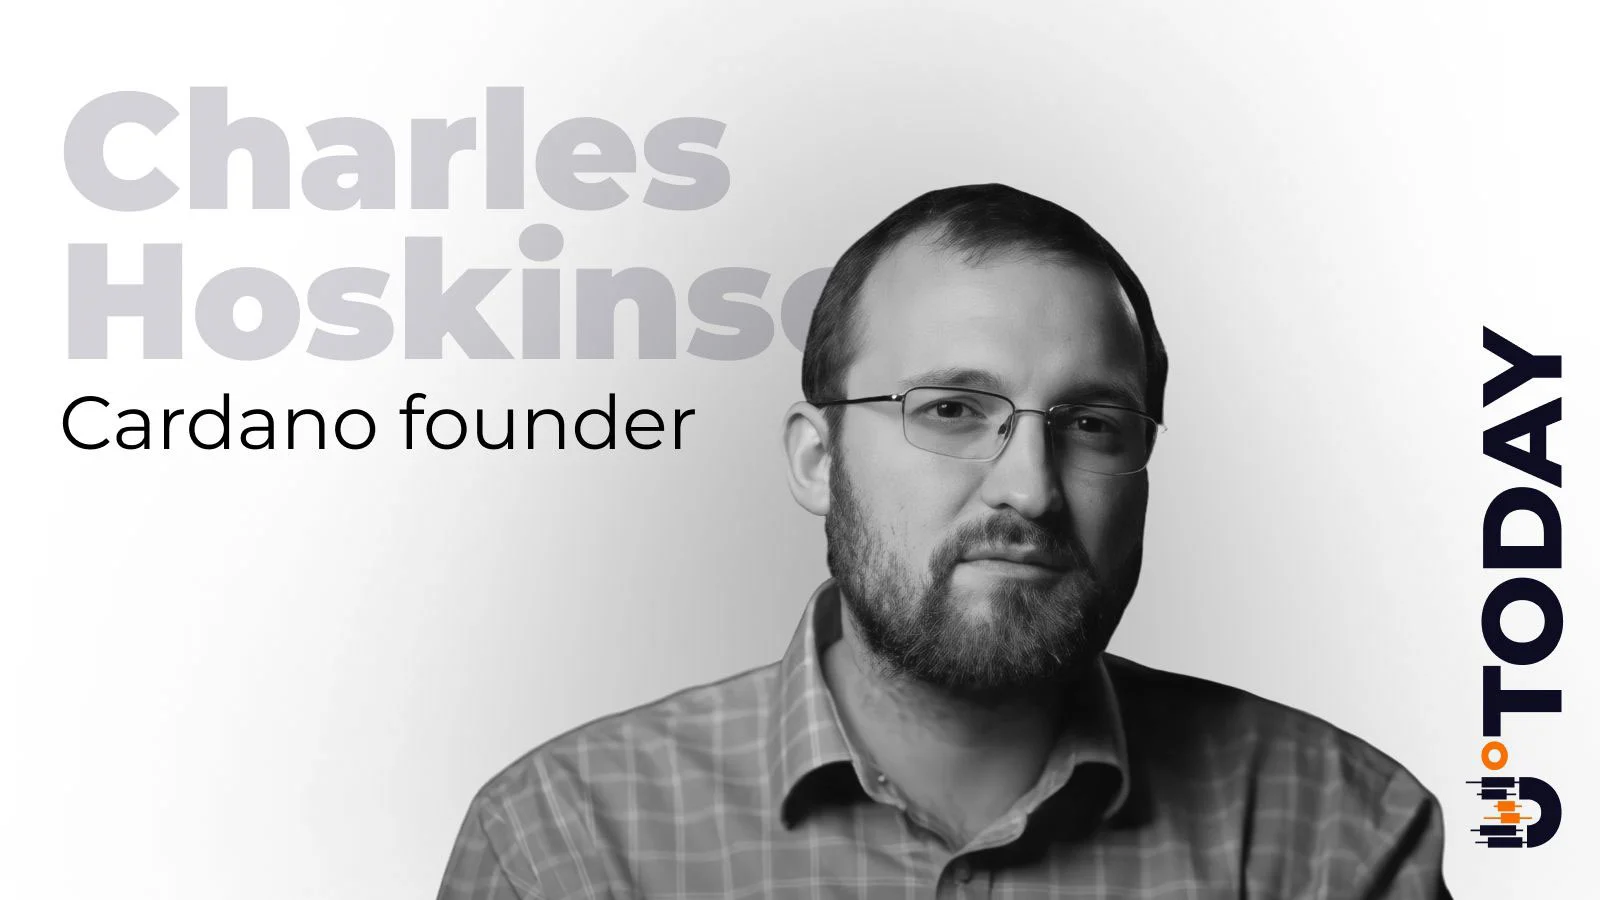

Засновник Cardano Чарльз Хоскінсон кинув виклик співзасновнику Ethereum Віталіку Бутеріну через його попередження про те, що прогрес у штучному інтелекті може послабити квантово-стійку криптографію, стверджуючи, що існуючі стандарти безпеки вже враховують десятиліття математичних атак.
Резюме
- Засновник Cardano Чарльз Хоскінсон відкинув попередження Віталіка Бутеріна про загрозу ШІ для квантово-стійких криптографічних систем.
- Віталік попередив, що штучний інтелект може виявити математичні слабкості в криптографії на основі ґраток, якій наразі довіряють.
- Хоскінсон захистив ML-KEM і ML-DSA, посилаючись на десятиліття математичних досліджень і встановлене тестування безпеки проти атак.
- Запропонована дорожня карта безпеки Ethereum віддає перевагу підписам на основі хешів, оскільки розробники готуються до можливих майбутніх атак.
- NIST стандартизував шифрування та цифрові підписи на основі ґраток у 2024 році після багаторічної оцінки безпеки.
Хоскінсон відповів 9 жовтня на занепокоєння Бутеріна щодо криптографії на основі ґраток, яка використовується в кількох сучасних системах безпеки. Він стверджував, що засновник Ethereum не виявив переконливої нової атаки, яка б виправдовувала відмову від цих методів або суттєве збільшення розмірів криптографічних ключів. Суперечка виникла після попередження Бутеріна про те, що ШІ може виявити математичні скорочення, які дослідники не знайшли звичайними методами.
Засновник Cardano оскаржує попередження Віталіка про безпеку ШІ
Суперечка почалася після того, як Бутерін попередив, що стрімкий прогрес у математиці за допомогою ШІ може поставити під сумнів припущення, на яких базуються криптографічні системи, які наразі вважаються безпечними.
Він визначив криптографію на основі ґраток як особливе занепокоєння, стверджуючи, що дедалі потужніші системи ШІ можуть знайти ефективніші способи розв'язання математичних задач, які використовуються для захисту цифрової інформації.
На його думку, прогрес в автоматизованих математичних дослідженнях може стиснути десятиліття відкриттів у значно коротший період. Такий прогрес може змусити розробників переглянути безпеку існуючих алгоритмів.
Бутерін порівняв можливий розвиток із прогресом у факторизації цілих чисел, де дослідники виявили методи, які зробили певні обчислення набагато простішими, ніж припускали раніші оцінки.
Співзасновник Ethereum стверджував, що безпека на основі ґраток може зазнати подібного прориву, що зробить деякі поточні вибори параметрів недостатніми.
Хоскінсон відкинув це порівняння, стверджуючи, що історія факторизації цілих чисел не дає доказів еквівалентної слабкості в системах на основі ґраток.
«Аналогія з факторизацією є хибною», — написав Хоскінсон, пояснюючи, що покращення у факторизації цілих чисел залежали від конкретних математичних методів, які не були продемонстровані проти задач на ґратках, що використовуються в сучасній криптографії.
Засновник Cardano вказав на дослідження, що сягають запровадження алгоритму редукції ґраток Ленстри–Ленстри–Ловаса у 1982 році. Він навів подальші вдосконалення в просіюванні ґраток та інших методах атак як приклади десятиліть тестування.
За словами Хоскінсона, параметри безпеки, які використовуються сучасними алгоритмами на основі ґраток, вже враховують відомі досягнення в цих методах.
Його відповідь була реакцією на занепокоєння щодо атак на криптовалютні гаманці за допомогою ШІ, яке висловив дослідник Ethereum Foundation Джастін Дрейк 7 жовтня.
Дрейк попередив, що потужні системи ШІ можуть зрештою виявити атаки на криптографію на еліптичних кривих, яка використовується для авторизації блокчейн-транзакцій. Бутерін підтримав серйозне ставлення до цих можливостей, але відмовив користувачів від поспішного переміщення своїх коштів у нові гаманці.
Хоскінсон захищає ґратчасту криптографію, що використовується в стандартах безпеки
Центральна частина аргументу Хоскінсона стосується ML-KEM і ML-DSA, двох криптографічних систем, стандартизованих Національним інститутом стандартів і технологій США (NIST).
ML-KEM дозволяє сторонам встановлювати спільні криптографічні секрети, тоді як ML-DSA забезпечує цифрові підписи, які використовуються для автентифікації інформації та перевірки авторизації.
NIST затвердив обидві системи в серпні 2024 року відповідно до FIPS 203 і FIPS 204 після багаторічних досліджень і публічного оцінювання. Агентство окремо стандартизувало SLH-DSA, систему цифрових підписів на основі хешів, відповідно до FIPS 205.
Хоскінсон стверджував, що ML-KEM і ML-DSA були обрані після того, як дослідники вивчили різні методи атак на математичні задачі на основі ґраток.
Він наполягав, що наявність математичної структури не робить алгоритм автоматично небезпечним, особливо коли параметри безпеки обираються за допомогою встановлених розрахунків вартості атак.
Бутерін припустив, що майбутні досягнення ШІ можуть виправдати суттєве збільшення розміру ключів на основі ґраток, потенційно в десять разів.
Хоскінсон відкинув цю пропозицію, назвавши її «нумерологією», оскільки запропоноване збільшення не підкріплювалося конкретним алгоритмом або розрахунком.
За словами засновника Cardano, вибір більших ключів без визначення відповідної атаки не забезпечує надійного методу вимірювання безпеки.
Він стверджував, що дослідники повинні спочатку встановити обчислювальну вартість нової атаки, перш ніж визначати, чи потребують існуючі криптографічні параметри змін.
NIST наразі описує ML-KEM і ML-DSA як алгоритми, які, як вважається, протистоять атакам достатньо потужних квантових комп’ютерів. Стандарти не встановлюють, що ці системи несприйнятливі до будь-якого можливого математичного відкриття.
План безпеки Ethereum на основі хешів зазнає критики
Занепокоєння Бутеріна пов’язані з роботою Ethereum над криптографічними системами, призначеними для протистояння майбутнім атакам квантових обчислень.
Дослідження мережі Lean Ethereum дедалі більше віддає перевагу підписам на основі хешів, включаючи конструкції на основі WOTS і SPHINCS, для застосувань, де розробники можуть їх використовувати.
Бутерін стверджував, що підходи на основі хешів можуть забезпечити сильнішу довгострокову безпеку, оскільки вони не покладаються на ті самі математичні припущення, що й системи на основі ґраток.
Однак Хоскінсон оспорив припущення, що хеш-функції автоматично безпечніші, оскільки вони призначені мати менш використовувану структуру.
Він вказав на історичні слабкості MD5 і SHA-1, двох хеш-алгоритмів, які дослідники успішно атакували через слабкості в їхніх внутрішніх конструкціях.
Хоскінсон сказав, що навіть SHA-256 не має математичного доказу, який встановлює несприйнятливість до всіх можливих атак.
«Його безпека полягає в тому, що ніхто ще його не зламав», — написав він, стверджуючи, що той самий стандарт ретельності слід застосовувати до всіх криптографічних родин.
Він поставив під сумнів попередні дослідження Ethereum щодо Poseidon і Poseidon2, хеш-функцій, розроблених для ефективного використання в певних блокчейн-системах доказів.
Дослідники Ethereum вже відмовилися від Poseidon у своїй дорожній карті рівня 1, віддаючи перевагу перевіреним альтернативам, таким як SHA-2 і BLAKE2s.
У серпні дослідник Ethereum Foundation Джастін Дрейк пояснив, що вдосконалення систем доказів на бінарних полях зробили звичайні хеші практичнішими для майбутніх дизайнів мережі.
Хоскінсон стверджував, що підписи на основі хешів залишаються корисними там, де їхні обмеження прийнятні, але вони не можуть замінити всі функції, які виконує криптографія з відкритим ключем.
Розбіжність поширюється на системи шифрування, що використовуються в захищених повідомленнях, вебсайтах та інших застосуваннях, які повинні встановлювати захищений зв’язок між сторонами.
Дебати про ШІ-криптографію сягають безпеки блокчейн-гаманців
Обмін думками між двома засновниками відбувається, коли розробники блокчейнів розглядають, як захистити цифрові активи від майбутніх досягнень ШІ та квантових обчислень.
Бутерін порадив користувачам розглянути можливість зберігання криптовалюти на адресах, публічні ключі яких не були розкриті через вихідні транзакції, за умови, що вони можуть зробити це безпечно.
Він наголосив, що ця рекомендація не виправдовує поспішних міграцій гаманців, які можуть створити власні ризики безпеки.
Засновник Ethereum підтримав плани зробити Ethereum стійким до квантових атак, включаючи зміни до підписів транзакцій, механізмів консенсусу та систем доказів з нульовим розголошенням.
Хоскінсон наполягає на тому, що дослідження методів на основі ґраток мають продовжуватися поряд із роботою над альтернативами на основі хешів.
Дискусія дійшла до компаній, які розробляють системи інституційного зберігання. У травні BitGo протестувала квантово-стійкий підпис гаманця з використанням технології ML-DSA, розробленої спільно з Silence Laboratories.
Демонстрація перевіряла, чи можуть постквантові підписи функціонувати в межах існуючих процедур інституційних гаманців. Це був контрольований тест, а не доказ того, що поточна криптографія гаманців була зламана.
Інші блокчейн-мережі працюють над подібними засобами захисту. Дорожня карта постквантової безпеки Sui включає як варіанти підписів на основі ґраток, так і на основі хешів для майбутньої автентифікації акаунтів.
Відповідь Хоскінсона від 9 жовтня не оголошувала про нове криптографічне оновлення Cardano або графік розгортання. Він закликав до того, щоб будь-яка нововиявлена атака пройшла тестування, аналіз витрат і перевірку, перш ніж розробники переглядатимуть параметри безпеки або відмовляться від усталених алгоритмів.