Атакувальник Bitget перемістив значну частину викрадених з біржі $387,5 млн у Bitcoin через кросс-чейн сервіси, тоді як лише близько $840 000 було публічно заморожено через п’ять днів після злому 24 вересня.
Резюме
- Bitget заявляє, що атакувальники перемістили $387,5 млн з гарячих і теплих гаманців через блокчейни у вересні.
- BlockSec оцінює, що атакувальники все ще контролювали приблизно $342 млн через п’ять днів після початку крадіжки Bitget.
- Tether, Circle та NEAR Intents заморозили приблизно $840 000, що становить лише 0,2% викрадених коштів.
- THORChain обробив близько $269 млн транзитної вартості, тоді як Bitcoin став основним активом для консолідації.
- Північна Корея залишається підозрюваною, але BlockSec заявляє, що поточні он-чейн докази не встановлюють особу атакувальника.
BlockSec повідомив, що викрадені кошти пішли трьома основними шляхами: швидке конвертування активів, які емітенти могли заморозити, консолідація вартості з кількох мереж у Bitcoin та поступове відправлення BTC у транзакції CoinJoin.
Компанія з безпеки базувала свій аналіз на адресах, опублікованих через панель відстеження Bitget, та знімку від 29 вересня, що означає, що баланси та підсумки відмивання можуть продовжувати змінюватися в міру руху коштів.
Як хакер Bitget перемістив викрадені гроші?
Bitget заявив, що злом почався о 18:31 UTC 24 вересня з несанкціонованих переказів з частин його інфраструктури гарячих і теплих гаманців.
BlockSec виявив, що перші транзакції включали крихітні тестові перекази 0,84 ETH та 93 TRX. Більші виведення почалися о 18:58 UTC, тоді як система звірки Bitget виявила розбіжність через сім хвилин і заблокувала звичайні виведення клієнтів.
За словами Bitget, атакувальники не покладалися на звичайний процес виведення клієнтів. Біржа заявила, що вразливість у сторонньому продукті безпеки надала атакувальникам високорівневі внутрішні облікові дані, які потім використовувалися для подання підроблених команд виведення безпосередньо в її систему гаманців.
Bitget заявив, що приватні ключі не були скомпрометовані, а його холодні гаманці залишилися неушкодженими. Незалежні розслідування Mandiant і SlowMist пізніше підтвердили, що скомпрометоване стороннє програмне забезпечення безпеки дозволило несанкціонований доступ до середовища гаманців біржі.
Спочатку збитки оцінювалися в $351,6 млн, перш ніж Bitget розширив цифру до приблизно $387,5 млн після врахування переказів Zcash і Tron. BlockSec нарахував 13 викрадених активів у 12 мережах, причому XRP становив найбільшу втрату в межах однієї мережі.
Активи, які можна було заморозити, були переміщені першими. BlockSec виявив, що приблизно $75,48 млн у USDT, USDC та USDT0, а також 3000 токенів XAUt були конвертовані в ETH або AVAX протягом 41 хвилини після їх крадіжки.
Uniswap, UniswapX, 1inch та вбудований сервіс обміну MetaMask з’явилися серед використаних маршрутів. BlockSec заявив, що всі ці конвертації були завершені до того, як генеральний директор Bitget Грейсі Чен публічно розкрила злом.
Чому заморожено лише $840 тис. з $387 млн Bitget?
Після конвертації активів атакувальник почав переміщати вартість між мережами та в напрямку Bitcoin.
BlockSec оцінив, що близько $269 млн транзитної вартості пройшло через THORChain у 7804 транзакціях станом на його знімок від 29 вересня. Chainflip обробив приблизно $37,27 млн, тоді як USDT0/LayerZero, CCTP від Circle, Across і Stargate з’явилися в інших маршрутах.
Ці цифри не можна додавати разом як окремі викрадені суми. BlockSec попередив, що ті самі кошти можуть проходити через більш ніж один протокол під час переміщення між мережами.
Майже через п’ять днів після початку процесу відмивання BlockSec оцінив, що гаманці, контрольовані атакувальниками, все ще утримували приблизно $342 млн, що дорівнює 88,3% початкової викраденої суми. Bitcoin становив близько 83,7% цього балансу, або приблизно 3386 BTC.
Публічно видимі заморожування були набагато меншими.
Tether і Circle іммобілізували близько $340 000 у стейблкоїнах. Значна частина цих грошей стала вразливою до заморожування, оскільки вони залишалися на адресах достатньо довго, щоб емітенти могли відреагувати.
NEAR Intents окремо заявила, що її система управління ризиками SHIELD виявила спроби провести через сервіс понад 50 мільйонів доларів. Перевірка BlockSec цього розкриття показала, що приблизно 503 000 доларів було зупинено під час виконання, тоді як близько 166 000 доларів пройшли.
За власним розкриттям сервісу, цифри NEAR Intents мають оціночну похибку до 10%.
Раніше матеріал про блокування NEAR Intents переказів, пов'язаних з Bitget, показав, що частина коштів залишилася в незавершених транзакціях після того, як їх позначили під час процесу обміну.
У сукупності дії Tether, Circle та NEAR Intents довели обсяг публічно видимих заморожених коштів майже до 840 000 доларів, що становить лише 0,2% викраденої суми.
Чому так багато криптовалюти Bitget пройшло через THORChain?
THORChain став найбільшим кросс-чейн маршрутом, виявленим BlockSec, що викликало критику з боку Bitget, оскільки викрадений ETH продовжував конвертуватися в BTC.
Чен публічно закликав THORChain відхиляти відомі адреси зловмисників, аргументуючи, що «децентралізація — це принцип дизайну, а не щит» для викрадених коштів.
THORChain відхилив запит і заявив, що його функції екстреної зупинки призначені для захисту протоколу в цілому, а не для вибіркової цензури окремих транзакцій.
Мережа заявила, що екстрена зупинка «не є вибірковим заморожуванням» конкретної транзакції чи користувача.
Пов'язаний з Bitget гаманець згодом обміняв близько 6,3 мільйона доларів ETH на Bitcoin через THORChain, завершивши 27 обмінів, які дали приблизно 75,2 BTC.
Інші викрадені кошти потрапили до біткоїн-міксерів. BlockSec нарахував близько 3,94 мільйона доларів, що надійшли в транзакції CoinJoin станом на 29 вересня.
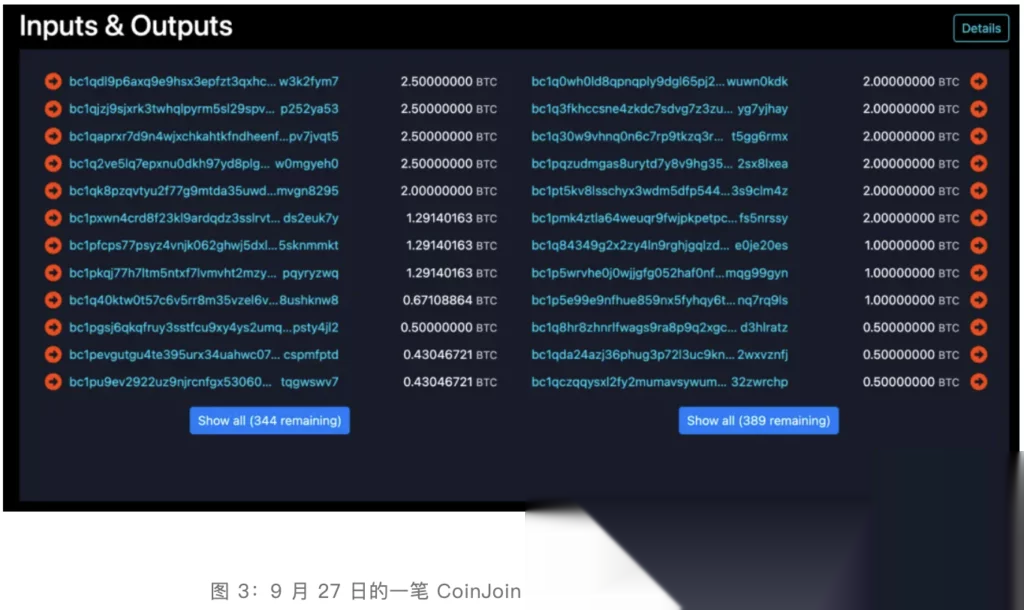
Одна транзакція CoinJoin від 27 вересня містила 356 входів і 401 вихід. Чотири входи, кожен з яких містив 2,5 BTC, надійшли з адрес, які трекер Bitget ідентифікував як такі, що належать зловмиснику.
Окреме відстеження коштів Bitget, що надходять до Wasabi CoinJoin, раніше виявило маршрут, який починався в Tron, проходив через Ethereum і THORChain, а потім досягав Bitcoin перед мікшуванням.
Чи здійснила Північна Корея злом Bitget?
Причетність Північної Кореї залишається оцінкою, а не підтвердженою атрибуцією з боку правоохоронних органів.
Чен заявив, що поведінка IP та он-чейн патерни були «узгоджені з техніками, які використовують хакерські групи, пов'язані з КНДР». Bitget заявив, що деякі IP-адреси збігалися з VPN-інфраструктурою, раніше пов'язаною з північнокорейською групою, але технічні докази, що стоять за цим порівнянням, не були оприлюднені.
BlockSec виявив інші можливі зв'язки, включаючи збіг із методами відмивання, використаними в атаках, приписуваних TraderTraitor, та використання THORChain для конвертації активів у Bitcoin.
Дослідник ZachXBT ідентифікував кількох китайськомовних підпільних відмивачів грошей, які, за його словами, обробляли кошти для зловмисника. Один із них, як повідомлялося, фігурував у діяльності з відмивання, пов'язаній з попереднім експлойтом.
Arkham окремо вказав на використання техніки peel-chain, яку часто пов'язують з операціями, пов'язаними з Північною Кореєю.
BlockSec застеріг від трактування цих подібностей як доказу особи зловмисника. Сервіси відмивання грошей можуть працювати для різних клієнтів, тоді як такі протоколи, як THORChain і CoinJoin, доступні для не пов'язаних між собою користувачів.
Компанія з безпеки заявила, що докази вказують більш прямо на можливе повторне використання груп з відмивання, ніж на доказ того, що ті самі хакери здійснили попередні атаки, пов'язані з Північною Кореєю.
Порівняння частково зосереджувалося на крадіжці в Bybit у 2025 році. Американська влада офіційно приписала цю атаку на 1,5 мільярда доларів північнокорейській операції TraderTraitor, тоді як THORChain активно використовувався для переміщення викрадених коштів Bybit.
Жоден правоохоронний орган публічно не приписав злом Bitget Північній Кореї станом на останні перевірені оновлення.
Що буде далі з Bitget і викраденими коштами?
Bitget продовжує відстежувати гаманці та пропонує винагороду за повернення коштів. Біржа пропонує кваліфікованим учасникам 5% від коштів, які вони безпосередньо допоможуть заморозити, та ще 5% за кошти, успішно повернені.
Винагороду за повернення коштів Bitget recovery bounty було запущено, поки Mandiant, SlowMist, біржі та блокчейн-дослідники продовжували відстежувати адреси атакуючих.
Bitget уже поетапно відновив виведення Bitcoin, Ether і USDT. Його опублікований графік передбачає інші токени, фіатні виведення та P2P-сервіси на 08:00 UTC 2 жовтня, хоча офіційна сторінка інциденту біржі ще не опублікувала окремого підтвердження цього остаточного відкриття на момент перевірки.
Bitget заявляє, що використану вразливість було виправлено, а баланси користувачів залишаються незмінними. Його судово-технічне розслідування, робота з правоохоронними органами, відстеження коштів і зусилля з повернення залишаються відкритими, тоді як біржа заявляє, що подальші суттєві висновки будуть опубліковані через її офіційні оновлення безпеки.