Автор: ChandlerZ, Foresight News
Примітка редактора: У світі криптовалют багатство може змінитися за лічені хвилини; звичайна на вигляд вакансія або оновлення програмного забезпечення може приховувати вхід до величезних активів. Колонка Foresight News «Crypto Story Session» відстежує людей, які стоять за цими дивними інцидентами, слідуючи за публічними записами та фінансовими підказками, щоб знайти ті частини історії, які ще не були чітко побачені.
У другому випуску ми ближче розглянемо Lazarus Group. Це хакерське угруповання, пов'язане з Північною Кореєю, звинувачували в причетності до атаки на Sony Pictures, крадіжки з центрального банку Бангладеш та численних крадіжок криптоактивів. Після атаки на Binance воно знову з'явилося на публіці. Звідки походять ці люди, що ховаються за екранами? Як вони підходять до своїх цілей і як переміщують викрадені активи?
У жовтні 2026 року з Binance було викрадено цифрових активів на 6,34 мільярда доларів, що встановило рекорд в історії криптоіндустрії.
Трохи більше місяця тому інженер Binance отримав на платформі з працевлаштування те, що виглядало як звичайне запрошення на співбесіду. Рекрутер спочатку організував відеоспівбесіду, а потім попросив особу, яка назвалася генеральним директором компанії, провести співбесіду другого раунду. Наприкінці інша сторона надіслала програмне завдання і попросила інженера завантажити його на робочий комп'ютер.
Згідно з попереднім звітом про розслідування, опублікованим 3 листопада, компанія-рекрутер була повністю вигадана зловмисниками, а завдання містило шкідливий код. Зловмисники використали це, щоб проникнути в комп'ютер інженера, і 20 жовтня використали внутрішні ШІ-інструменти Binance для бокового переміщення, отримали токени дозволу для системи розгортання і зрештою зламали систему підпису гаманців. Хоча Binance терміново перехопила і заморозила близько 2,85 мільярда доларів, це вторгнення, яке почалося з «фальшивого рекрутингу», все одно встановило рекорд крадіжки в криптоіндустрії.
Федеральне бюро розслідувань США (ФБР) приписало цю справу північнокорейській хакерській кампанії TraderTraitor, яка є основним підрозділом сумнозвісного Lazarus Group. Того ж дня, коли було атаковано Binance, звіт про розслідування, опублікований Microsoft, виявив ще небезпечнішу еволюцію: ця група північнокорейських хакерів повністю включила генеративний ШІ у свою повсякденну діяльність, не лише використовуючи ШІ для масового підроблення компаній-рекрутерів і налаштування сценаріїв співбесід, але навіть безпосередньо використовуючи інструменти ШІ з відкритим кодом для допомоги в експлуатації вразливостей.
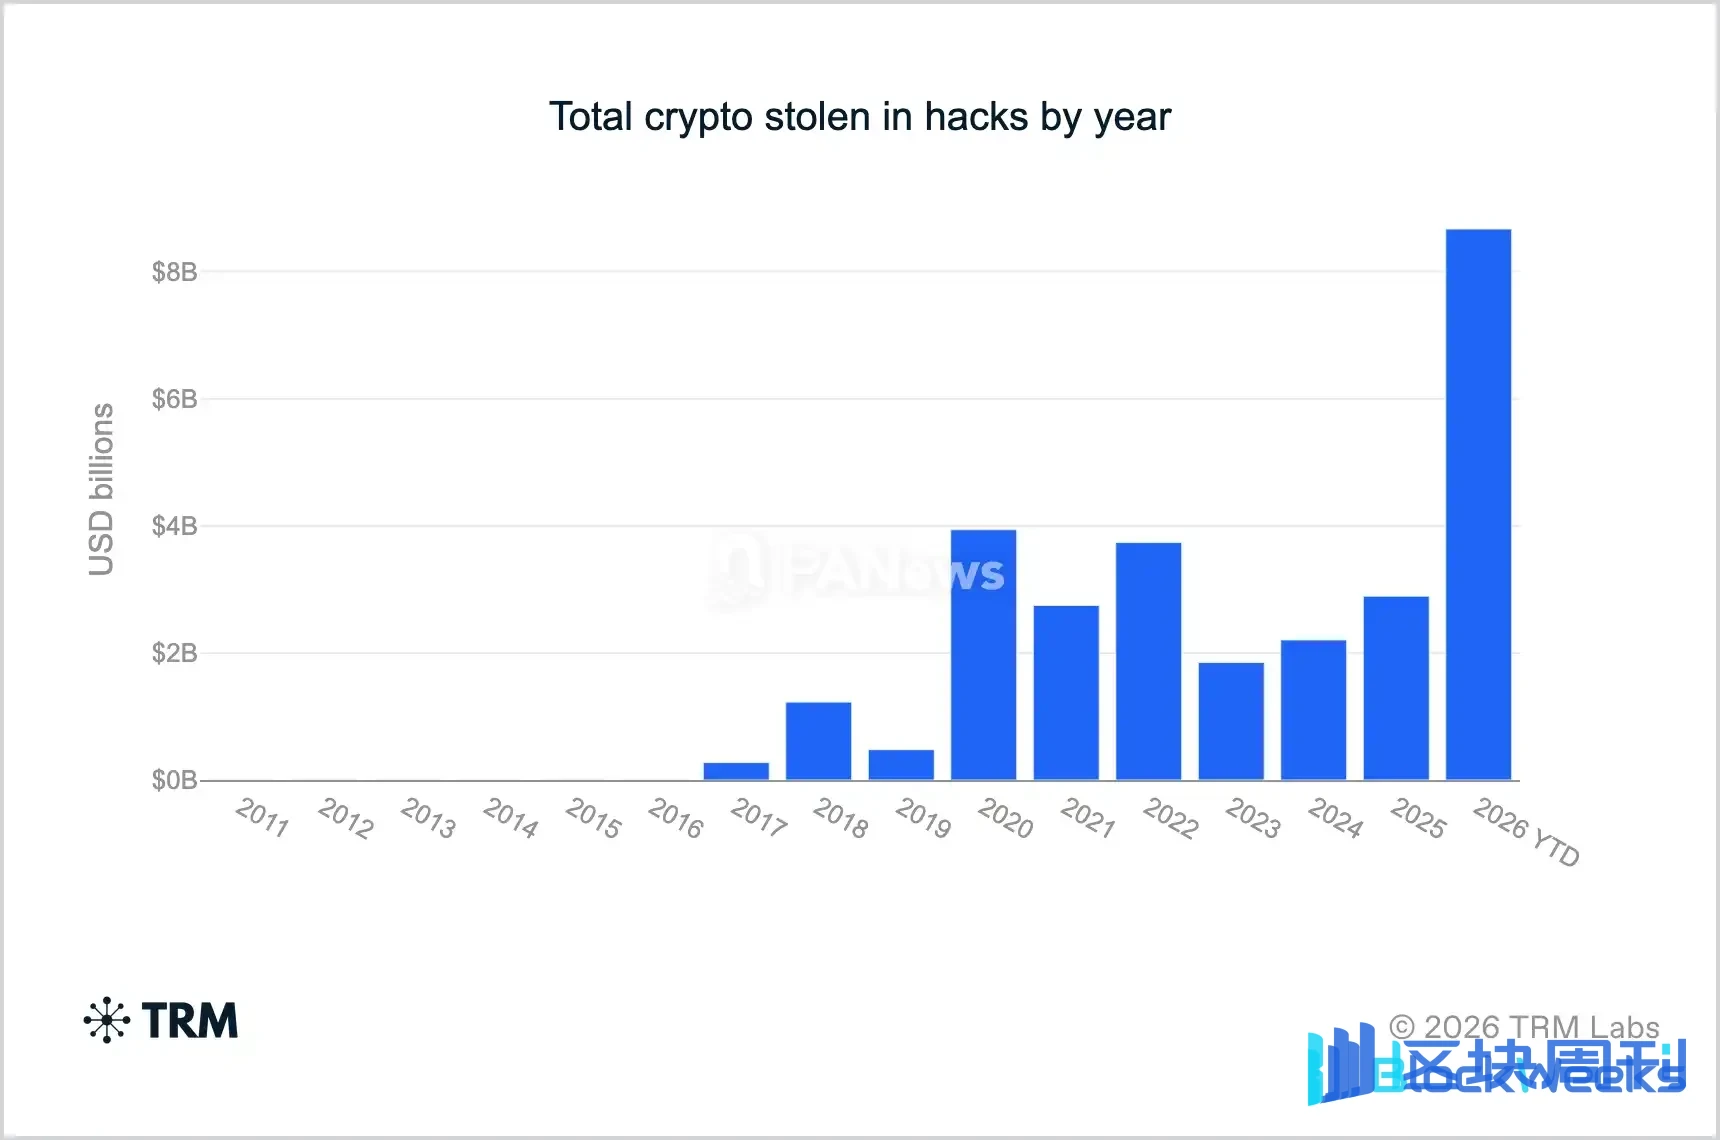
Після років еволюції цей прихований підрозділ перетворив криптоіндустрію на величезну машину для заробітку іноземної валюти. Згідно з даними Chainalysis та Корейського агентства сприяння торгівлі та інвестиціям, північнокорейські хакери викрали щонайменше 2,02 мільярда доларів криптоактивів у 2025 році, що в 4,3 раза перевищує загальний експорт товарів Північної Кореї того року (469 мільйонів доларів). TRM Labs оцінює, що станом на жовтень 2026 року північнокорейські хакери сукупно викрали близько 12,8 мільярда доларів; із 8,7 мільярда доларів глобальних втрат від криптохакерів у 2026 році Північна Корея одноосібно монополізувала 85% частки, тоді як у 2020 році ця частка становила лише 7%.
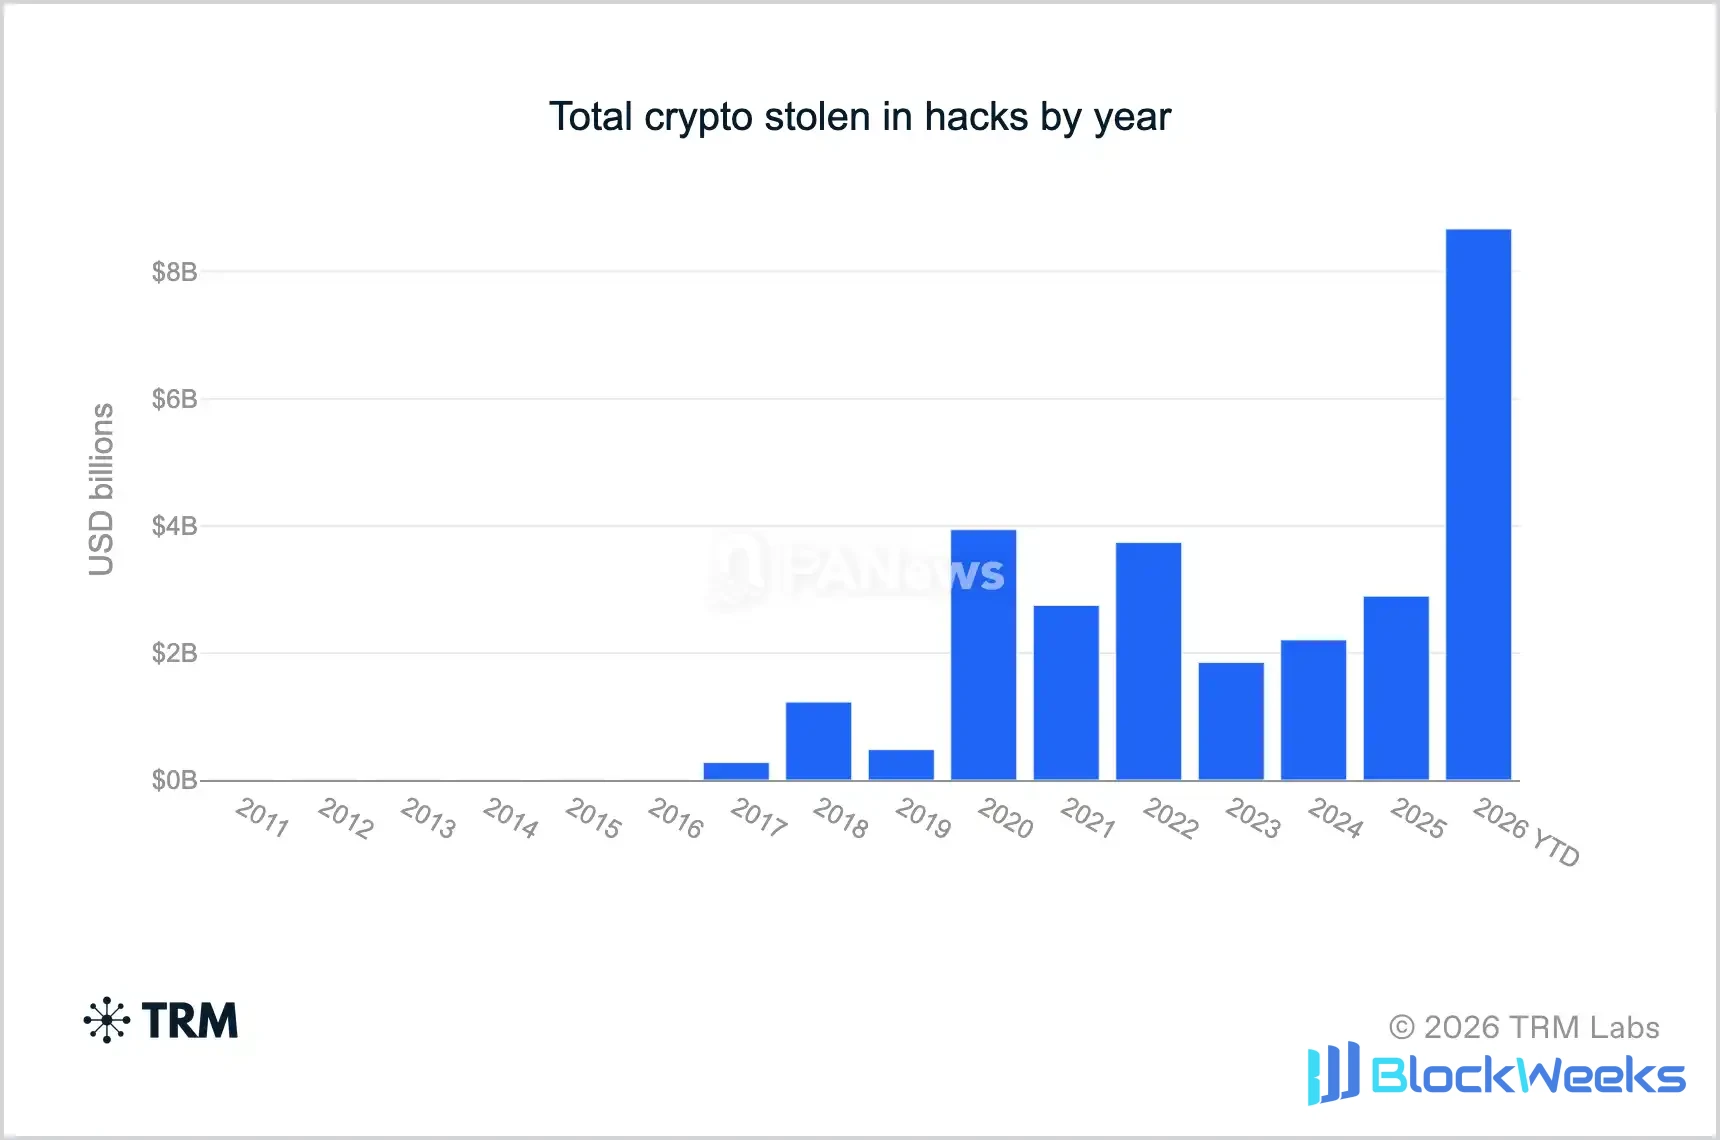
Чому, незважаючи на постійні розслідування та суворі санкції правоохоронних органів у всьому світі, Lazarus краде дедалі агресивніше, навіть становлячи понад 80% світових ончейн-пограбувань? Хто саме ці люди, що ховаються за екранами, як їх навчають, як вони залягають на дно і як відмивають десятки мільярдів викрадених коштів?
Ці питання можна спробувати розкрити, почавши з північнокорейських хакерів, яких було виявлено.
Виявлені північнокорейські хакери
Побачити справжнє обличчя цих «програмістів-привидів» непросто, але за понад десять років гри в кішки-мишки кілька тріщин все ж дозволили зовнішньому світу побачити реальність за екранами.
Перша тріщина з'явилася в резюме, надісланому до Даляня, Китай, 15 років тому.
У січні 2011 року північнокорейська компанія Chosun Expo рекомендувала закордонному підприємству молодого чоловіка на ім'я Пак Чін Хек (Park Jin Hyok), випускника Пхеньянського технологічного університету імені Кім Чхека, щоб той перейняв розробку для команди в Даляні. У резюме Пак знав як англійську, так і китайську, володів Java і займався розробкою онлайн-ігор. На той час він виглядав просто як звичайний закордонний програміст.
У травні 2011 року він у електронному листі написав, що до вересня проживе в Даляні повний рік і готується повернутися до Північної Кореї, щоб одружитися, сподіваючись залишитися в країні надовго. Кілька місяців потому він повідомив іншій стороні, що повернеться додому наступного тижня.

Зображення розшукового плаката Пак Чін Хьока, використане в репортажі CBS
Однак роки потому, коли ФБР розслідувало атаку на Sony Pictures, крадіжку 81 мільйона доларів із центрального банку Бангладеш і справу з програмою-вимагачем WannaCry, воно несподівано натрапило на стару робочу електронну пошту Пака. Він забув обірвати всі зв'язки: у списку контактів його особистої пошти помітно зберігалася адреса облікового запису хакерської операції «Кім Хьон У», інший робочий обліковий запис мав дозвіл відкривати зашифровані хмарні файли хакерів, і він навіть користувався тими самими пристроями та мережевими адресами.
Цей перетин сліду повсякденного життя та операційної мережі зробив Пака знаковим обличчям у списку розшуку ФБР. За словами північнокорейських перебіжчиків із комп'ютерною освітою, з якими поспілкувалося Reuters, талановитих студентів-природничників у Північній Кореї відбирають поетапно й відправляють до військових кіберпідрозділів або направляють за кордон.
Удень вони — аутсорсингові програмісти, які заробляють іноземну валюту для компаній; уночі — мисливці даркнету, які виконують замовлення держави.
Якщо Пак десять років тому ще потребував фізичної присутності за кордоном, то другий викритий інфільтратор продемонстрував жахливу «досконалу маскування» епохи ШІ.
У липні 2024 року американська компанія з кібербезпеки KnowBe4 найняла віддаленого старшого інженера. Кандидат викрав особу законного громадянина США, використав складений портрет, відретушований ШІ, і пройшов чотири раунди відеоспівбесід та всі перевірки біографічних даних. Вада виявилася лише тоді, коли компанія надіслала робочий комп'ютер Mac: адресою доставки насправді була «ферма ноутбуків» у США, яка спеціалізувалася на розміщенні комп'ютерів для закордонних хакерів, щоб ті підробляли американські IP-адреси. Менш ніж за 25 хвилин після ввімкнення комп'ютера «новий співробітник» не міг дочекатися, щоб впровадити шкідливе програмне забезпечення через Raspberry Pi, що миттєво спричинило термінальне попередження. Коли команда безпеки зателефонувала для перевірки, людина швидко забелькотіла й від'єдналася, і зрештою Mandiant та ФБР підтвердили, що це північнокорейський інфільтратор.
До 2025–2026 років, коли підміна обличчя за допомогою ШІ та фальшиві особи зробили звичайні перевірки біографічних даних неефективними, спосіб, у який криптосвіт викрив третього північнокорейського хакера, був ще більш похмуро гумористичним.
Оскільки велика кількість північнокорейського ІТ-персоналу, замаскованого під японських та американських розробників, нахлинула в індустрію Web3, деякі криптопроєкти, яким це набридло, вигадали останнє питання на співбесіді, яке спрацьовувало щоразу: «тест Кім Чен Ина». У квітні 2026 року дослідник блокчейн-безпеки Tanuki42 публічно оприлюднив 82-секундний запис віддаленої співбесіди: кандидат, який використовував псевдонім Таро Айкучі й стверджував, що живе в Мегуро, Токіо, вільно відповідав на технічні запитання, але коли інтерв'юер раптом попросив його повторити лайку на адресу Кім Чен Ина, щоб виключити північнокорейських шпигунів, «японський інженер» миттєво змінився в обличчі.

Спершу він удав, що сигнал поганий, замовк після повторного наполягання інтерв'юера, а потім квапливо перервав з'єднання. За кілька хвилин він швидко змінив обліковий запис у Telegram, очистив записи й видалив свою сторінку в LinkedIn.
Навіть попри те, що ці технічні фахівці опанували найпередовіший блокчейн-код і технологію глибоких фейків на основі ШІ, під суворим наглядом і системою колективного покарання публічна лайка на адресу верховного лідера залишається смертельною червоною лінією, яку вони аж ніяк не наважуються переступити.
Від Пака Чін Хьока, який ділився електронною поштою в орендованій квартирі в Даляні, до фальшивого американського інженера, який за допомогою ШІ обдурив чотири раунди співбесід, і до «токійського розробника», який за секунди перерізав мережевий кабель через політичне табу, — ці три моменти викриття, що охоплюють 15 років, складають один куточок величезного айсберга Lazarus.
Lazarus — це більше, ніж просто «кібергроші»
У листопаді 2014 року комп'ютерні системи Sony Pictures були зламані, що призвело до витоку великої кількості внутрішніх неопублікованих матеріалів і електронних листів керівництва. Організація, яка назвала себе «Guardians of Peace», взяла на себе відповідальність. На той час Sony готувалася до випуску фільму The Interview, який зображував вигаданий сюжет про вбивство північнокорейського лідера. У подальших обвинувальних актах Міністерство юстиції США заявило, що атакувальники, підтримувані Північною Кореєю, не лише викрали дані та вивели з ладу комп'ютери, але й надіслали працівникам погрози про бомби.
Кілька місяців потому компанія з безпеки Novetta очолила міжсправове атрибуційне дослідження, спрямоване на шкідливе програмне забезпечення, використане в атаках. Дослідники виявили, що частина коду в інциденті з Sony мала спільне походження з інструментами, залишеними під час численних попередніх кібератак. У звіті «Operation Blockbuster» 2016 року цю приховану атакувальну силу сукупно назвали «Lazarus Group».
У міру поглиблення розслідувань зовнішній світ поступово усвідомив, що Lazarus — це не окрема банда, яка полює за грошима, а високосегментована державна машина. Коли Міністерство фінансів США в 2019 році запровадило санкції проти Lazarus, BlueNoroff і Andariel, воно прямо пов'язало їх із вищим органом військової розвідки Північної Кореї — Головним розвідувальним управлінням (RGB).
Підрозділ 42 компанії з безпеки Palo Alto Networks у 2024 році склав панорамну карту взаємозв'язків. Під командною парасолькою Головного розвідувального управління кілька кластерів кібердіяльності виконували кожен свої функції, а їхні мисливські угіддя давно вийшли за межі індустрії криптовалют, охоплюючи світові фінанси, оборонно-промисловий комплекс і медійну розвідку.

Карта взаємозв'язків кластерів кібердіяльності, пов'язаних із Головним розвідувальним управлінням Північної Кореї, складена підрозділом 42 у 2024 році
У цій мережі лише частина зосереджувалася переважно на блокчейні та індустрії криптовалют, як-от Slow Pisces (також відомий як Jade Sleet), який перетинається зі справою Binance TraderTraitor, і Gleaming Pisces (також відомий як Citrine Sleet), який спеціалізується на поширенні трояна AppleJeus через фальшиве торгове програмне забезпечення.
Поза криптовалютним колом операції інших відгалужень були не менш захопливими. У традиційних фінансах Alluring Pisces (тобто BlueNoroff/APT38) ще задовго до криптобичачого ринку ставився до світової банківської системи як до банкомата. Його найгучнішою показовою роботою було пограбування центрального банку Бангладеш у 2016 році.
В оборонно-промисловому комплексі Jumpy Pisces (тобто Andariel) грав роль технологічного злодія, який «підтримує війну війною». Згідно з обвинувальним актом, оприлюдненим Міністерством юстиції США в липні 2024 року, це відгалуження утворило унікальний замкнений цикл. З одного боку, вони використовували програму-вимагач Maui для атак на численні американські лікарні та медичні установи, вимагаючи викуп для поповнення операційних коштів; з іншого боку, вони використовували ці гроші для купівлі серверів і проникнення в американських оборонних підрядників, на військово-повітряні бази та в південнокорейські оборонні науково-дослідні установи, спеціально викрадаючи секретні конструкторські креслення двигунів винищувачів F-15, військових розвідувальних супутників, підводних човнів, а також об'єктів з ядерного палива та збагачення урану.
У сфері медіа та стратегічної розвідки Selective Pisces (Diamond Sleet) і Sparkling Pisces (Kimsuky) зосереджували зусилля на викраденні секретів і створенні ефекту залякування. Окрім паралізації таких розважальних гігантів, як Sony Pictures, у попередні роки, останніми роками вони неодноразово видавали себе за журналістів провідних західних медіа та вчених аналітичних центрів, надсилаючи «плани інтерв'ю» або запрошення на конференції з троянами західним журналістам, дипломатам і оборонним аналітичним центрам, які висвітлюють північнокорейські справи; вони навіть масово реєстрували високоточні підробні акаунти в соціальних мережах, видаючи себе за провідних дослідників безпеки, щоб «антифішити» експертів з безпеки в таких компаніях, як Google, викрадаючи таким чином неопубліковані вразливості програмного забезпечення (0-day) і базові політики різних країн щодо Північної Кореї.
Дослідники переважно поділяють кластери за цілями атак, характеристиками шкідливого програмного забезпечення та серверною інфраструктурою, але коли різні команди спільно використовують репозиторії коду або проміжні сервери під час операцій, майже неможливо чисто, наче ріжучи тофу, розмежувати, яка саме група здійснила кожну операцію.
Але безперечно те, що «полювання за грошима» і «викрадення секретів» давно тісно взаємопов'язані всередині цієї машини.
Від рахунків центральних банків до гаманців бірж
Перш ніж криптобіржі стали головними цілями, банки вже потрапили в поле зору слідчих.
У лютому 2016 року комп'ютери центрального банку Бангладеш, підключені до міжнародної банківської системи обміну повідомленнями SWIFT, були скомпрометовані. Судові документи США зазначали, що зловмисники видавали платіжні доручення від імені центрального банку, вимагаючи від Федерального резервного банку Нью-Йорка надіслати долари США з рахунку центрального банку за кордон.
Зловмисники намагалися переказати майже 1 мільярд доларів, з яких 81 мільйон доларів надійшов на рахунки на Філіппінах, а потім пройшов через банки, грошово-переказні агенції та казино; ще 20 мільйонів доларів було перехоплено банком-одержувачем у Шрі-Ланці. Слідчі виявили, що філіппінські рахунки-одержувачі були відкриті за фіктивними іменами ще в попередньому році.
Окрім рахунків-одержувачів, зловмисникам також потрібно було розуміти, як банки обробляють перекази. Після вивчення атак APT38 на фінансові установи Mandiant виявила, що після проникнення в мережу установи-жертви вони збирали облікові дані, знаходили комп'ютери, які обробляють транзакції SWIFT, а потім шукали можливості надсилати платіжні доручення. У випадках, які спостерігала компанія, зловмисники перебували всередині мереж жертв у середньому близько 155 днів, а найдовше — майже два роки.

Схема атаки APT38, описана Mandiant
Кілька років потому кошти в криптовалютній індустрії також поступово стали цілями. У 2022 році крос-чейн міст Ronin, який використовується блокчейн-грою Axie Infinity, було зламано, збитки перевищили 600 мільйонів доларів, і ФБР приписало атаку Lazarus. Два роки потому японська біржа DMM Bitcoin втратила 4502,9 біткоїна, вартістю близько 308 мільйонів доларів на момент інциденту. Правоохоронні органи США та Японії приписали цю справу TraderTraitor.
Слідчі відновили точку входу у справі DMM. У березні 2024 року зловмисник, видаючи себе за рекрутера, зв'язався з працівником компанії-розробника гаманців Ginco у LinkedIn і надіслав так зване тестове завдання, яке містило шкідливий код. Отримавши доступ, зловмисник видав себе за цього працівника, а потім, використовуючи комунікаційну систему компанії, нібито втрутився у звичайний запит на транзакцію від DMM.
До лютого 2025 року криптобіржа Bybit готувалася переказати суму Ethereum з холодного гаманця на гаманець, що використовується для щоденних операцій. Холодні гаманці використовуються для зберігання активів, і цей переказ мав пройти через інтерфейс постачальника послуг гаманців Safe та бути спільно підписаний кількома уповноваженими особами. Компанія з безпеки Sygnia, яка очолювала розслідування, згодом відновила процес атаки. Ще 4 лютого на комп'ютері розробника Safe вже з'явилася шкідлива активність; наступного дня зловмисник використав токен доступу цього розробника, щоб увійти в хмарне середовище Safe.
19 лютого зловмисник впровадив шкідливий вміст у код, який викликається веб-сторінкою Safe, і встановив умови спрацювання, очікуючи, поки цільовий гаманець Bybit ініціює операцію. Два дні потому уповноважені особи Bybit обробили переказ через інтерфейс Safe і побачили те, що виглядало як звичайний запит на внутрішній переказ.
Але, за реконструкцією компанії з безпеки NCC Group, транзакція, яку фактично схвалили підписанти, містила шкідливу операцію, що викликала заздалегідь розгорнутий зловмисником контракт, змінюючи логіку керування холодним гаманцем. Після виконання транзакції зловмиснику більше не потрібно було знову отримувати оригінальний мультипідпис, щоб вивести активи з гаманця. Близько 1,5 мільярда доларів активів тоді витекло.

Схема процесу крадіжки в Bybit, намальована Curvegrid
Згідно з розслідуванням Sygnia, шкідливий код було видалено приблизно через дві хвилини після здійснення транзакції. Розслідування дійшло висновку, що початковий злам комп'ютера розробника Safe міг включати соціальну інженерію, але конкретний спосіб контакту ще не підтверджено.
Мультипідписна схема Bybit вимагала, щоб кілька уповноважених осіб спільно схвалювали транзакції, що спочатку мало на меті зменшити ризик, спричинений компрометацією одного облікового запису. Після того як зловмисники увійшли в хмарне середовище Safe, вони змінили веб-сторінки, які спільно використовували ці підписувачі, що зрештою призвело до схвалення шкідливих транзакцій.
Окрім злому постачальників програмних послуг, деяких північнокорейських осіб також звинувачують у використанні фальшивих особистостей для проникнення в криптовалютні компанії. У 2025 році Міністерство юстиції США висунуло звинувачення чотирьом громадянам Північної Кореї за участь у схемі крадіжки, двоє з яких працювали розробниками відповідно в блокчейн-компанії та компанії віртуальних токенів. Прокурори заявили, що вони використовували ці можливості працевлаштування для крадіжки та переказу віртуальних активів на суму понад 900 000 доларів.
Варто зазначити, що пастки можуть бути приховані й з іншого боку процесу найму. Після розслідування кластера активності, який вона називає Sapphire Sleet, Microsoft виявила, що зловмисники видають себе за рекрутерів на соціальних платформах, спочатку обговорюють із цілями можливості працевлаштування, потім організовують технічні співбесіди та вимагають встановити шкідливе програмне забезпечення, замасковане під інструменти для зустрічей або оновлення інструментів розробника. Тестове завдання, яке отримав співробітник Ginco у справі DMM, також з'явилося в подібному процесі контакту.
Ці тактики навіть продовжують розвиватися. У звіті за жовтень 2026 року Microsoft зазначила, що пов'язані з Північною Кореєю зловмисники використовували генеративний ШІ для дослідження цілей, написання контактного контенту та формування фальшивих особистостей. Запрошення, яке виглядає ретельно підготовленим відповідно до досвіду шукача роботи, може бути підкріплене збором інформації про його професійне минуле та соціальні зв'язки.
Куди пішли викрадені гроші?
Після переказу активів зловмисники зазвичай спочатку розподіляють кошти між кількома новими гаманцями. Деякі адреси після отримання грошей переказують їх далі поетапно, залишаючи розрізнені записи в блокчейні. Потім кошти можуть проходити через децентралізовані біржі або кросс-чейн сервіси, обмінюватися на інші токени або переміщатися в інший блокчейн. З кожною додатковою конвертацією слідчі повинні продовжувати відстежувати нові адреси та їхніх контрагентів.
Потік коштів після крадіжки в Bybit дав підказку. У лютому 2025 року викрадений у Bybit Ethereum почав надходити на тисячі адрес. Зловмисники розділяли та обмінювали кошти, а потім переміщали їх через кросс-чейн сервіси. TRM Labs заявила, що протягом 48 годин було переказано щонайменше 160 мільйонів доларів, які потрапили в канали відмивання грошей.

Відстежуючи ці перекази, он-чейн дослідник ZachXBT помітив ще одну групу людей. Згідно з його розслідуванням, опублікованим у жовтні 2026 року, після атаки на Bybit у публічних групах Telegram і Discord з'явилося понад десяток облікових записів, які шукали замовлення, пов'язані з викраденими коштами. Один трейдер із нікнеймом Jimmy Green привернув його увагу.

ZachXBT вирішив звернутися до іншої сторони як клієнт. 6 березня 2025 року він переказав 349 700 USDC на нову адресу, готуючись провести кілька транзакцій з Jimmy. Jimmy надав адресу для отримання коштів і попросив його переказати USDC у мережі Ethereum в обмін на USDT у мережі Tron. ZachXBT відстежив і виявив, що гаманець, який сплатив он-чейн комісії за цією адресою отримання, можна простежити до коштів, викрадених у Bybit, і він з'явився в публічному списку адрес, причетних до справи.
Щоб продовжувати спілкування з Джиммі, ZachXBT здійснив з ним ще кілька транзакцій, кожна з яких супроводжувалася втратою близько 5%. Вони говорили про торгівлю, а також про маджонг, їжу та сім'ю. У міру збільшення контактів Джиммі почав розповідати людині, яку вважав клієнтом, про бізнес своєї команди, зокрема про переміщення коштів Bybit для північнокорейських клієнтів та про діяльність команди в Гонконзі та материковому Китаї.
ZachXBT сказав, що Джиммі одного разу за день наперед повідомив йому, що певна сума коштів буде переказана на Solana, і відповідний переказ з'явився в блокчейні наступного дня. 12 березня Джиммі надіслав скріншот крос-чейн транзакції. Виходячи з суми та часу, ZachXBT знайшов відповідне замовлення на THORChain. Три адреси Solana, які згодом надав інший бік, допомогли йому відстежити набір викрадених коштів Bybit вартістю понад 12 мільйонів доларів; за його словами, Tether згодом заморозив 442 000 USDT, пов'язаних із цим набором адрес.

Джиммі також заявив ZachXBT, що його команда обробила більшість викрадених активів з Bybit. ZachXBT вважає, що схема відмивання грошей, яку він спостерігав, узгоджується з цією заявою. Він передав результати свого розслідування правоохоронним органам та приватним слідчим, залученим до справи, і оприлюднив цей досвід лише в жовтні 2026 року.
Після інциденту безпеки Binance оголосила, що близько 3 мільярдів доларів активів, пов'язаних з інцидентом, було заморожено в блокчейні. TRM Labs спостерігала, що зловмисники продали частину активів через децентралізовані біржі та маркет-мейкерів, а також заклали частину викрадених активів у кредитних протоколах, таких як Aave та JustLend, щоб позичити інші активи.
Водночас Binance почала поповнювати постраждалі активи. 2 листопада платформа заявила, що близько 95% відповідних активів було поповнено, і опублікувала підтвердження резервів для деяких основних активів. 3 листопада Binance оголосила про подальше відновлення виведення коштів для більшої кількості активів і мереж, а розслідування безпеки все ще триває.