Соучредитель NEAR Protocol Илля Полосухин предупредил, что широко распространённые уязвимости программного обеспечения создают серьёзную среду кибербезопасности, призывая к усилению защиты на основе ИИ, поскольку NEAR торгуется около $5 после дневного снижения.
Краткое содержание
- Соучредитель NEAR Илля Полосухин предупредил, что уязвимости программного обеспечения подвергают интернет-сервисы растущим рискам безопасности.
- Полосухин назвал PHP, TLS-сертификаты, Node.js и LiteLLM, призывая к улучшению защиты с помощью ИИ.
- Недавние рекомендации по безопасности документируют уязвимости, связанные с обработкой сертификатов, сетевыми запросами и доступом к учётным данным.
- Ранее NEAR раскрыла эксплойт Intents на $3,8 млн в октябре, после чего последовало восстановление сервиса и обещание компенсации.
- 22 октября NEAR торговалась около $5,02, а открытый интерес по фьючерсам снизился на 7,45% до $1,50 млрд.
В заявлении от 22 октября в X Полосухин описал ситуацию как «Армагеддон безопасности», утверждая, что слабые места в старом программном обеспечении, системах аутентификации и широко используемой интернет-инфраструктуре подвергают приложения атакам.
Соучредитель NEAR предупреждает о растущих рисках безопасности программного обеспечения
Полосухин назвал системы на основе PHP, включая сайты WordPress, зонами беспокойства из-за их широкого использования и зависимости от программных компонентов, поддерживаемых на протяжении многих лет.
Он указал на вредоносные TLS-сертификаты, Node.js и LiteLLM, предупреждая, что уязвимости, затрагивающие один программный компонент, могут подвергать риску зависящие от него сервисы.
Опасения подкреплены задокументированными техническими примерами. 24 сентября сопровождающие PHP опубликовали рекомендацию по безопасности, описывающую уязвимость обработки памяти, связанную со специально сконструированными именами TLS-сертификатов.
Дефект затрагивал определённые версии интеграции PHP с OpenSSL и был устранён в последующих поддерживающих выпусках. Рекомендация демонстрировала возможный сбой доступа к памяти, не устанавливая широкомасштабной эксплуатации сайтов WordPress.
Сетевое программное обеспечение Node.js столкнулось с отдельными проблемами. 15 октября сопровождающие Undici раскрыли уязвимости, связанные с проверкой сертификатов, обработкой соединений и условиями отказа в обслуживании.
Сопровождающие LiteLLM ранее задокументировали уязвимость, которая могла позволить аутентифицированным пользователям манипулировать параметрами маршрутизации и потенциально раскрывать учётные данные провайдеров через серверные запросы.
Рекомендации устанавливают конкретные слабые места безопасности, хотя они не подтверждают независимо, что интернет переживает единую скоординированную атаку.
Полосухин призывает к защите на основе ИИ и криптографической аутентификации
Говоря о возможных ответных мерах, соучредитель утверждал, что нецензурированные модели ИИ могли бы помочь командам безопасности эффективнее изучать уязвимости и реагировать на угрозы.
Он назвал формальную верификацию ещё одним подходом. Этот метод использует математические методы для проверки того, удовлетворяет ли программное обеспечение точно определённым требованиям, включая условия, регулирующие авторизацию и обработку транзакций.
Однако Полосухин сказал, что надёжные системы ИИ по-прежнему необходимы для перевода поведения программного обеспечения в математические представления и проверки того, точно ли эти представления описывают исходные программы.
Эти комментарии последовали за исследованием формальной верификации NEAR от 19 октября, в котором описывался ИИ-агент, решивший 672 задачи математических доказательств при оценочной стоимости модели $111,85.
NEAR охарактеризовала результат как прогресс на пути к автоматизированной верификации, при этом отличая математические эталоны от доказательства безопасности развёрнутых приложений.
Помимо аудита программного обеспечения, Полосухин выступал за замену обычных API-ключей и токенов доступа криптографическими системами аутентификации. Он призывал к созданию условий размещения, способных защитить программное обеспечение даже от поставщиков инфраструктуры, эксплуатирующих базовые платформы.
Его непосредственные рекомендации были сосредоточены на применении обновлений, исправлении уязвимых компонентов и ротации учетных данных.
Пуш безопасности NEAR последовал за эксплойтом Intents в октябре
Предупреждение последовало за инцидентом безопасности, связанным с NEAR Intents — кросс-чейн инфраструктурой транзакций сети.
1 октября NEAR Intents возобновила работу после эксплойта на $3,8 млн с участием USDT в BNB Smart Chain.
Полосухин заявил, что злоумышленники использовали взаимодействие между инфраструктурой депозитов и выводов Omni и смарт-контрактом Intents.
Система безопасности проекта SHIELD обнаружила подозрительную активность, что побудило операторов приостановить затронутые сервисы. По словам соучредителя, разработчики выявили и устранили уязвимость в течение часа после обнаружения.
Он пообещал полную компенсацию пострадавшим пользователям и заявил, что базовый блокчейн NEAR и не связанные с инцидентом приложения остались незатронутыми.
Инцидент представляет собой отдельный пример операционных рисков, связанных с взаимосвязанными блокчейн-сервисами. Он не устанавливает связи с уязвимостями программного обеспечения, выявленными в его последнем предупреждении.
Цена NEAR держится около $5 на фоне падения интереса к фьючерсам
NEAR торговался около $5,02 на момент написания, снизившись на 3,61% за 24 часа, несмотря на рост на 8,21% за предыдущую неделю.
Согласно рыночным данным crypto.news, токен сохранил месячный рост на 13,21%, а его рыночная капитализация составила около $6,57 млрд при ежедневном объеме торгов около $1,08 млрд.
Данные по деривативам CoinGlass показали, что открытый интерес по фьючерсам упал на 7,45% до $1,50 млрд, а объем торгов фьючерсами снизился на 6% до $2,56 млрд.
Снижение непогашенных контрактов указывает на сокращение левериджных позиций, хотя один лишь открытый интерес не позволяет определить, закрывали ли трейдеры длинные или короткие позиции.
Данные спотовых бирж зафиксировали чистый отток около $9,21 млн 22 октября. Вывод средств может сократить количество токенов, немедленно доступных для биржевой торговли, но сам по себе не подтверждает накопление инвесторами.
Технические показатели свидетельствуют, что NEAR находится ниже своей средней полосы Боллинджера на уровне $5,066, а индекс относительной силы составляет 52,88 по сравнению со скользящей средней 55,85.
Ближайшая поддержка находилась около $4,80, затем $4,51. Восстановление выше $5,066 выведет в центр внимания сопротивление около $5,62.
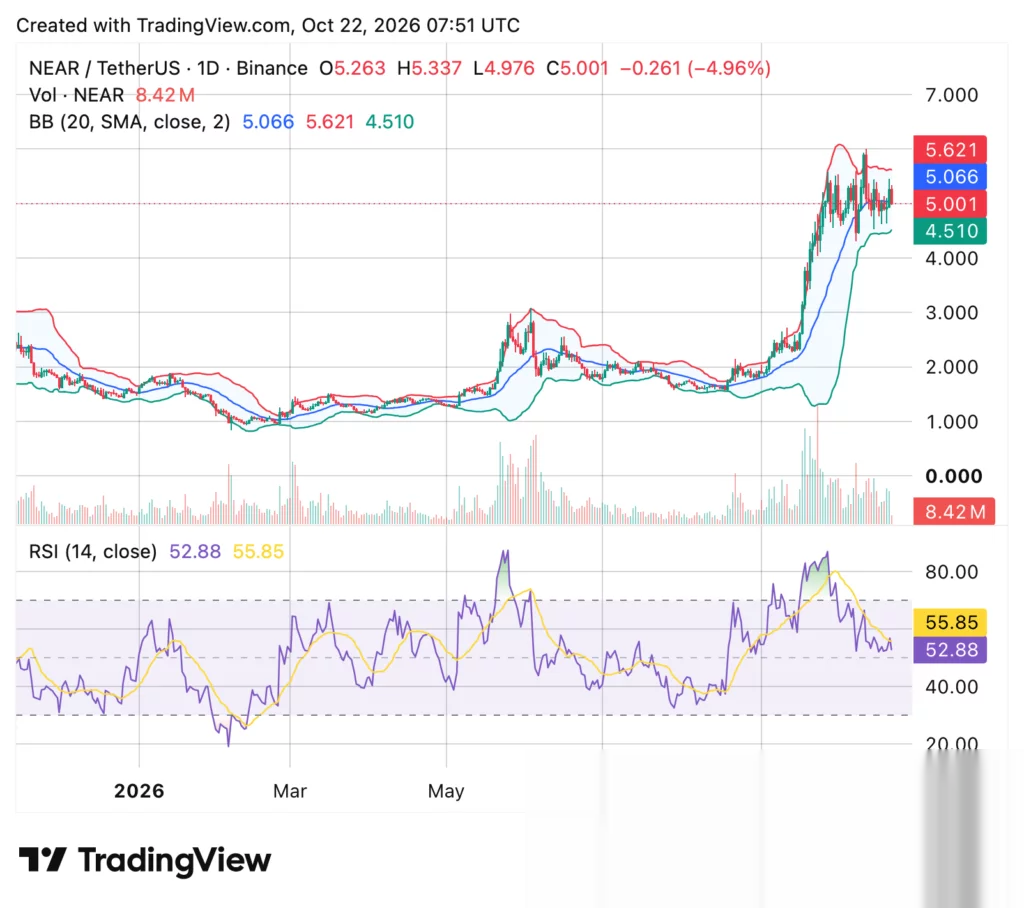
Аналитик Rekt Capital определил макро-торговый диапазон между $3,79 и $5,97, тогда как Michaël van de Poppe выделил $4,30 как уровень поддержки, который он считал важным для сохранения структуры более высоких минимумов токена.