
Autor: Gu Yu, ChainCatcher
Se nos últimos anos o maior medo da indústria cripto era um bug em um contrato inteligente de blockchain, então agora, as equipes de projetos talvez devam se preocupar mais com isto: um funcionário está participando de uma entrevista online aparentemente normal ou de uma reunião com parceiros, e baixou um software inseguro.
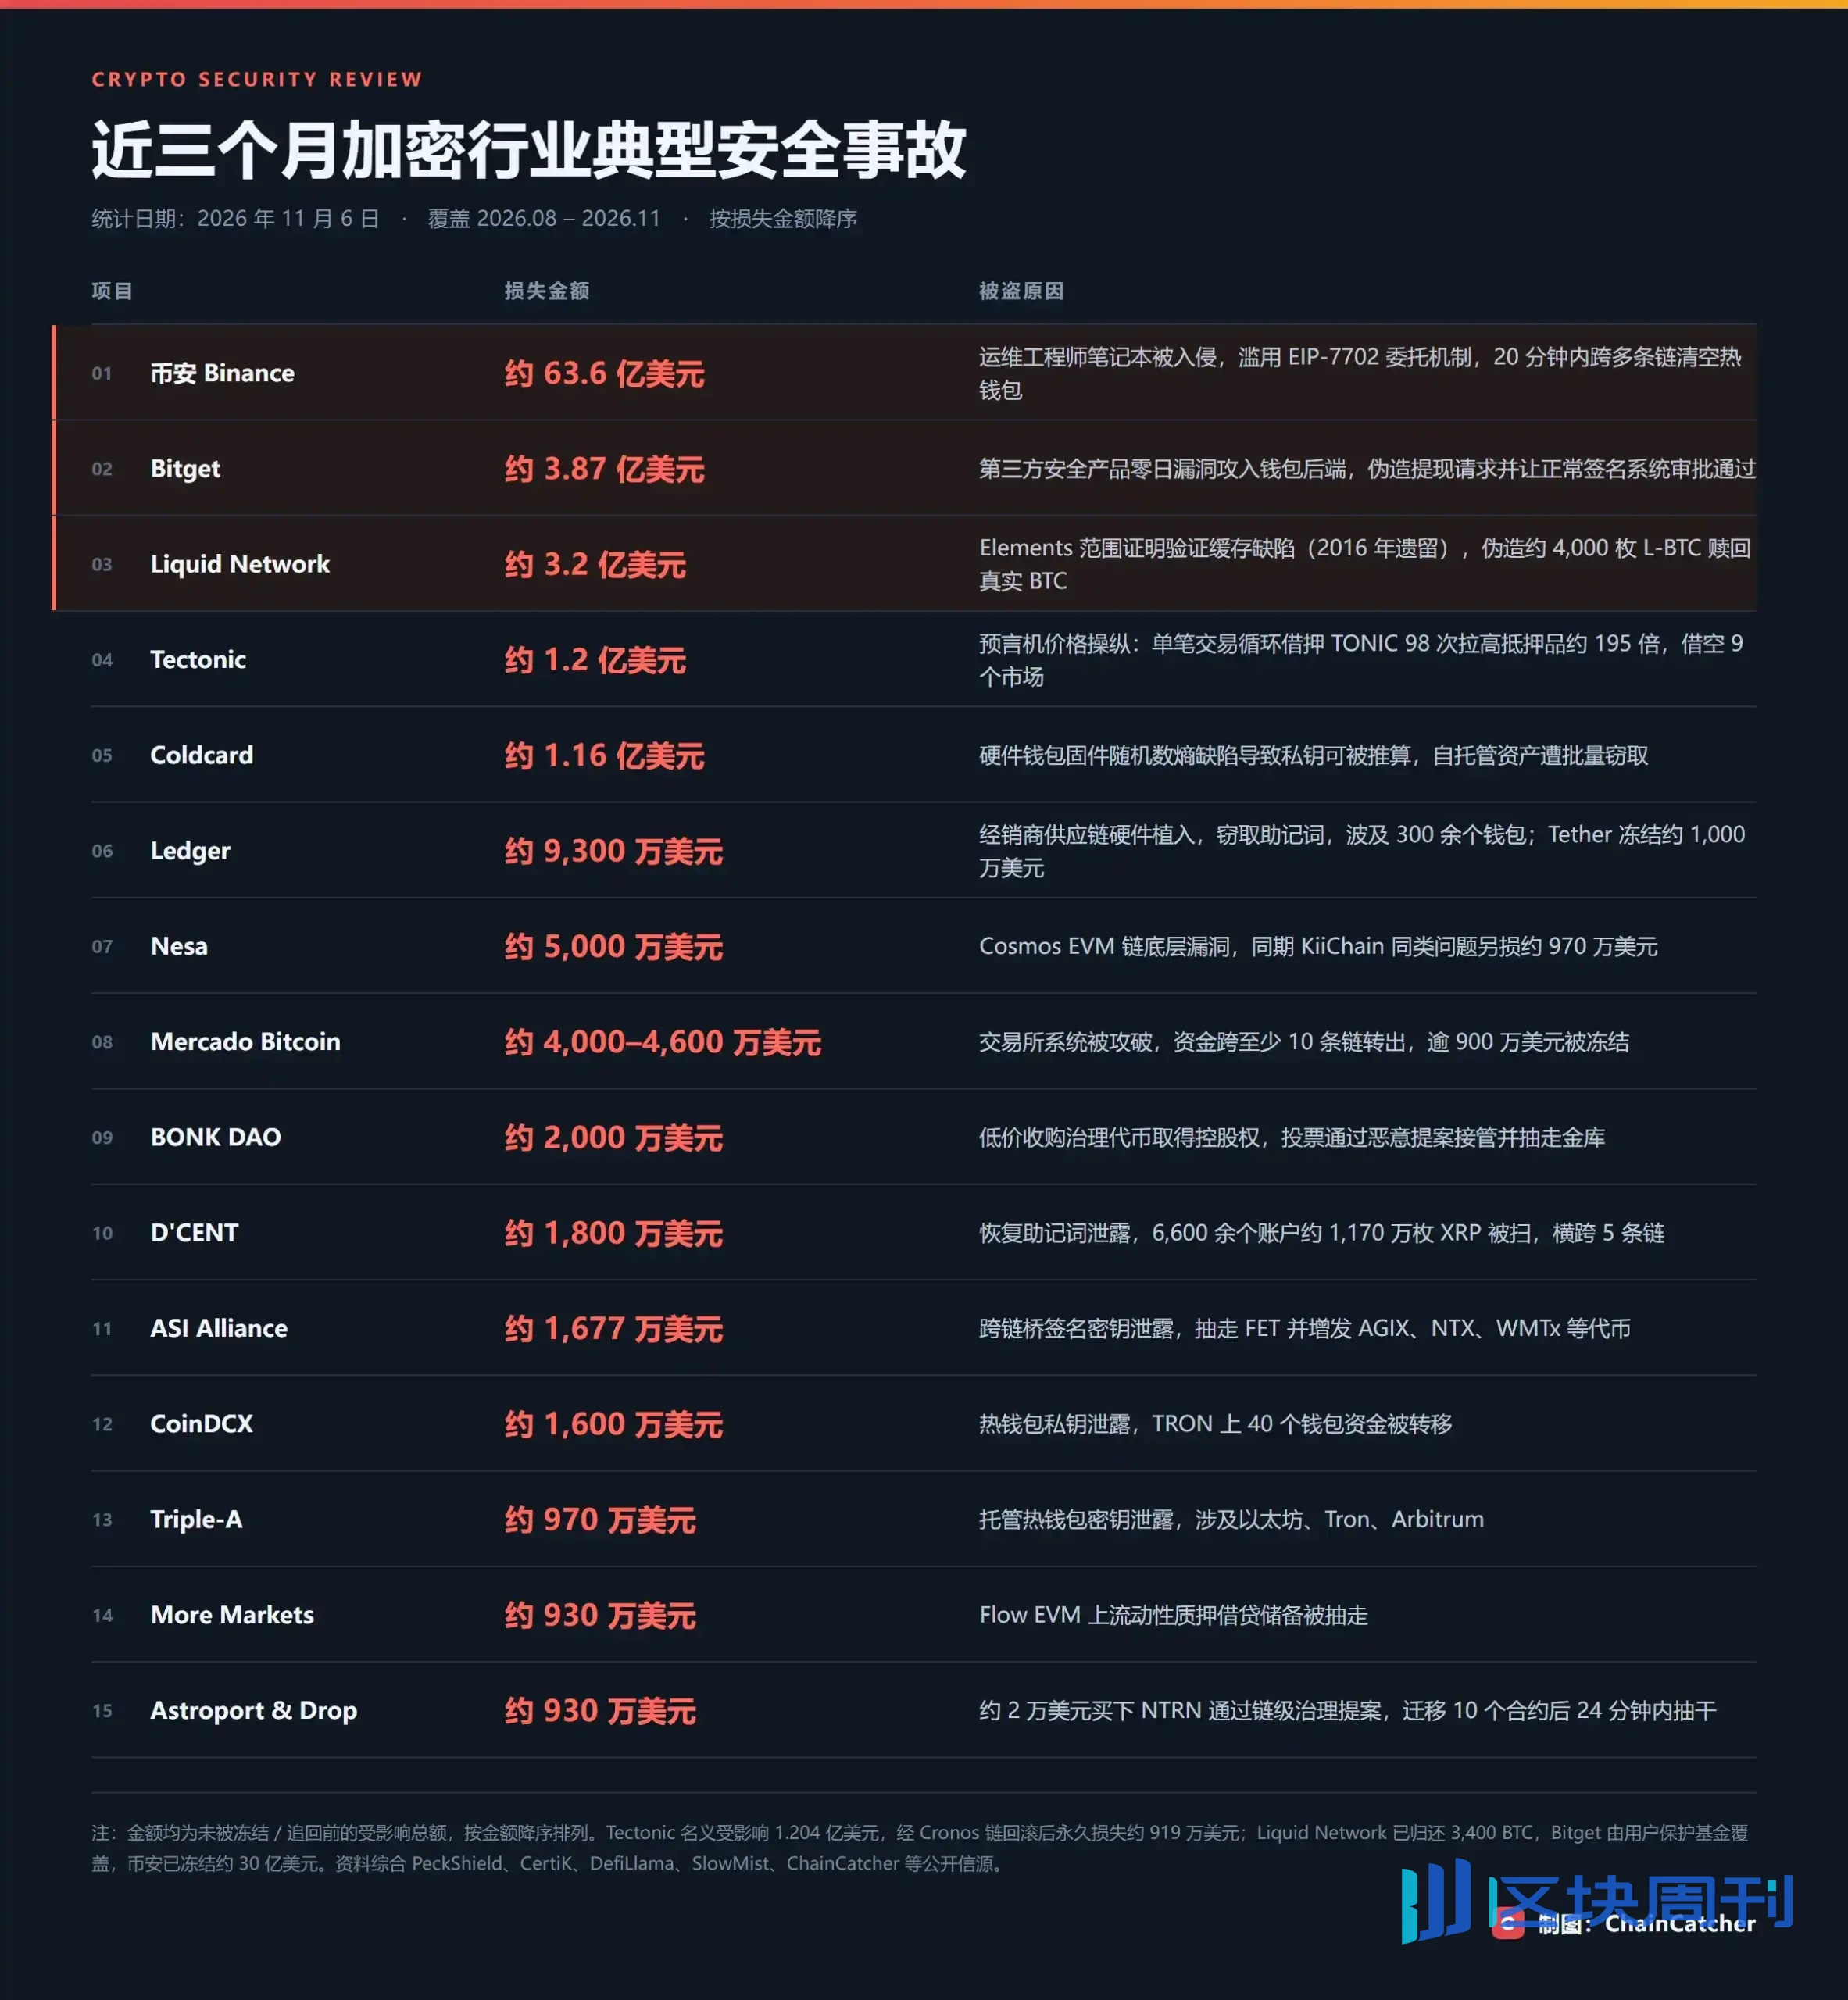
Em 29 de outubro, a Binance, a maior exchange de criptomoedas do mundo, sofreu um incidente de segurança sem precedentes. Por meio de uma infiltração em várias etapas, os atacantes acabaram assumindo o controle do sistema interno de assinatura de carteiras da exchange, afetando ativos digitais no valor de aproximadamente US$ 6,34 bilhões.
Este ataque não foi uma exploração tradicional de contrato inteligente. De acordo com o relatório de investigação preliminar da Binance publicado em 3 de novembro, os atacantes usaram anteriormente entrevistas de recrutamento falsas, malware, dispositivos de funcionários comprometidos e ferramentas internas de IA para obter gradualmente acesso a sistemas centrais.
Mais notavelmente, este não é um incidente isolado.
Em setembro, a Bitget sofreu um incidente de segurança de aproximadamente US$ 387,5 milhões, no qual os atacantes invadiram os sistemas de backend da infraestrutura crítica de carteiras e contornaram os controles de autorização para concluir transferências de ativos; em outubro, carteiras de hardware vazadas de alguns dos canais de distribuição do Ledger no Sudeste Asiático foram implantadas com componentes maliciosos, levando ao roubo de ativos dos usuários; e no primeiro semestre deste ano, projetos como Kelp DAO e Drift Protocol também sofreram ataques na casa das centenas de milhões de dólares.
De contratos inteligentes a exchanges centralizadas, dos computadores dos funcionários à cadeia de suprimentos de carteiras de hardware, a indústria cripto parece estar enfrentando um cerco de segurança que cobre toda a cadeia industrial.
I. As vulnerabilidades mais custosas não estão mais no código
Na primeira década ou mais desde o nascimento da indústria cripto, quando a indústria cripto falava sobre "segurança", na maioria das vezes estava falando sobre "se os contratos inteligentes on-chain têm vulnerabilidades", o que diz respeito à própria base da tecnologia blockchain, mas hoje a maioria dos ataques e destruições vem de fora dos contratos inteligentes..
No relatório do primeiro semestre da CertiK, a categoria com as maiores perdas foi a de invasões de carteiras: 33 casos, US$ 444 milhões, com média de mais de US$ 13 milhões por caso. O phishing ficou em segundo lugar, com 63 casos e US$ 366 milhões. Embora as vulnerabilidades de código tenham ocorrido 204 vezes, elas representaram apenas 11,5% das perdas.
"O que mais me preocupa não é o valor total, mas a forma das perdas." O cofundador e CEO da CertiK, Gu Ronghui, disse em entrevista à Forbes que quase metade das perdas no primeiro semestre se concentrou em dois incidentes, Kelp DAO e Drift Protocol, totalizando cerca de US$ 577 milhões, "e ambos decorreram de falhas operacionais e de nível de infraestrutura, não de vulnerabilidades tradicionais de código."
Sua explicação foi muito direta: "Comparado a encontrar vulnerabilidades no código, atacar a gestão de chaves, a governança multifirma e a infraestrutura operacional oferece um retorno muito maior."
Esse caminho foi demonstrado repetidamente neste mês. O problema da Ledger não foi o chip, mas os distribuidores—os dispositivos foram implantados antes de chegarem às mãos dos usuários; o problema da Ngrave não foi a carteira, mas o provedor de notificações push ter sido sequestrado, seguido de phishing; o problema da Polymarket não foi seu próprio sistema, mas um script de um fornecedor britânico de monitoramento de desempenho de sites; o problema da Bloom Trading foi uma vulnerabilidade de execução remota de código em um módulo de terceiros; em 31 de outubro, os domínios de pelo menos 12 a 15 sites DeFi foram substituídos por sites falsos no mesmo lote de sequestro de DNS.
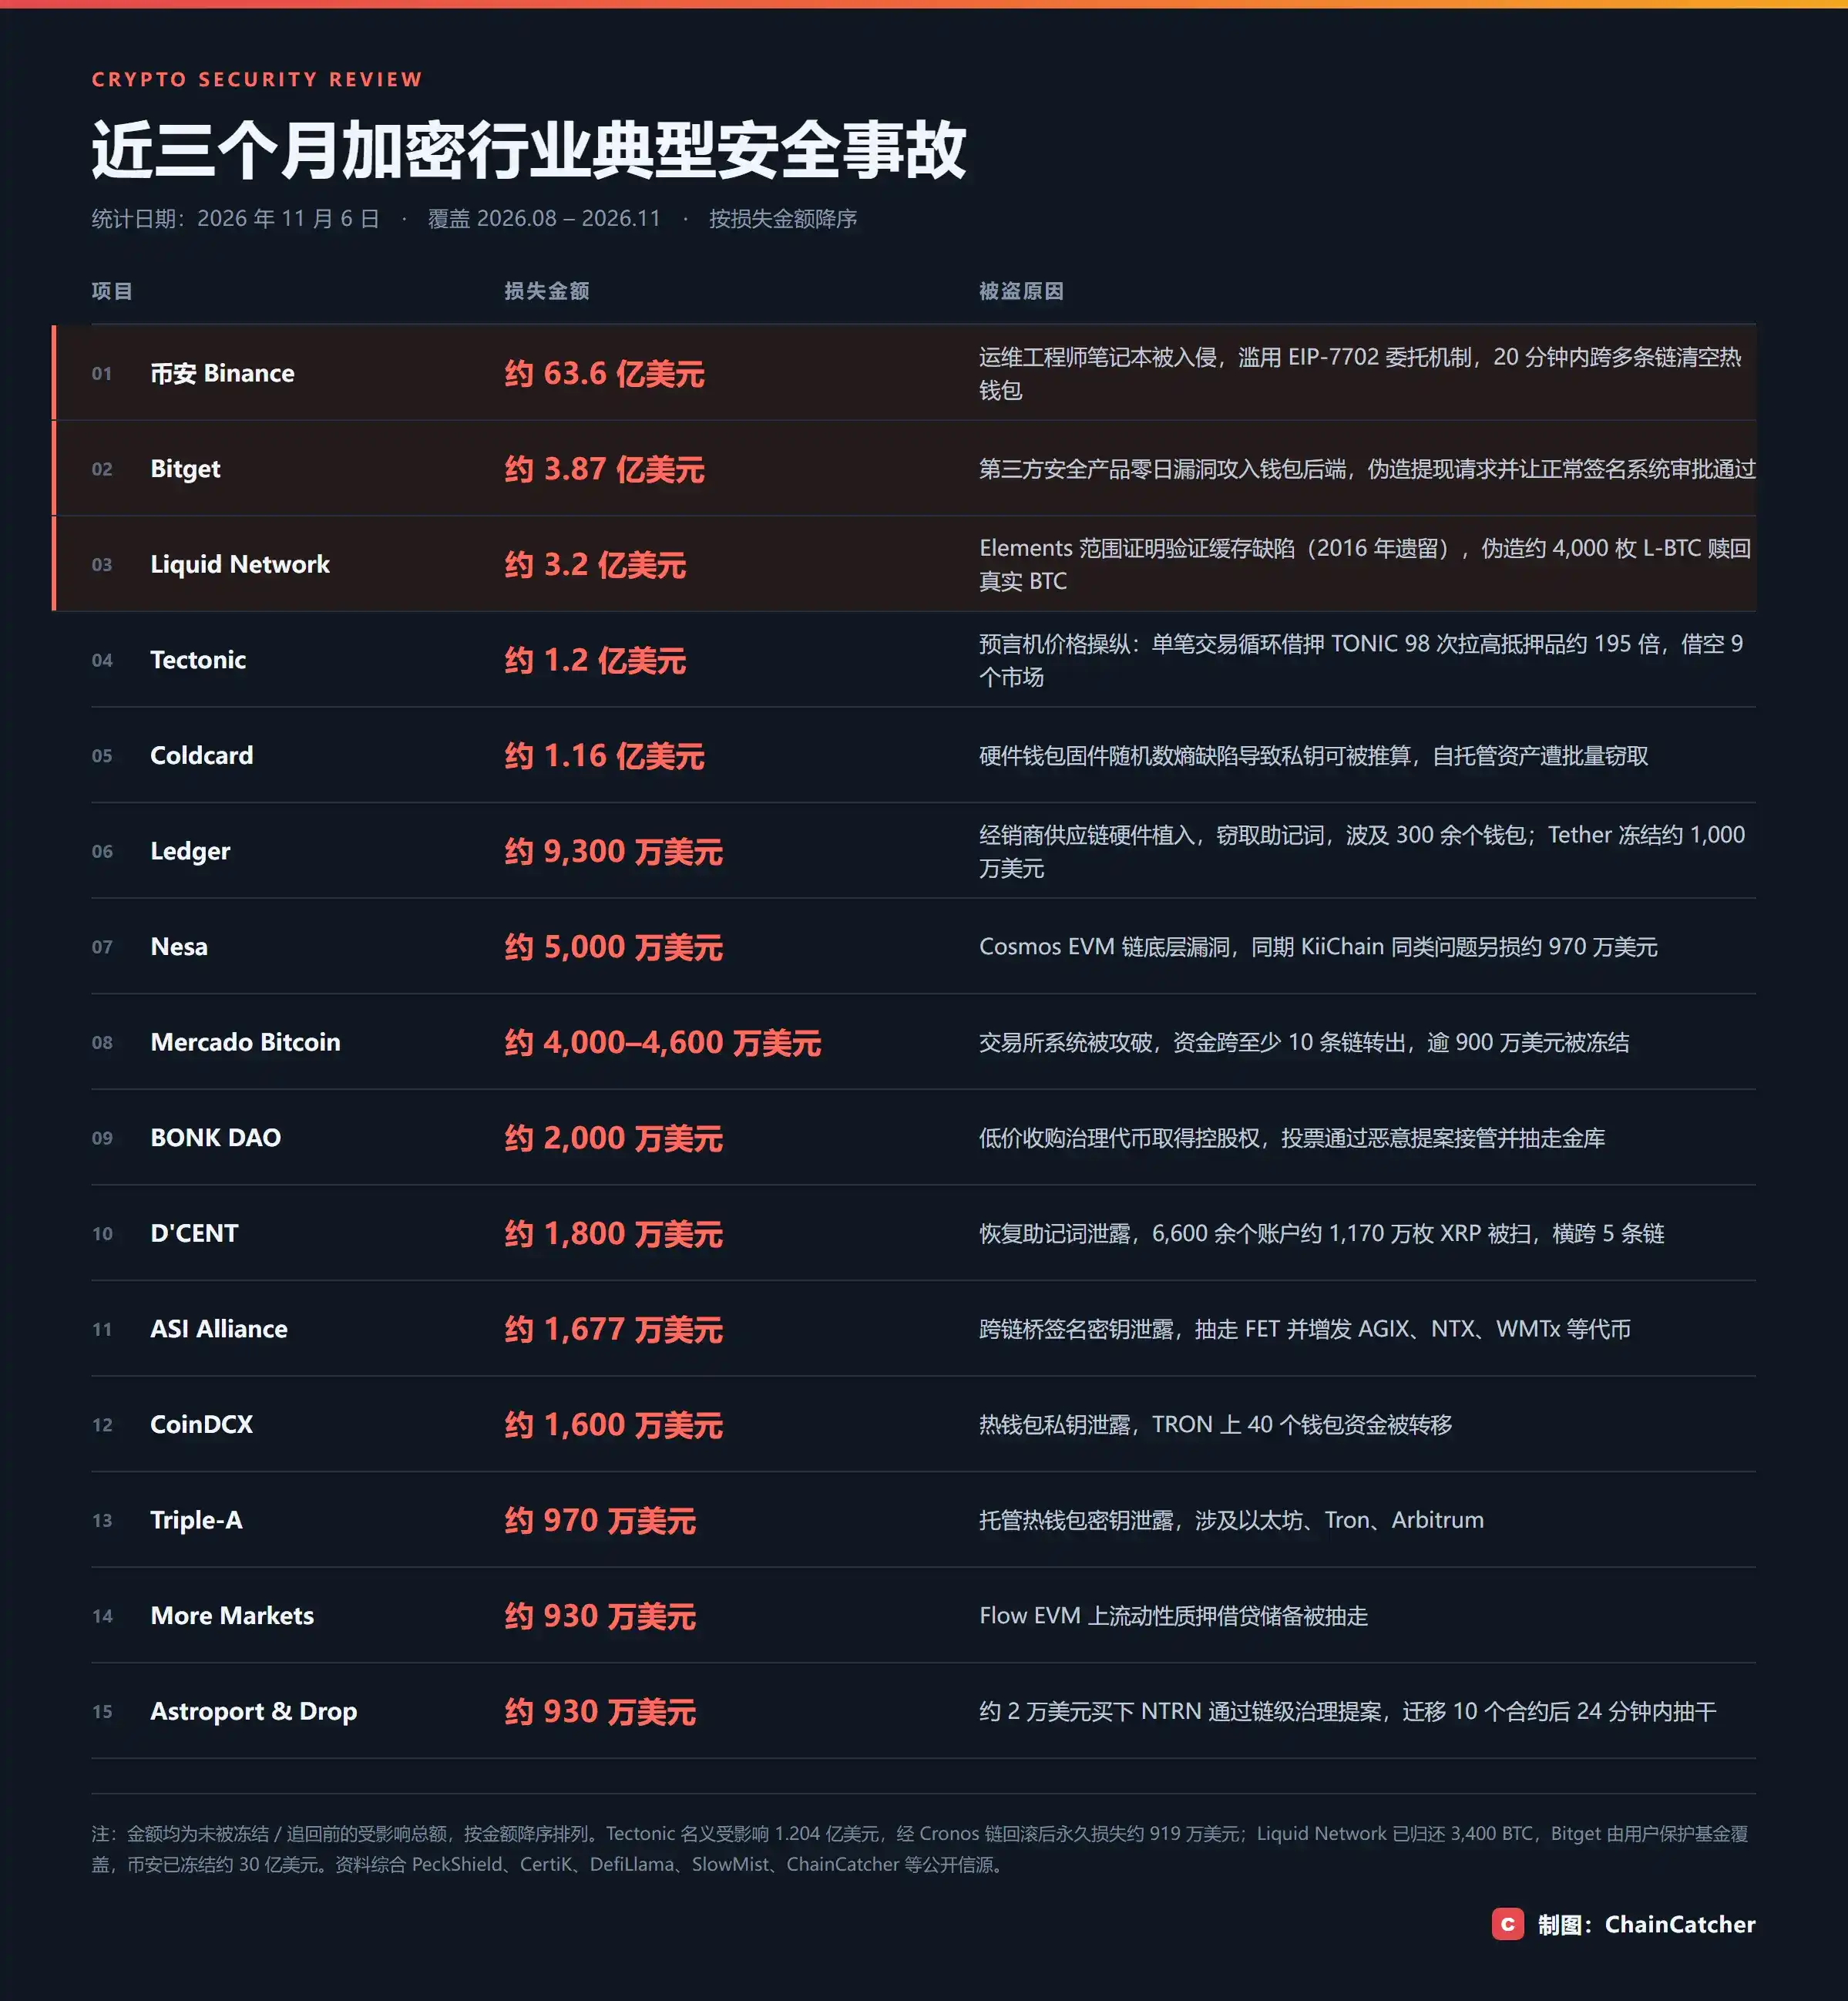
A governança não é exceção. A X100 perdeu US$ 4,85 milhões por meio de um empréstimo relâmpago combinado com uma tomada de controle da governança; a Hifi Finance perdeu cerca de US$ 1 milhão depois que um endereço financiado pelo Tornado Cash enviou uma proposta maliciosa; o ataque de governança da Yapeswap foi ainda mais simples—o quórum foi definido como zero.
Os dados revelam a direção para a qual os padrões de ataque estão mudando: Ari Redbord, chefe de política global da TRM Labs, apontou que ataques à infraestrutura e às chaves representam apenas 15% de todos os incidentes, mas causam 76% das perdas.
Mas mais problemático do que "onde o dinheiro foi perdido" é o que acontece após a perda. Para a maioria dos projetos, uma vez atacados, a confiança dos usuários e do mercado é irreparavelmente perdida, e até mesmo projetos estabelecidos e bem conhecidos não são exceção.
Em novembro passado, a Balancer perdeu US$ 128 milhões em menos de meia hora devido a um erro de arredondamento em seu pool estável composável v2, envolvendo seis chains. Em agosto deste ano, este protocolo veterano, que já administrou US$ 7 bilhões, anunciou um encerramento gradual. A equipe admitiu em uma carta aberta que, quase um ano após a vulnerabilidade, ainda subestimavam seu impacto nas taxas de adoção subsequentes: toda discussão de parceria subsequente tinha que começar explicando aquela vulnerabilidade, resultando em ciclos de decisão mais longos e escalas de parceria menores.
O custo de uma vulnerabilidade nunca é apenas o valor roubado. A questão segue: já que o custo é tão claro, por que a linha de defesa não se tornou mais espessa junto com ele?
II. A tecnologia avança, mas os ataques correm mais rápido
Uma situação tão grave inevitavelmente provoca reflexão profunda: à medida que a tecnologia avança, a indústria cripto deveria estar se tornando cada vez mais segura, então por que está se tornando cada vez menos segura?
A IA é o fator mais notável entre eles. Ao longo do último ano, o desenvolvimento da IA foi nada menos que saltos e limites, com diversos modelos florescendo, e enquanto inúmeras empresas cripto integraram a IA em seus fluxos de trabalho diários, os grupos de hackers se tornaram ainda mais hábeis no uso da IA.
Em uma avaliação em 29 de outubro, a Microsoft disse que, dos oito grupos de hackers norte-coreanos que rastreia, três já integraram a IA às operações diárias, e outros quatro estão expandindo rapidamente seu uso. Eles usam modelos generativos para forjar em massa empresas de recrutamento, personalizar roteiros de entrevistas e até auxiliar diretamente na descoberta de vulnerabilidades.
O fundador da SlowMist, Cos, mencionou um caso: a Moonwell foi hackeada em US$ 1,78 milhão, e o código problemático trazia a marca "Co-Authored-By: Claude Opus 4.6"—gerado por IA e mesclado diretamente no ambiente de produção.
A pesquisadora de segurança Stacy Muur disse sem rodeios: "A segurança cripto está completamente fodida", e "estamos entrando em uma corrida armamentista de cibersegurança bastante séria"; o cofundador da Bankless, Ryan Sean Adams, alertou que a IA está dando aos hackers "superpoderes sombrios", e "não temos muito tempo restante". CZ também disse: "A indústria de IA ainda não conseguiu fazer com que as capacidades defensivas fossem lançadas antes das capacidades ofensivas", e a indústria só pode "usar IA para combater IA".
Um risco mais avançado são os Agents. O julgamento de Gu Ronghui é: "Um AI Agent com permissões de acesso a carteira é essencialmente um novo tipo de detentor de chave de alto privilégio. A diferença é que seu processo de tomada de decisão pode ser manipulado por entradas externas, e enquanto humanos podem notar essas anomalias, um Agent sem restrições de segurança suficientes pode não conseguir identificá-las." A CertiK registrou um exemplo inicial: em junho, o conhecido bot de arbitragem JaredFromSubway foi atraído por um pool de arbitragem falso implantado por atacantes para aprovar automaticamente um contrato malicioso, perdendo cerca de US$ 7,5 milhões.
Mas atribuir tudo à IA perderia a outra metade da resposta. A insuficiência estrutural do investimento em segurança da indústria também é um dos fatores centrais. Projetos cripto geralmente enfatizam o marketing em detrimento da segurança, os relatórios de auditoria frequentemente se tornam rapidamente inválidos após upgrades on-chain, e a lógica preguiçosa de triagem de "verificar a auditoria, verificar o TVL, comparar o APY" entrou em colapso total.
A observação do sócio da Dragonfly, Haseeb Qureshi, oferece outra perspectiva: os roubos em DeFi em 2026 anualizam para cerca de US$ 1,89 bilhão, inferior a 2025, com o número de ataques aumentando, mas o tamanho dos ataques individuais caindo mais rápido—os atacantes estão se voltando mais para pequenos protocolos e projetos abandonados, porque os grandes protocolos já concluíram mais endurecimento. Isso mostra precisamente que não é que a ameaça tenha se tornado menor, mas que os recursos de defesa são altamente desiguais: as instituições líderes têm capital para construir linhas de defesa, enquanto os projetos de cauda longa estão correndo nus.
A desigualdade dos recursos de defesa é apenas um lado; os oponentes do outro lado não operam de acordo com a estrutura de custos das startups—ou seja, os hackers norte-coreanos operando na forma de uma máquina estatal.
De acordo com estatísticas da Chainalysis, hackers ligados à Coreia do Norte roubaram cerca de US$ 2,02 bilhões em 2025, com roubos acumulados ao longo dos anos totalizando cerca de US$ 6,75 bilhões. Este não é um grupo desorganizado, mas um sistema operacional com orçamento nacional, paciência e planejamento medido em meses—um relatório de painel de especialistas da ONU vincula explicitamente o roubo de cripto ao financiamento do desenvolvimento de mísseis balísticos e armas nucleares da Coreia do Norte. Quando os atacantes são atores estatais e os defensores são startups, a natureza desta guerra já mudou.
Além disso, novos padrões também estão criando novas superfícies de ataque. No caso da Binance, os atacantes exploraram o mecanismo de autorização de abstração de conta EIP-7702 para fazer com que as hot wallets delegassem a lógica de execução a contratos maliciosos — a cada passo que a inovação avança, a superfície de ataque se expande em mais um anel.
Há cada vez mais lugares onde a linha de defesa precisa ser corrigida, e a janela para a correção muitas vezes só surge depois que algo dá errado.
III. A indústria revisita a "segurança"
O relatório de investigação preliminar da Binance em 3 de novembro expôs sua própria roupa suja, detalhando os métodos específicos que os hackers usaram para realizar ataques de engenharia social. O relatório também revelou que, desde 2026, a equipe de segurança da Binance detectou e bloqueou 57 ameaças cibernéticas suspeitas de estarem relacionadas à Coreia do Norte, com táticas que vão desde falsos recrutamentos de emprego e malware disfarçado de ferramentas populares para desenvolvedores até pacotes de software adulterados e aplicativos falsos de videoconferência.
A discussão na indústria rapidamente mudou de "quem fez isso" para outra questão: depois que um funcionário é enganado e um computador é comprometido, quais outras linhas de defesa podem impedir que as perdas se espalhem. A mesma questão se aplica a outros casos deste mês — o revendedor da Ledger, os scripts de terceiros da Polymarket e a série de sequestros de DNS em 31 de outubro — nenhum de seus pontos de entrada estava em seus próprios sistemas.
O fundador da CoinEx, Yang Haipo, categorizou isso como três falhas evitáveis: ambientes de desenvolvimento e operações não suficientemente isolados, operações de produção sem uma segunda camada de verificação e partes signatárias não realizando verificação independente. Sua observação mais incisiva foi que, se todas as partes simplesmente confiarem em solicitações upstream, "mesmo com uma arquitetura multiassinatura, ela pode se comportar de maneira não diferente de uma assinatura única" — essas medidas não exigem tecnologia complexa; o que falta é disciplina. O fundador da AltLayer, YQ, chegou a um julgamento semelhante: tais ataques ultrapassaram a cobertura das auditorias de contratos inteligentes, e os defensores precisam entender o fluxo de trabalho completo entre endpoints de funcionários, ferramentas internas e clusters de produção.
Mas simplificar os incidentes em "alguns erros de nível baixo" é igualmente perigoso. O fundador da SlowMist, Cosine, lembrou que somente após sofrer de fato um ataque é possível ver como a coleta de inteligência, a evasão de malware, a exploração da cadeia de confiança, o envenenamento lateral e a contornação de controles de risco são combinados — este é um processo APT; "métodos aparentemente grosseiros ainda podem causar consequências graves no alvo e no cenário de trabalho certos." O cofundador da BitsLab, Luis, foi mais direto: uma tela de bloqueio não pode impedir malware em segundo plano já implantado em um dispositivo, a assimetria de custos entre ataque e defesa é inerentemente acentuada, e a IA continuará a ampliar essa assimetria.
Os dois campos na verdade concordam na conclusão: a segurança não é mais algo que um relatório de auditoria antes do lançamento pode entregar. Gu Ronghui disse que a indústria agora enfrenta não "como impedir que uma única vulnerabilidade seja explorada", mas um sistema de proteção que cobre todo o ciclo de vida dos ativos, de modo que, mesmo que um elo seja comprometido, as perdas fiquem contidas localmente. Yu Jianing apontou que um modelo de gestão centrado em auditorias pré-implantação já é difícil de se adaptar, e avaliação contínua, monitoramento em tempo real e resposta a emergências precisam ser incorporados à governança normalizada.
Uma camada mais externa é a única parte desta rodada de incidentes que pode ser chamada de boa notícia. Em 31 de outubro, o FBI atribuiu o ataque à operação TraderTraitor da Coreia do Norte e, junto com o Serviço Secreto e a Divisão de Investigações Criminais do IRS, publicou centenas de endereços envolvidos, convocando operadores de nós da THORChain, plataformas de troca instantânea, protocolos DeFi e empresas de análise de blockchain a bloquear transações relacionadas; emissores incluindo Tether e Circle congelaram aproximadamente US$ 3 bilhões no total. Quando uma exchange entrou em apuros, os elos de compensação e emissão de toda a indústria foram mobilizados em dezenas de horas.
Mas a colaboração muda a distribuição após as perdas, não a probabilidade de as perdas ocorrerem. Estatísticas da CertiK mostram que, no primeiro semestre do ano, os fundos congelados ou devolvidos em toda a indústria totalizaram US$ 115 milhões, representando 8,8% dos US$ 1,316 bilhão em perdas; a taxa de recuperação da Binance desta vez foi surpreendentemente alta porque o que foi roubado eram principalmente stablecoins, enquanto para Bitcoin e Ethereum, que não têm emissor, os atacantes ainda detêm cerca de US$ 2,4 bilhões.
Conclusão
De vulnerabilidades de contratos inteligentes a dispositivos de funcionários comprometidos, de intrusões em provedores de serviços terceirizados a penetração assistida por IA, de ataques de governança ao posicionamento de longo prazo de organizações hacker norte-coreanas, a indústria cripto está passando por uma mudança profunda nos padrões de ataque.
A IA reduz ainda mais o custo de preparação de ataques, organizações de ataque profissionais continuam aumentando a escala e a persistência dos ataques, e o investimento insuficiente em segurança de longa data por parte das equipes de projeto cria ainda mais oportunidades para esses ataques.
As retiradas de um projeto podem ser pausadas a tempo, uma transação anômala pode ser congelada por um emissor de stablecoin, ou um ataque pode causar apenas vazamento de dados de usuários e comprometimento de permissões internas do sistema. Mas esses eventos significam que quase todos os projetos cripto perderam o controle sobre suas fronteiras de segurança.
A blockchain pode garantir que os registros de transações sejam à prova de adulteração, mas não pode garantir que a pessoa que inicia uma transação não tenha sido enganada, nem que a chave que assina a transação não tenha sido roubada. Quando os atacantes começam a contornar o código e atacar diretamente pessoas e organizações, a indústria cripto precisa reentender o que é segurança real.
Se a inovação mais importante da indústria cripto na última década foi construir um sistema de transferência de valor que não exige confiar em terceiros, então na próxima década a indústria deve responder a outra pergunta: como proteger verdadeiramente os ativos e a confiança dos usuários em um ambiente cheio de participantes não confiáveis?