Platforma do hazardu kryptowalutowego Gamdom stała się celem grupy cyberprzymusu WhiteArmor, która twierdzi, że uzyskała dostęp do ponad 15,4 miliona kont użytkowników i żąda 15 milionów dolarów w Bitcoinach w zamian za rozwiązanie domniemanego naruszenia bezpieczeństwa.
Podsumowanie
- WhiteArmor twierdzi, że uzyskała dostęp do ponad 15,4 miliona kont użytkowników Gamdom za pośrednictwem starego wewnętrznego konta maszynowego, które rzekomo przez lata zachowywało uprawnienia administracyjne.
- Grupa cyberprzymusu żąda 15 milionów dolarów w Bitcoinach i opublikowała próbkę zawierającą 100 rekordów kont jako dowód swojego domniemanego dostępu.
- Założyciel Gamdom, Felix Romer, zakwestionował skalę domniemanego naruszenia, utrzymując, że napastnicy uzyskali dostęp jedynie do kilkuset kont, a nie do całej bazy danych.
- Zarzuty pojawiają się po wykorzystaniu hot walleta z 13 października, które według doniesień kosztowało Gamdom od 3 do 4,2 miliona dolarów w kryptowalutach.
Według wpisu z 26 października udostępnionego przez konto monitorujące cyberbezpieczeństwo Dark Web Informer, WhiteArmor twierdzi, że posiada całą bazę danych użytkowników Gamdom, zawierającą 15 420 003 kont rozłożonych na 146 kolumn bazy danych.
Grupa opublikowała próbkę zawierającą 100 rekordów kont jako dowód swojego domniemanego dostępu, jednocześnie grożąc kasynu online wielomilionowym okupem.
Najnowsze zarzuty pojawiają się po osobnym ataku hakerskim na portfel kryptowalutowy z początku tego miesiąca, który według doniesień kosztował Gamdom od 3 do 4,2 miliona dolarów.
WhiteArmor twierdzi, że ma dostęp do całej bazy danych użytkowników Gamdom
W wiadomości opublikowanej na swojej stronie z wyciekami 26 października WhiteArmor twierdziła, że uzyskała dostęp do systemów Gamdom za pośrednictwem starego wewnętrznego konta maszynowego, które przez lata zachowywało uprawnienia administracyjne.
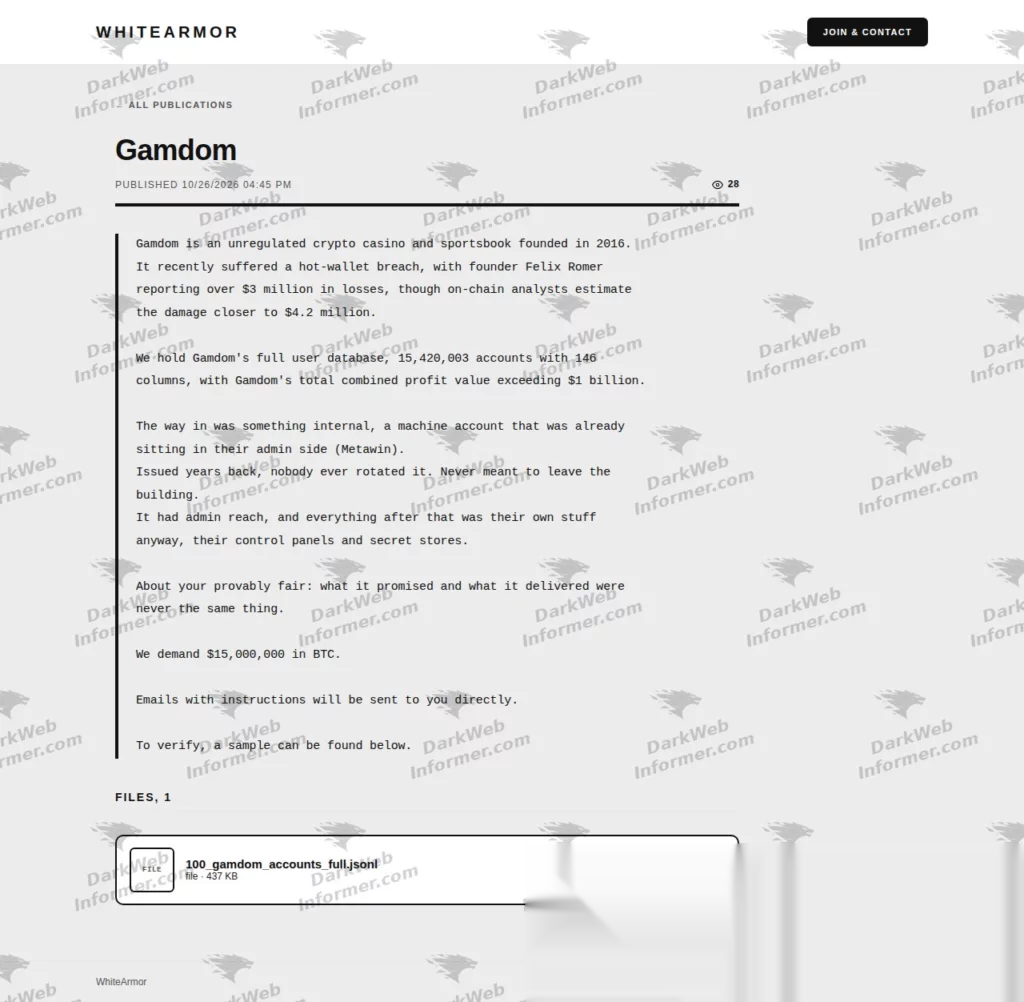
Żądanie okupu WhiteArmor. Źródło: X/DarkWebInformer
Grupa zidentyfikowała konto jako należące do Metawin, twierdząc, że jego dane uwierzytelniające nigdy nie zostały zmienione i nadal zapewniały dostęp do wewnętrznych paneli sterowania oraz wrażliwych magazynów danych.
Według wiadomości konto zostało wydane lata wcześniej, ale pozostało aktywne, umożliwiając napastnikom poruszanie się po systemach, które normalnie byłyby zastrzeżone dla administratorów.
WhiteArmor twierdzi, że baza danych zawiera ponad 15,42 miliona kont i 146 kolumn informacji, choć nie przedstawiła pełnego publicznego zestawienia rzekomo uzyskanych pól danych.
Napastnicy twierdzili ponadto, że łączna wartość zysków powiązanych z kontami przekracza 1 miliard dolarów, nie wyjaśniając, w jaki sposób obliczono tę liczbę ani jakiego okresu dotyczy.
Jako dowód grupa opublikowała do pobrania plik JSON oznaczony jako zawierający 100 kont Gamdom, przy czym próbka została podana jako około 437 KB.
Wiadomość żąda 15 milionów dolarów w Bitcoinach i stwierdza, że instrukcje płatności zostaną przesłane bezpośrednio firmie pocztą elektroniczną.
Założyciel Gamdom, Felix Romer, zakwestionował skalę domniemanego naruszenia, utrzymując, że napastnicy nie wyodrębnili kompletnej bazy danych platformy.
Według relacji Romera incydent obejmował ograniczony dostęp dotykający kilkuset kont, podczas gdy firma wyłączyła serwery po wcześniejszym ataku, aby chronić informacje klientów.
WhiteArmor pojawia się jako nowa grupa cyberprzestępcza zajmująca się wymuszaniem okupu
WhiteArmor to stosunkowo nowa operacja cyberprzestępcza polegająca na wymuszaniu okupu, która zaczęła pojawiać się na platformach monitorujących cyberbezpieczeństwo w październiku 2026 roku.
Zapisy wywiadu zagrożeń z HackerFeeds pokazują, że grupa po raz pierwszy pojawiła się na śledzonych listach ofiar 21 października, zaledwie pięć dni przed opublikowaniem żądania okupu wobec Gamdom.
Operacja przedstawia się jako grupa zajmująca się kradzieżą danych i według doniesień rekrutuje hakerów oraz specjalistów ds. bezpieczeństwa poprzez program afiliacyjny.
Jej ogłaszany układ pozwala uczestniczącym atakującym zatrzymać 95% udanych płatności okupu, pozostawiając pozostałe 5% dla grupy.
WhiteArmor przypisała sobie odpowiedzialność za naruszenia dotyczące kilku innych firm, w tym Whirlpool, J.B. Hunt i LoveSac, choć te wpisy nie potwierdzają, że domniemane włamania zakończyły się sukcesem.
Gamdom wcześniej stracił miliony w wyniku ataku hakerskiego na portfel kryptowalutowy
Domniemane naruszenie bazy danych następuje po incydencie z 13 października dotyczącym gorącego portfela kryptowalutowego Gamdom, który skutkował utratą kilku milionów dolarów w aktywach cyfrowych.
Po incydencie założyciel Felix Romer według doniesień oszacował wstępne straty na ponad 3 miliony dolarów, podczas gdy analitycy blockchain szacowali, że skradzione środki mogą być warte bliżej 4,2 miliona dolarów.
Gorące portfele są połączone z internetem w celu przetwarzania transakcji, co czyni je użytecznymi do wypłat i innych rutynowych operacji, ale naraża je na inne ryzyka bezpieczeństwa niż przechowywanie offline.
Wcześniejszy incydent przyciągnął uwagę badacza blockchain ZachXBT, który następnie zidentyfikował środki powiązane z exploitacją Gamdom podczas badania podejrzanej działalności związanej z praniem kryptowalut.
Jak wcześniej informował crypto.news, śledztwo z 20 października powiązało skradzione aktywa z FreedomXMR, usługą wymiany kryptowalut działającą w Hyperliquid Core.
ZachXBT ustalił, że ponad 87% środków wpływających do usługi było powiązanych z podejrzaną działalnością nielegalną, w tym płatnościami okupu, exploitacjami, złośliwym oprogramowaniem i atakami inżynierii społecznej.
Jego śledztwo prześledziło ponad 20 milionów dolarów w transakcjach powiązanych ze zidentyfikowanymi incydentami, w tym exploitacją Gamdom oraz atakami dotyczącymi DCENT Wallet, Fetch.ai i Axelar.
Badacz przeanalizował historyczne transfery przychodzące przekraczające 10 000 dolarów i zidentyfikował ponad 3000 depozytów giełdowych powiązanych z działalnością usługi.