
Autor: Gu Yu, ChainCatcher
Jeśli w ciągu ostatnich kilku lat największym lękiem branży kryptowalut był błąd w inteligentnym kontrakcie blockchaina, to teraz zespoły projektowe powinny być może bardziej martwić się tym: pracownik uczestniczy w pozornie normalnej rozmowie kwalifikacyjnej online lub spotkaniu z partnerem i pobrał niebezpieczne oprogramowanie.
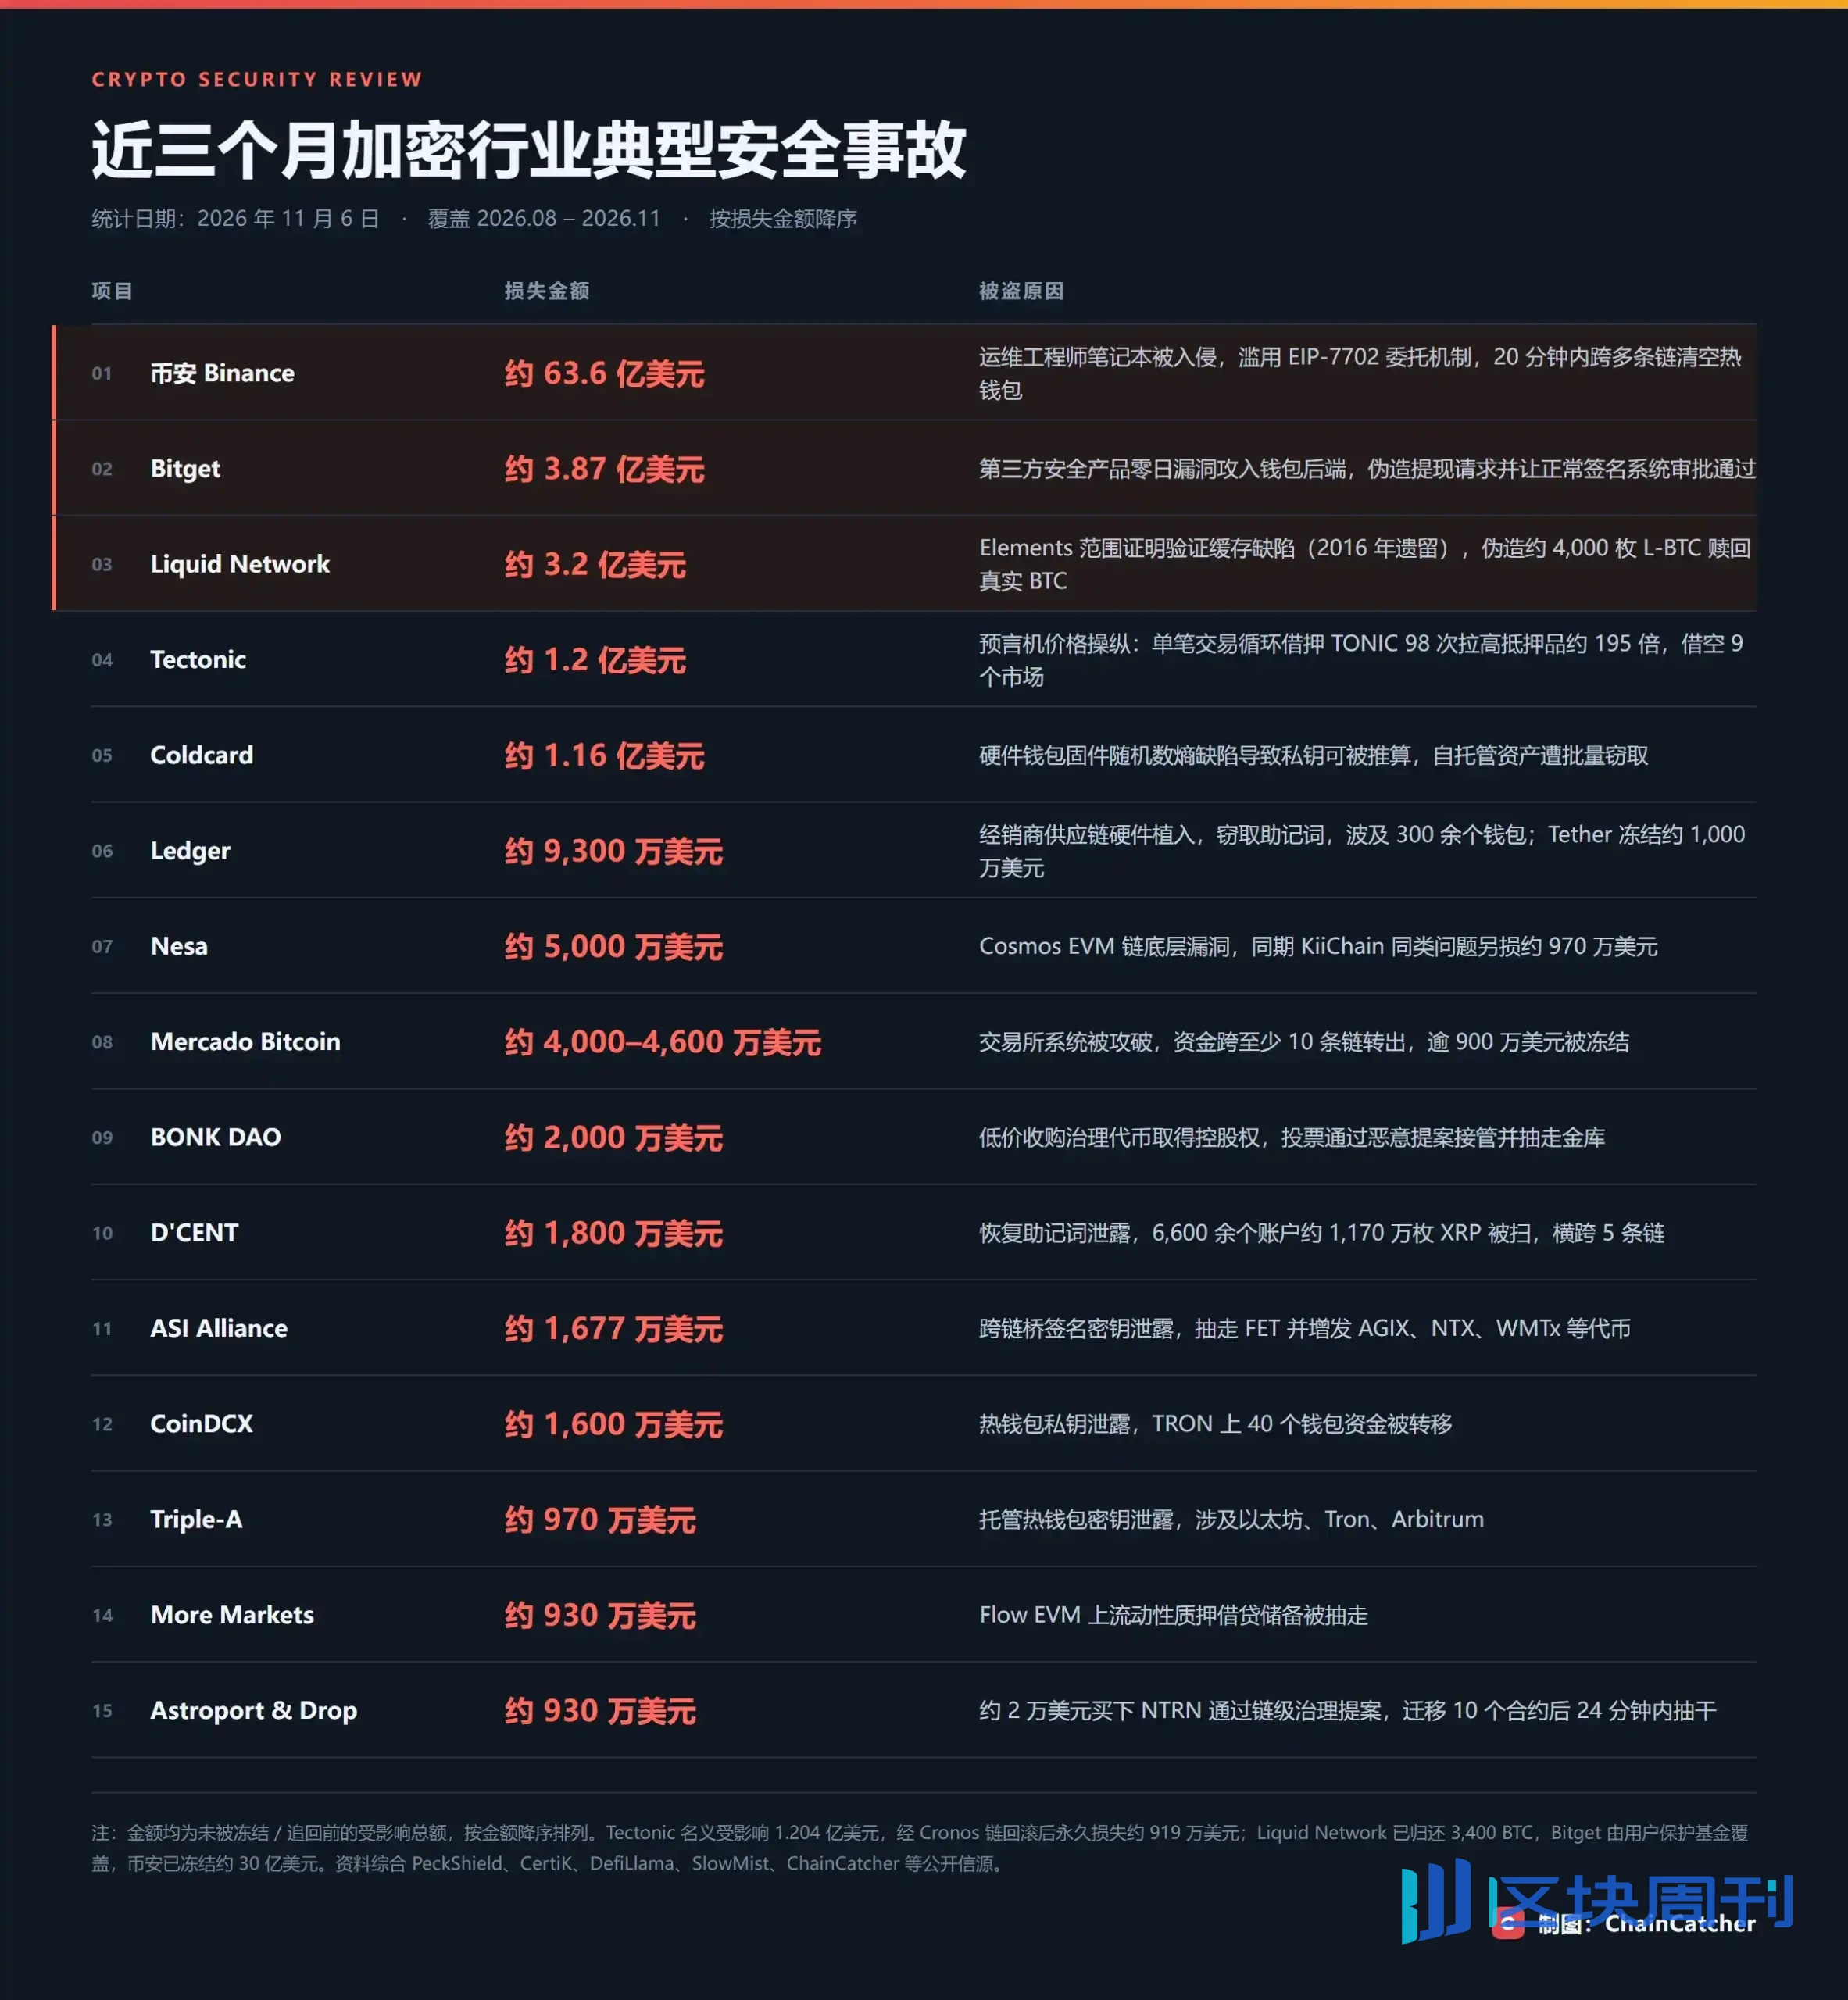
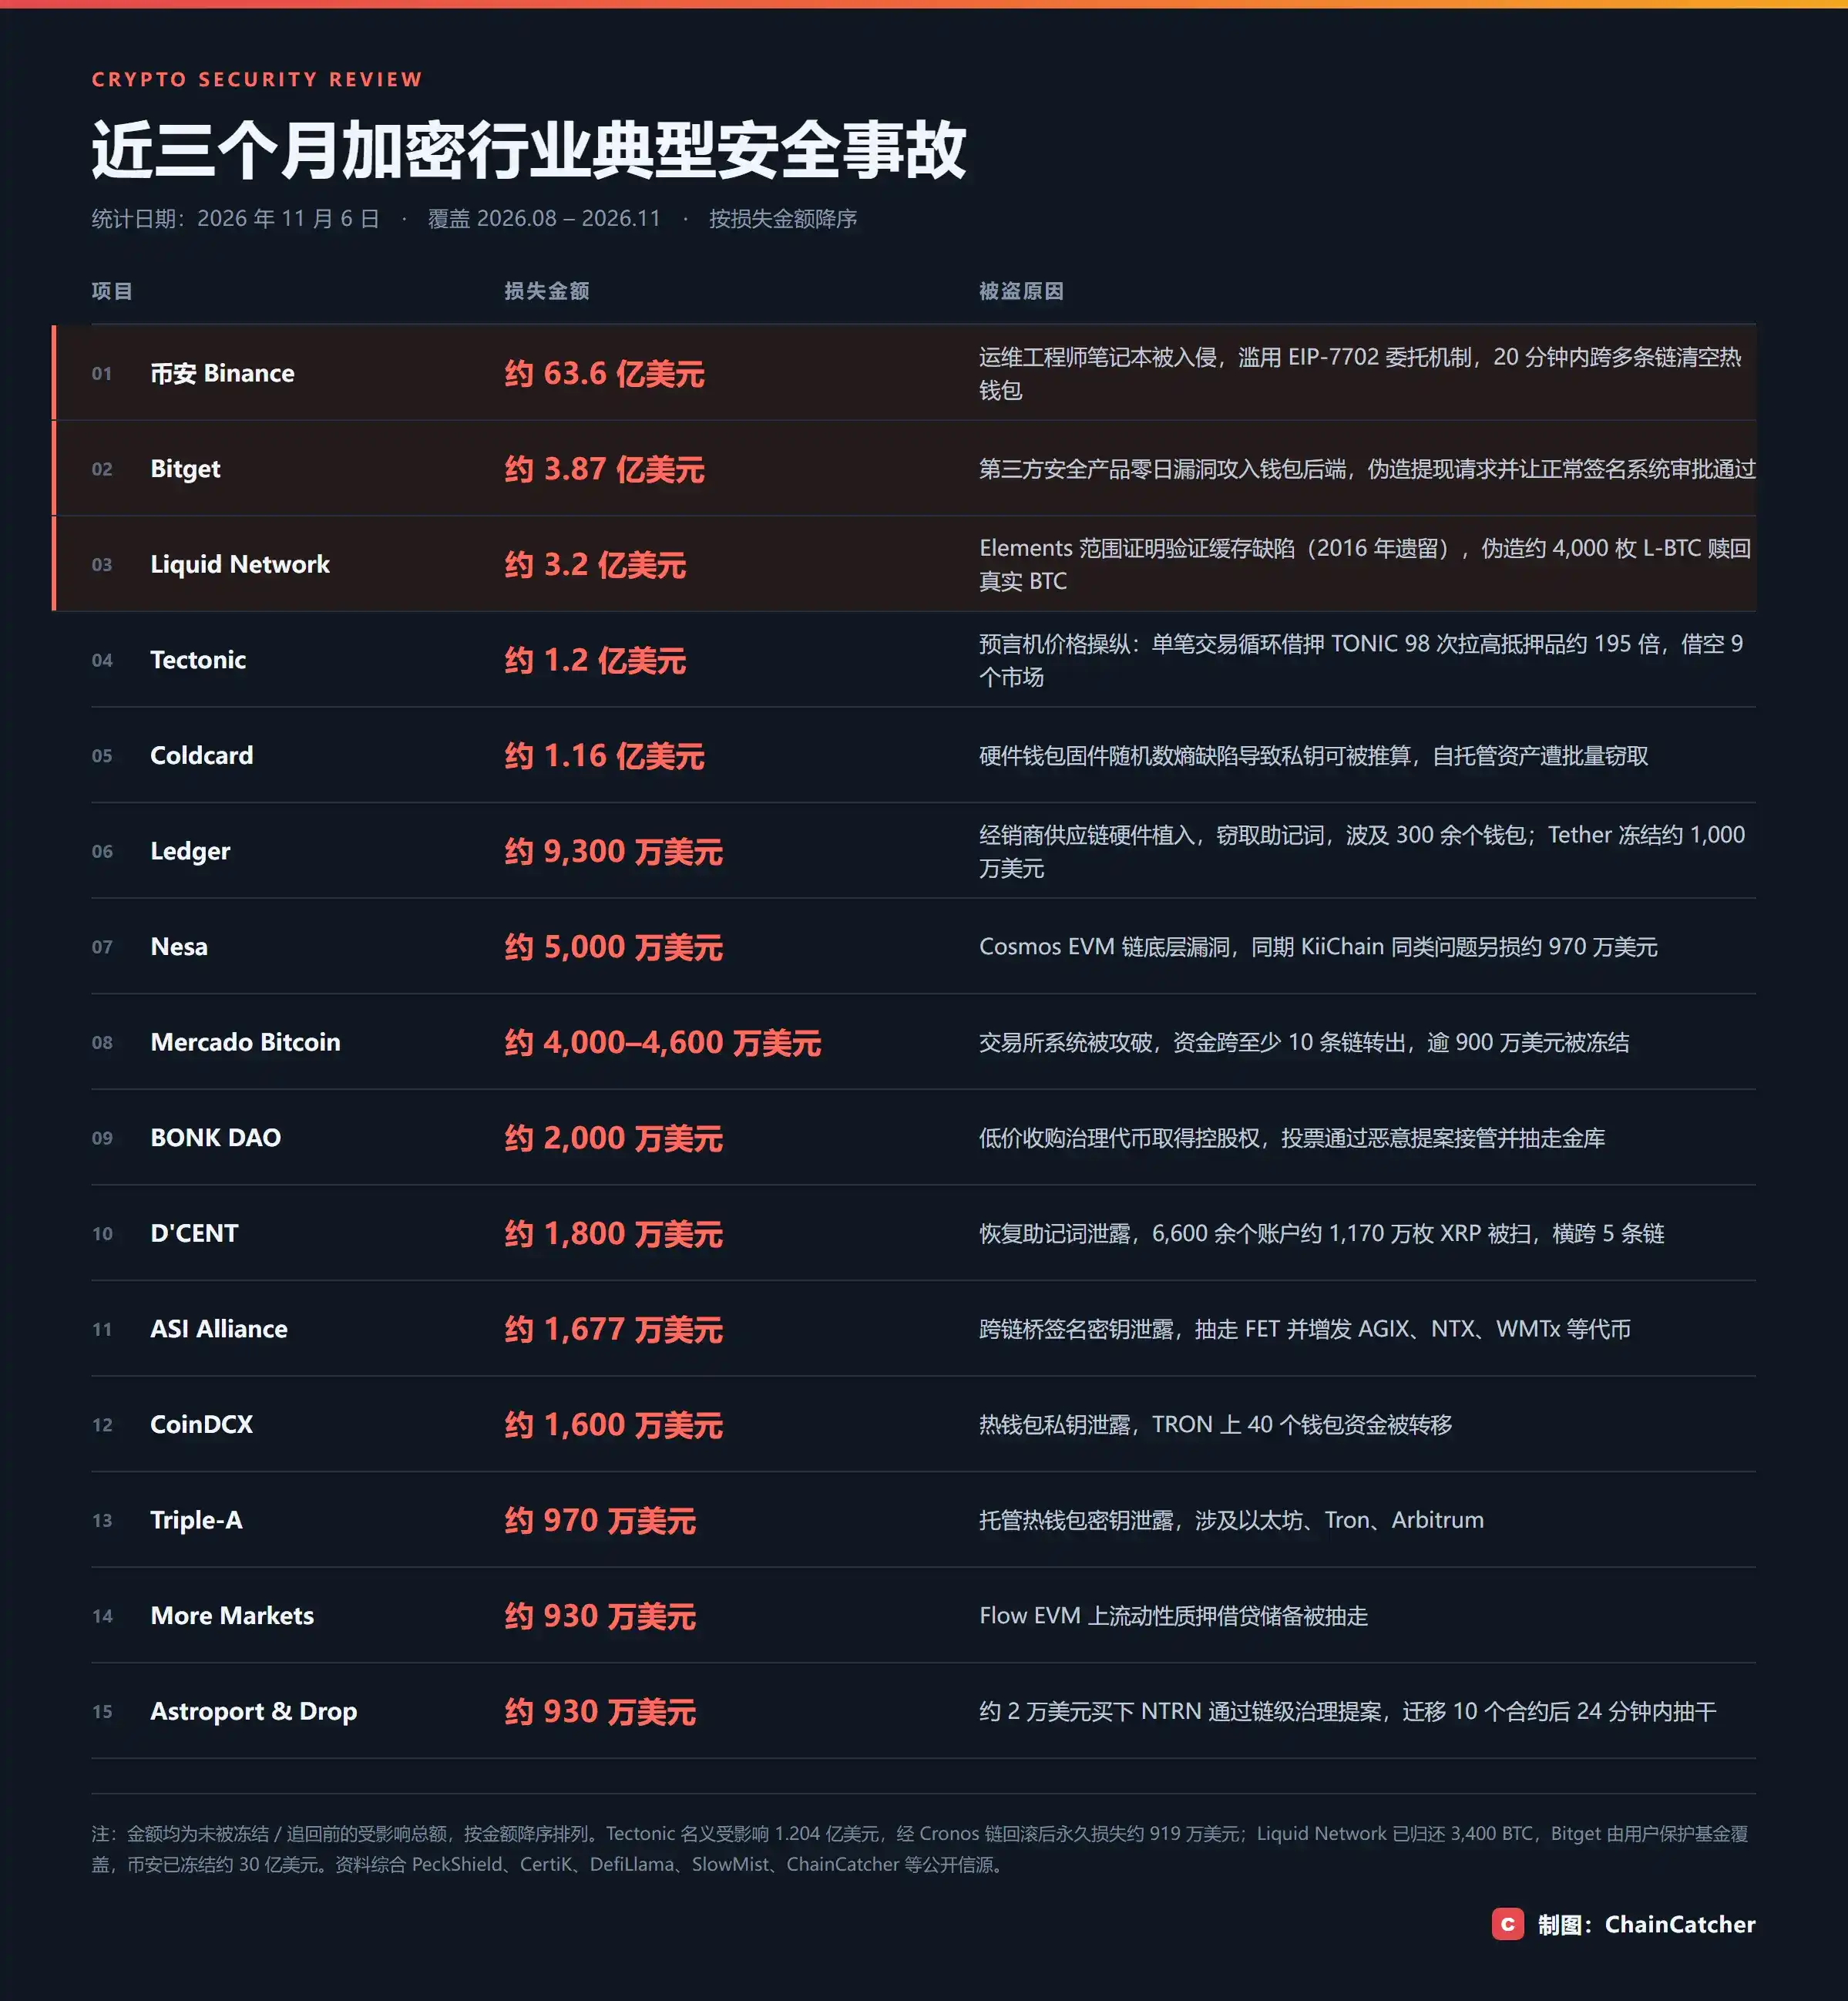
29 października Binance, największa na świecie giełda kryptowalut, doświadczyła bezprecedensowego incydentu bezpieczeństwa. Poprzez wieloetapową infiltrację napastnicy ostatecznie przejęli kontrolę nad wewnętrznym systemem podpisywania portfeli giełdy, wpływając na aktywa cyfrowe o wartości około 6,34 miliarda dolarów.
Ten atak nie był tradycyjnym wykorzystaniem inteligentnego kontraktu. Według wstępnego raportu śledczego Binance opublikowanego 3 listopada, napastnicy wcześniej wykorzystali fałszywe rozmowy rekrutacyjne, złośliwe oprogramowanie, zainfekowane urządzenia pracowników i wewnętrzne narzędzia AI, aby stopniowo uzyskać dostęp do kluczowych systemów.
Co bardziej godne uwagi, nie jest to odosobniony incydent.
We wrześniu Bitget doświadczył incydentu bezpieczeństwa o wartości około 387,5 miliona dolarów, w którym napastnicy naruszyli systemy zaplecza krytycznej infrastruktury portfeli i ominęli mechanizmy kontroli autoryzacji, aby zrealizować transfery aktywów; w październiku portfele sprzętowe wyciekające z niektórych kanałów dystrybucji Ledger w Azji Południowo-Wschodniej zostały wyposażone w złośliwe komponenty, co doprowadziło do kradzieży aktywów użytkowników; a w pierwszej połowie tego roku projekty takie jak Kelp DAO i Drift Protocol również doświadczyły ataków o wartości setek milionów dolarów.
Od inteligentnych kontraktów po scentralizowane giełdy, od komputerów pracowników po łańcuch dostaw portfeli sprzętowych, branża kryptowalut wydaje się stawiać czoła oblężeniu bezpieczeństwa obejmującemu cały łańcuch przemysłowy.
I. Najkosztowniejsze luki nie znajdują się już w kodzie
W pierwszej dekadzie od narodzin branży kryptowalut, gdy branża kryptowalut mówiła o „bezpieczeństwie”, przez większość czasu mówiła o „czy inteligentne kontrakty on-chain mają luki”, co dotyczy samego fundamentu technologii blockchain, ale dziś większość ataków i zniszczeń pochodzi spoza inteligentnych kontraktów..
W raporcie CertiK za pierwszą połowę roku kategorią o największych stratach były włamania do portfeli: 33 przypadki, 444 miliony dolarów, średnio ponad 13 milionów dolarów na przypadek. Phishing zajął drugie miejsce, z 63 przypadkami i 366 milionami dolarów. Chociaż luki w kodzie wystąpiły 204 razy, stanowiły jedynie 11,5% strat.
„Najbardziej martwi mnie nie całkowita kwota, ale kształt strat”. Współzałożyciel i CEO CertiK, Gu Ronghui, powiedział w wywiadzie dla Forbes, że prawie połowa strat w pierwszej połowie roku była skoncentrowana w dwóch incydentach, Kelp DAO i Drift Protocol, o łącznej wartości około 577 milionów dolarów, „i oba wynikały z awarii na poziomie operacyjnym i infrastrukturalnym, a nie z tradycyjnych luk w kodzie”.
Jego wyjaśnienie było bardzo bezpośrednie: „W porównaniu z znajdowaniem luk w kodzie, atakowanie zarządzania kluczami, zarządzania multi-podpisem i infrastruktury operacyjnej oferuje znacznie wyższy zwrot”.
Ta ścieżka została wielokrotnie zademonstrowana w tym miesiącu. Problem Ledger nie dotyczył chipa, ale dystrybutorów—urządzenia zostały zainfekowane, zanim trafiły w ręce użytkowników; problem Ngrave nie dotyczył portfela, ale dostawcy powiadomień push, który został przejęty, a następnie phishingu; problem Polymarket nie dotyczył własnego systemu, ale skryptu od brytyjskiego dostawcy monitorowania wydajności witryny; problem Bloom Trading dotyczył luki zdalnego wykonania kodu w module strony trzeciej; 31 października domeny co najmniej 12 do 15 witryn DeFi zostały zastąpione fałszywymi stronami w tej samej partii przejęcia DNS.
Zarządzanie nie jest wyjątkiem. X100 stracił 4,85 miliona dolarów poprzez pożyczkę błyskawiczną połączoną z przejęciem zarządzania; Hifi Finance stracił około 1 miliona dolarów po tym, jak adres finansowany przez Tornado Cash złożył złośliwą propozycję; atak na zarządzanie Yapeswap był jeszcze prostszy—kworum zostało ustawione na zero.
Dane ujawniają kierunek, w którym zmieniają się wzorce ataków: Ari Redbord, szef globalnej polityki w TRM Labs, wskazał, że ataki na infrastrukturę i klucze stanowią jedynie 15% wszystkich incydentów, ale powodują 76% strat.
Ale bardziej kłopotliwe niż „gdzie utracono pieniądze” jest to, co dzieje się po stracie. W przypadku większości projektów, po ataku zaufanie użytkowników i rynku zostaje bezpowrotnie utracone, i nawet ugruntowane, dobrze znane projekty nie są wyjątkiem.
W listopadzie zeszłego roku Balancer stracił 128 milionów dolarów w ciągu niespełna pół godziny z powodu błędu zaokrąglania w swojej komponowalnej puli stabilnej v2, obejmującego sześć łańcuchów. W sierpniu tego roku ten doświadczony protokół, który niegdyś zarządzał 7 miliardami dolarów, ogłosił stopniowe wyłączenie. Zespół przyznał w liście otwartym, że niemal rok po ujawnieniu luki wciąż nie doceniał jej wpływu na późniejsze wskaźniki adopcji: każda kolejna rozmowa o partnerstwie musiała zaczynać się od wyjaśnienia tej luki, co skutkowało dłuższymi cyklami decyzyjnymi i mniejszą skalą partnerstw.
Koszt luki nigdy nie ogranicza się do skradzionej kwoty. Nasuwa się pytanie: skoro koszt jest tak oczywisty, dlaczego linia obrony nie stała się wraz z nim grubsza?
II. Technologia się rozwija, ale ataki biegną szybciej
Tak poważna sytuacja nieuchronnie skłania do głębokiej refleksji: skoro technologia się rozwija, branża kryptowalut powinna stawać się coraz bezpieczniejsza, więc dlaczego zamiast tego staje się coraz mniej bezpieczna?
AI jest najbardziej godnym uwagi czynnikiem wśród nich. W ciągu ostatniego roku rozwój AI był wręcz skokowy, różne modele rozkwitały, a choć niezliczone firmy kryptowalutowe zintegrowały AI ze swoimi codziennymi procesami pracy, grupy hakerskie stały się jeszcze bardziej biegłe w korzystaniu z AI.
W ocenie z 29 października Microsoft stwierdził, że spośród ośmiu śledzonych przez niego północnokoreańskich grup hakerskich trzy zintegrowały już AI z codziennymi operacjami, a kolejne cztery szybko rozszerzają jego wykorzystanie. Używają modeli generatywnych do masowego fałszowania firm rekrutacyjnych, dostosowywania scenariuszy rozmów kwalifikacyjnych, a nawet bezpośredniego wspomagania wykrywania luk.
Założyciel SlowMist, Cos, wspomniał o przypadku: Moonwell został zhakowany na 1,78 miliona dolarów, a problematyczny kod nosił oznaczenie „Co-Authored-By: Claude Opus 4.6”—wygenerowany przez AI i scalony bezpośrednio do środowiska produkcyjnego.
Badacz bezpieczeństwa Stacy Muur powiedział bez ogródek: „Bezpieczeństwo kryptowalut jest całkowicie do dupy”, oraz „wkraczamy w dość poważny wyścig zbrojeń w cyberbezpieczeństwie”; współzałożyciel Bankless, Ryan Sean Adams, ostrzegł, że AI daje hakerom „mroczne supermoce”, a „nie zostało nam wiele czasu”. CZ również powiedział: „Branża AI nie zdołała jeszcze sprawić, by zdolności defensywne pojawiły się przed ofensywnymi”, a branża może jedynie „używać AI do walki z AI”.
Bardziej zaawansowanym ryzykiem są Agenci. Ocena Gu Ronghuia jest następująca: „Agent AI z uprawnieniami dostępu do portfela jest zasadniczo nowym typem posiadacza klucza o wysokich uprawnieniach. Różnica polega na tym, że jego proces decyzyjny może być manipulowany przez zewnętrzne dane wejściowe, a choć ludzie mogliby zauważyć te anomalie, Agent bez wystarczających ograniczeń bezpieczeństwa może nie być w stanie ich zidentyfikować.” CertiK odnotował wczesny przykład: w czerwcu dobrze znany bot arbitrażowy JaredFromSubway został zwabiony przez fałszywą pulę arbitrażową wdrożoną przez atakujących do automatycznego zatwierdzenia złośliwego kontraktu, tracąc około 7,5 miliona dolarów.
Jednak przypisywanie wszystkiego AI pomijałoby drugą połowę odpowiedzi. Strukturalna niewystarczalność inwestycji w bezpieczeństwo w branży jest również jednym z kluczowych czynników. Projekty kryptowalutowe generalnie kładą nacisk na marketing ponad bezpieczeństwo, raporty z audytów często szybko tracą ważność po aktualizacjach on-chain, a leniwa logika selekcji „sprawdź audyt, sprawdź TVL, porównaj APY” całkowicie się zawaliła.
Obserwacja partnera Dragonfly, Haseeba Qureshiego, dostarcza innej perspektywy: kradzieże w DeFi w 2026 roku w ujęciu rocznym wynoszą około 1,89 miliarda dolarów, mniej niż w 2025 roku, przy czym liczba ataków rośnie, ale rozmiar pojedynczych ataków spada szybciej—atakujący coraz bardziej kierują się ku małym protokołom i porzuconym projektom, ponieważ duże protokoły ukończyły już więcej wzmocnień. To właśnie pokazuje, że nie chodzi o to, że zagrożenie stało się mniejsze, lecz o to, że zasoby obronne są wysoce nierównomierne: wiodące instytucje mają kapitał na budowę linii obrony, podczas gdy projekty z długiego ogona działają bez zabezpieczeń.
Nierównomierność zasobów obronnych to tylko jedna strona; przeciwnicy po drugiej stronie wcale nie działają według struktury kosztów startupów—mianowicie północnokoreańscy hakerzy działający w formie maszyny państwowej.
Według statystyk Chainalysis północnokoreańscy hakerzy ukradli około 2,02 miliarda dolarów w 2025 roku, a skumulowane kradzieże na przestrzeni lat wynoszą łącznie około 6,75 miliarda dolarów. To nie jest banda nieudaczników, lecz system operacyjny z budżetem państwowym, cierpliwością i planowaniem mierzonym w miesiącach—raport panelu ekspertów ONZ wyraźnie wiąże kradzieże kryptowalut z finansowaniem rozwoju północnokoreańskich rakiet balistycznych i broni jądrowej. Gdy atakującymi są podmioty państwowe, a obrońcami startupy, natura tej wojny już się zmieniła.
Ponadto nowe standardy tworzą również nowe powierzchnie ataku. W przypadku Binance atakujący wykorzystali mechanizm autoryzacji abstrakcji konta EIP-7702, aby zmusić gorące portfele do delegowania logiki wykonawczej do złośliwych kontraktów — z każdym krokiem innowacji naprzód powierzchnia ataku rozszerza się o kolejny pierścień.
Jest coraz więcej miejsc, w których linia obrony wymaga łatania, a okno na łatanie często pojawia się dopiero po tym, jak coś pójdzie nie tak.
III. Branża na nowo przygląda się „bezpieczeństwu”
Wstępny raport śledczy Binance z 3 listopada ujawnił własne brudy, szczegółowo opisując konkretne metody, za pomocą których hakerzy przeprowadzali ataki socjotechniczne. Raport ujawnił również, że od 2026 roku zespół bezpieczeństwa Binance wykrył i zablokował 57 podejrzanych zagrożeń cybernetycznych powiązanych z Koreą Północną, a taktyki obejmowały fałszywe rekrutacje, złośliwe oprogramowanie maskowane jako popularne narzędzia programistyczne, a także zmodyfikowane pakiety oprogramowania i fałszywe aplikacje do wideokonferencji.
Dyskusja w branży szybko przesunęła się z „kto to zrobił” na inne pytanie: po tym, jak pracownik zostanie oszukany, a komputer przejęty, jakie inne linie obrony mogą powstrzymać rozprzestrzenianie się strat. To samo pytanie dotyczy innych przypadków z tego miesiąca — resellera Ledger, skryptów zewnętrznych Polymarket i serii przejęć DNS z 31 października — żaden z ich punktów wejścia nie znajdował się w ich własnych systemach.
Założyciel CoinEx, Yang Haipo, zaklasyfikował to jako trzy możliwe do uniknięcia błędy: środowiska programistyczne i operacyjne niewystarczająco odizolowane, operacje produkcyjne pozbawione drugiej warstwy weryfikacji oraz strony podpisujące nieprzeprowadzające niezależnej weryfikacji. Jego najostrzejsza uwaga była taka, że jeśli wszystkie strony po prostu ufają żądaniom przychodzącym z góry, „nawet przy architekturze multisig może ona zachowywać się nie inaczej niż single-sig” — te środki nie wymagają skomplikowanej technologii; brakuje dyscypliny. Założyciel AltLayer, YQ, doszedł do podobnego wniosku: takie ataki przekroczyły zakres audytów smart kontraktów, a obrońcy muszą rozumieć pełny przepływ pracy między punktami końcowymi pracowników, narzędziami wewnętrznymi i klastrami produkcyjnymi.
Jednak sprowadzanie incydentów do „kilku prostych błędów” jest równie niebezpieczne. Założyciel SlowMist, Cosine, przypomniał, że dopiero po faktycznym doświadczeniu ataku można zobaczyć, jak łączą się gromadzenie informacji, unikanie złośliwego oprogramowania, wykorzystanie łańcucha zaufania, zatruwanie lateralne i omijanie kontroli ryzyka — to proces APT; „pozornie prymitywne metody wciąż mogą powodować poważne konsekwencje przy odpowiednim celu i scenariuszu pracy”. Współzałożyciel BitsLab, Luis, był bardziej bezpośredni: blokada ekranu nie powstrzyma złośliwego oprogramowania już wszczepionego w urządzenie, asymetria kosztów między atakiem a obroną jest z natury rażąca, a AI będzie nadal tę asymetrię wzmacniać.
Oba obozy faktycznie zgadzają się co do wniosku: bezpieczeństwo nie jest już czymś, co może zapewnić raport z audytu przed uruchomieniem. Gu Ronghui powiedział, że branża stoi obecnie nie przed pytaniem „jak zapobiec wykorzystaniu pojedynczej luki”, lecz przed systemem ochrony obejmującym cały cykl życia aktywów, tak aby nawet w przypadku naruszenia jednego ogniwa straty były ograniczone lokalnie. Yu Jianing wskazał, że model zarządzania skoncentrowany na audytach przed wdrożeniem jest już trudny do dostosowania, a ciągła ocena, monitorowanie w czasie rzeczywistym i reagowanie kryzysowe muszą zostać włączone do znormalizowanego zarządzania.
O jedną warstwę dalej znajduje się jedyna część tej rundy incydentów, którą można nazwać dobrą wiadomością. 31 października FBI przypisało atak północnokoreańskiej operacji TraderTraitor i wraz z Secret Service oraz Dywizją Śledczą IRS opublikowało setki powiązanych adresów, wzywając operatorów węzłów THORChain, platformy natychmiastowej wymiany, protokoły DeFi i firmy analityczne blockchain do blokowania powiązanych transakcji; emitenci, w tym Tether i Circle, zamrozili łącznie około 3 miliardów dolarów. Gdy jedna giełda wpadła w kłopoty, ogniwa rozliczeniowe i emisyjne całej branży zostały zmobilizowane w ciągu kilkudziesięciu godzin.
Jednak współpraca zmienia rozkład po stratach, a nie prawdopodobieństwo wystąpienia strat. Statystyki CertiK pokazują, że w pierwszej połowie roku środki zamrożone lub zwrócone w całej branży wyniosły 115 milionów dolarów, co stanowi 8,8% z 1,316 miliarda dolarów strat; wskaźnik odzyskania Binance tym razem był zdumiewająco wysoki, ponieważ skradziono głównie stablecoiny, podczas gdy w przypadku Bitcoina i Ethereum, które nie mają emitenta, atakujący nadal posiadają około 2,4 miliarda dolarów.
Wnioski
Od luk w smart kontraktach po przejęte urządzenia pracowników, od włamań do zewnętrznych dostawców usług po penetrację wspomaganą przez AI, od ataków na zarządzanie po długoterminowe pozycjonowanie północnokoreańskich organizacji hakerskich — branża kryptowalut przechodzi głęboką zmianę wzorców ataków.
AI dodatkowo obniża koszt przygotowania ataku, profesjonalne organizacje atakujące stale zwiększają skalę i uporczywość ataków, a długotrwałe niedostateczne inwestycje w bezpieczeństwo ze strony zespołów projektowych tworzą jeszcze więcej okazji dla tych ataków.
Wypłaty z projektu mogą zostać w porę wstrzymane, nietypowa transakcja może zostać zamrożona przez emitenta stablecoina, a atak może spowodować jedynie wyciek danych użytkowników i naruszenie uprawnień wewnętrznego systemu. Ale te zdarzenia oznaczają, że prawie wszystkie projekty kryptowalutowe utraciły kontrolę nad swoimi granicami bezpieczeństwa.
Blockchain może zagwarantować, że zapisy transakcji są odporne na manipulacje, ale nie może zagwarantować, że osoba inicjująca transakcję nie została oszukana, ani że klucz podpisujący transakcję nie został skradziony. Kiedy atakujący zaczynają omijać kod i atakować bezpośrednio ludzi i organizacje, branża kryptowalutowa musi na nowo zrozumieć, czym jest prawdziwe bezpieczeństwo.
Jeśli najważniejszą innowacją branży kryptowalutowej w ciągu ostatniej dekady było zbudowanie systemu transferu wartości, który nie wymaga zaufania do stron trzecich, to w ciągu następnej dekady branża musi odpowiedzieć na inne pytanie: jak naprawdę chronić aktywa i zaufanie użytkowników w środowisku pełnym uczestników, którym nie można ufać?