Autor: ChandlerZ, Foresight News
Nota redakcyjna: W świecie kryptowalut bogactwo może zmienić się w ciągu kilku minut; zwykłe z pozoru ogłoszenie o rekrutacji lub aktualizacja oprogramowania mogą ukrywać bramę do ogromnych aktywów. Kolumna Foresight News „Crypto Story Session” śledzi ludzi stojących za tymi dziwacznymi incydentami, podążając za publicznymi zapisami i finansowymi tropami, aby odnaleźć te części historii, których jeszcze nie dostrzeżono wyraźnie.
W drugiej części przyglądamy się bliżej grupie Lazarus. Ta grupa hakerska powiązana z Koreą Północną była oskarżana o udział w ataku na Sony Pictures, kradzieży z banku centralnego Bangladeszu oraz licznych kradzieżach aktywów kryptowalutowych. Po ataku na Binance po raz kolejny pojawiła się w oczach opinii publicznej. Skąd pochodzą ci ludzie ukrywający się za ekranami? Jak podchodzą do swoich celów i jak przenoszą skradzione aktywa?
W październiku 2026 roku z Binance skradziono 6,34 miliarda dolarów w aktywach cyfrowych, ustanawiając rekord w historii branży kryptowalutowej.
Zaledwie nieco ponad miesiąc wcześniej inżynier Binance otrzymał na platformie rekrutacyjnej zaproszenie na rozmowę kwalifikacyjną, które wyglądało jak zwyczajne. Rekruter najpierw zorganizował rozmowę wideo, a następnie poprosił osobę podającą się za dyrektora generalnego firmy o przeprowadzenie drugiej rundy rozmowy. Pod koniec druga strona przesłała zadanie programistyczne i poprosiła inżyniera o pobranie go na służbowy komputer.
Zgodnie z wstępnym raportem śledczym opublikowanym 3 listopada firma rekrutacyjna została w całości sfabrykowana przez atakujących, a zadanie zawierało złośliwy kod. Atakujący wykorzystali to, aby wtargnąć do komputera inżyniera, a 20 października użyli wewnętrznych narzędzi AI Binance do ruchu bocznego, uzyskali tokeny uprawnień do systemu wdrożeniowego i ostatecznie naruszyli system podpisywania portfeli. Chociaż Binance pilnie przechwycił i zamroził około 2,85 miliarda dolarów, to wtargnięcie, które rozpoczęło się od „fałszywej rekrutacji”, nadal ustanowiło rekord kradzieży w branży kryptowalutowej.
Federalne Biuro Śledcze Stanów Zjednoczonych (FBI) przypisało tę sprawę północnokoreańskiej kampanii hakerskiej TraderTraitor, która jest głównym odgałęzieniem osławionej grupy Lazarus. W tym samym dniu, w którym zaatakowano Binance, raport śledczy opublikowany przez Microsoft ujawnił jeszcze groźniejszą ewolucję: ta grupa północnokoreańskich hakerów w pełni włączyła generatywną AI do swojej codziennej działalności, nie tylko wykorzystując AI do masowego fałszowania firm rekrutacyjnych i dostosowywania scenariuszy rozmów kwalifikacyjnych, ale nawet bezpośrednio używając narzędzi AI o otwartym kodzie źródłowym do wspomagania wykorzystywania luk w zabezpieczeniach.
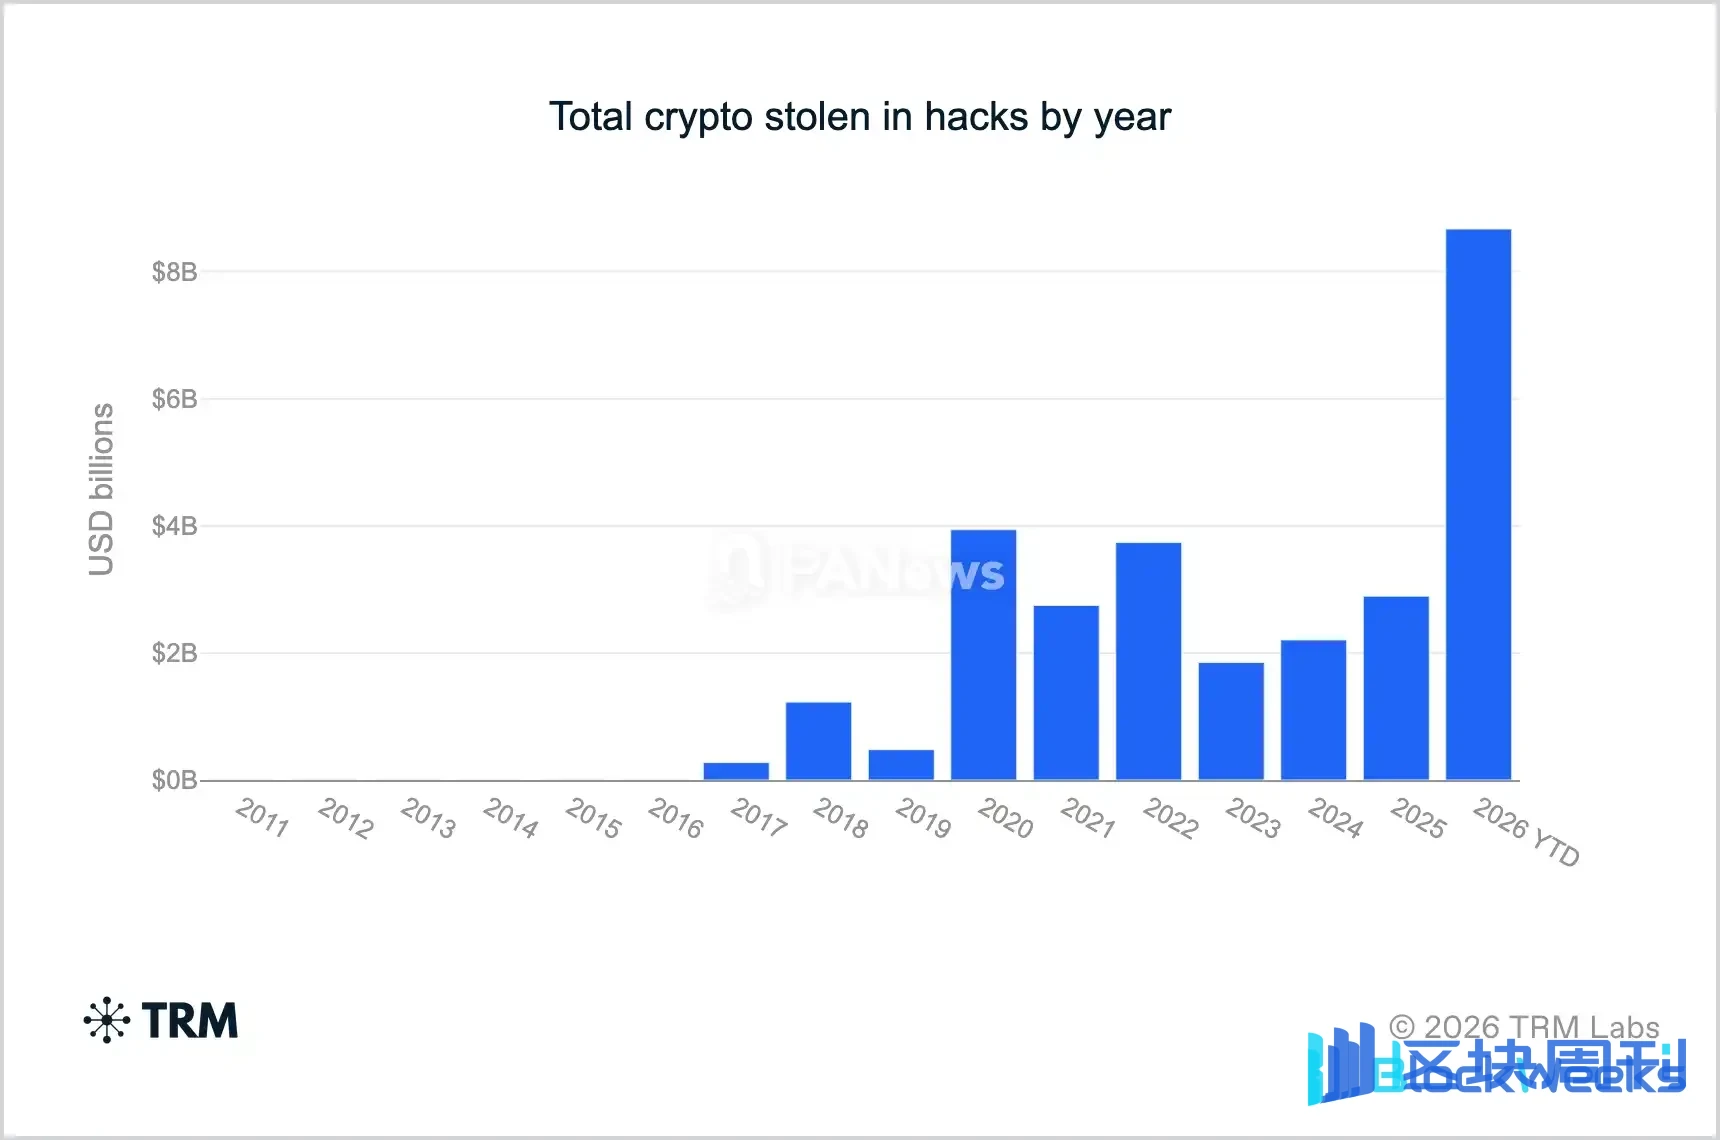
Po latach ewolucji ta ukryta jednostka zamieniła branżę kryptowalutową w ogromną maszynę do zarabiania dewiz. Według danych Chainalysis i Koreańskiej Agencji Promocji Handlu i Inwestycji północnokoreańscy hakerzy ukradli w 2025 roku co najmniej 2,02 miliarda dolarów w aktywach kryptowalutowych, co stanowi 4,3-krotność całkowitego eksportu towarów Korei Północnej w tym roku (469 milionów dolarów). TRM Labs szacuje, że do października 2026 roku północnokoreańscy hakerzy ukradli łącznie około 12,8 miliarda dolarów; spośród 8,7 miliarda dolarów globalnych strat spowodowanych przez hakerów kryptowalutowych w 2026 roku sama Korea Północna monopolizowała 85% udziału, podczas gdy w 2020 roku odsetek ten wynosił zaledwie 7%.
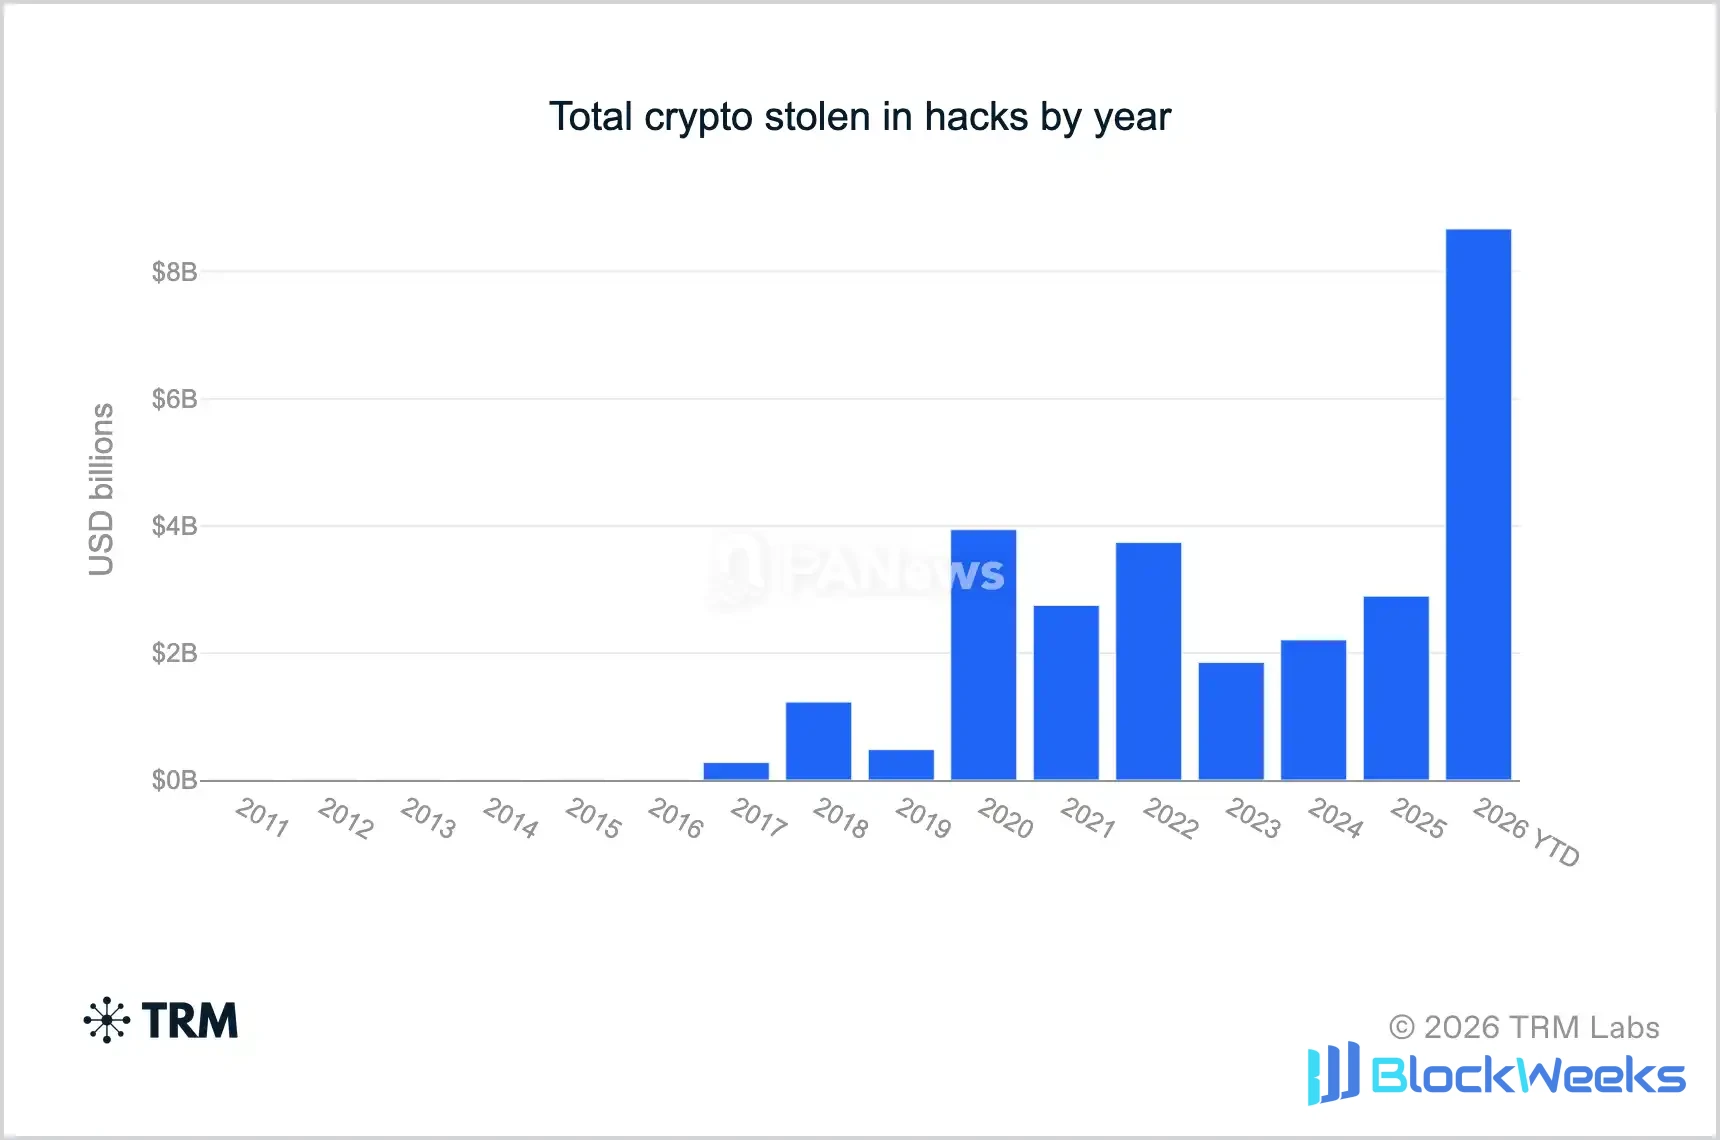
Dlaczego, mimo ciągłych śledztw i surowych sankcji ze strony agencji ścigania na całym świecie, Lazarus kradnie coraz agresywniej, odpowiadając nawet za ponad 80% światowych mega-kradzieży on-chain? Kim dokładnie są ci ludzie ukrywający się za ekranami, jak są szkoleni, jak się ukrywają i jak piorą dziesiątki miliardów skradzionych funduszy?
Na te pytania można być może odpowiedzieć, zaczynając od północnokoreańskich hakerów, których udało się odkryć.
Odkryci północnokoreańscy hakerzy
Nie jest łatwo zobaczyć prawdziwe oblicze tych „duchowych programistów”, ale w ponad dekadzie gier w kotka i myszkę kilka pęknięć wciąż pozwoliło światu zewnętrznemu dostrzec rzeczywistość za ekranami.
Pierwsze pęknięcie pojawiło się w CV wysłanym do Dalian w Chinach 15 lat temu.
W styczniu 2011 roku północnokoreańska firma Chosun Expo poleciła zagranicznemu przedsiębiorstwu młodego mężczyznę o imieniu Pak Jin Hek (Park Jin Hyok), absolwenta Pjongjańskiego Uniwersytetu Technologicznego im. Kim Chaeka, aby przejął prace rozwojowe dla zespołu w Dalian. W CV Park znał zarówno angielski, jak i chiński, biegle posługiwał się Java i zajmował się tworzeniem gier online. Wówczas wyglądał jak zwyczajny zagraniczny programista.
W maju 2011 roku w wiadomości e-mail napisał, że do września będzie mieszkał w Dalian pełny rok i przygotowuje się do powrotu do Korei Północnej, aby się ożenić, mając nadzieję na długoterminowy pobyt w kraju. Kilka miesięcy później powiedział drugiej stronie, że wróci do domu w następnym tygodniu.

Wizerunek z plakatu poszukiwanego Park Jin Hyok użyty w reportażu CBS
Jednak lata później, gdy FBI prześledziło atak na Sony Pictures, kradzież 81 milionów dolarów z banku centralnego Bangladeszu oraz sprawę ransomware WannaCry, niespodziewanie natrafiło na stary służbowy adres e-mail Parka. Zapomniał zerwać wszystkie powiązania: lista kontaktów jego prywatnej skrzynki e-mail w widoczny sposób przechowywała adres konta operacji hakerskiej „Kim Hyon Woo”, inne konto służbowe miało uprawnienia do otwierania zaszyfrowanych plików w chmurze hakerów, a nawet współdzielił te same urządzenia i adresy sieciowe.
To przecięcie śladu codziennego życia z siecią operacyjną uczyniło Parka ikoniczną twarzą na liście poszukiwanych FBI. Według północnokoreańskich uciekinierów z wykształceniem informatycznym, z którymi rozmawiała agencja Reuters, utalentowani studenci nauk ścisłych w Korei Północnej są poddawani wieloetapowej selekcji i wysyłani do wojskowych departamentów cybernetycznych lub oddelegowywani za granicę.
Za dnia są programistami na zlecenie, zarabiającymi dewizy dla firm; nocą są łowcami dark webu przyjmującymi zlecenia od państwa.
Jeśli Park dekadę temu wciąż musiał fizycznie stacjonować za granicą, drugi ujawniony infiltrujący zademonstrował przerażającą „doskonałą maskaradę” ery AI.
W lipcu 2024 roku amerykańska firma zajmująca się cyberbezpieczeństwem KnowBe4 zatrudniła zdalnego starszego inżyniera. Kandydat ukradł tożsamość legalnego obywatela USA, użył złożonego, retuszowanego przez AI zdjęcia profilowego i przeszedł cztery rundy rozmów wideo oraz wszystkie weryfikacje przeszłości. Wada wyszła na jaw dopiero, gdy firma wysłała komputer roboczy Mac: adres dostawy był w rzeczywistości farmą laptopów w Stanach Zjednoczonych, która specjalizowała się w hostowaniu komputerów dla zagranicznych hakerów w celu fałszowania amerykańskich adresów IP. Niecałe 25 minut po włączeniu komputera „nowy pracownik” nie mógł się doczekać, aby wszczepić złośliwe oprogramowanie przez Raspberry Pi, natychmiast wyzwalając alert terminala. Gdy zespół bezpieczeństwa zadzwonił w celu weryfikacji, osoba szybko zaczęła się jąkać i rozłączyła się, a ostatecznie została potwierdzona przez Mandiant i FBI jako północnokoreański infiltrujący.
W latach 2025–2026, gdy podmiana twarzy przez AI i fałszywe tożsamości uczyniły konwencjonalne weryfikacje przeszłości nieskutecznymi, sposób, w jaki świat kryptowalut złapał trzeciego północnokoreańskiego hakera, był jeszcze bardziej mrocznie humorystyczny.
Gdy duże liczby północnokoreańskiego personelu IT podszywającego się pod japońskich i amerykańskich programistów napłynęły do branży Web3, niektóre projekty kryptowalutowe, które miały już dość, wymyśliły ostateczne pytanie rekrutacyjne, które działało za każdym razem: „test Kim Dzong Una”. W kwietniu 2026 roku badacz bezpieczeństwa blockchain Tanuki42 publicznie udostępnił 82-sekundowe nagranie zdalnej rozmowy kwalifikacyjnej: kandydat posługujący się pseudonimem Taro Aikuchi i twierdzący, że mieszka w Meguro w Tokio, płynnie odpowiadał na pytania techniczne, ale gdy interviewer nagle poprosił go o powtórzenie wulgaryzmu obrażającego Kim Dzong Una, aby wykluczyć północnokoreańskich szpiegów, „japoński inżynier” natychmiast zmienił wyraz twarzy.

Najpierw udał, że sygnał jest słaby, zamilkł, gdy interviewer ponownie nacisnął, a następnie pośpiesznie przerwał połączenie. W ciągu kilku minut szybko zmienił konto Telegram, wyczyścił zapisy i usunął swoją stronę LinkedIn.
Choć ten personel techniczny opanował najnowocześniejszy kod blockchain i technologię deepfake AI, pod ścisłą inwigilacją i systemem odpowiedzialności zbiorowej publiczne obrażanie najwyższego przywódcy pozostaje czerwoną linią życia i śmierci, której absolutnie nie odważą się przekroczyć.
Od Park Jin Hyoka dzielącego e-mail w wynajętym mieszkaniu w Dalian, przez fałszywego amerykańskiego inżyniera, który użył AI, by oszukać cztery rundy rozmów kwalifikacyjnych, po „tokijskiego programistę”, który w kilka sekund odciął kabel sieciowy z powodu politycznego tabu — te trzy momenty ujawnienia rozciągające się na 15 lat składają w całość jeden róg ogromnej góry lodowej, jaką jest Lazarus.
Lazarus, czyli więcej niż tylko „cyber-wyłudzanie pieniędzy”
W listopadzie 2014 roku systemy komputerowe Sony Pictures zostały zaatakowane, co doprowadziło do wycieku dużej ilości wewnętrznych, niepublikowanych materiałów oraz e-maili kadry kierowniczej. Odpowiedzialność za atak wzięła na siebie organizacja nazywająca się „Guardians of Peace”. W tym czasie Sony przygotowywało się do premiery filmu The Interview, który przedstawiał fikcyjną fabułę zamachu na przywódcę Korei Północnej. W późniejszych aktach oskarżenia Departament Sprawiedliwości USA stwierdził, że wspierani przez Koreę Północną napastnicy nie tylko ukradli dane i sparaliżowali komputery, ale także wysłali do pracowników groźby bombowe.
Kilka miesięcy później firma bezpieczeństwa Novetta kierowała międzyprzypadkowym wysiłkiem atrybucyjnym wymierzonym w złośliwe oprogramowanie użyte w atakach. Badacze odkryli, że część kodu w incydencie Sony miała wspólne pochodzenie z narzędziami pozostawionymi w wielu wcześniejszych cyberatakach. Raport „Operation Blockbuster” z 2016 roku określił tę ukrytą siłę atakującą zbiorczo jako „Lazarus Group”.
W miarę pogłębiania się śledztw świat zewnętrzny stopniowo uświadamiał sobie, że Lazarus nie był pojedynczym gangiem wyłudzającym pieniądze, lecz silnie podzieloną na komórki maszyną państwową. Kiedy w 2019 roku Departament Skarbu USA nałożył sankcje na Lazarus, BlueNoroff i Andariel, wyraźnie powiązał je z najwyższą agencją wywiadu wojskowego Korei Północnej, Biurem Generalnym Rozpoznania (RGB).
Unit 42, należąca do firmy bezpieczeństwa Palo Alto Networks, w 2024 roku sporządziła panoramiczny wykres relacji. Pod dowódczym parasolem Biura Generalnego Rozpoznania wiele klastrów aktywności cybernetycznej pełniło własne funkcje, a ich tereny łowieckie dawno wykroczyły poza branżę kryptowalut, obejmując globalne finanse, przemysł obronny i wojskowy oraz wywiad medialny.

Wykres relacji klastrów aktywności cybernetycznej powiązanych z północnokoreańskim Biurem Generalnym Rozpoznania sporządzony przez Unit 42 w 2024 roku
W tej sieci tylko część skupiała się głównie na blockchainie i branży kryptowalut, jak Slow Pisces (znana również jako Jade Sleet), która pokrywa się ze sprawą Binance TraderTraitor, oraz Gleaming Pisces (znana również jako Citrine Sleet), specjalizująca się w rozprzestrzenianiu trojana AppleJeus za pośrednictwem fałszywego oprogramowania do handlu.
Poza kręgami kryptowalutowymi operacje innych odgałęzień były równie zapierające dech w piersiach. W tradycyjnych finansach Alluring Pisces (czyli BlueNoroff/APT38) już na długo przed byczym rynkiem kryptowalut traktowała globalny system bankowy jak bankomat. Jej najbardziej sensacyjnym reprezentatywnym dziełem był napad na bank centralny Bangladeszu w 2016 roku.
W przemyśle obronnym i wojskowym Jumpy Pisces (czyli Andariel) odgrywała rolę technologicznego złodzieja, który „utrzymuje wojnę wojną”. Według aktu oskarżenia opublikowanego przez Departament Sprawiedliwości USA w lipcu 2024 roku to odgałęzienie utworzyło unikalną zamkniętą pętlę. Z jednej strony używało ransomware Maui do atakowania wielu amerykańskich szpitali i instytucji medycznych, żądając okupów na zebranie funduszy operacyjnych; z drugiej strony używało tych pieniędzy do kupowania serwerów i infiltracji amerykańskich wykonawców obronnych, baz sił powietrznych oraz południowokoreańskich instytucji badawczo-rozwojowych w dziedzinie obronności, kradnąc konkretnie tajne projekty konstrukcyjne silników myśliwców F-15, wojskowych satelitów rozpoznawczych, okrętów podwodnych oraz obiektów paliwa jądrowego i wzbogacania uranu.
W mediach i wywiadzie strategicznym Selective Pisces (Diamond Sleet) i Sparkling Pisces (Kimsuky) skupiały wysiłki na kradzieży tajemnic i wywoływaniu efektu mrożącego krew w żyłach. Oprócz paraliżowania wcześniejszych lat gigantów rozrywkowych takich jak Sony Pictures, w ostatnich latach wielokrotnie podszywały się pod dziennikarzy głównych zachodnich mediów i uczonych z think tanków, wysyłając „konspekty wywiadów” lub zaproszenia na konferencje zawierające trojany do zachodnich dziennikarzy, dyplomatów i think tanków obronnych relacjonujących sprawy Korei Północnej; rejestrowały nawet masowo konta o wysokiej wierności imitacji w mediach społecznościowych, podszywając się pod czołowych badaczy bezpieczeństwa, aby „anty-phishingować” ekspertów ds. bezpieczeństwa w firmach takich jak Google, kradnąc w ten sposób nieujawnione luki w oprogramowaniu (0-day) i polityki krajów wobec Korei Północnej.
Badacze dzielą głównie klastry na podstawie celów ataków, cech złośliwego oprogramowania i infrastruktury serwerowej, ale gdy różne zespoły dzielą repozytoria kodu lub serwery skokowe podczas operacji, prawie niemożliwe jest czyste rozróżnienie, jak cięcie tofu, dokładnie która grupa przeprowadziła każdą operację.
Ale pewne jest to, że „wyłudzanie pieniędzy” i „kradzież tajemnic” od dawna są silnie ze sobą sprzężone wewnątrz tej maszyny.
Od kont bankowych banków centralnych po portfele giełd
Zanim giełdy kryptowalut stały się głównymi celami, banki już wcześniej znalazły się w polu widzenia śledczych.
W lutym 2016 r. komputery w banku centralnym Bangladeszu podłączone do międzynarodowego systemu komunikatów bankowych SWIFT zostały przejęte. Dokumenty sądowe USA stwierdzały, że napastnicy wydali polecenia przelewu w imieniu banku centralnego, żądając od Banku Rezerwy Federalnej w Nowym Jorku przesłania dolarów amerykańskich z zagranicznego rachunku banku centralnego.
Napastnicy próbowali przelać blisko 1 miliard dolarów, z czego 81 milionów dolarów trafiło na rachunki na Filipinach, a następnie przeszło przez banki, agencje przekazów pieniężnych i kanały kasyn; kolejne 20 milionów dolarów zostało przechwycone przez bank odbierający na Sri Lance. Śledczy ustalili, że filipińskie rachunki odbiorcze zostały otwarte na fałszywe nazwiska już w poprzednim roku.
Poza rachunkami odbiorczymi napastnicy musieli również rozumieć, w jaki sposób banki przetwarzają przelewy. Po zbadaniu ataków APT38 na instytucje finansowe Mandiant ustalił, że po wejściu do sieci ofiary zbierali dane uwierzytelniające do kont, lokalizowali komputery obsługujące transakcje SWIFT, a następnie szukali okazji do wysłania poleceń przelewu. W przypadkach zaobserwowanych przez firmę napastnicy pozostawali w sieciach ofiar średnio około 155 dni, a najdłużej prawie dwa lata.

Przebieg ataku APT38 przedstawiony przez Mandiant
Kilka lat później środki w branży kryptowalut również stopniowo stały się celem. W 2022 r. skradziono most cross-chain Ronin używany przez grę blockchain Axie Infinity, a straty przekroczyły 600 milionów dolarów, a FBI przypisało atak Lazarusowi. Dwa lata później japońska giełda DMM Bitcoin utraciła 4502,9 bitcoina, wartych w momencie zdarzenia około 308 milionów dolarów. Amerykańskie i japońskie agencje ścigania przypisały sprawę TraderTraitor.
Śledczy odtworzyli punkt wejścia w sprawie DMM. W marcu 2024 r. napastnik podający się za rekrutera skontaktował się z pracownikiem firmy produkującej oprogramowanie do portfeli Ginco na LinkedIn i wysłał tak zwany test rekrutacyjny zawierający złośliwy kod. Po uzyskaniu dostępu napastnik podszył się pod tego pracownika, a następnie wykorzystał system komunikacji firmy, aby rzekomo zmodyfikować normalne żądanie transakcji od DMM.
Do lutego 2025 r. giełda kryptowalut Bybit przygotowywała się do przeniesienia pewnej kwoty Ethereum z zimnego portfela do portfela używanego do codziennych operacji. Zimne portfele służą do przechowywania aktywów, a ten przelew musiał przejść przez interfejs dostawcy usług portfela Safe i zostać wspólnie podpisany przez wielu upoważnionych pracowników. Firma bezpieczeństwa Sygnia, która prowadziła śledztwo, później odtworzyła przebieg ataku. Już 4 lutego na komputerze dewelopera Safe pojawiła się złośliwa aktywność; następnego dnia napastnik użył tokena dostępu tego dewelopera, aby wejść do środowiska chmurowego Safe.
19 lutego napastnik wszczepił złośliwą treść do kodu wywoływanego przez stronę internetową Safe i ustawił warunki wyzwalające, czekając, aż docelowy portfel Bybit zainicjuje operację. Dwa dni później upoważnieni pracownicy Bybit przetworzyli przelew przez interfejs Safe i zobaczyli pozornie normalne wewnętrzne żądanie przelewu.
Jednak według rekonstrukcji firmy bezpieczeństwa NCC Group transakcja faktycznie zatwierdzona przez podpisujących zawierała złośliwą operację, która wywołała kontrakt wcześniej wdrożony przez napastnika, zmieniając logikę kontroli zimnego portfela. Po wykonaniu transakcji napastnik nie musiał już ponownie uzyskiwać oryginalnego multi-podpisu, aby wyprowadzić aktywa z portfela. Następnie wypłynęło około 1,5 miliarda dolarów aktywów.

Schemat przebiegu kradzieży w Bybit narysowany przez Curvegrid
Zgodnie z dochodzeniem Sygnii, złośliwy kod został usunięty około dwie minuty po dokonaniu transakcji. Dochodzenie wykazało, że wstępne przejęcie komputera dewelopera Safe mogło wiązać się z inżynierią społeczną, ale konkretna metoda kontaktu nie została jeszcze potwierdzona.
Konfiguracja multisignature Bybit wymagała, aby kilku upoważnionych pracowników wspólnie zatwierdzało transakcje, co pierwotnie miało na celu zmniejszenie ryzyka wynikającego z przejęcia pojedynczego konta. Po tym, jak atakujący weszli do środowiska chmurowego Safe, zmodyfikowali strony internetowe wspólnie używane przez tych sygnatariuszy, co ostatecznie doprowadziło do zatwierdzenia złośliwych transakcji.
Oprócz naruszania bezpieczeństwa dostawców usług programowych, niektórzy północnokoreańscy pracownicy zostali również oskarżeni o wykorzystywanie fałszywych tożsamości do wejścia do firm kryptowalutowych. W 2025 roku Departament Sprawiedliwości USA oskarżył czterech obywateli Korei Północnej o udział w schemacie kradzieży, z których dwóch było zatrudnionych odpowiednio jako deweloperzy w firmie blockchain i firmie zajmującej się wirtualnymi tokenami. Prokuratorzy stwierdzili, że wykorzystali oni możliwości zatrudnienia do kradzieży i transferu ponad 900 000 dolarów w wirtualnych aktywach.
Warto zauważyć, że pułapki mogą być również ukryte po drugiej stronie procesu rekrutacji. Po zbadaniu klastra aktywności, który nazywa Sapphire Sleet, Microsoft odkrył, że atakujący podszywają się pod rekruterów na platformach społecznościowych, najpierw omawiając z celami możliwości zatrudnienia, a następnie organizując rozmowy techniczne i wymagając od nich instalacji złośliwego oprogramowania ukrytego jako narzędzia do spotkań lub aktualizacje narzędzi deweloperskich. Test zadaniowy otrzymany przez pracownika Ginco w sprawie DMM również pojawił się w podobnym procesie kontaktu.
Te taktyki wciąż ewoluują. W raporcie z października 2026 roku Microsoft wskazał, że atakujący powiązani z Koreą Północną wykorzystali generatywną AI do badania celów, pisania treści kontaktowych i kształtowania fałszywych tożsamości. Zaproszenie, które wydaje się starannie przygotowane pod doświadczenie osoby poszukującej pracy, może być poparte gromadzeniem informacji o jej środowisku zawodowym i relacjach społecznych.
Dokąd trafiły skradzione pieniądze?
Po przelaniu aktywów atakujący zazwyczaj najpierw dzielą fundusze na wiele nowych portfeli. Niektóre adresy, po otrzymaniu pieniędzy, przekazują je dalej etapami, pozostawiając rozproszone zapisy w łańcuchu. Fundusze mogą następnie przejść przez zdecentralizowane giełdy lub usługi międzyłańcuchowe, zostać wymienione na inne tokeny lub przeniesione do innego blockchaina. Z każdą dodatkową konwersją śledczy muszą kontynuować śledzenie nowych adresów i ich kontrahentów.
Przepływ funduszy po kradzieży w Bybit dostarczył wskazówki. W lutym 2025 roku Ethereum skradzione z Bybit zaczęło przepływać na tysiące adresów. Atakujący podzielili i wymienili fundusze, a następnie przenieśli je przez usługi międzyłańcuchowe. TRM Labs stwierdziło, że w ciągu 48 godzin co najmniej 160 milionów dolarów zostało przelanych i weszło do kanałów prania pieniędzy.

Podczas śledzenia tych transferów śledczy on-chain ZachXBT zauważył inną grupę osób. Zgodnie z jego dochodzeniem opublikowanym w październiku 2026 roku, po ataku na Bybit w publicznych grupach Telegram i Discord pojawiło się ponad tuzin kont poszukujących zleceń związanych ze skradzionymi funduszami. Jeden z traderów używający pseudonimu Jimmy Green przyciągnął jego uwagę.

ZachXBT postanowił skontaktować się z drugą stroną jako klient. 6 marca 2025 roku przelał 349 700 USDC na nowy adres, przygotowując się do przeprowadzenia wielu transakcji z Jimmym. Jimmy podał adres odbiorczy i poprosił go o przelanie USDC w łańcuchu Ethereum w zamian za USDT w łańcuchu Tron. ZachXBT prześledził i odkrył, że portfel, który zapłacił opłaty on-chain za ten adres odbiorczy, można było prześledzić do funduszy skradzionych z Bybit i pojawił się on na publicznej liście adresów zaangażowanych w sprawę.
Aby nadal kontaktować się z Jimmym, ZachXBT zrealizował z nim kilka kolejnych transakcji, z których każda przynosiła stratę około 5%. Rozmawiali o handlu, a także o madżongu, jedzeniu i rodzinie. W miarę jak ich kontakt się zwiększał, Jimmy zaczął opowiadać osobie, którą uważał za klienta, o biznesie swojego zespołu, w tym o przenoszeniu funduszy Bybit dla północnokoreańskich klientów oraz o działalności zespołu w Hongkongu i Chinach kontynentalnych.
ZachXBT powiedział, że Jimmy pewnego razu dzień wcześniej poinformował go, że pewna suma funduszy zostanie przelana do Solany, a odpowiedni przelew pojawił się w łańcuchu następnego dnia. 12 marca Jimmy wysłał zrzut ekranu transakcji międzyłańcuchowej. Na podstawie kwoty i czasu ZachXBT znalazł pasujące zlecenie w THORChain. Trzy adresy Solany, które druga strona następnie podała, pomogły mu prześledzić zestaw skradzionych funduszy Bybit o wartości ponad 12 milionów dolarów; według niego Tether później zamroził 442 000 USDT powiązanych z tym zestawem adresów.

Jimmy twierdził również przed ZachXBT, że jego zespół obsługiwał większość skradzionych aktywów z Bybit. ZachXBT uważa, że zaobserwowany przez niego schemat prania pieniędzy jest zgodny z tym twierdzeniem. Przekazał wyniki swojego śledztwa funkcjonariuszom organów ścigania oraz prywatnym śledczym zaangażowanym w sprawę, a swoje doświadczenie upublicznił dopiero w październiku 2026 roku.
Po incydencie bezpieczeństwa Binance ogłosił, że w łańcuchu zamrożono około 3 miliardy dolarów aktywów związanych z incydentem. TRM Labs zaobserwowało, że napastnicy sprzedali część aktywów za pośrednictwem zdecentralizowanych giełd i animatorów rynku, a także zastawili część skradzionych aktywów w protokołach pożyczkowych, takich jak Aave i JustLend, aby pożyczyć inne aktywa.
Jednocześnie Binance zaczął uzupełniać dotknięte aktywa. 2 listopada platforma poinformowała, że uzupełniono około 95% odpowiednich aktywów i opublikowała dowód rezerw dla niektórych głównych aktywów. 3 listopada Binance ogłosił dalsze przywrócenie wypłat dla większej liczby aktywów i sieci, a śledztwo w sprawie bezpieczeństwa jest nadal w toku.