
En bref
- Les mainteneurs du XRP Ledger ont divulgué et corrigé un bug critique de dépassement de capacité dans le moteur de paiement, signalé via le programme de bug bounty en septembre, qui aurait pu permettre à un attaquant de créer des XRP contrefaits.
- La faille est restée inaperçue depuis 2015 car aucun paiement normal ne la déclenche, et le contrôle de sécurité « aucun XRP créé » du registre utilisait la même arithmétique défectueuse.
- Il n'y a aucune preuve que le bug ait jamais été exploité, selon les développeurs du XRP Ledger.
Les développeurs derrière le XRP Ledger ont divulgué et corrigé une vulnérabilité critique qui, si elle n'avait pas été traitée, aurait pu permettre à un attaquant de créer des XRP à partir de rien, une faille qui est restée dormante dans le code du réseau pendant environ une décennie.
Dans une divulgation publiée vendredi, les mainteneurs du registre ont déclaré qu'un chercheur a signalé le bug via le programme de bug bounty du XRPL en septembre. Le problème était un dépassement d'entier dans le moteur de paiement, la partie du logiciel qui traite les paiements.
Lorsqu'un seul paiement a consommé des centaines d'offres spécialement conçues à partir du carnet d'ordres, la somme due par l'acheteur a dépassé la valeur maximale que le système pouvait stocker et a « débordé » vers un nombre infime. Le moteur a payé chaque vendeur intégralement mais n'a presque rien facturé à l'acheteur, la différence correspondant à des XRP nouvellement créés qui n'auraient jamais dû exister.
Pire encore, le contrôle de sécurité intégré au registre, censé confirmer qu'aucune transaction ne crée de XRP, utilisait la même arithmétique défectueuse, de sorte qu'il débordait de manière identique et ne détectait rien. Les mainteneurs ont déclaré qu'un attaquant aurait pu créer des XRP dépensables bien au-delà de l'offre totale du jeton en une seule transaction, puis les déplacer, les échanger ou les envoyer à des plateformes d'échange.
BitcoinBTC · USD
$82,731−2.98%
Oct 5Oct 7Oct 9Oct 10Oct 12
$86.6k$84.6k$82.7k$80.7k
24h HighHigh$84,231
24h LowLow$82,379
VolVol$1.0B
Projections du marchéCotes par Myriad
 →
Acheter Bitcoin avec USDT
Propulsé par Jupiter
Les ingénieurs de RippleX ont confirmé que le bug était présent depuis que le moteur de paiement actuel a été écrit en 2015 et qu'il était passé inaperçu car aucun paiement ordinaire n'approche ne serait-ce que de loin le déclenchement du dépassement de capacité.
Il n'existe aucune preuve qu'elle ait jamais été exploitée, a déclaré l'équipe. Le correctif a été déployé dans la version 3.4.1 le 25 septembre, et plus de 80 % des validateurs de confiance du réseau l'exécutaient ce jour-là.
Notamment, le correctif a contourné le processus d'amendement habituel du registre, qui exige que les validateurs votent et attendent deux semaines avant qu'un changement prenne effet, la première fois qu'un changement de traitement des transactions a été délibérément déployé de cette manière depuis l'introduction du système il y a plus d'une décennie. Les mainteneurs ont déclaré que la gravité le justifiait, puisque le correctif open source aurait révélé le bug tout en le laissant exploitable pendant des semaines.
La divulgation fait écho à une frayeur de contrefaçon qui a secoué Zcash cette année, lorsque la pièce privée s'est empressée de corriger un bug de solidité dans son pool protégé qui aurait pu permettre la création de pièces falsifiées. Cet épisode a fait chuter le ZEC avant que la mise à niveau Ironwood du réseau ne le résolve.
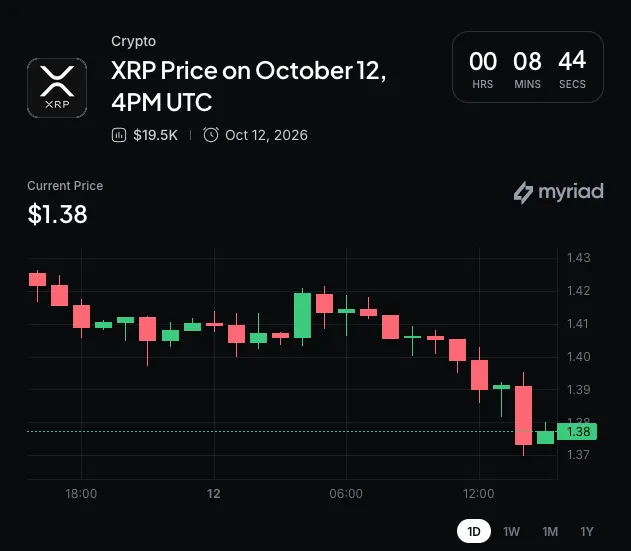
Le XRP n'a pas échappé à la semaine indemne. Le jeton s'échangeait à 1,38 $ lundi, en baisse de 1,6 % sur 24 heures, la pire performance parmi les principales cryptomonnaies, et en recul de 9,4 % sur les sept derniers jours.