En bref
- Trezor a informé ses partenaires que leur autorisation de revendeur prend fin le 1er janvier 2027, et qu'il ne leur livrera aucun nouveau stock, affirmant qu'il n'existe aucune preuve que ses appareils aient été compromis.
- L'équipe Donjon de Ledger affirme que les portefeuilles vendus par le revendeur d'Asie du Sud-Est CryptoBilis contenaient un implant qui capture les phrases de récupération depuis l'écran et les envoie via LTE.
- L'enquêteur onchain Specter a retracé plus de 86 millions de dollars de vols présumés, un chiffre que Ledger dit ne pas avoir vérifié.
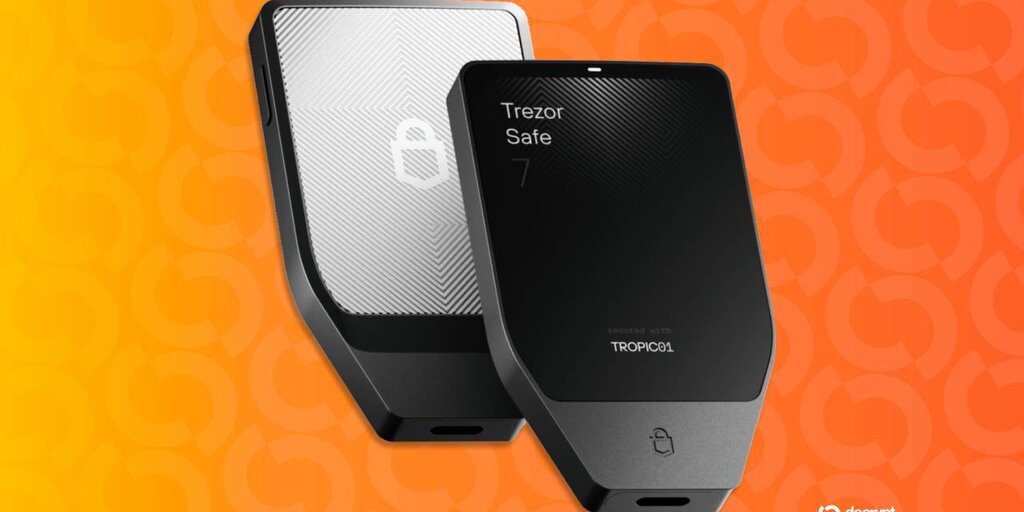
Trezor réduit son réseau de revendeurs agréés, informant ses partenaires que leur autorisation prend fin le 1er janvier 2027, quelques jours après que le fabricant rival de portefeuilles matériels Ledger a lancé une enquête qui a finalement confirmé la présence d'un implant espion caché dans des portefeuilles crypto vendus via une boutique tierce.
L'entreprise a annoncé cette décision sur X mardi, déclarant qu'« il n'existe pas le moindre élément de preuve » que des appareils Trezor aient été compromis. Elle a décrit cette coupure comme une mesure préventive prise par prudence.
« À la suite de récents incidents dans la chaîne d'approvisionnement, nous avons décidé de réduire le nombre de revendeurs afin de pouvoir contrôler plus efficacement ceux avec qui nous travaillons », a écrit Trezor.
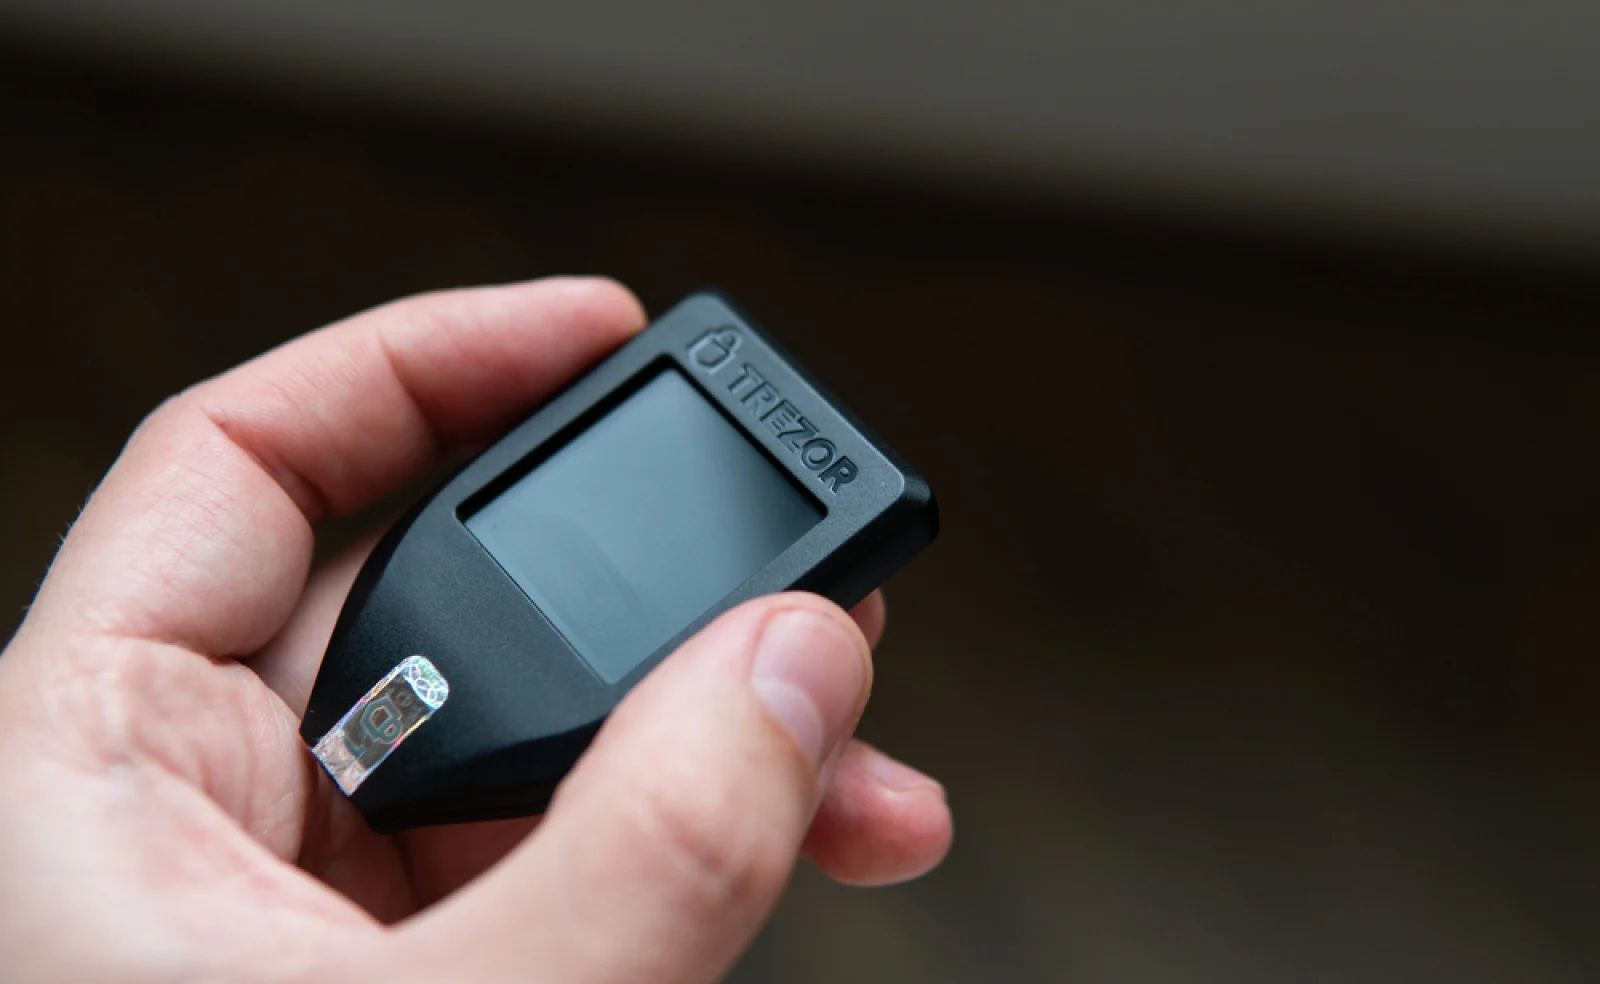
Un portefeuille matériel est un petit appareil qui conserve les clés secrètes de vos cryptomonnaies hors ligne, à l'abri des pirates. Sa configuration génère une phrase de récupération de 24 mots qui fonctionne comme un mot de passe principal : quiconque possède ces mots peut vider le portefeuille depuis n'importe où dans le monde.
L'équipe de sécurité Donjon de Ledger affirme que les portefeuilles vendus par CryptoBilis, un revendeur en Asie du Sud-Est, contenaient un composant non autorisé qui lit l'écran et décode la phrase de récupération lorsqu'elle apparaît. L'implant espion envoie ensuite les mots via LTE, le même réseau de données mobiles que celui utilisé par votre téléphone, par le biais d'une eSIM, une carte SIM intégrée au matériel. Ledger affirme que l'implant ne modifie ni la puce qui stocke les clés ni le système d'exploitation de l'appareil, de sorte qu'un portefeuille compromis semble et fonctionne normalement.
Danny Sanders, directeur commercial de Trezor, a partagé la lettre que l'entreprise a envoyée aux fournisseurs dont Trezor se sépare. « Si vous recevez cette lettre, votre autorisation prend fin le 1er janvier 2027. À cette date, nous vous retirerons de notre liste de revendeurs Trezor agréés », peut-on lire dans la lettre. « Je suis désolé. Cette décision ne dit rien de vos efforts ni de la manière dont vous nous avez représentés. »
BitcoinBTC · USD
83 555 $−2,37%
6 oct.8 oct.10 oct.11 oct.13 oct.
85,7 k$84,1 k$82,4 k$80,7 k$
Haut sur 24 hHaut84 074 $
Bas sur 24 hBas81 018 $
VolVol1,3 Md$
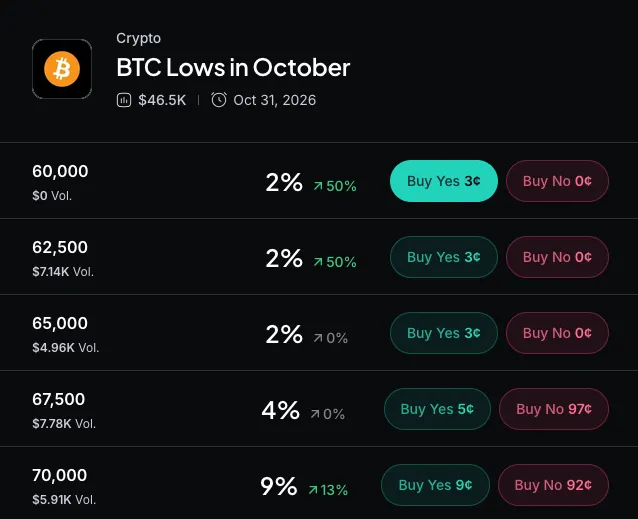
Projections du marchéCotes par Myriad
Aujourd’hui82 000 $ à 84 000 $82 k$–84 k$51% de chanceCette semaineSous 84 000 $Sous 84 k$56% de chance
 →
Acheter Bitcoin avec USDT
Propulsé par Jupiter
Il s’agit d’une mesure de précaution visant à protéger notre chaîne d’approvisionnement et nos clients », a-t-il écrit. « Si la situation évolue à l’avenir, nous la réexaminerons. »
Les revendeurs concernés ne recevront pas de nouveau stock, mais ils peuvent continuer à vendre ce qu'ils ont pendant le Black Friday et la période des fêtes. Sanders a déclaré que la décision reflète simplement le nombre de partenaires que Trezor peut vérifier étroitement lui-même.
Ni l'article ni la lettre ne précisent combien de revendeurs sont concernés. Trezor affirme avoir examiné chaque pays individuellement, en pesant les revenus et la distribution par rapport à sa propre présence sur place, et que les revendeurs qui restent seront soumis à un cadre juridique mis à jour et à des règles plus strictes sur la façon dont les appareils sont approvisionnés, stockés et manipulés.
Trezor a déclaré sur X plus tôt cette semaine que CryptoBilis était déjà retiré de sa liste de vendeurs et qu'il n'avait reçu aucun signalement de Trezor falsifiés provenant de ce revendeur.
Bonjour, ne l'ouvrez pas. Forcer l'ouverture du boîtier peut endommager l'appareil, et s'il s'agit d'un Safe 7, la batterie intégrée rend cela vraiment risqué. Si quelque chose concernant votre appareil vous inquiète, contactez-nous via https://t.co/wzwW038oLv, et nous y jetterons un œil.
Nous enquêtons activement sur le…
— Trezor (@Trezor) 12 octobre 2026
En mai 2022, Trezor a averti que des portefeuilles Model T contrefaits étaient vendus sur une place de marché russe par un vendeur qui n'était pas un revendeur agréé. Les appareils avaient été ouverts, refermés et équipés de composants internes remplacés, et Trezor a déclaré que les phrases de récupération qu'ils généraient étaient prévisibles ou prédéfinies, ce qui signifie que quelqu'un d'autre pouvait déjà connaître les mots.
Le conseil de Trezor à l'époque était de n'acheter qu'auprès de sa boutique officielle ou d'un revendeur agréé. La seconde option est le réseau qu'il est en train de réduire.
En août, le partenaire d'expédition ShipMonk a exposé les données des clients de Trezor après un accès non autorisé, et la mise à jour de septembre de Trezor a porté le total à 80 689 clients. Trezor affirme que ses systèmes, appareils, clés privées et sauvegardes de portefeuille n'ont pas été affectés.
Ledger a conseillé à toute personne ayant acheté auprès de CryptoBilis au cours des 90 derniers jours de ne pas configurer son appareil, et a demandé à ceux qui l'avaient déjà fait de transférer leurs fonds vers une nouvelle phrase de récupération sur un appareil acheté auprès de Ledger. Ledger et Trezor ont chacun mis en garde les acheteurs contre les vendeurs non autorisés.