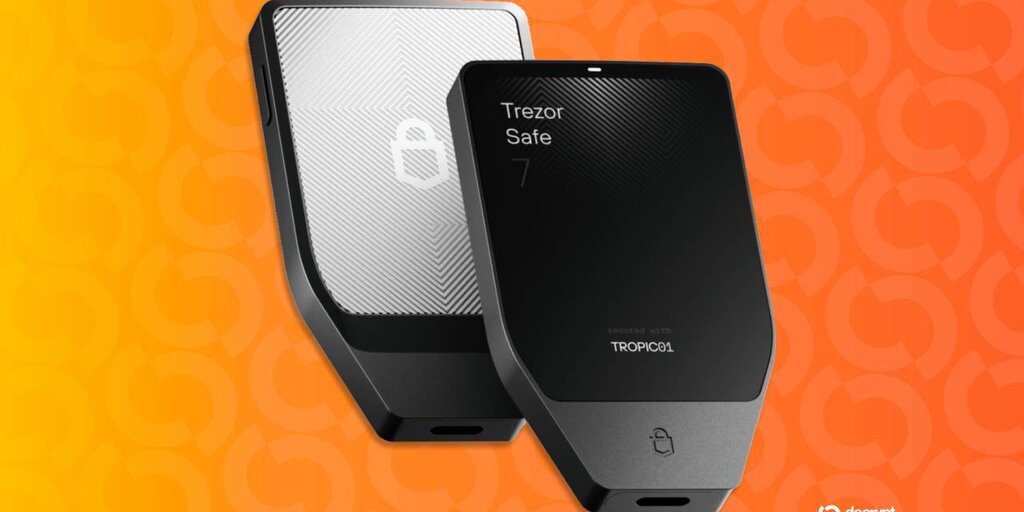
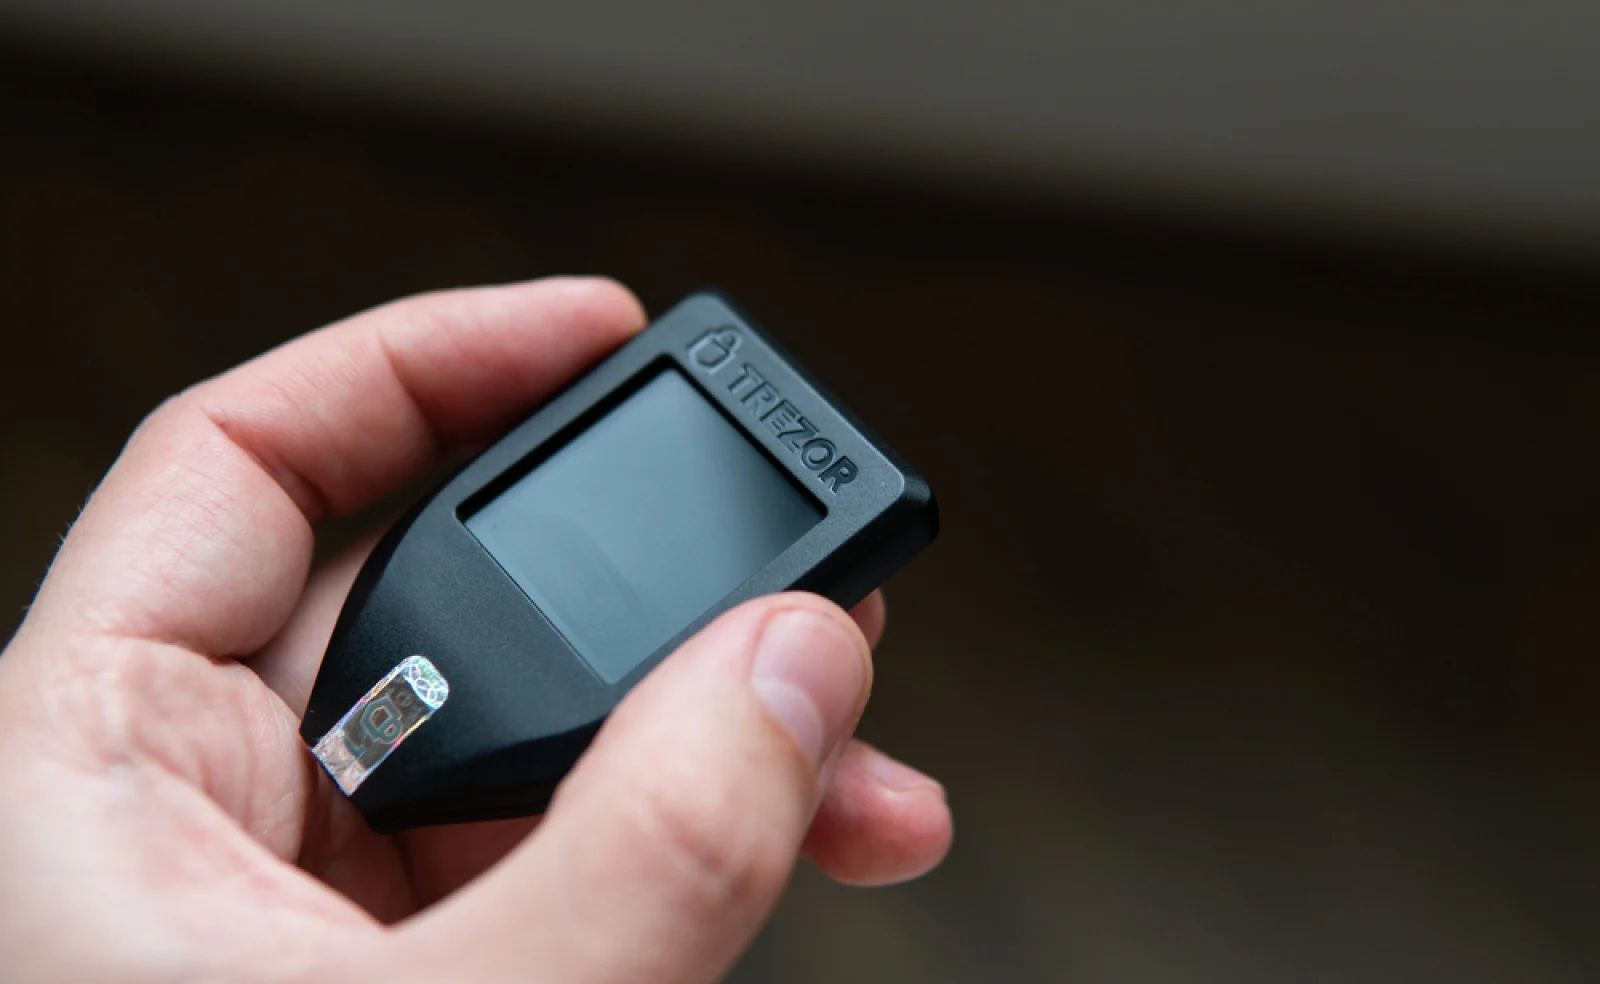
Tras la brecha de seguridad a gran escala y ampliamente publicitada en el competidor Ledger, que según los informes causó decenas de millones de dólares en pérdidas de criptomonedas, el fabricante de la cartera de hardware Trezor está reduciendo significativamente su red de revendedores autorizados.
En una carta a sus socios, el director comercial de Trezor, Danny Sanders, reveló que la compañía revocaría la autorización de los revendedores afectados el 1 de enero de 2027, en un esfuerzo por tomar un mayor control de la cadena de suministro.
Este anuncio se produjo tras el hallazgo de implantes de hardware maliciosos dentro de dispositivos Ledger vendidos a través de revendedores externos.
Aunque el audaz cambio parece sugerir que la compañía sospecha que los dispositivos Trezor también podrían estar comprometidos, Trezor enfatizó que la medida es estrictamente preventiva y que no hay evidencia de que los dispositivos Trezor hayan sido comprometidos.
"Permítanme ser muy claro: no hay ni una sola pieza de evidencia de que los dispositivos Trezor hayan sido comprometidos", escribió Sanders.
El ejecutivo señaló que el reciente hackeo contra otro fabricante de carteras de hardware reafirmó las preocupaciones preexistentes de la compañía respecto a los posibles riesgos que plantea la distribución por terceros.
Sanders argumentó que incluso si la cartera de hardware es técnicamente segura, todavía existe un riesgo si los hackers pueden acceder a la cartera antes de que llegue al propietario de la misma.
Acuerdo con revendedores
Los revendedores que recibieron la notificación de terminación serán eliminados de la lista oficial de socios autorizados de Trezor el 1 de enero de 2027.
Ya no se enviará nuevo inventario a las empresas afectadas, pero la compañía dijo que los revendedores afectados aún podrían vender lo que queda en su inventario hasta la fecha de terminación, incluso durante el tan importante Black Friday y la temporada navideña.
Trezor explicó que la evaluación de cada mercado individual se basó en los ingresos, las capacidades de distribución y la presencia ya establecida de la compañía en el mercado.
Al final, la compañía decidió que menos revendedores significaban que se podrían realizar controles de seguridad más exhaustivos.
Es importante destacar que el ejecutivo subrayó que la decisión no refleja negativamente a las empresas afectadas ni implica que hayan estado distribuyendo dispositivos comprometidos.
Para los socios autorizados, la compañía endurecerá el acuerdo contractual y aumentará su control sobre cómo se obtienen, almacenan y manipulan los dispositivos.
La compañía no especificó cuántos revendedores perderían su autorización.
Problemas del sector
El anuncio se produce solo unos días después de que el fabricante de carteras de hardware Ledger se viera implicado en un importante escándalo de seguridad en la cadena de suministro que involucraba a un revendedor de carteras de hardware, CryptoBilis, en el sudeste asiático.
Ledger reconoció que ciertos dispositivos vendidos a través de este revendedor tenían implantes de hardware no autorizados que podían interceptar las frases de recuperación de 24 palabras de los usuarios cuando inicializaban sus dispositivos.
Los hallazgos, publicados por el equipo de seguridad Donjon de Ledger, revelaron que los implantes maliciosos tenían la capacidad de enviar frases de recuperación robadas a través de redes celulares, exponiendo potencialmente a los usuarios a la pérdida de acceso a sus fondos de criptomonedas.
Los detectives de la cadena de bloques han estimado que el evento puede haber provocado pérdidas de más de 90 millones de dólares, aunque Ledger no ha confirmado esta cifra por su cuenta.
Este importante esfuerzo de reestructuración demuestra que, a raíz del fiasco de Ledger, los fabricantes de carteras de hardware están cuestionando las implicaciones de seguridad de la distribución por terceros, incluso si no hay evidencia de que sus dispositivos estén realmente comprometidos.