El puente entre cadenas de Ethereum de Ankr ha sufrido un exploit que involucra cinco retiros no autorizados que drenaron más de $303,000 en activos cripto el 9 de noviembre, lo que plantea dudas sobre el proceso de verificación de transacciones del puente.
Resumen
- El puente de Ethereum de Ankr perdió más de $303,000 después de que un atacante ejecutara cinco retiros no autorizados el lunes.
- Según los informes, el atacante reutilizó un depósito en Optimism para retirar cinco tokens diferentes del puente de Ethereum.
- Blockaid señaló el exploit como en curso, con la bandera pública de pausa del puente permaneciendo inicialmente en falso.
- Ankr no había respondido a preguntas sobre los servicios afectados, la seguridad del puente o posibles reembolsos a los usuarios.
La firma de seguridad blockchain Blockaid identificó el ataque el lunes, informando que un atacante utilizó un pequeño depósito en Optimism para retirar activos bloqueados en el puente de Ethereum de Ankr. Su estimación inicial situó las pérdidas en aproximadamente $292,000 en cinco transacciones, aunque el análisis posterior de los tokens retirados situó su valor combinado por encima de $303,000.
La firma describió el incidente como un "exploit en curso", advirtiendo que el atacante había movido los activos del puente a una nueva billetera. La cuenta de monitoreo on-chain Onchain Lens señaló por separado los retiros, informando una estimación inicial de pérdidas similar.
El exploit del puente de Ankr drena cinco tokens diferentes
El ataque tuvo lugar entre las 3:09 a.m. y las 3:12 a.m. hora del Este, con cinco retiros exitosos que enviaron diferentes tokens a la misma billetera de destino. Las transacciones involucraron los activos de staking líquido de Ankr junto con su token nativo ANKR.
Los registros de transacciones mostraron que el atacante retiró aproximadamente 82.91 ankrETH por un valor de $216,370, lo que lo convierte en el componente más grande de las pérdidas reportadas. Otro retiro eliminó 515,206 tokens ankrPOL valorados en $56,372, mientras que aproximadamente 7.98 millones de tokens ANKR representaron $30,857.
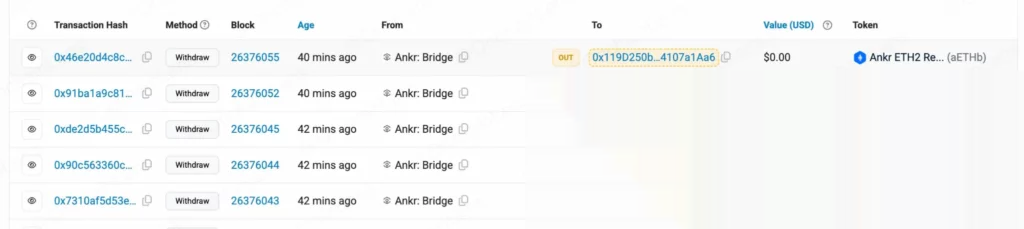
Otros dos activos, 5,372.25 aMATICb y 0.8196 aETHb, fueron transferidos durante el ataque. Sus valores no se incluyeron en la estimación de $303,600 porque Etherscan no mostraba precios para ninguno de los dos tokens en el momento de la evaluación.
Por lo tanto, el total representa el valor estimado de tres activos con precio, no la cantidad que el atacante ha convertido necesariamente en otras criptomonedas o efectivo. Sin embargo, los cinco retiros eliminaron las tenencias de tokens listadas del puente del contrato de Ethereum afectado.
A las 3:49 a.m. hora del Este, el historial de transacciones del puente no mostraba más actividad tras los retiros sospechosos. Su bandera pública de pausa seguía mostrando falso, lo que deja sin claridad si Ankr había tomado medidas adicionales para detener más transacciones no autorizadas.
Cómo funcionó el ataque al puente de Ethereum de Ankr
El exploit reportado se centró en un depósito realizado originalmente a través de Optimism el 3 de noviembre. Según el análisis de transacciones, el depósito involucró solo 0.0044024803 ankrETH y ya había sido canjeado en Ethereum ese mismo día.
Sin embargo, según los informes, el atacante hizo referencia al mismo depósito al enviar cinco nuevas solicitudes de retiro el 9 de noviembre. Cada solicitud contenía información de recibo modificada que identificaba a un destinatario diferente, montos de retiro mayores y tokens distintos de la transferencia original.
El puente entre cadenas de Ankr normalmente permite a los usuarios mover activos de staking líquido compatibles entre redes blockchain. Un usuario deposita tokens en la red de origen antes de enviar la transacción para su verificación a través del backend de Ankr, que proporciona la autorización necesaria para liberar los activos en la red de destino.
Según este acuerdo, un depósito completado no debería autorizar retiros repetidos de diferentes activos o montos. No obstante, las transacciones reportadas pasaron las verificaciones de autorización del puente, lo que permitió al atacante retirar tokens del contrato de Ethereum.
La implementación del puente desplegada requiere la aprobación de un firmante designado antes de procesar los retiros. Aunque las cinco transacciones fueron aceptadas, los registros disponibles no establecen cómo el atacante obtuvo una autorización válida ni si la debilidad involucró el proceso de firma, la validación de recibos u otro componente.
Ankr aún no ha respondido a las preguntas sobre los usuarios afectados
El incidente ha dejado dudas sobre el alcance de la brecha, en particular si los contratos afectados comparten infraestructura con otros productos de Ankr. La empresa opera servicios de staking líquido y productos de infraestructura blockchain, incluidos servicios de llamada a procedimiento remoto (RPC) utilizados por las aplicaciones para comunicarse con las redes blockchain.
En el momento de la publicación, no había confirmación de que el exploit hubiera comprometido la infraestructura RPC de Ankr o las billeteras personales de los usuarios. Los retiros reportados concernían a activos mantenidos en el contrato del puente de Ethereum afectado, aunque la empresa no había establecido públicamente el alcance completo del incidente.
crypto.news se comunicó con Ankr para solicitar comentarios, pero la empresa no había respondido al momento de la publicación.
Ankr se enfrentó anteriormente a un incidente de seguridad separado que involucró su infraestructura de staking líquido. En agosto, una vulnerabilidad en su contrato ankrFLOW permitió a un atacante crear millones de tokens sin respaldo, lo que resultó en aproximadamente $410,000 en pérdidas para MORE Markets, según informó crypto.news.
Otros operadores de puentes han enfrentado problemas con la autorización de transacciones este año. En octubre, Cysic suspendió su puente después de que, según los informes, un atacante explotara debilidades de procesamiento para crear 10 millones de tokens CYS no autorizados en BNB Smart Chain.
En agosto, un operador de puente de XRPL informó haber perdido 198,715.88 XRP después de que los atacantes explotaran una lógica defectuosa de detección de depósitos. El operador detuvo el puente afectado y presentó una denuncia ante el FBI mientras investigaba los retiros no autorizados.