Der Sicherheitsvorfall bei Binanceam 30. Oktober 2026 hat ein eher technisches Ethereum-Feature in eine deutlich breitere Sicherheitsdiskussion gerückt: die Wallet-Delegation nach EIP-7702.
Für gewöhnliche Ethereum-Nutzer ist die wichtigste Frage jedoch nicht, ob EIP-7702 irgendwo in der Zeitleiste des Vorfalls aufgetaucht ist. Sie lautet vielmehr, ob dieselbe Art von Autorisierungsrisiko eine persönliche Wallet betreffen könnte, die ETH, USDT, USDC oder andere Ethereum-Assets hält.
Die kurze Antwort lautet, dass der Binance-Vorfall nicht bedeutet, dass gewöhnliche Ethereum-Wallets automatisch gefährdet sind. Die vorläufige Untersuchung von Binance deutet auf einen kompromittierten Laptop eines DevOps-Ingenieurs hin, der es einem Angreifer ermöglichte, auf einen Service-Container zuzugreifen und unbefugte Auszahlungstransaktionen einzureichen. Binance erklärte, es habe keine Hinweise darauf gefunden, dass Wallet-Privatschlüssel geleakt wurden, und schätzte die Gesamtauswirkung auf etwa 6,3 Milliarden US-Dollar, wobei zum Zeitpunkt des Updates vom 30. Oktober rund 3 Milliarden US-Dollar on-chain eingefroren waren.
Der Vorfall unterstreicht dennoch eine größere Verschiebung in der Sicherheit von Ethereum-Wallets. Der Schutz einer Seed-Phrase ist nicht länger das gesamte Sicherheitsmodell. Da extern verwaltete Konten durch Mechanismen wie EIP-7702 programmierbar werden, müssen Nutzer auch verstehen, welchen Code ihre Wallet autorisiert hat, welche Berechtigungen dieser Code ausüben kann und wie lange diese Berechtigungen aktiv bleiben.
Wichtigste Erkenntnisse
- Die neueste offizielle Untersuchung von Binance hat kein Leck von Wallet-Privatschlüsseln festgestellt.
- Der Vorfall belegt nicht, dass EIP-7702 selbst ausgenutzt wurde oder dass Ethereum-Wallets generell anfällig sind.
- EIP-7702 ermöglicht es einem extern verwalteten Ethereum-Konto, die Ausführung an Smart-Contract-Code zu delegieren.
- Ein bösartiger oder anfälliger Delegierter kann potenziell extrem weitreichende Kontrolle über das delegierende Konto erlangen.
- Die EIP-7702-Delegation unterscheidet sich wesentlich von einer normalen ERC-20-Token-Genehmigung.
- Das Verbinden einer Wallet mit einer Website überträgt nicht von sich aus die Kontrolle, aber das Signieren einer unsicheren Autorisierung kann ein deutlich größeres Risiko schaffen.
- Die Sicherheit von Ethereum-Wallets wird zunehmend zu einer Frage sowohl der Schlüsselsicherheit als auch der Berechtigungssicherheit.
Was Binance tatsächlich bestätigt hat
Die Trennung bestätigter Informationen von frühen technischen Spekulationen ist bei der Analyse eines Sicherheitsvorfalls dieser Größenordnung unerlässlich.
Binance erklärte, seine erste Untersuchung deute darauf hin, dass ein kompromittierter Laptop eines DevOps-Ingenieurs es einem Angreifer ermöglichte, Zugriff auf einen Service-Container zu erlangen und unbefugte Auszahlungstransaktionen einzureichen. Die Börse erklärte außerdem, sie habe keine Hinweise darauf gefunden, dass Wallet-Privatschlüssel geleakt wurden. Als unmittelbare Reaktion setzte Binance Ein- und Auszahlungen vorübergehend aus, widerrief die Autorisierung der betroffenen Adresse und arbeitete mit Blockchain-Partnern und Strafverfolgungsbehörden zusammen, um betroffene Assets einzufrieren und nachzuverfolgen.
Diese Formulierung ist wichtig, weil in frühen On-Chain-Analysen Theorien zu EIP-7702-Autorisierungen kursierten. Diese Beobachtungen mögen für das Verständnis des Verhaltens eines betroffenen Kontos weiterhin relevant sein, sind aber nicht gleichbedeutend mit einer bestätigten Ursache.
Bis Binance seine detaillierte technische Post-Mortem-Analyse veröffentlicht, ist die sicherste Schlussfolgerung enger gefasst: Eine autorisierungsbezogene Komponente könnte für den Vorfall relevant sein, während die offizielle vorläufige Erklärung von Binance derzeit auf kompromittierte operative Infrastruktur fokussiert ist.
Binance-Vorfall: Bestätigt vs. noch nicht bestätigt
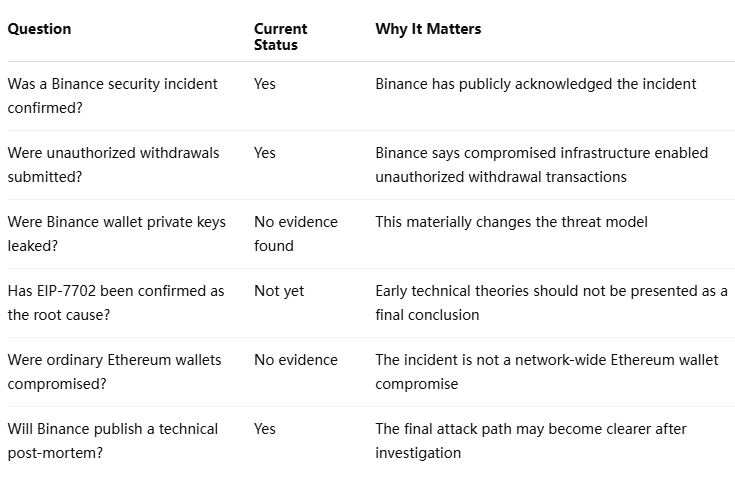
Diese Unterscheidung ist für Ethereum-Nutzer wichtig, weil ein kompromittiertes Börsen-Infrastruktursystem und eine kompromittierte persönliche Wallet sehr unterschiedliche Sicherheitsszenarien darstellen.
Warum EIP-7702 für die Sicherheit von Ethereum-Wallets relevant ist
EIP-7702 ändert, was ein extern verwaltetes Konto, kurz EOA, tun kann.
Historisch wurde ein normales Ethereum-EOA in erster Linie als eine durch einen Privatschlüssel kontrollierte Adresse verstanden. EIP-7702 ermöglicht es diesem Konto, einen Delegationsindikator zu setzen, der auf Smart-Contract-Code verweist. Aufrufe an das delegierte Konto können dann den referenzierten Code im Kontext dieses Kontos ausführen.
Das Feature wurde entwickelt, um Smart-Account-Fähigkeiten zu bestehenden Ethereum-Konten zu bringen, ohne dass Nutzer ihre Assets auf völlig neue Wallet-Adressen migrieren müssen. Mögliche Anwendungen umfassen Transaktionsbündelung, Gas-Sponsoring und granularere Sub-Schlüssel-Berechtigungen.
Das schafft bedeutende Verbesserungen der Benutzerfreundlichkeit. Eine Wallet könnte beispielsweise eine Genehmigung und einen Swap in einem Vorgang bündeln oder einer anderen Partei erlauben, Transaktionsgebühren zu sponsern.
Aber Programmierbarkeit führt auch eine weitere Sicherheitsoberfläche ein.
Die offizielle EIP-7702-Spezifikation warnt ausdrücklich davor, dass über eine Autorisierung ausgewählter Code uneingeschränkten Zugriff auf das Konto haben kann und daher von Wallet-Anbietern genau geprüft werden sollte. Sie stellt ferner fest, dass schlecht implementierte Delegate-Verträge einem Angreifer nahezu vollständige Kontrolle über die EOA eines Signers geben können.
Für Nutzer verschiebt sich dadurch die Sicherheitsfrage von:
„Hat jemand meinen privaten Schlüssel?“
zu:
„Wozu hat mein Konto die Ausführung autorisiert?“
Das ist ein grundlegender Wandel.
Das Risiko von Ethereum-Wallets verschiebt sich von Schlüsseln zu Schlüsseln plus Berechtigungen
Das traditionelle Wallet-Sicherheitsmodell ist relativ einfach. Wenn die Seed-Phrase und der private Schlüssel geheim bleiben, behält der Eigentümer die Kontrolle über das Konto.
Smart-Account-Funktionalität macht dieses Modell vielschichtiger.
Ein Konto kann nun über Token-Genehmigungen, Permit-Signaturen, Session-Keys, delegierte Smart-Account-Logik und anwendungsspezifische Berechtigungen interagieren. Diese Mechanismen sind nicht gleichwertig, und ihre potenziellen Auswirkungen variieren erheblich.
Risikomatrix für Ethereum-Wallet-Autorisierungen
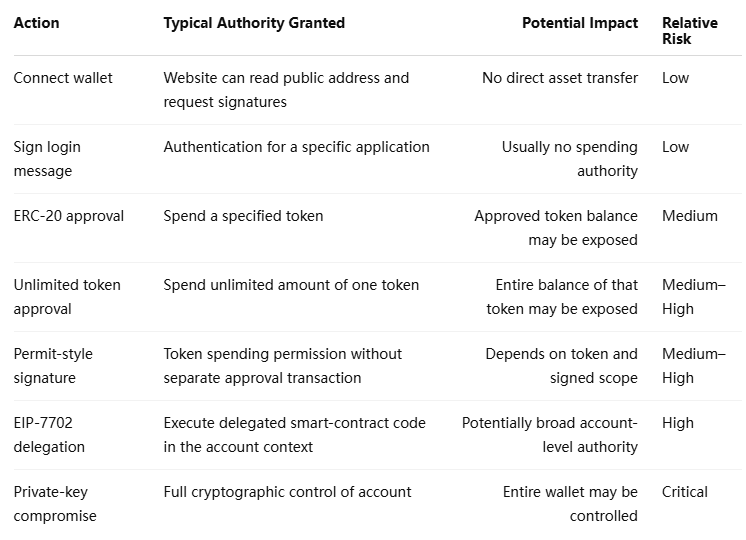
Die Tabelle veranschaulicht, warum Nutzer nicht jede Wallet-Signatur als gleichwertig behandeln sollten.
Eine Token-GenehmigungEine Token-Genehmigung betrifft in der Regel einen bestimmten Vermögenswert. Eine Kompromittierung des privaten Schlüssels betrifft das gesamte Konto. EIP-7702 liegt viel näher an der zweiten Kategorie als an der ersten, da delegierter Code steuern kann, wie sich das Konto selbst verhält.
EIP-7702 vs. ERC-20-Genehmigung: Der Unterschied ist wichtig
Viele Ethereum-Nutzer haben bereits gelernt, Token-Genehmigungen zu prüfen, nachdem sie mit unbekannten dezentralen Anwendungen interagiert haben. Das bleibt nützlich, aber eine EIP-7702-Autorisierung wirkt auf einer anderen Ebene.
Eine ERC-20-Genehmigung teilt einem Token-Vertrag typischerweise mit:
„Erlaube diesem Ausgeber, bis zu diesem Betrag dieses Tokens zu übertragen.“
EIP-7702 kann dem Ethereum-Konto effektiv mitteilen:
„Verwende diesen Smart-Contract-Code bei der Ausführung der Kontologik.“
Diese Unterscheidung verändert den potenziellen Berechtigungsumfang dramatisch.
Abbildung 1 — Vereinfachte Ethereum-Autorisierungsebenen
                           Ethereum-Konto
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Privater Schlüssel            Kontoberechtigungen
                  │                               │
          Vollständige Kontokontrolle     ┌────────┴─────────┐
                  │                     │                  │
             KRITISCHES RISIKO      Token-Genehmigung    EIP-7702-Delegation
                                        │                  │
                                 Token-spezifische     Kontobezogene Logik-
                                    Exposition             Exposition
                                        │                  │
                                   MITTEL–HOCH            HOCH
Das bedeutet nicht, dass EIP-7702 von Natur aus gefährlich ist. Die Funktion selbst ist Infrastruktur.
Das Risiko hängt davon ab, welcher Delegate-Vertrag autorisiert wird und wie dieser Vertrag gestaltet ist.
Eine gut geprüfte Smart-Account-Implementierung kann EIP-7702 nutzen, um die Wallet-Sicherheit zu verbessern, indem sie Privilegien-Degradierung, Ausgabenlimits oder spezialisierte Unterschlüssel ermöglicht. Ein bösartiger Delegate kann das Gegenteil bewirken.
Die Technologie erhöht daher sowohl die potenziellen Fähigkeiten als auch die Bedeutung der Implementierungsqualität.
Könnte der Binance-Hack Ihr MetaMask- oder Ethereum-Wallet beeinflussen?
Derzeit gibt es keine Hinweise darauf, dass der Binance-Vorfall MetaMask, Rabby oder gewöhnliche Ethereum-Wallets direkt kompromittiert, nur weil sie auf Ethereum laufen.
Ein Ethereum-Wallet erbt keine Berechtigungen von Binance. Die Hot-Wallet-Infrastruktur, Exchange-Konten und internen Autorisierungssysteme von Binance sind getrennt von den Berechtigungen, die an die persönliche On-Chain-Adresse eines Nutzers gebunden sind.
Das bedeutet, dass das Halten von ETH in einem Self-Custody-Wallet für sich genommen keine Exposition gegenüber dem Binance-Vorfall erzeugt.
Worauf Nutzer achten sollten, ist, ob ihr eigenes Wallet unabhängig verdächtige Autorisierungen signiert hat.
Zu den relevanten Risikofaktoren gehören die Interaktion mit Phishing-Anwendungen, das Signieren unbekannter Konto-Delegationsanfragen, die Preisgabe einer Seed-Phrase, die Installation schädlicher Browser-Erweiterungen oder die Genehmigung von Transaktionen über ein kompromittiertes Gerät.
Diese Unterscheidung ist wichtig, weil große Sicherheitsvorfälle oft eine zweite Welle von Phishing-Kampagnen auslösen. Nutzer, die nach Begriffen wie „Binance hack wallet safety“, „EIP-7702 revoke“ oder „check Ethereum wallet after Binance hack“ suchen, können auf gefälschte Sicherheitstools stoßen, die speziell darauf ausgelegt sind, die erhöhte Besorgnis auszunutzen.
Kann allein das Verbinden einer Wallet einem Angreifer die Kontrolle geben?
Normalerweise nein.
Das Verbinden einer Wallet legt in erster Linie die öffentliche Wallet-Adresse gegenüber einer Anwendung offen und ermöglicht es dieser Anwendung, Signaturen oder Transaktionen anzufordern.
Der gefährliche Schritt erfolgt, wenn der Nutzer etwas signiert, das eine Befugnis erteilt.
Eine bösartige Website kann eine solche Anfrage als Wallet-Verifizierung, Sicherheitsupgrade, Migration, Token-Claim oder Kontoschutzverfahren tarnen. Wenn der Nutzer leistungsfähigen delegierten Code autorisiert, kann das Risiko erheblich größer werden als bei einer standardmäßigen Wallet-Verbindung.
Die offizielle EIP-7702-Spezifikation nimmt zu diesem Thema eine ungewöhnlich starke Position ein. Sie erklärt, dass Anwendungen nicht davon ausgehen sollten, dass Nutzer beliebige Autorisierungsanfragen sicher bewerten können, und legt den Wallets eine erhebliche Verantwortung dafür auf, delegierten Code genau zu prüfen.
Das ist ein wichtiges Designsignal: Selbst technisch erfahrene Nutzer sind möglicherweise nicht in der Lage, die Sicherheit einer beliebigen Delegation durch das Lesen eines Wallet-Popups zu bestimmen.
Ein besseres Modell zur Bewertung des Ethereum-Wallet-Risikos
Anstatt zu fragen, ob eine Wallet einfach „sicher“ oder „unsicher“ ist, können Nutzer die Exposition anhand von vier Ebenen bewerten.
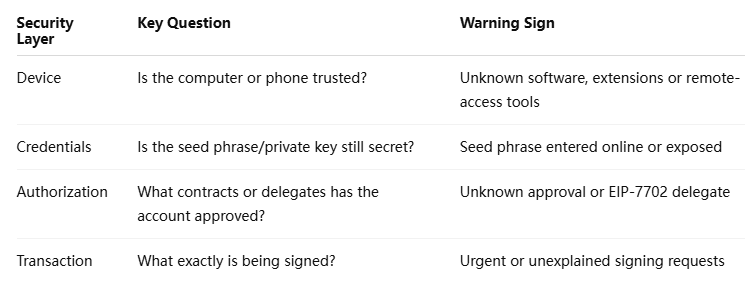
Wenn ein Angreifer den Eigentümer dazu bringen kann, eine ausreichend mächtige Autorisierung zu signieren, kann der Schlüssel kryptografisch sicher bleiben, während die Vermögenswerte operativ exponiert werden.
Dieser Unterschied dürfte zunehmend wichtiger werden, je weiter Smart Accounts Verbreitung finden.
Was Ethereum-Nutzer nach dem Binance-Sicherheitsvorfall prüfen sollten
Nutzer müssen nicht allein deshalb panisch Vermögenswerte migrieren, weil Binance einen Sicherheitsvorfall erlebt hat. Das Verschieben von Geldern unter Zeitdruck kann die Anfälligkeit für Phishing sogar erhöhen.
Eine sinnvollere Reaktion ist die Überprüfung des Zustands der Wallet.
Beginnen Sie mit der jüngsten Wallet-Aktivität. Achten Sie auf Transaktionen oder Signaturen, die Sie nicht erkennen, insbesondere auf Interaktionen, die über Links in privaten Nachrichten, Suchanzeigen, Telegram-Gruppen, Discord-Kanälen oder unaufgeforderten Support-Gesprächen erfolgt sind.
Überprüfen Sie dann die Token-Genehmigungen. Unbegrenzte Genehmigungen für aufgegebene oder unbekannte Anwendungen sollten besondere Aufmerksamkeit erhalten, obwohl Token-Genehmigungen allein nicht jede Berechtigung auf Kontoebene offenlegen.
Nutzer, die auf Wallets mit Smart-Account-Funktionalität setzen, sollten außerdem prüfen, ob eine unerwartete Delegation konfiguriert wurde. Die wichtige Frage ist nicht einfach, ob eine Delegation existiert, sondern an welchen Vertrag das Konto delegiert und ob der Wallet-Anbieter diese Implementierung erkennt.
Prüfen Sie schließlich das Gerät selbst. Browser-Erweiterungen, Clipboard-Malware, Remote-Access-Tools und kompromittierte Entwicklerumgebungen können ansonsten sichere Wallet-Praktiken aushebeln.
Wann sollten Sie Vermögenswerte auf eine neue Ethereum-Wallet verschieben?
Das Erstellen einer neuen Wallet kann angemessen sein, wenn es glaubwürdige Hinweise darauf gibt, dass die Root-Anmeldedaten der bestehenden Wallet kompromittiert wurden.
Beispiele hierfür sind eine preisgegebene Seed-Phrase, ein offengelegter privater Schlüssel, bestätigte Malware auf dem Signiergerät oder eine unerklärliche Autorisierung auf Kontoebene, die nicht sicher entfernt werden kann.
Aber Vermögenswerte allein wegen einer Schlagzeile zu verschieben, kann unnötige Risiken mit sich bringen.
Ein Nutzer, der nach einem Notfall-Wallet-Migrationstool sucht, sich mit einer nicht verifizierten Website verbindet und eine unbekannte Transaktion signiert, kann ein Sicherheitsproblem schaffen, das zuvor nicht existierte.
Die Entscheidung sollte daher von Beweisen aus dem eigenen Konto des Nutzers abhängen und nicht von der Größe des Binance-Vorfalls.
Warum EIP-7702 zu einem wichtigen Thema der Wallet-Sicherheit werden könnte
Die Ethereum-Wallet-Architektur bewegt sich allmählich von passiven Schlüsselcontainern hin zu programmierbaren Konten.
Dieser Übergang könnte mehrere langjährige Probleme der Benutzererfahrung lösen. Transaktionsbündelung kann wiederholtes Signieren reduzieren. Gas-Sponsoring kann Anwendungen ermöglichen, Transaktionsgebühren zu zahlen. Eingeschränkte Sitzungsschlüssel können die Notwendigkeit verringern, bei jeder Interaktion die volle Kontobefugnis offenzulegen.
Doch dieselbe Programmierbarkeit macht die Autorisierungsinfrastruktur wichtiger.
EIP-7702 ändert mehrere Annahmen, die historisch für EOAs galten. Die Spezifikation weist beispielsweise darauf hin, dass nach der Delegation eines EOA Aufrufe an das Konto dazu führen können, dass sich sein Guthaben verringert, selbst wenn die Transaktion nicht direkt von diesem Konto ausging.
Dies ist für Börsen, Wallet-Entwickler, Verwahrungsanbieter und Sicherheitsüberwachungssysteme ebenso wichtig wie für einzelne Nutzer.
Systeme, die auf der Annahme aufbauen, dass „EOA gleich einfaches Private-Key-Konto“ gilt, müssen möglicherweise zunehmend delegierte Konten identifizieren und den Code analysieren, der sie steuert.
Die größere Sicherheitslektion aus dem Binance-Vorfall
Die bedeutendste Lektion könnte letztlich wenig damit zu tun haben, ob EIP-7702 als endgültige technische Ursache der Binance-Verletzung identifiziert wird.
Binances aktuelle Erklärung zeigt bereits, dass Wallet-Sicherheit von einer gesamten operativen Kette abhängt: Mitarbeitergeräte, Dienstcontainer, Signaturinfrastruktur, Auszahlungskontrollen, Kontoberechtigungen, Überwachungssysteme und On-Chain-Reaktionsfähigkeiten.
Für eine zentralisierte Börse kann ein sicherer Private Key eine kompromittierte Transaktionsinfrastruktur nicht ausgleichen, wenn ein Angreifer ein autorisiertes System dazu bringen kann, bösartige Auszahlungen einzureichen.
Für einen einzelnen Ethereum-Nutzer ist die Parallele eindeutig.
Eine geheime Seed-Phrase kann Vermögenswerte nicht vor jeder Bedrohung schützen, wenn der Wallet-Eigentümer separat gefährliche Berechtigungen an bösartigen Code erteilt.
Abbildung 2 — Angriffsfläche moderner Ethereum-Wallets
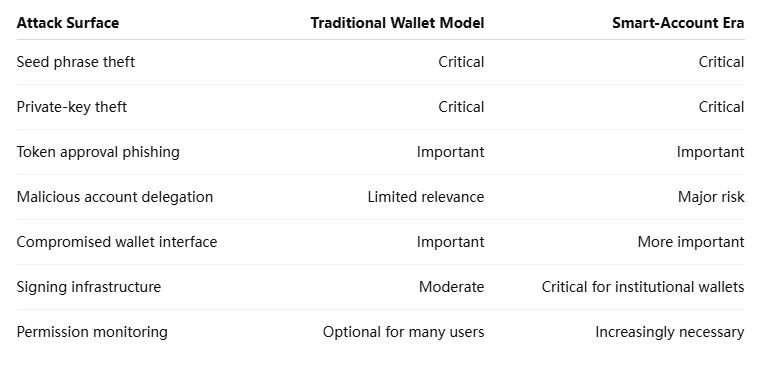
Die Sicherheit von Ethereum-Wallets wird daher weniger binär.
Die zukünftige Sicherheitsfrage wird nicht einfach lauten: „Wer hat den Schlüssel?“
Sie wird zunehmend lauten:
Wer hat den Schlüssel, was hat das Konto autorisiert, und was kann der autorisierte Code tun?
FAQ: Binance-Hack, EIP-7702 und Ethereum-Wallet-Sicherheit
Bedeutet der Binance-Sicherheitsvorfall, dass Ethereum-Wallets kompromittiert sind?
Nein. Binance hat keine netzwerkweite Ethereum-Schwachstelle gemeldet. Die vorläufige Untersuchung besagt, dass der Laptop eines kompromittierten DevOps-Ingenieurs möglicherweise Zugriff auf einen Dienstcontainer ermöglichte, der zum Einreichen unbefugter Auszahlungstransaktionen verwendet wurde, und Binance erklärt, keine Hinweise darauf gefunden zu haben, dass Wallet-Private-Keys geleakt wurden.
War EIP-7702 für den Binance-Hack verantwortlich?
Das wurde nicht offiziell festgestellt. Frühe technische Analysen diskutierten EIP-7702-bezogene Autorisierungen, aber Binances aktuelle offizielle Erklärung identifiziert EIP-7702 nicht als bestätigte Grundursache. Ein detailliertes technisches Post-Mortem wird noch erwartet.
Was ist EIP-7702?
EIP-7702 ist eine Ethereum-Protokollfunktion, die es einem extern verwalteten Konto ermöglicht, seine Ausführungslogik an Smart-Contract-Code zu delegieren. Sie ermöglicht Funktionen wie Batching, Gas-Sponsoring und erweiterte Kontofunktionalität.
Kann EIP-7702 eine Ethereum-Wallet leeren?
EIP-7702 selbst leert keine Wallets. Die offizielle Spezifikation warnt jedoch davor, dass bösartiger oder schlecht implementierter delegierter Code extrem weitreichende Kontrolle über ein EOA erlangen kann. Die Sicherheit des Delegationsvertrags ist daher entscheidend.
Ist EIP-7702-Delegation dasselbe wie eine Token-Genehmigung?
Nein. Eine ERC-20-Genehmigung autorisiert im Allgemeinen einen bestimmten Spender, einen bestimmten Token zu übertragen. EIP-7702-Delegation wirkt sich darauf aus, wie das Konto Smart-Contract-Code ausführt, und kann daher einen viel breiteren Berechtigungsumfang haben.
Legt das Verbinden von MetaMask mit einer Website meine Wallet offen?
Das alleinige Verbinden einer Wallet gibt einer Website im Allgemeinen nicht die Befugnis, Vermögenswerte zu übertragen. Das größere Risiko entsteht durch das anschließende Signieren bösartiger Transaktionen, Token-Genehmigungen, Permit-Nachrichten oder Autorisierungen auf Kontoebene.
Sollte ich nach dem Binance-Hack jede Ethereum-Wallet-Genehmigung widerrufen?
Nicht automatisch. Nutzer sollten unbekannte oder unnötige Berechtigungen überprüfen, aber das zufällige Verbinden mit Third-Party-„Widerrufs“-Websites kann zusätzliches Phishing-Risiko schaffen. Delegation auf Kontoebene und gewöhnliche ERC-20-Genehmigungen sollten ebenfalls separat bewertet werden.
Sollte ich alle ETH auf eine neue Wallet übertragen?
Nicht allein wegen des Binance-Vorfalls. Eine Migration ist eher dann angebracht, wenn es Hinweise darauf gibt, dass die eigene Seed-Phrase, der Private Key, das Gerät oder die Kontoberechtigung des Nutzers kompromittiert wurden.
Abschließende Analyse
Der Binance-Sicherheitsvorfall ist eine wichtige Erinnerung daran, dass sich die Blockchain-Sicherheit über die einfache Unterscheidung zwischen „Private Key sicher“ und „Private Key gestohlen“ hinausbewegt.
Ethereum-Konten werden programmierbar.
Das schafft eine bessere Benutzererfahrung, erweitert aber auch die Autorisierungsebene, die zwischen einem privaten Schlüssel und einer Asset-Übertragung liegt.
EIP-7702 ist Teil dieser Entwicklung. Es kann bessere Smart Wallets, Transaktionsbündelung und kontrolliertere Kontoberechtigungen unterstützen. Gleichzeitig macht Ethereums eigene Spezifikation deutlich, dass die Delegation an unsicheren Code ein Konto einer extrem breiten Kontrolle aussetzen kann.
Für normale Nutzer gibt es keine Hinweise darauf, dass der Binance-Vorfall eine massenhafte Migration von Ethereum-Wallets erfordert. Die sinnvollere Reaktion ist zu verstehen, welche Berechtigungen bereits auf einem Konto bestehen, Notfallmaßnahmen zu vermeiden, die durch unaufgeforderte Nachrichten ausgelöst werden, und die Delegation auf Kontoebene als sicherheitskritischen Vorgang zu behandeln statt als ein weiteres routinemäßiges Wallet-Popup.
Für Börsen, Verwahrer und Wallet-Anbieter sind die Implikationen weitreichender. Sicherheitssysteme müssen zunehmend nicht nur überwachen, wer signieren kann, sondern auch, wozu das Konto autorisiert wurde, auszuführen.
Das könnte letztlich die nachhaltigere Lehre aus dem Binance-Vorfall sein.