BloomTrading hat versprochen, neun betroffene Wallets zu entschädigen, nachdem Berichte aufkamen, wonach fast 1 Million US-Dollar in Solana von Nutzern seines Kryptowährungs-Trading-Bots abgezogen wurden.
Zusammenfassung
- Blockchain-Ermittler brachten etwa 9.408 SOL in verdächtigen Transfers mit 49 angeblich betroffenen Wallets in Verbindung.
- BloomTrading versprach die vollständige Rückerstattung für neun Wallets, während eine mögliche Sicherheitskompromittierung durch Dritte untersucht wird.
- Ein gemeldetes Opfer verlor 1.636 SOL, was während des Vorfalls einem Wert von etwa 166.000 US-Dollar entsprach.
- Die Plattform hat weder die Ursache der Abflüsse bestätigt noch die unterschiedlichen Opferzahlen in Einklang gebracht.
BloomTrading erklärte in einer Erklärung vom 26. Oktober, es werde neun betroffene Wallets vollständig entschädigen, indem Ersatzgelder an neue, von ihren Eigentümern benannte Adressen überwiesen werden.
Der Ankündigung gingen Beschwerden von Solana-Tradern voraus, die unautorisierte Abhebungen von Wallets entdeckt hatten, die mit der automatisierten Handelsplattform verbunden sind.
Unabhängig davon schätzten Blockchain-Ermittler, dass 9.408 SOL im Wert von etwa 954.000 US-Dollar eine Adresse erreicht hatten, die verdächtigt wird, gestohlene Kryptowährung von 49 Opfern erhalten zu haben.
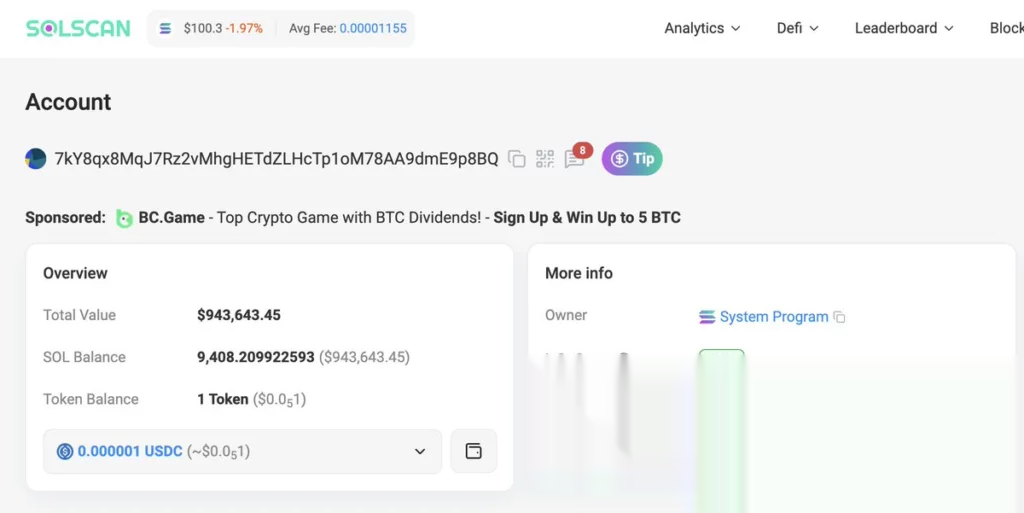
BloomTrading-Nutzer melden fast 1 Million US-Dollar gestohlene SOL
Berichte über die vermutete Kompromittierung begannen zu kursieren, nachdem mehrere Trader Wallet-Adressen und Transaktionsaufzeichnungen geteilt hatten, die unerwartete Abhebungen zeigten.
Das Blockchain-Überwachungskonto Onchain Lens identifizierte etwa 9.408 SOL, die von 49 mutmaßlichen Opfern übertragen wurden, wobei der größte Einzelverlust 1.636 SOL erreichte, was damals etwa 166.000 US-Dollar entsprach. Die Schätzung umfasst Transaktionen, die mit einer mutmaßlichen Empfangsadresse verbunden sind, was bedeutet, dass der endgültige Verlust höher sein könnte.
In einem separaten Beitrag meldete Domy eine weitere unerwartete Überweisung im Wert von etwa 64.000 US-Dollar und teilte eine Solscan-Transaktionsreferenz.
Ein weiterer Trader, Pikalosi, beschrieb Verluste, die Mitglieder der Solana-Trading-Community betrafen, darunter Beschwerden im Zusammenhang mit Domy und einem weiteren Konto. Der Trader forderte andere auf, den Opfern nicht ihre Handelsstrategien vorzuwerfen.
BloomTrading verspricht Rückerstattungen an neun betroffene Wallets
Nach den Beschwerden erklärte BloomTrading, es werde die Eigentümer von neun betroffenen Wallets direkt über neu benannte, sichere Adressen entschädigen.
Das Unternehmen wies Andeutungen zurück, wonach Nutzer einen gemeinschaftlichen Hilfsfonds organisieren müssten, und erklärte, es beabsichtige, die Verluste selbst zu decken.
„Wir untersuchen die Ursache weiterhin aktiv“, erklärte BloomTrading und räumte ein, dass die Untersuchung prüfen werde, ob ein Dienstleister Dritter kompromittiert worden sei.
Die Rückerstattungszusage belegt nicht, dass die Entschädigung bereits bei den Nutzern angekommen ist. BloomTrading hat weder einen Zahlungsplan noch den Gesamtbetrag, den es zurückzuerstatten beabsichtigt, oder die Methode zur Überprüfung von Ansprüchen offengelegt.
Die Identifizierung von neun betroffenen Wallets weicht von den 49 mutmaßlichen Opfern ab, die in der vorläufigen Blockchain-Überwachung genannt wurden. Weder die Erklärung des Unternehmens noch die verfügbaren Transaktionsnachweise erklären, ob die größere Zahl nicht zusammenhängende Adressen, zusätzliche Nutzer oder Transaktionen außerhalb seiner bestätigten Untersuchung umfasst.
Berichten zufolge wurden einige Handelsdienste vorübergehend ausgesetzt, während das Unternehmen Untersuchungen durchführte. Die genauen betroffenen Funktionen und ihr Wiederherstellungsstatus wurden nicht unabhängig bestätigt.
Importierte private Schlüssel werfen Fragen zur Wallet-Sicherheit auf
Mehrere Beschwerden betrafen Wallets, deren private Schlüssel Berichten zufolge in den Trading-Bot importiert worden waren, obwohl die Ermittler nicht festgestellt haben, ob die Schlüssel offengelegt wurden.
Ein privater Schlüssel ermöglicht es seinem Inhaber, Transaktionen zu autorisieren. Wenn eine unbefugte Partei ihn erlangt, verhindert das Trennen einer Wallet von einer Anwendung nicht, dass diese Partei die verbleibenden Vermögenswerte bewegt.
Zu den Risiken im Zusammenhang mit Telegram-Trading-Bots gehören die Speicherung und Handhabung privater Schlüssel, die zur Automatisierung von Transaktionen verwendet werden. Ein kompromittierter Dienst kann Wallets offenlegen, die andernfalls nur für ihre Eigentümer zugänglich erscheinen.
Einige Nutzer berichteten, dass USDC-Guthaben unberührt blieben, während SOL verschwand. Die Beobachtungen wurden nicht bei allen betroffenen Wallets bestätigt und identifizieren nicht die Methode, mit der die Überweisungen autorisiert wurden.
Ähnliche Bedenken folgten im September auf einen Avici-Wallet-Exploit, als unautorisierte Transaktionen Berichten zufolge bei Solana-Nutzern zu Verlusten von mehr als 1 Million Dollar führten.
Die jüngste BullX-Dienststörung betraf eine andere Trading-Plattform und stellte keine Verbindung zum BloomTrading-Vorfall her.
Wie geht es in der BloomTrading-Untersuchung weiter?
BloomTrading hat keine bestätigte Schwachstelle identifiziert, keinen bestimmten Mitarbeiter beschuldigt oder die verdächtigen Abhebungen einem externen Angreifer zugeschrieben.
Die Untersuchung des Unternehmens schließt die Möglichkeit einer Kompromittierung durch Dritte ein, doch das bleibt eine von mehreren möglichen Erklärungen.
Nutzer, deren private Schlüssel möglicherweise offengelegt wurden, sollten verbleibende Vermögenswerte auf Wallets übertragen, die mit völlig neuen Schlüsseln erzeugt wurden. Das alleinige Widerrufen von Anwendungsberechtigungen kann einen kompromittierten privaten Schlüssel nicht ungültig machen.
BloomTrading erklärte, seine Priorität sei es, betroffene Nutzer zu entschädigen, herauszufinden, was passiert ist, und einen weiteren Vorfall zu verhindern. Das Unternehmen hat weder eine abgeschlossene Untersuchung angekündigt noch einen detaillierten technischen Bericht über die unautorisierten Transaktionen veröffentlicht.