Ankr’s Ethereum-Überbrückung hat einen Exploit erlitten, bei dem fünf unbefugte Abhebungen mehr als 303.000 US-Dollar an Krypto-Vermögenswerten am 9. November abgezogen haben, was Fragen zum Transaktionsverifizierungsprozess der Brücke aufwirft.
Zusammenfassung
- Ankr’s Ethereum-Brücke verlor über 303.000 US-Dollar, nachdem ein Angreifer am Montag fünf unbefugte Abhebungen durchgeführt hatte.
- Der Angreifer soll eine Optimism-Einzahlung wiederverwendet haben, um fünf verschiedene Token von Ethereum’s Brücke abzuheben.
- Blockaid meldete den Exploit als andauernd, wobei das öffentliche Pause-Flag der Brücke zunächst auf false blieb.
- Ankr hatte nicht auf Fragen zu betroffenen Diensten, Brückensicherheit oder möglichen Nutzererstattungen geantwortet.
Das Blockchain-Sicherheitsunternehmen Blockaid identifizierte den Angriff am Montag und berichtete, dass ein Angreifer eine kleine Einzahlung auf Optimism nutzte, um Vermögenswerte abzuheben, die in Ankr’s Ethereum-Brücke gesperrt waren. Seine anfängliche Schätzung bezifferte die Verluste auf etwa 292.000 US-Dollar über fünf Transaktionen, obwohl eine nachfolgende Analyse der abgehobenen Token ihren kombinierten Wert auf über 303.000 US-Dollar setzte.
Das Unternehmen beschrieb den Vorfall als einen „andauernden Exploit“ und warnte, dass der Angreifer die Vermögenswerte der Brücke in eine neue Wallet verschoben hatte. Das On-Chain-Überwachungskonto Onchain Lens meldete die Abhebungen separat und berichtete von einer ähnlichen anfänglichen Verlustschätzung.
Ankr-Brücken-Exploit zieht fünf verschiedene Token ab
Der Angriff fand zwischen 3:09 Uhr und 3:12 Uhr Eastern Time statt, wobei fünf erfolgreiche Abhebungen verschiedene Token an dieselbe Ziel-Wallet sendeten. Die Transaktionen betrafen Ankr’s Liquid-Staking-Vermögenswerte neben seinem nativen ANKR-Token.
Transaktionsaufzeichnungen zeigten, dass der Angreifer etwa 82,91 ankrETH im Wert von 216.370 US-Dollar abhob, was den größten Bestandteil der gemeldeten Verluste darstellt. Eine weitere Abhebung entfernte 515.206 ankrPOL-Token im Wert von 56.372 US-Dollar, während etwa 7,98 Millionen ANKR-Token 30.857 US-Dollar ausmachten.
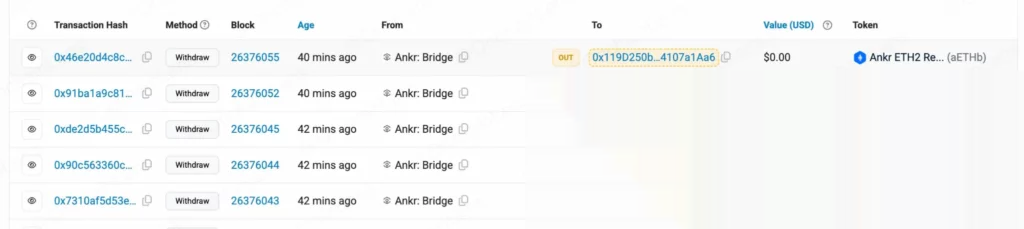
Zwei weitere Vermögenswerte, 5.372,25 aMATICb und 0,8196 aETHb, wurden während des Angriffs übertragen. Ihre Werte wurden nicht in die Schätzung von 303.600 US-Dollar einbezogen, da Etherscan zum Zeitpunkt der Bewertung für keinen der beiden Token Preise anzeigte.
Die Gesamtsumme stellt daher den geschätzten Wert von drei bepreisten Vermögenswerten dar, nicht den Betrag, den der Angreifer notwendigerweise in andere Kryptowährungen oder Bargeld umgewandelt hat. Die fünf Abhebungen entfernten dennoch die aufgelisteten Token-Bestände der Brücke aus dem betroffenen Ethereum-Vertrag.
Um 3:49 Uhr Eastern Time zeigte der Transaktionsverlauf der Brücke nach den verdächtigen Abhebungen keine weitere Aktivität. Ihr öffentliches Pause-Flag zeigte weiterhin false an, sodass unklar blieb, ob Ankr zusätzliche Maßnahmen ergriffen hatte, um weitere unbefugte Transaktionen zu stoppen.
Wie der Angriff auf die Ankr Ethereum-Brücke funktionierte
Der gemeldete Exploit konzentrierte sich auf eine Einzahlung, die ursprünglich am 3. November über Optimism getätigt wurde. Laut der Transaktionsanalyse umfasste die Einzahlung nur 0,0044024803 ankrETH und war bereits am selben Tag auf Ethereum eingelöst worden.
Der Angreifer soll jedoch dieselbe Einzahlung als Referenz verwendet haben, als er am 9. November fünf neue Auszahlungsanträge einreichte. Jeder Antrag enthielt geänderte Beleginformationen, die einen anderen Empfänger, höhere Auszahlungsbeträge und andere Token als bei der ursprünglichen Überweisung auswiesen.
Ankrs Cross-Chain-Bridge ermöglicht es Nutzern normalerweise, unterstützte Liquid-Staking-Assets zwischen Blockchain-Netzwerken zu übertragen. Ein Nutzer zahlt Token im Ausgangsnetzwerk ein, bevor er die Transaktion zur Verifizierung über Ankrs Backend einreicht, das die erforderliche Autorisierung bereitstellt, um Assets im Empfangsnetzwerk freizugeben.
Im Rahmen dieser Regelung sollte eine abgeschlossene Einzahlung keine wiederholten Auszahlungen für unterschiedliche Assets oder Beträge autorisieren. Die gemeldeten Transaktionen bestanden dennoch die Autorisierungsprüfungen der Bridge, wodurch der Angreifer Token aus dem Ethereum-Vertrag abheben konnte.
Die eingesetzte Bridge-Implementierung erfordert vor der Bearbeitung von Auszahlungen die Genehmigung durch einen designierten Unterzeichner. Obwohl die fünf Transaktionen akzeptiert wurden, geht aus den verfügbaren Aufzeichnungen nicht hervor, wie der Angreifer eine gültige Autorisierung erlangte oder ob die Schwachstelle den Signaturprozess, die Belegvalidierung oder eine andere Komponente betraf.
Ankr hat noch nicht auf Fragen zu betroffenen Nutzern geantwortet
Der Vorfall hat Fragen zum Ausmaß der Sicherheitsverletzung aufgeworfen, insbesondere ob die betroffenen Verträge Infrastruktur mit anderen Produkten von Ankr teilen. Das Unternehmen betreibt Liquid-Staking-Dienste und Blockchain-Infrastrukturprodukte, darunter Remote-Procedure-Call-Dienste (RPC), die von Anwendungen zur Kommunikation mit Blockchain-Netzwerken genutzt werden.
Zum Zeitpunkt der Berichterstattung gab es keine Bestätigung, dass der Exploit Ankrs RPC-Infrastruktur oder die persönlichen Wallets der Nutzer kompromittiert hatte. Die gemeldeten Auszahlungen betrafen Assets, die im betroffenen Ethereum-Bridge-Vertrag gehalten wurden, wobei das Unternehmen den vollständigen Umfang des Vorfalls nicht öffentlich festgestellt hatte.
crypto.news kontaktierte Ankr für eine Stellungnahme, doch das Unternehmen hatte bis Redaktionsschluss nicht geantwortet.
Ankr war zuvor mit einem separaten Sicherheitsvorfall im Zusammenhang mit seiner Liquid-Staking-Infrastruktur konfrontiert. Im August ermöglichte eine Schwachstelle in seinem ankrFLOW-Vertrag einem Angreifer, Millionen nicht gedeckter Token zu erzeugen, was laut einem Bericht von crypto.news zu Verlusten von etwa 410.000 US-Dollar bei MORE Markets führte.
Auch andere Bridge-Betreiber waren in diesem Jahr mit Problemen bei der Transaktionsautorisierung konfrontiert. Im Oktober setzte Cysic seine Bridge aus, nachdem ein Angreifer Berichten zufolge Schwachstellen in der Verarbeitung ausgenutzt hatte, um 10 Millionen nicht autorisierte CYS-Token auf BNB Smart Chain zu erzeugen.
Im August meldete ein XRPL-Bridge-Betreiber den Verlust von 198.715,88 XRP, nachdem Angreifer fehlerhafte Einzahlungserkennungslogik ausgenutzt hatten. Der Betreiber setzte die betroffene Bridge aus und reichte bei den Ermittlungen zu den nicht autorisierten Auszahlungen eine Beschwerde bei der FBI ein.